
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 tjnull/cygor
Ein modulares Asset-Discovery-Framework, geschrieben in Python, um die sich wiederholende manuelle Arbeit zu automatisieren.
 gensecaihq/react2shell-scanner
Erkennt CVE-2025-55182 RCE in React Server Components durch Scannen von npm/pnpm/yarn Lockfiles, Docker-Images, SBOMs und Live-URLs. Beinhaltet…
 arsbr/veritensor
Das Antivirenprogramm für KI-Artefakte & RAG-Firewall. Ein statisches Analysetool, das Modelle und Notebooks auf RCE, Datasets und RAG-Dokumente auf…
 pentesteracademy/reconpal
ReconPal: NLP-Einsatz für die Informationssicherheit
 callforpapers-source/jshole
Ein Sicherheitsscanner für JavaScript-Komponenten, basierend auf RetireJS
 airbus-cert/cve-2024-4040
Scanner für CVE-2024-4040
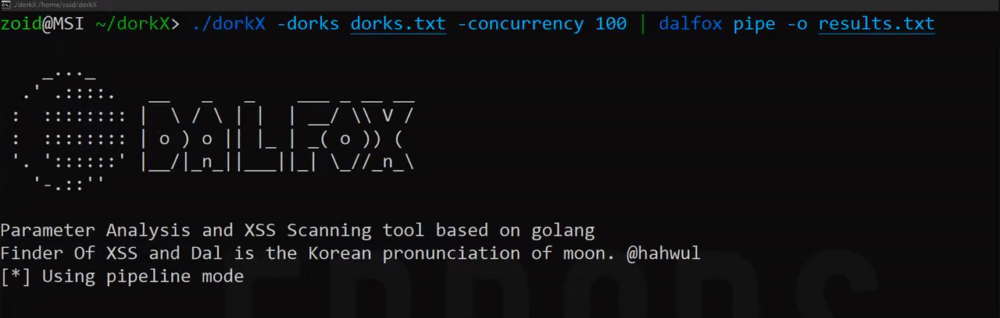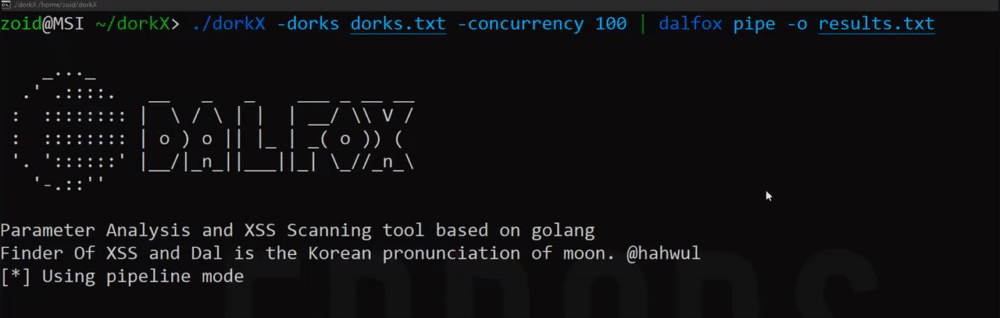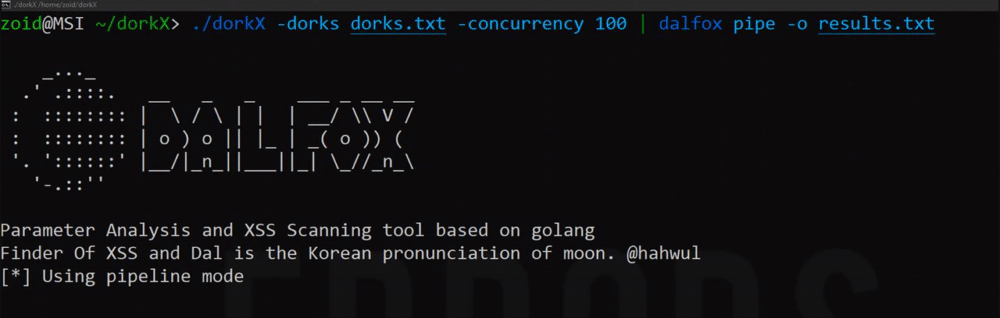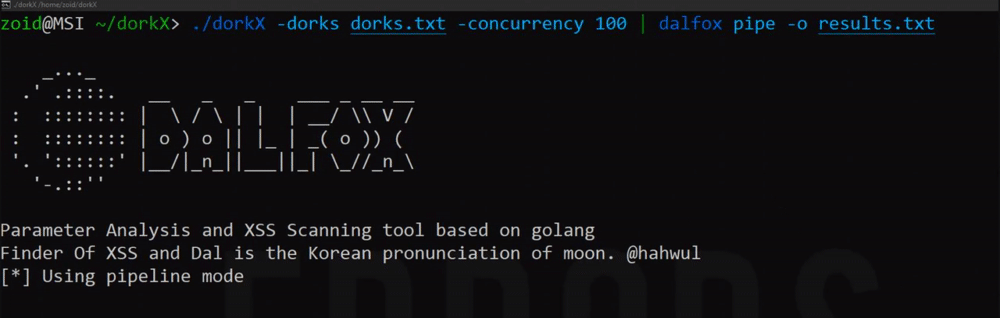 ethicalhackingplayground/dorkx
Pipe verschiedene Tools mit dem Google-Dork-Scanner
 erikwynter/cve-2023-22515-scan
Scanner für CVE-2023-22515 - Schwachstelle bei der Zugriffskontrolle in Atlassian Confluence
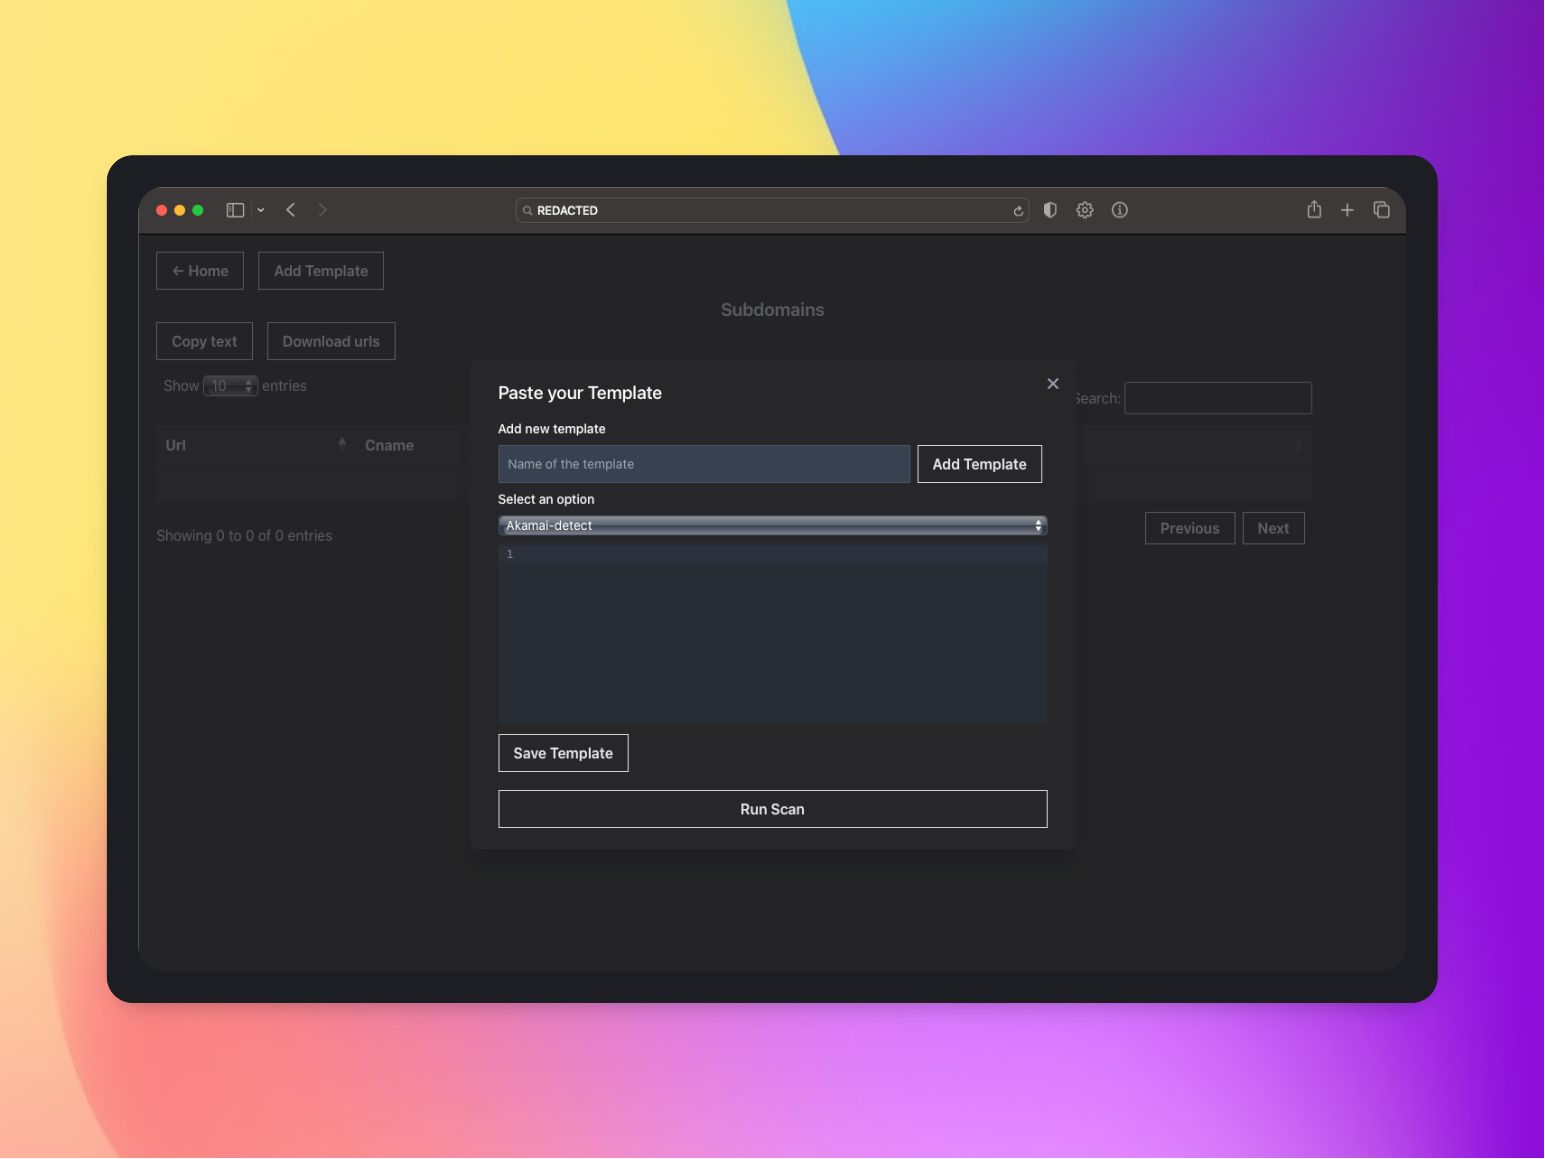 tess-ss/recon-ninja
Recon-Ninja
 zeyad-azima/cve-2024-27348
Apache HugeGraph Server RCE Scanner ( CVE-2024-27348 )
 armissecurity/urgent11-detector
# URGENT/11-Erkennungstool von Armis
 mzzdtot/cve-2023-28432
poc&exp zum Massen-Scan der MinIO-Schwachstelle zur Offenlegung sensibler Informationen
 oxsecurity/codetotal
Analysieren Sie jeden Code-Ausschnitt, jede Datei oder jedes Repository, um mögliche Sicherheitslücken zu erkennen, wie z. B. Geheimnisse im Code,…
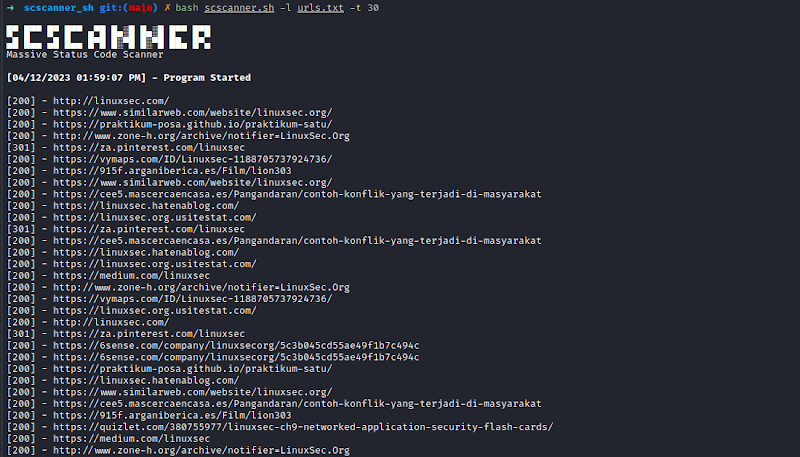 yuyudhn/scscanner_sh
scscanner ist ein Tool, um Antwort-Statuscodes von Websites aus Listen zu lesen.
 intrinsec/comission
White-box-CMS-Sicherheitsscanner, der Core-, Plugin- und Theme-Versionen prüft, unbefugte Änderungen erkennt und bekannte Schwachstellen aus…
 brumbelow/layerleak
layerleak – der Docker Hub Secret Scanner
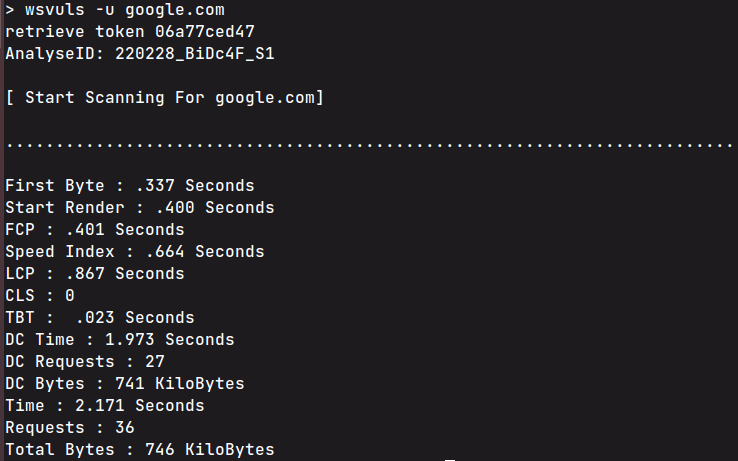 anouarbensaad/wsvuls
CLI-Website-Schwachstellenscanner, der veraltete Serversoftware, unsichere HTTP-Header erkennt und Cloudflare-IP/Port-Daten mit Leistungsstatistiken…
 varchashva/vprioritizer
vPrioritizer ermöglicht es uns, das kontextualisierte Risiko (vPRisk) auf der Ebene der Asset-Schwachstellen-Beziehung im gesamten Unternehmen zu…








