
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 defectdojo/django-defectdojo
Open-Source Einheitliches Schwachstellenmanagement, DevSecOps & ASPM
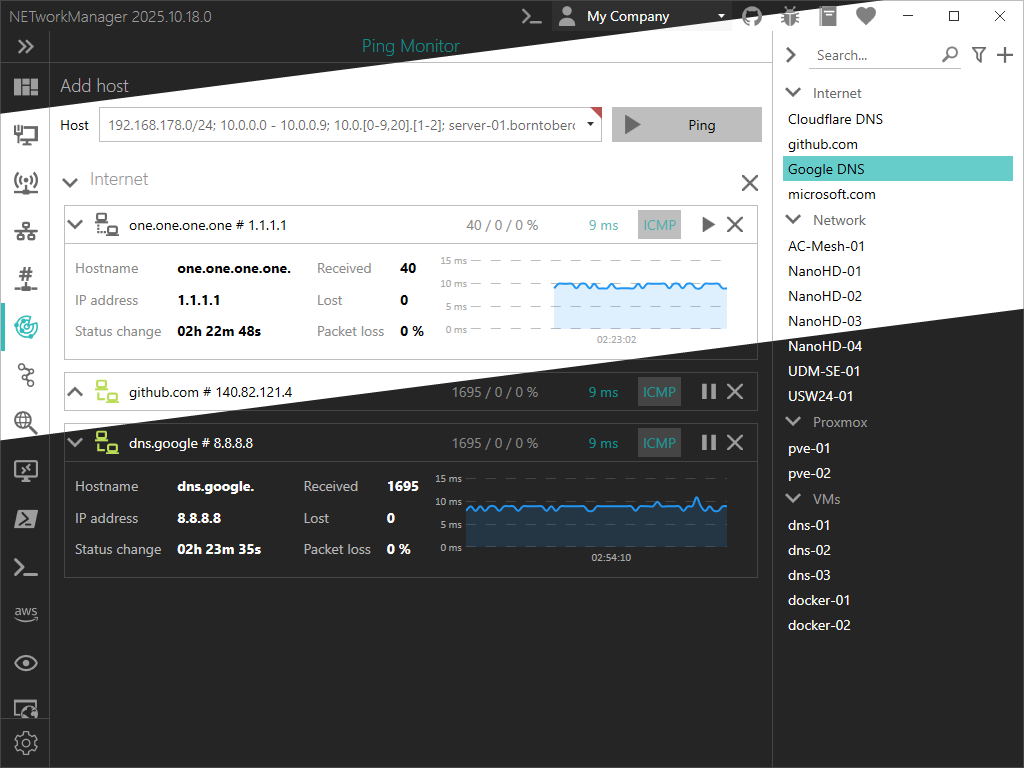 borntoberoot/networkmanager
Ein leistungsstarkes Open-Source-Tool zur Verwaltung von Netzwerken und zur Fehlerbehebung bei Netzwerkproblemen!
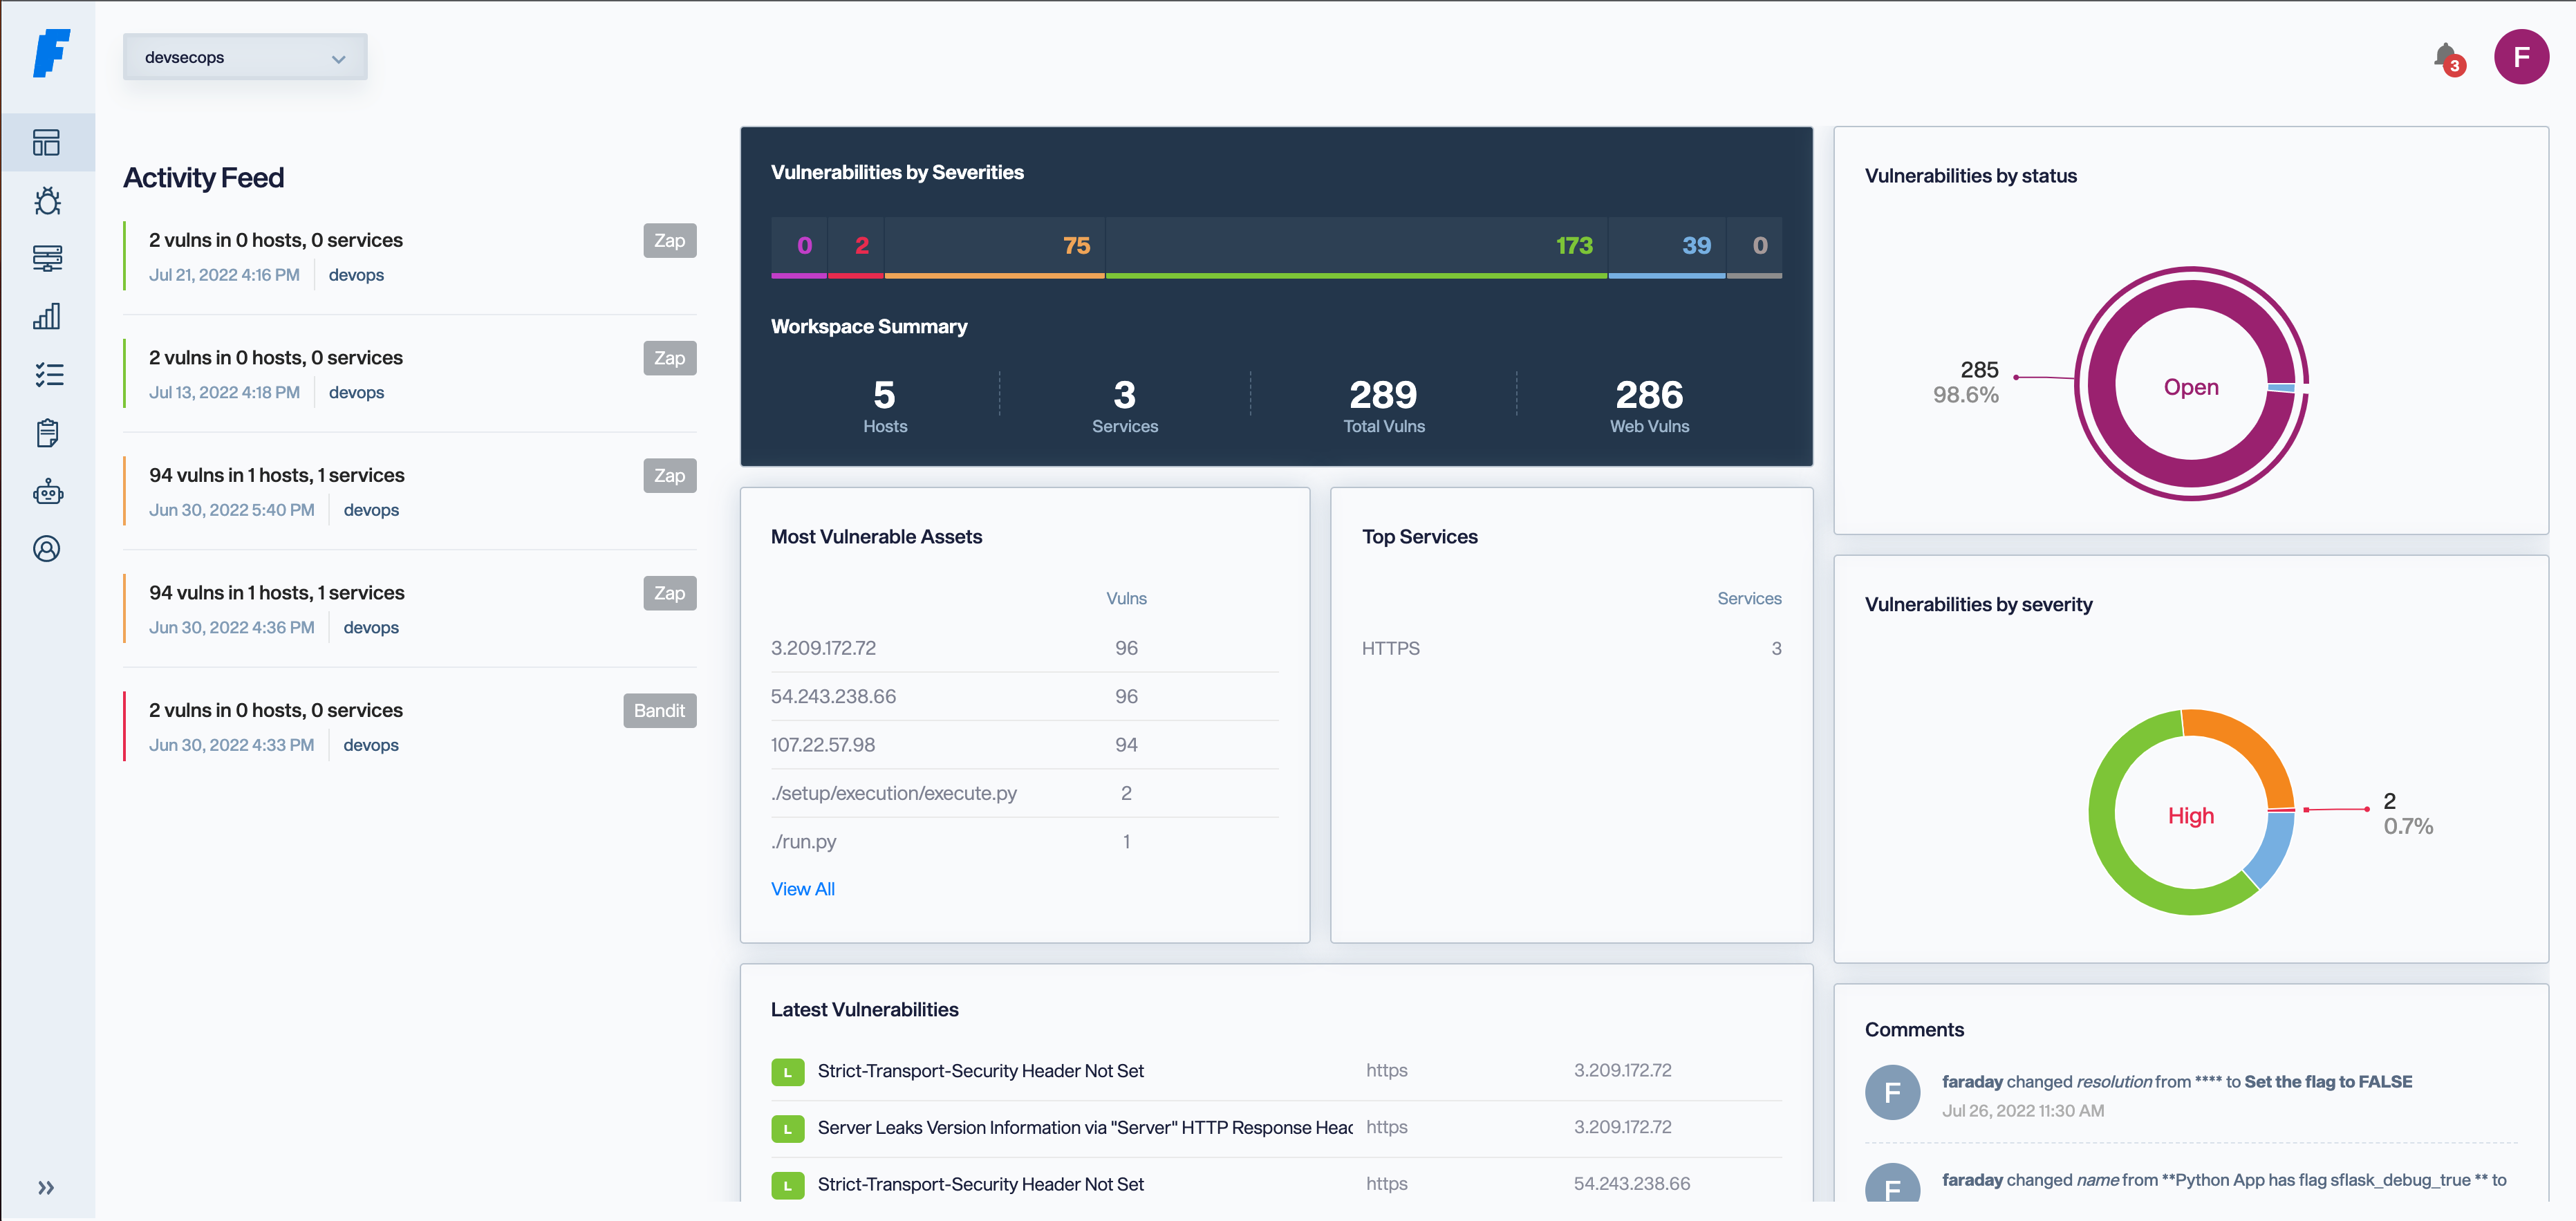 infobyte/faraday
Open-Source- und KI-gestützte Cybersicherheits-Tools für Offensive Security, Schwachstellenmanagement und autonomes Pentesting. Von Hackern in…
 presidentbeef/brakeman
Ein statischer Sicherheitslücken-Scanner für Ruby on Rails-Anwendungen
 owasp/nettacker
Automatisiertes Penetrationstest-Framework - Open-Source-Schwachstellenscanner - Schwachstellenmanagement
 hahwul/webhackersweapons
⚔️ Waffen von Web-Hackern / Eine Sammlung cooler Werkzeuge, die von Web-Hackern verwendet werden. Fröhliches Hacken , Fröhliches Bug-Jagen
 lintsinghua/deepaudit
DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur…
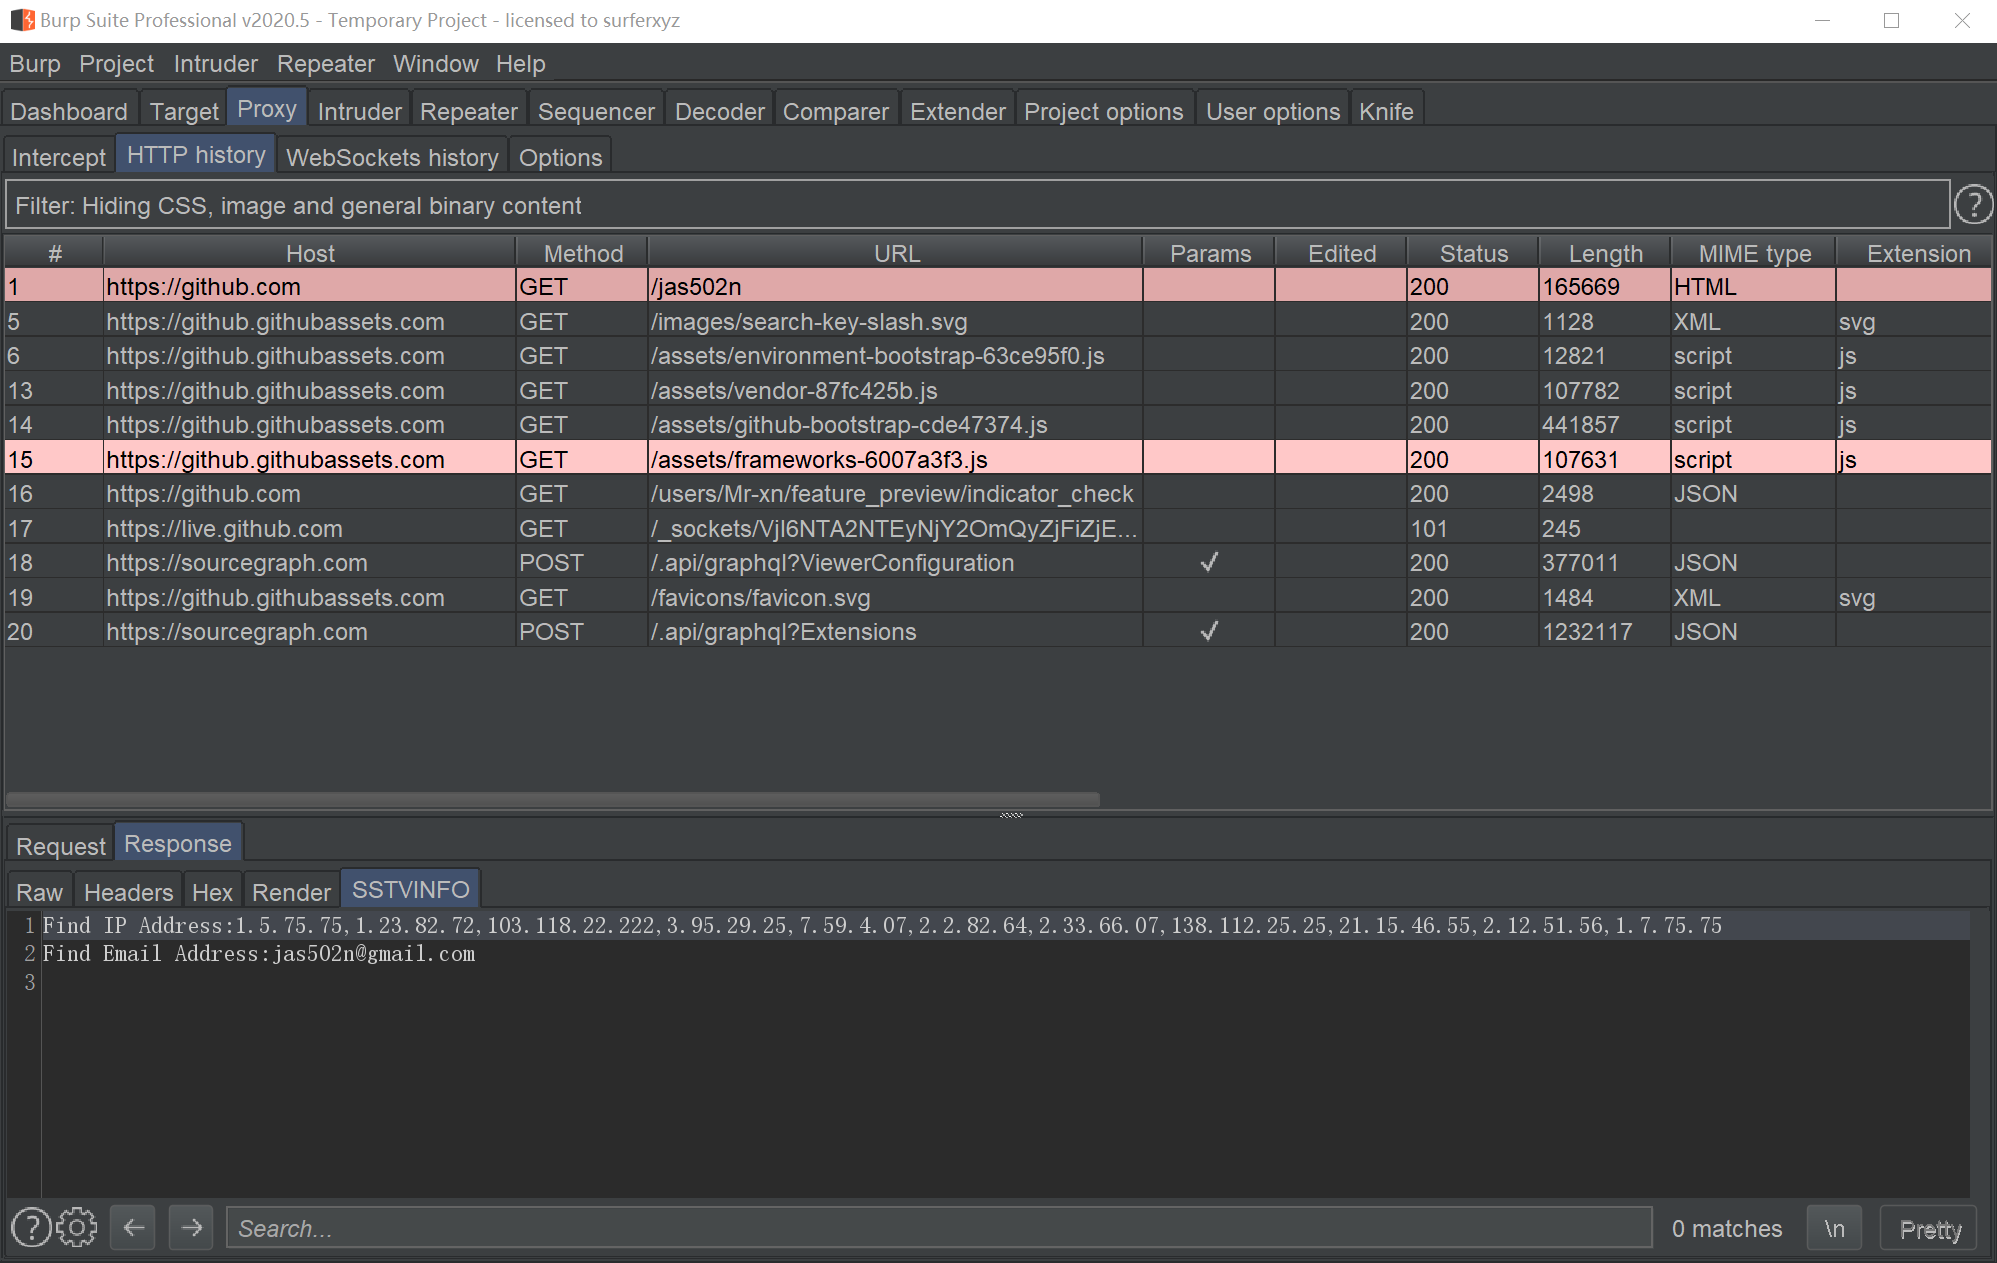 mr-xn/burpsuite-collections
Sammlung von Burpsuite-Plugins (nicht im Store), Artikeln und Tipps zur Verwendung von Burpsuite (dieses Projekt bietet keine Burpsuite-Crack-Dateien…
 k8gege/k8tools
K8-Tool-Sammlung (Internes Netzwerk-Penetration/Privilege-Escalation-Tools/Remote-Buffer-Overflow/Exploit/Scanner/Passwort-Cracking/Antivirus-Evasion-…
 sullo/nikto
Nikto-Webserver-Scanner
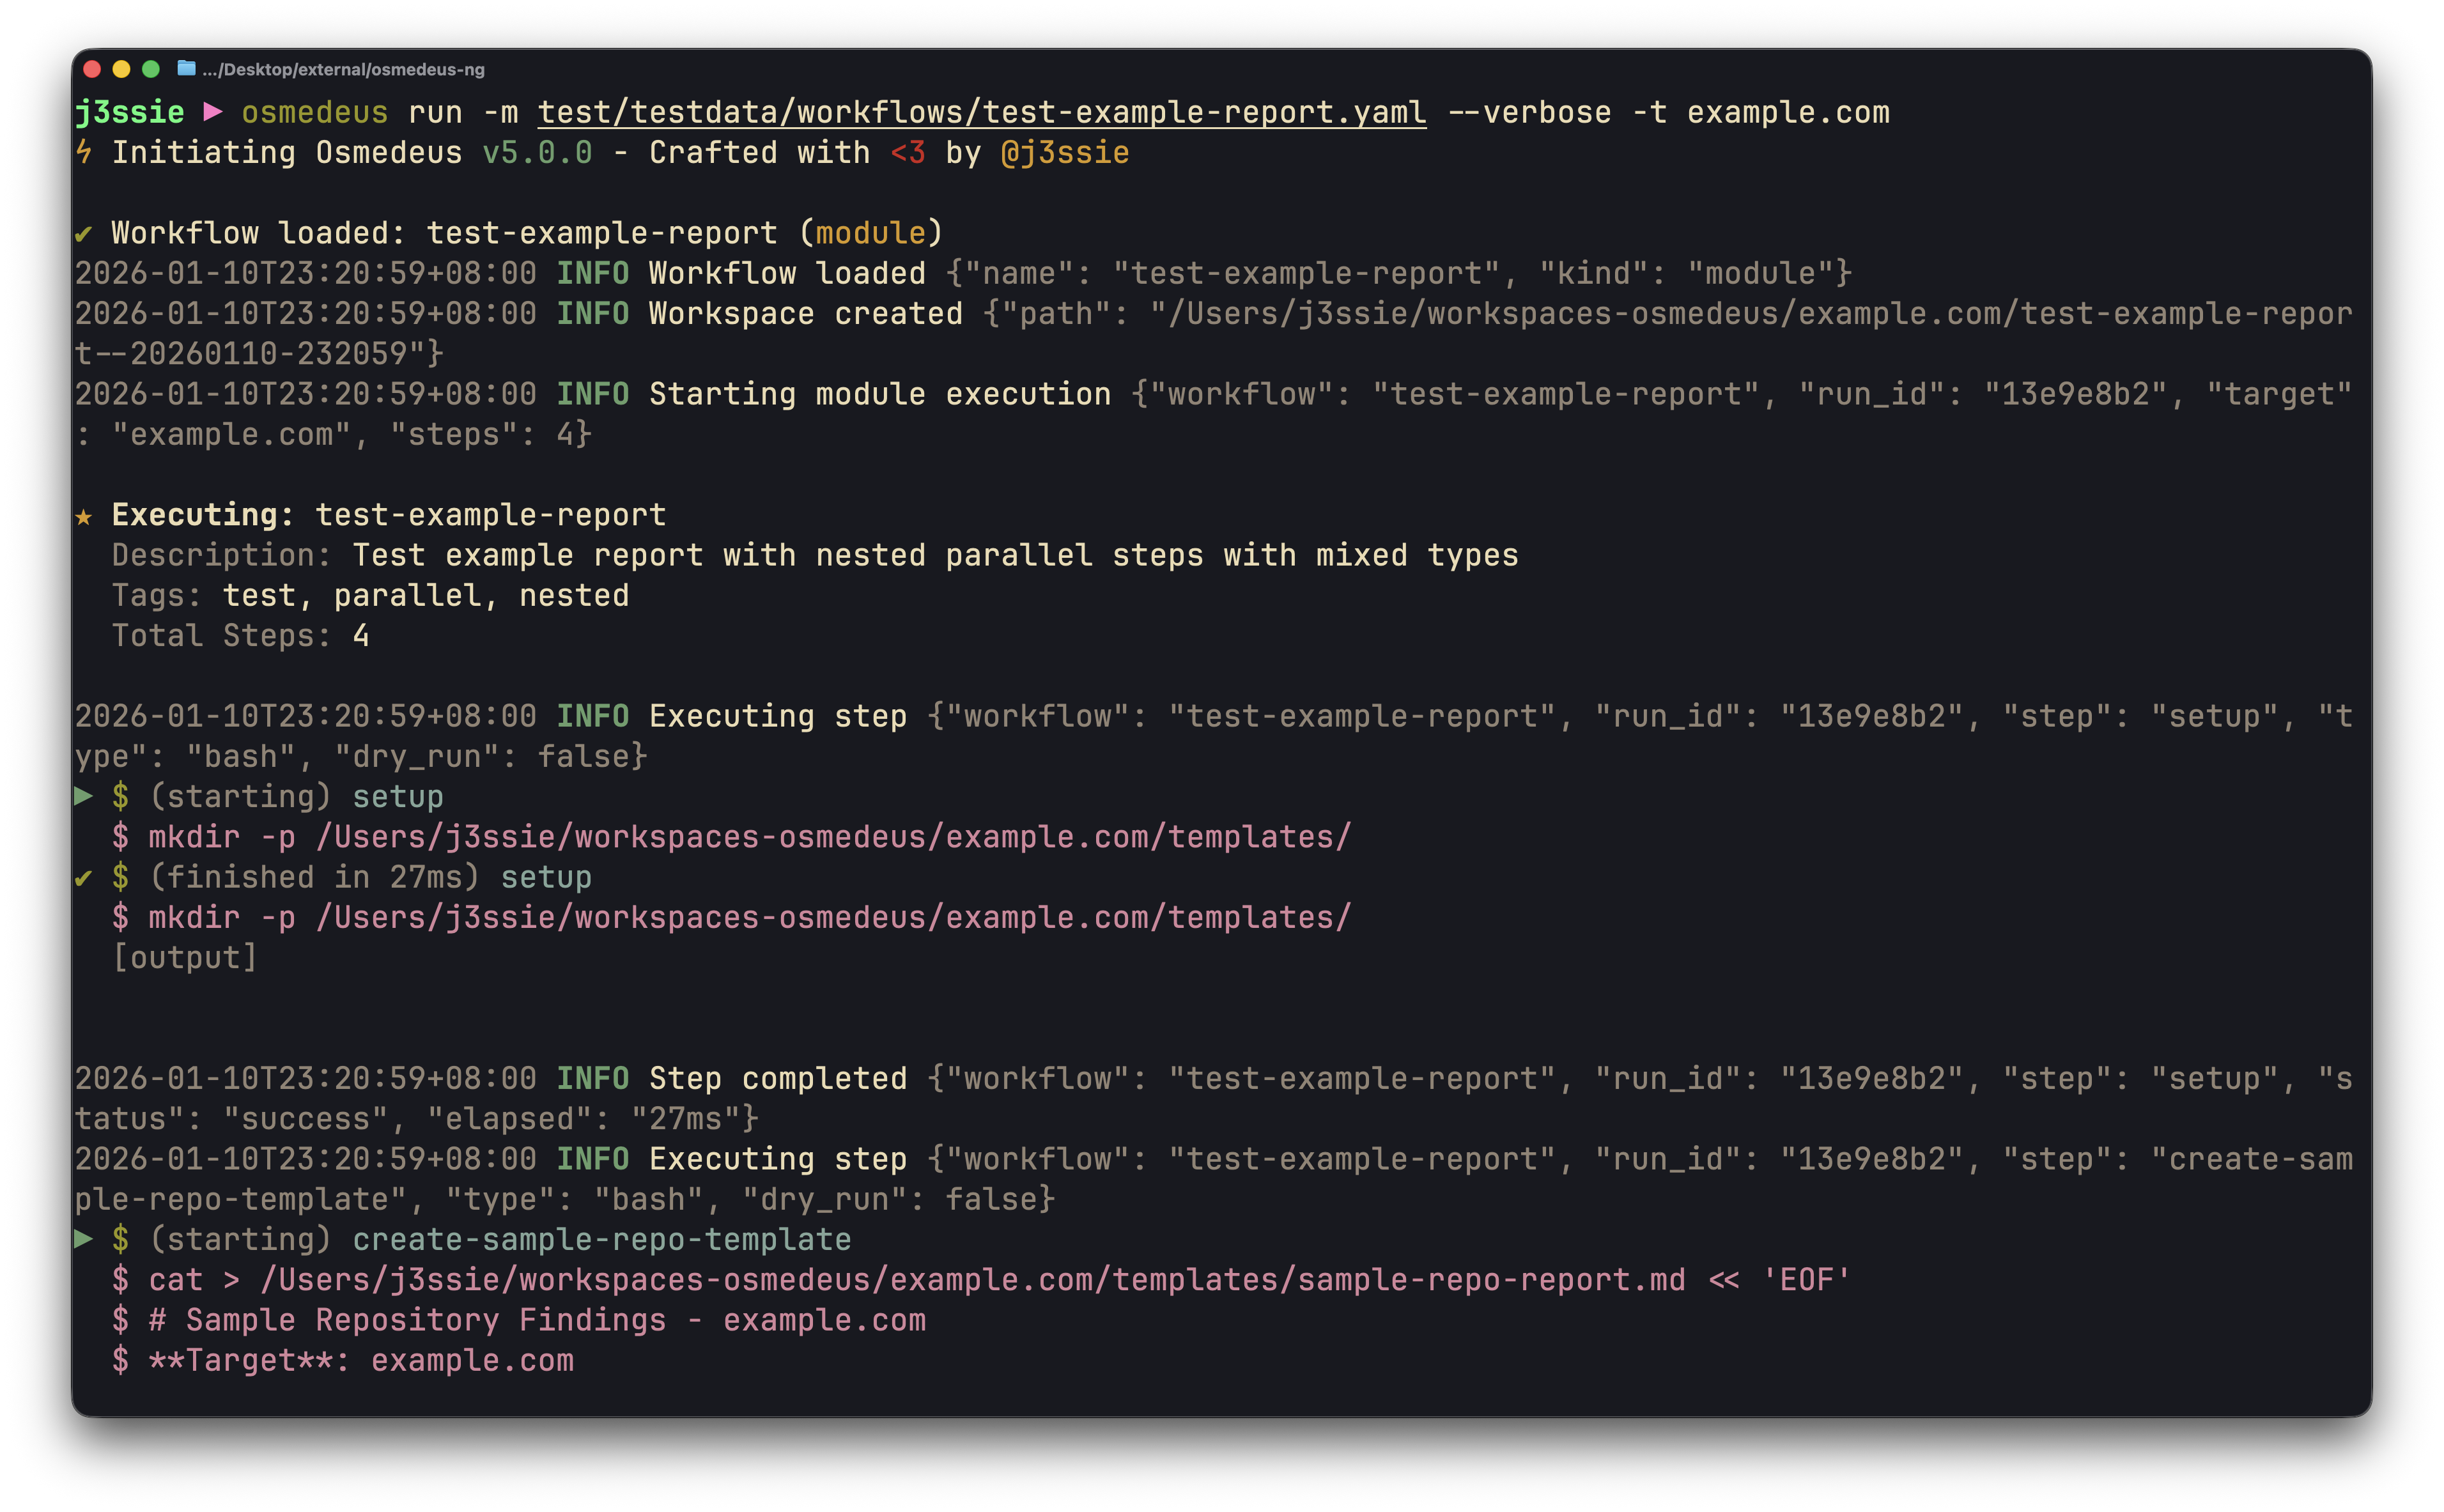 j3ssie/osmedeus
Eine moderne Orchestrierungs-Engine für Sicherheit
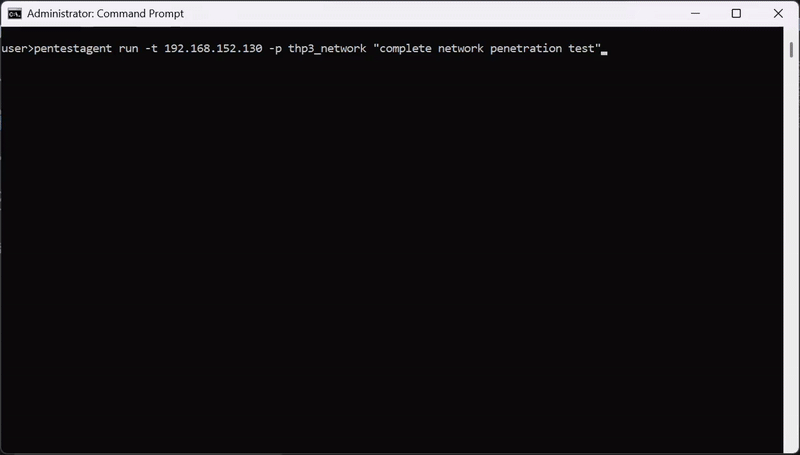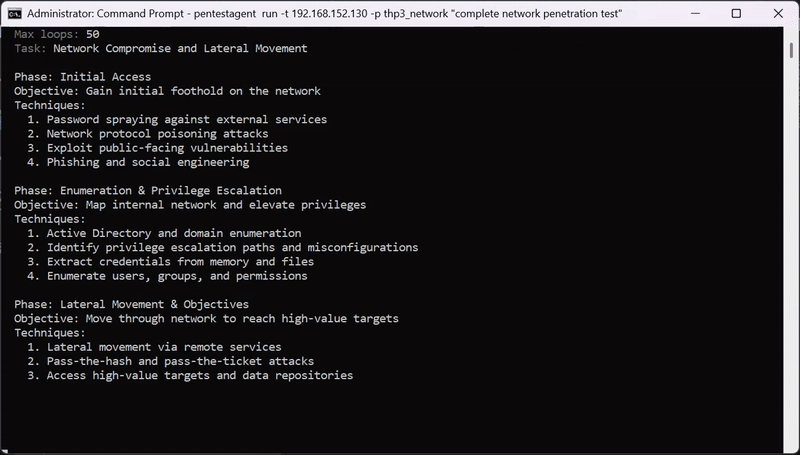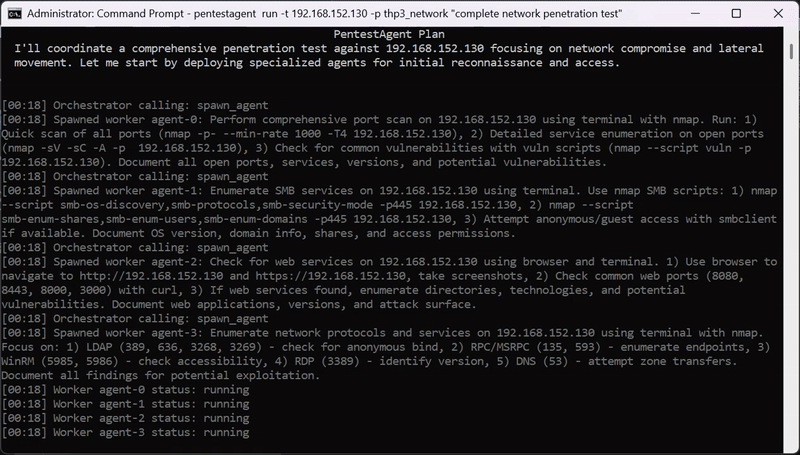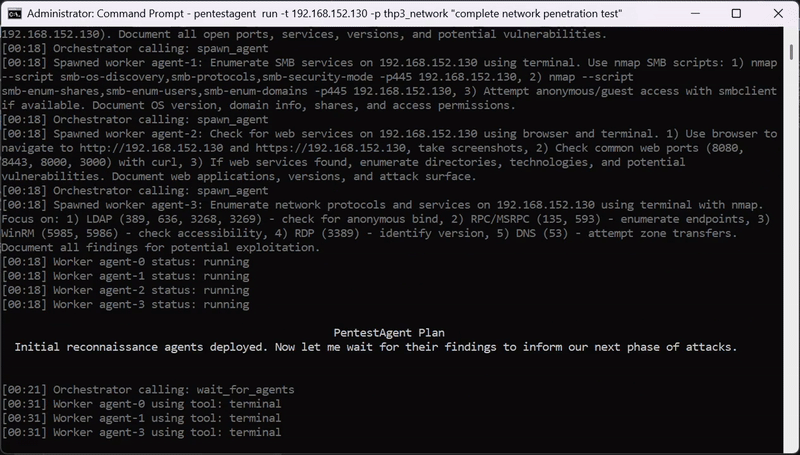 gh05tcrew/pentestagent
AI-Agenten-Framework für Black-Box-Sicherheitstests mit autonomer Multi-Agenten-Orchestrierung, integrierten Pentesting-Tools und MCP-Integration für…
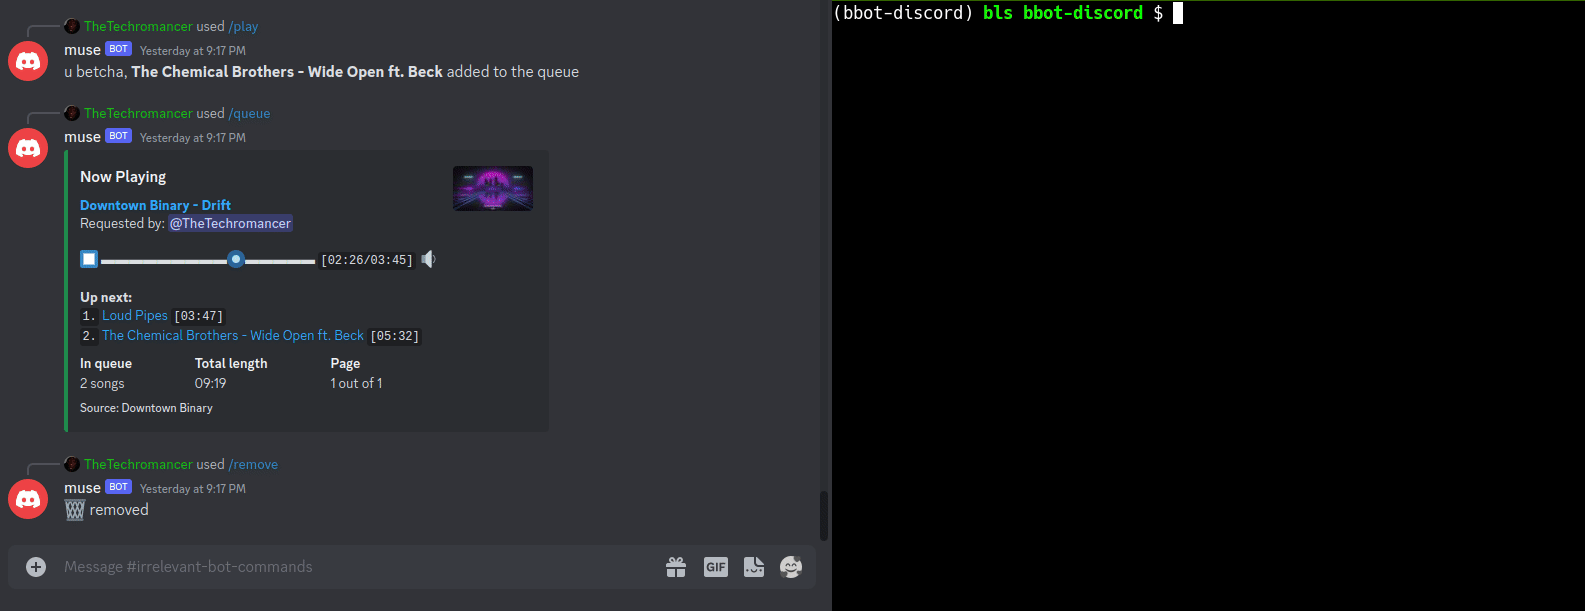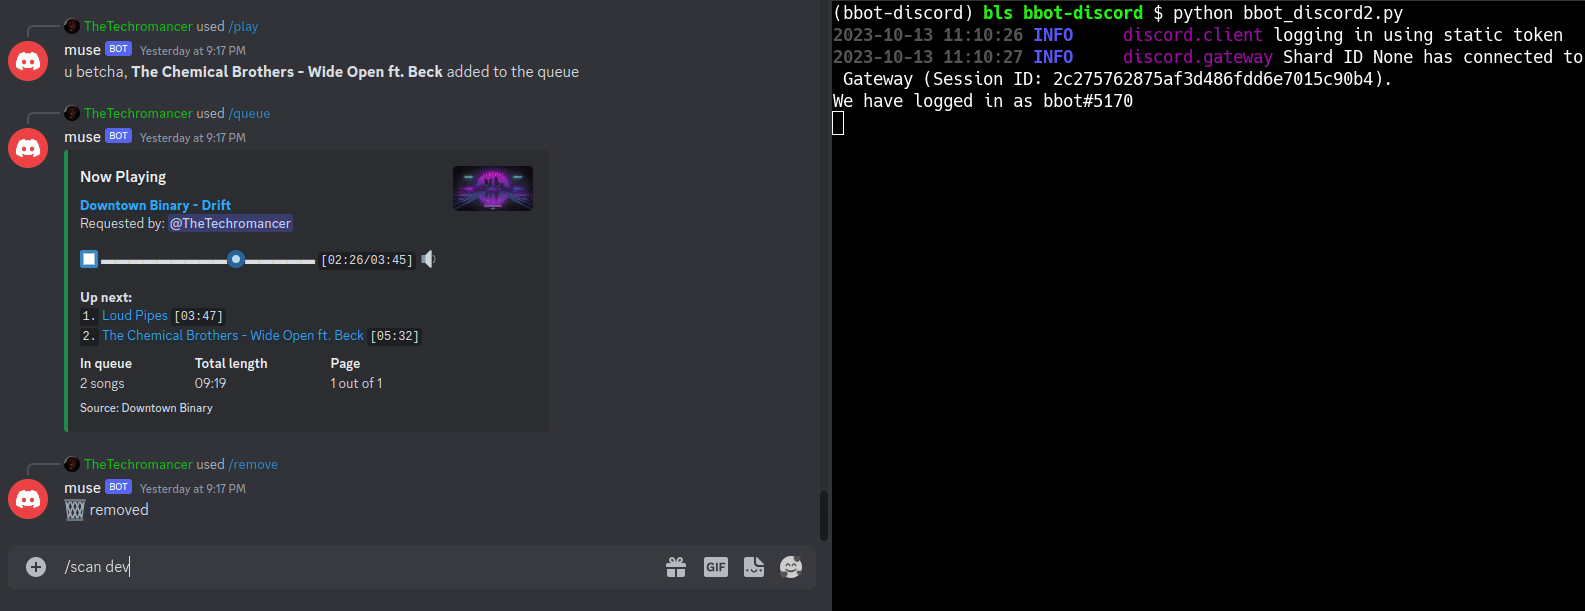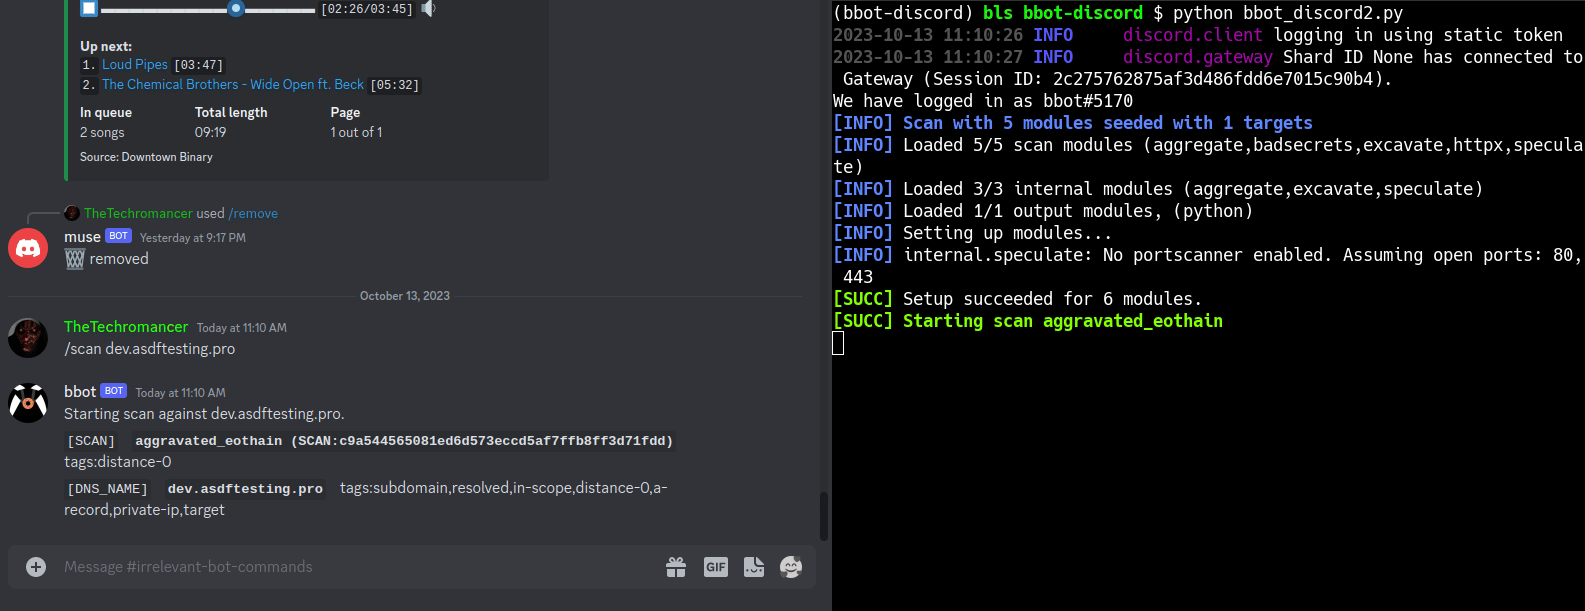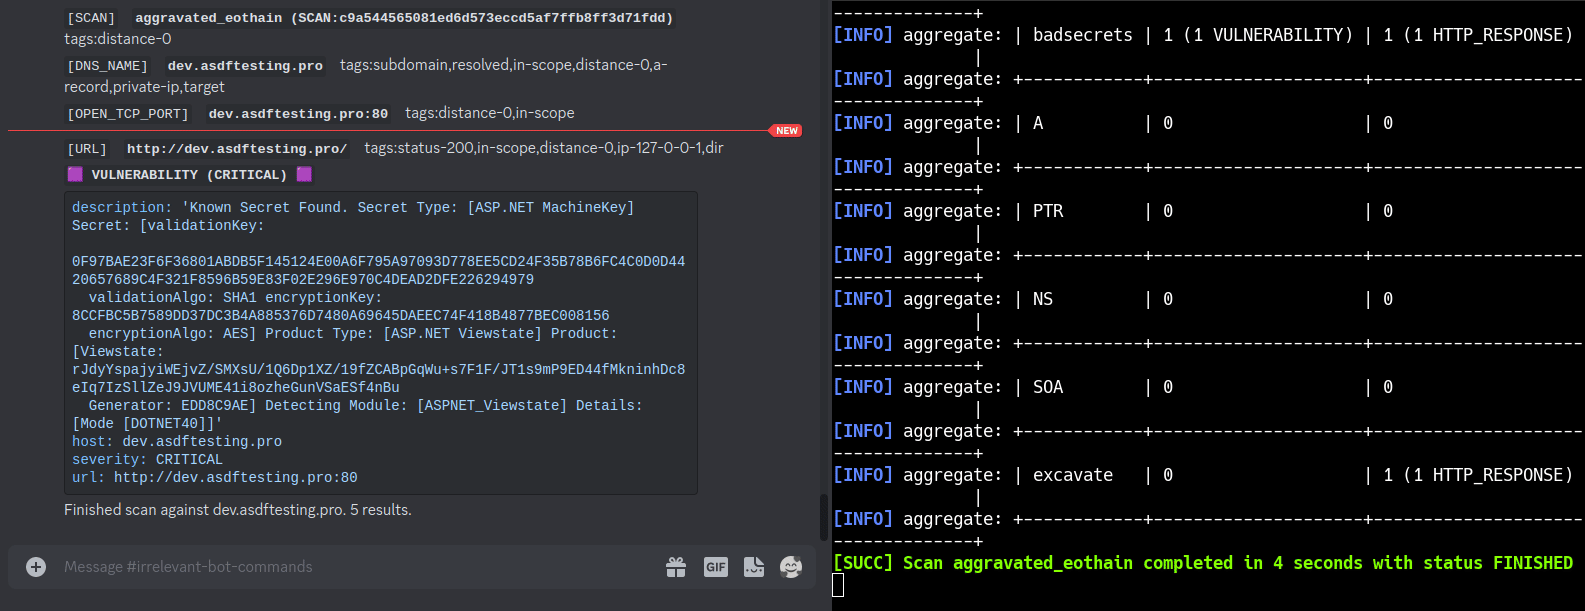 blacklanternsecurity/bbot
Der rekursive Internet-Scanner für Hacker. 🧡
 tencent/ai-infra-guard
Eine Full-Stack-Plattform für KI-Red-Teaming, die KI-Ökosysteme über Agent Scan, Skills Scan, MCP scan, AI Infra scan und LLM-Jailbreak-Evaluation…
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
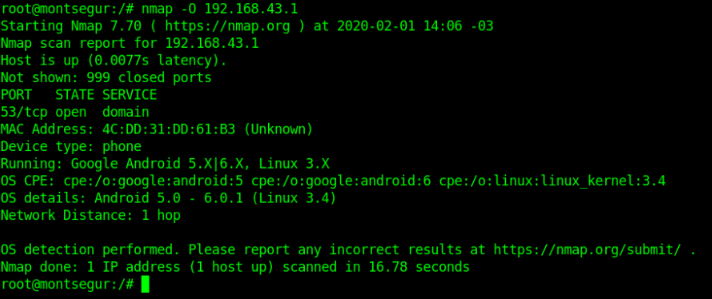 a-poc/blueteam-tools
Werkzeuge und Techniken für Blue Team / Incident Response
 devsecops/awesome-devsecops
Eine maßgebliche Liste großartiger DevSecOps-Tools mit Hilfe von Community-Experimenten und Beiträgen.
 dev-sec/ansible-collection-hardening
Diese Ansible-Collection bietet kampferprobte Härtung für Linux, SSH, nginx, MySQL







