
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: NTLM-Hash-Leck über RAR/ZIP-Extraktion und .library-ms-Datei
 horizon3ai/cve-2022-40684
Ein Proof-of-Concept-Exploit für CVE-2022-40684, der Fortinet FortiOS, FortiProxy und FortiSwitchManager betrifft.
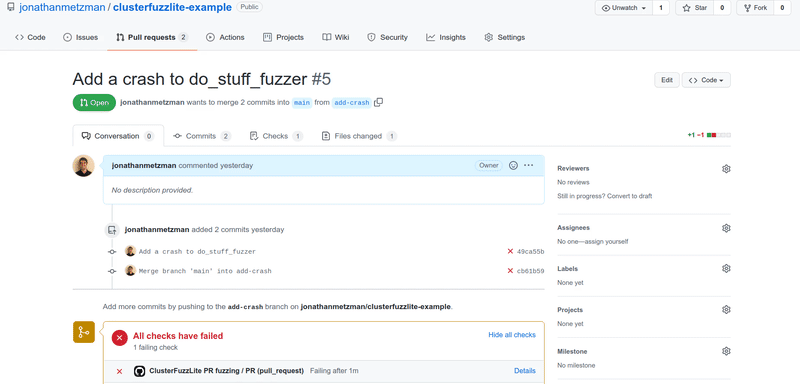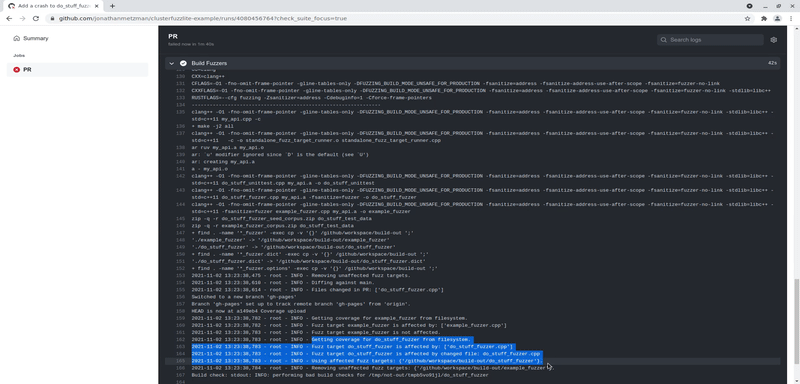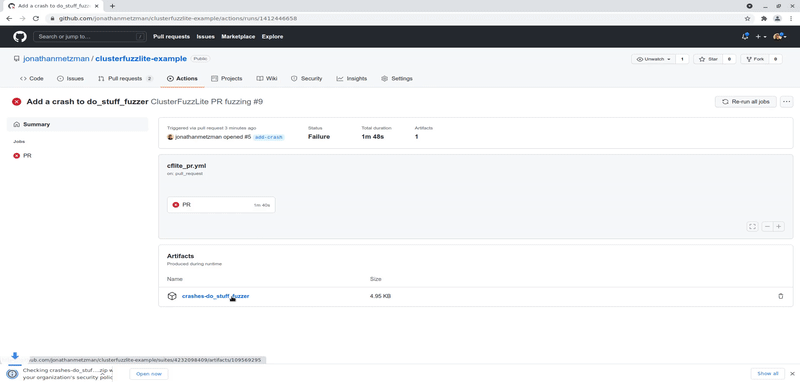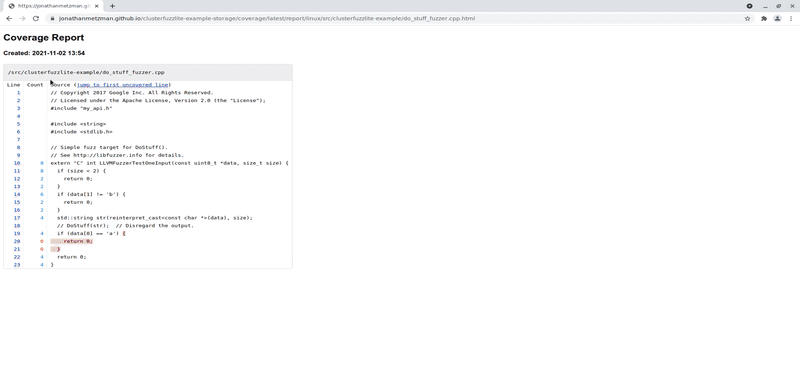 google/clusterfuzzlite
Kontinuierliche Fuzzing-Lösung, die in CI-Workflows integriert ist, um Schwachstellen in Codeänderungen und Batch-Läufen zu finden, und die mehrere…
 dzonerzy/gowapt
Go-Webanwendungs-Penetrationstest
 its-arun/cve-2022-39197
Proof-of-Concept-Exploit für CVE-2022-39197, der Remote-Codeausführung gegen CobaltStrike <= 4.7.1 über eine bösartige SVG-Payload ermöglicht, die…
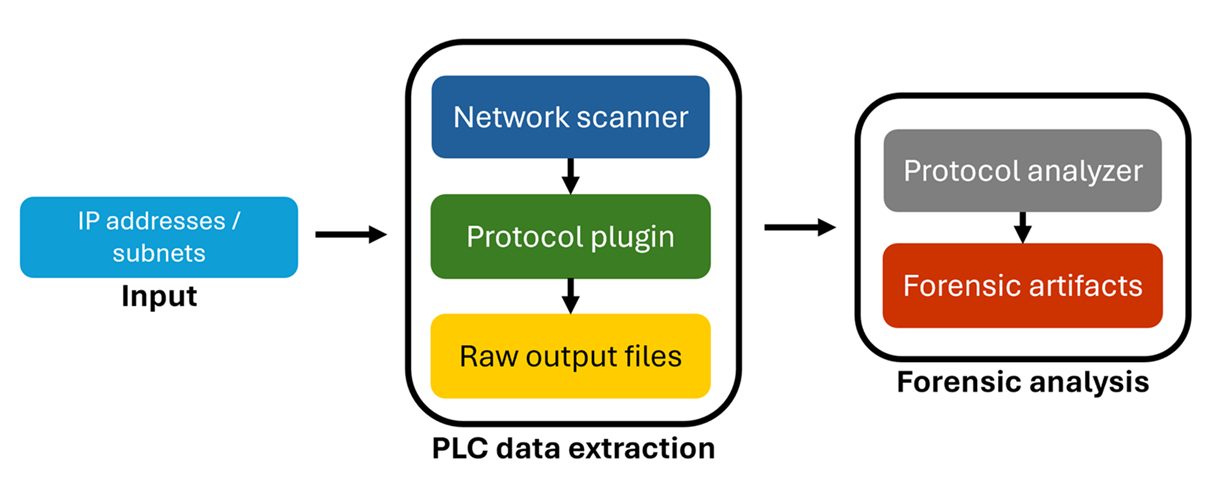 microsoft/ics-forensics-tools
Open-Source-Forensik-Framework zur Analyse von industriellen PLC-Metadaten und Projektdateien. Scannt nach verdächtigen Artefakten in ICS-Umgebungen,…
 teycir/burpapisecuritysuite
Burp Suite-Erweiterung für API-Sicherheitstests mit 15 Angriffstypen, 108+ Payloads, intelligentem Fuzzing, BOLA/IDOR-Erkennung, KI-Integration und…
 trustedsec/spoonmap
Python-Wrapper um masscan und nmap für Port-Erkennung im großen Maßstab, Host-Erkennung, Banner-Grabbing und NSE-basierte Schwachstellen-Scans in…
 thomastjdev/wmd
Python-Framework für IT-Sicherheitstools
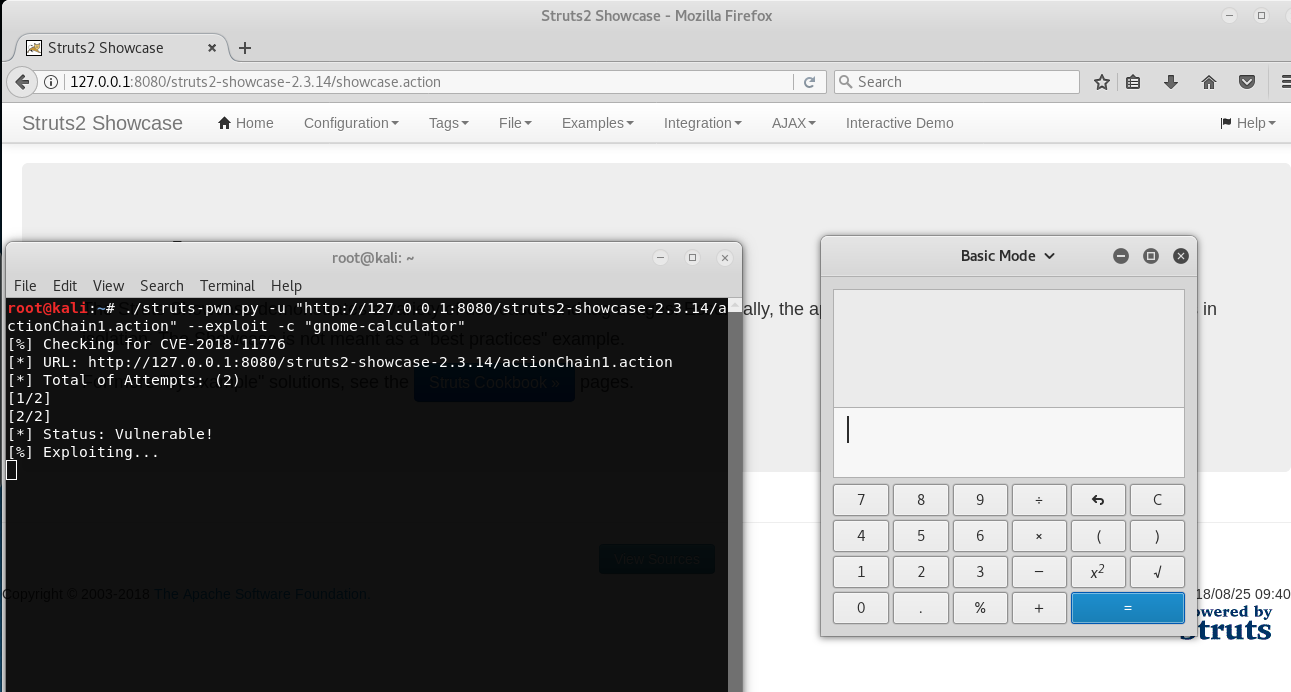 mazen160/struts-pwn_cve-2018-11776
Ein Exploit für Apache Struts CVE-2018-11776
 last-emo-boy/rikune
MCP-Server für Reverse Engineering von Windows-Executables und Binärformaten. Kombiniert statische Triage, Ghidra-gestützte Funktionsanalyse,…
 opaxial/cve-2026-9830
CVE-2026-9830 Proof of Concept
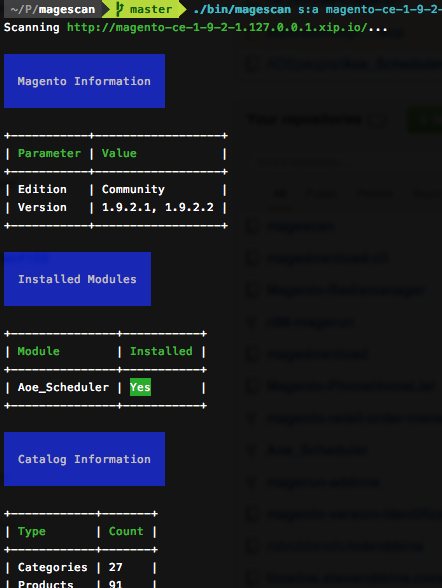 steverobbins/magescan
Scannen Sie eine Magento-Seite nach Informationen
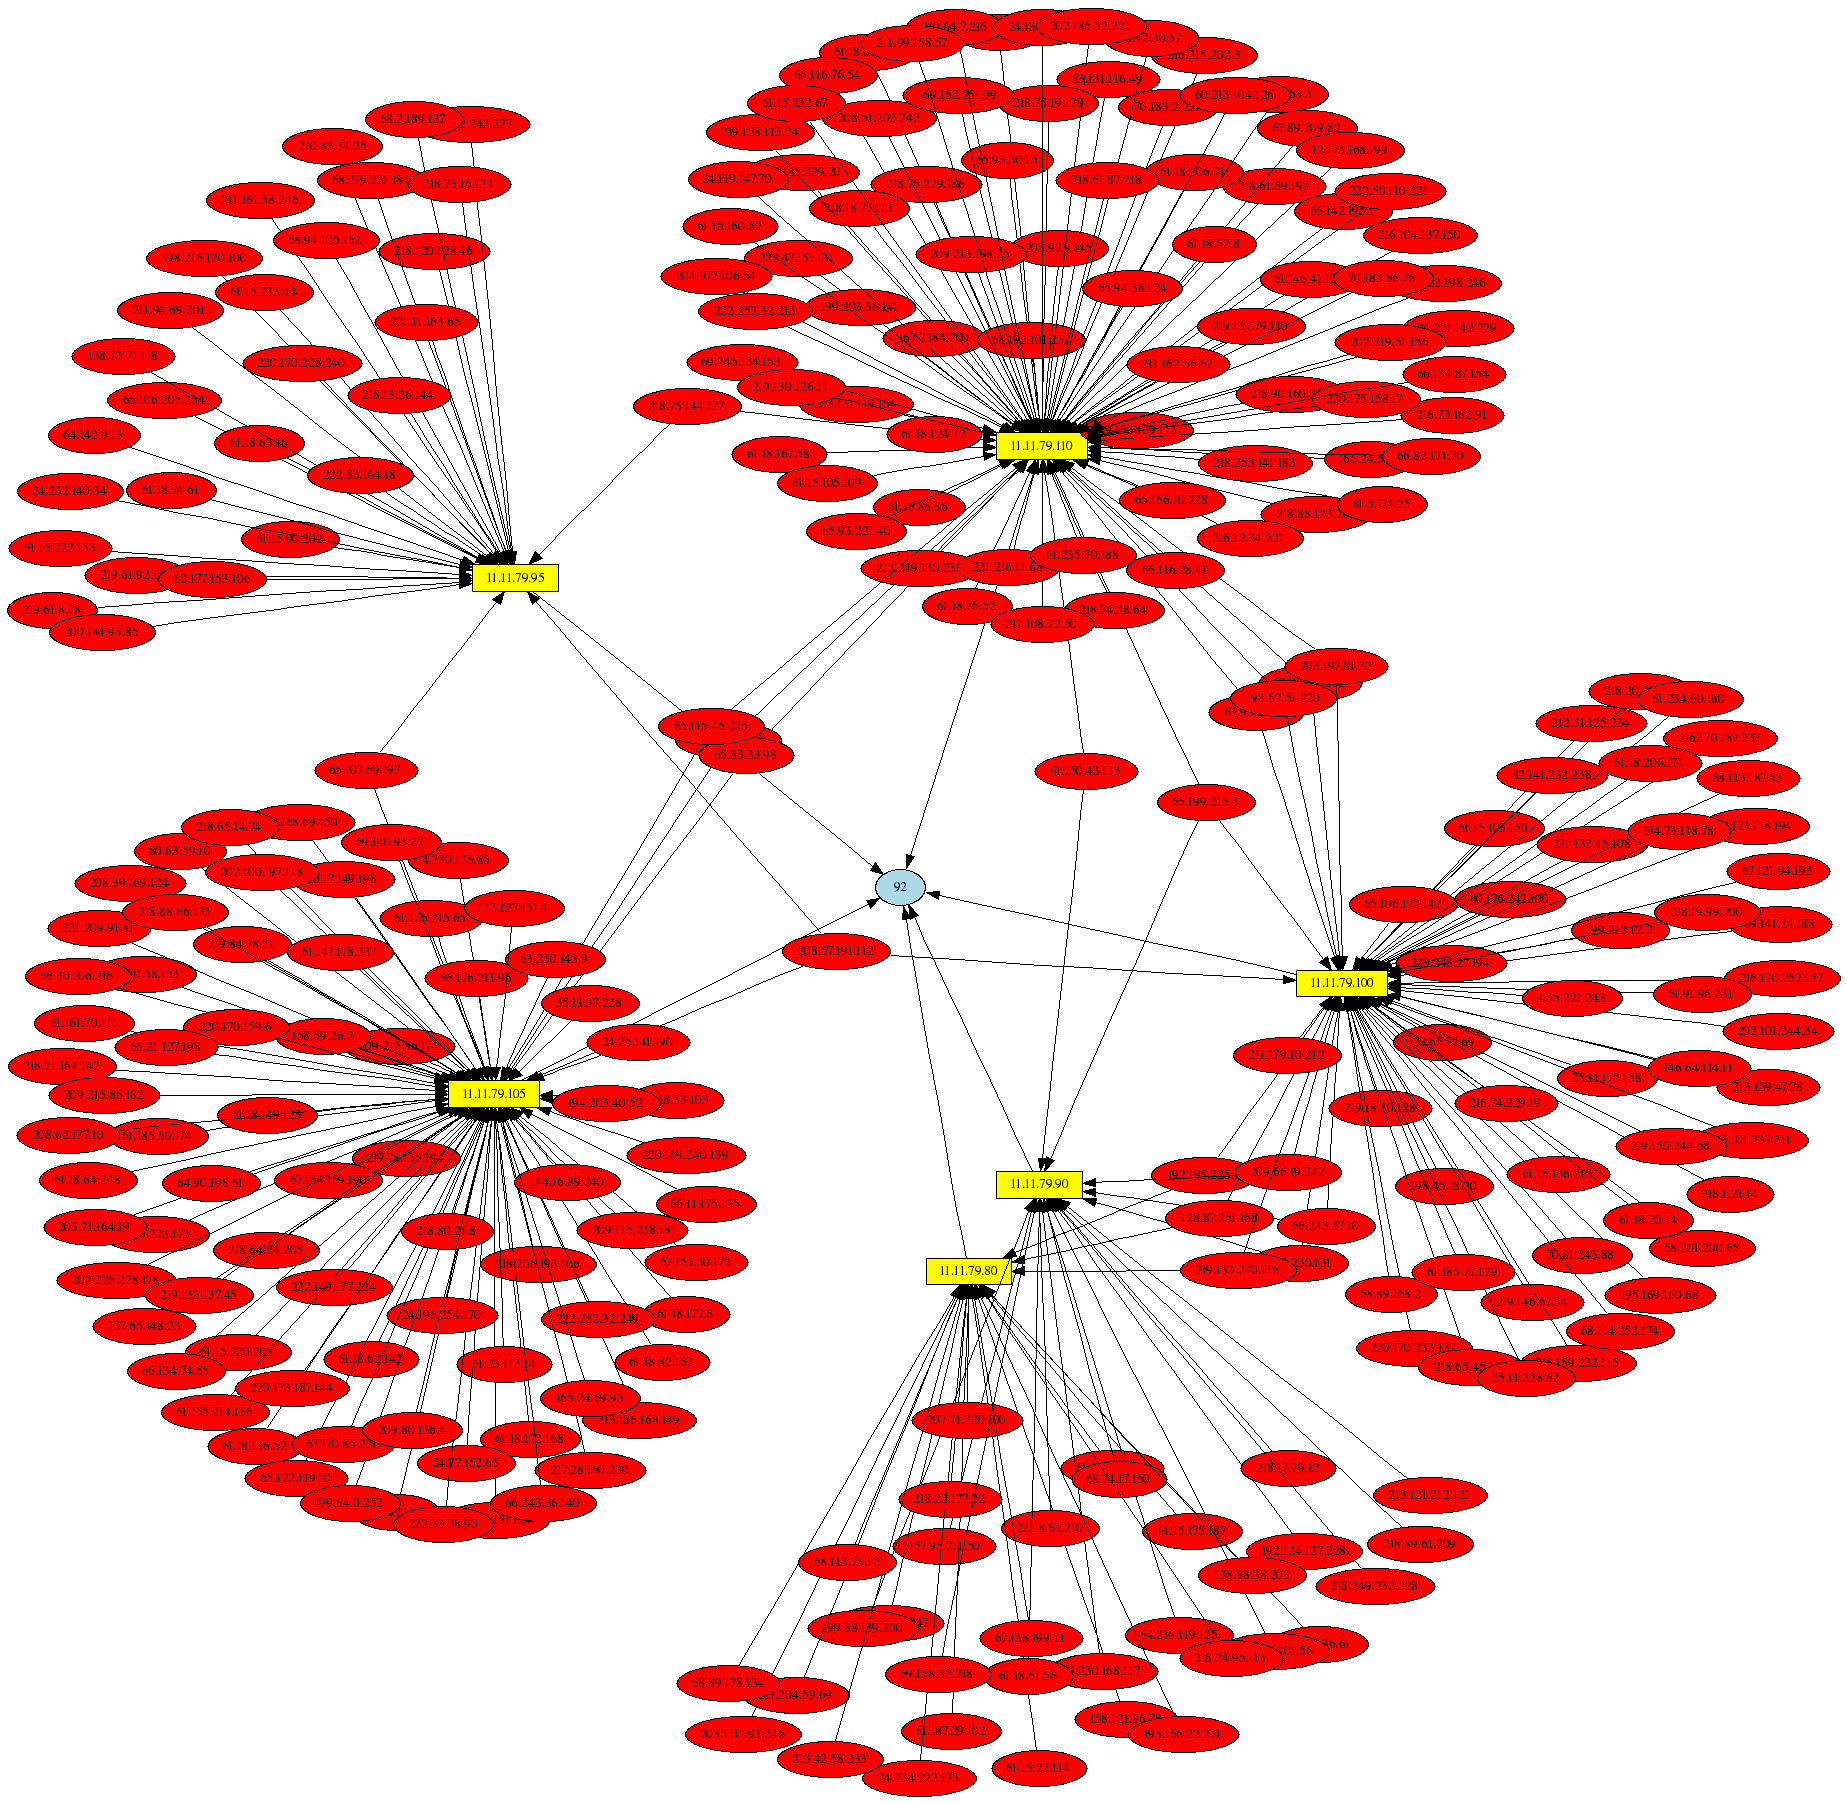 mrash/psad
psad: Intrusion Detection und Log-Analyse mit iptables
 johackim/docker-hacklab
Mein persönliches Hacklab, erstelle dein eigenes.
 s0md3v/parth
Heuristischer Schwachstellen-Parameter-Scanner
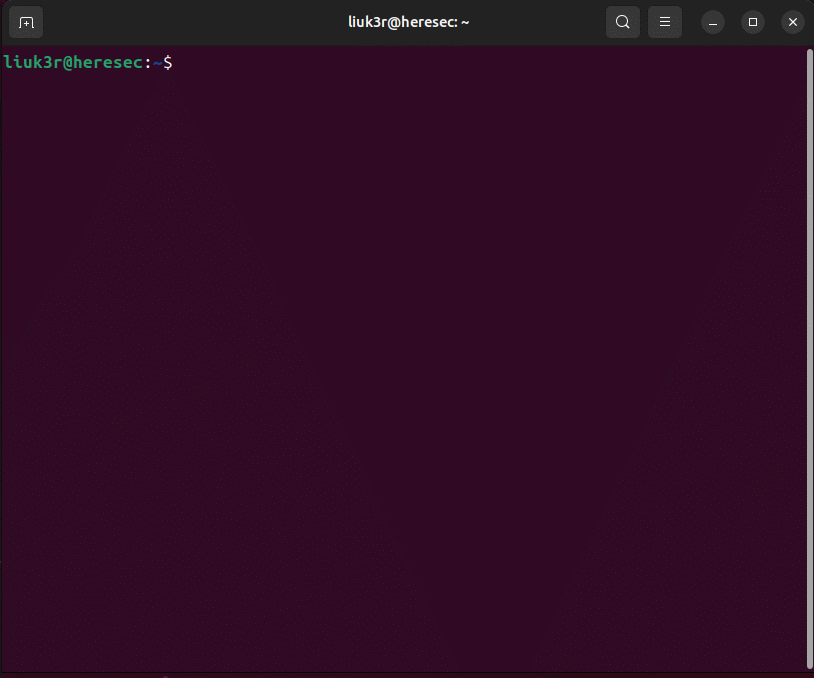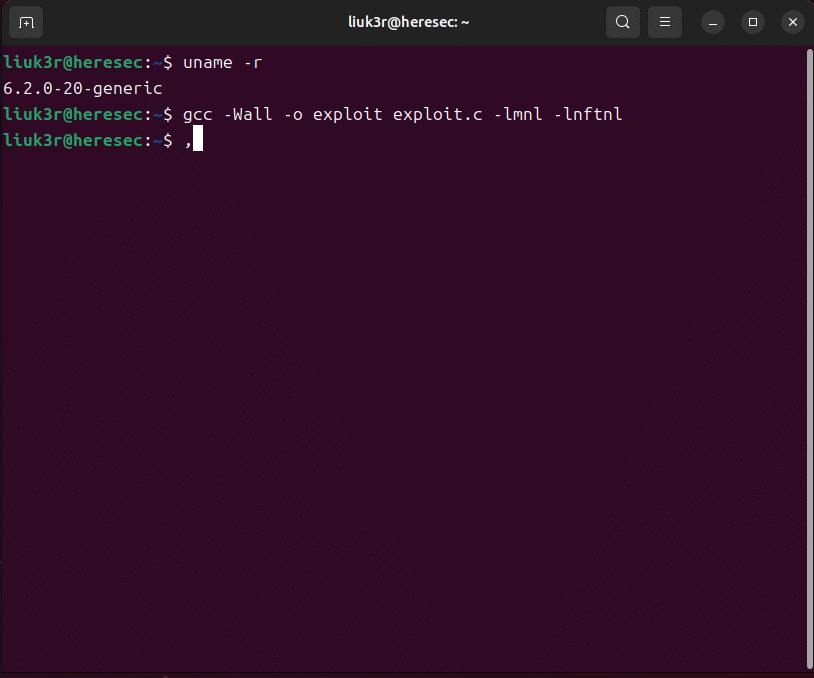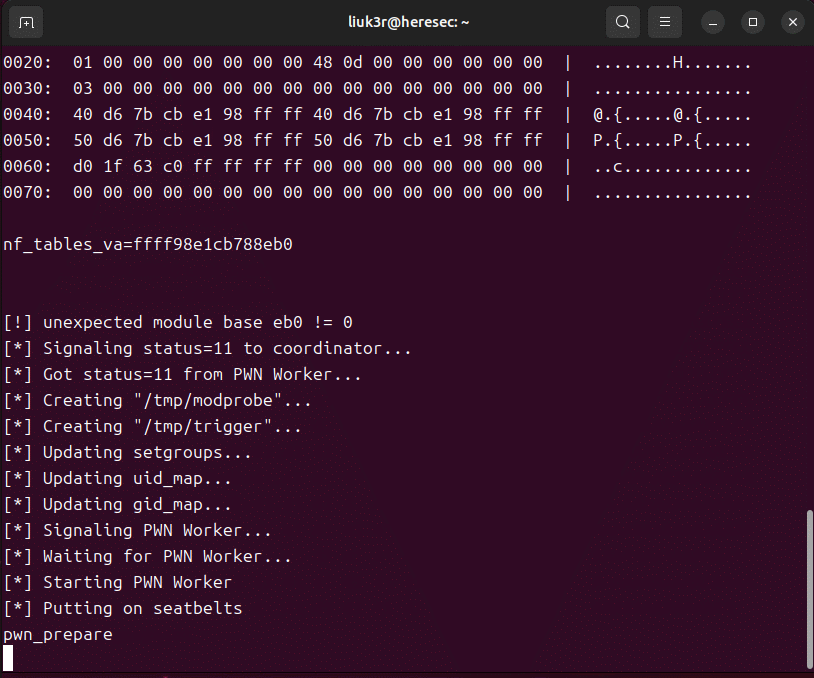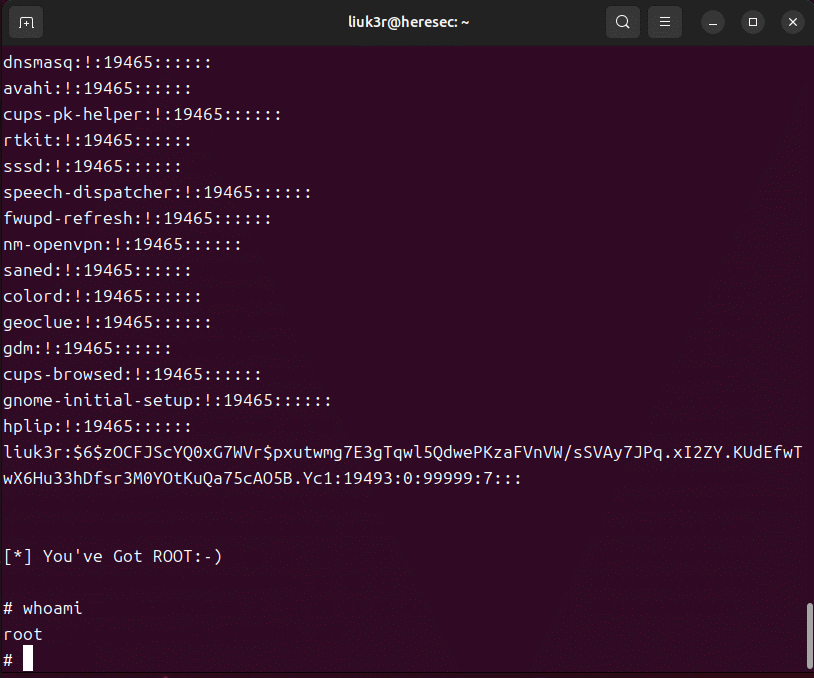 liuk3r/cve-2023-32233
CVE-2023-32233: Sicherheitslücke im Linux-Kernel
 teknogeek/ssrf-sheriff
Ein einfacher Sheriff zum Testen von SSRF, geschrieben in Go








