
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/steverobbins/magescan
AufklärungSchwachstellenscannerInformationsbeschaffungWebsicherheit
GitHubsteverobbins/magescan

magescan

Scannen Sie eine Magento-Seite nach Informationen

Repository anzeigen
45911037vor 7 JahrenVon Kitploit geprüft
Teilen

Mage Scan

Join the chat at https://gitter.im/steverobbins/magescan

Master Build Status Master Code Quality Master Code Coverage Latest Stable Version Master Dependancies

Die Idee dahinter ist, die Qualität und Sicherheit einer Magento-Website zu bewerten, auf die du keinen Zugriff hast. Das Szenario, wenn du einen potenziellen Entwickler interviewst oder einen neuen Kunden prüfst und eine Vorstellung davon haben möchtest, worauf du dich einlässt.

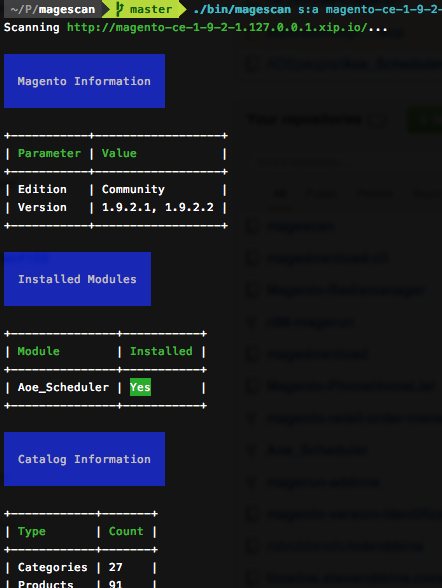
Bildschirmfoto

Installation

.phar

  • Lade die magescan.phar-Datei von der Release-Seite herunter
  • Führe sie in der Befehlszeile mit dem php-Befehl aus
php magescan.phar scan:all www.example.com

Quellcode

  • Klone dieses Repository
  • Installiere mit Composer
git clone https://github.com/steverobbins/magescan magescan
cd magescan
curl -sS https://getcomposer.org/installer | php
php composer.phar install
bin/magescan scan:all www.example.com

n98-magerun

Klone in dein ~/.n98-magerun/modules-Verzeichnis

mkdir -p ~/.n98-magerun/modules
git clone https://github.com/steverobbins/magescan ~/.n98-magerun/modules/magescan
magerun magescan:scan store.example.com

Composer

composer require steverobbins/magescan --dev

In dein Projekt einbinden

Füge Folgendes zu deiner composer.json hinzu

"require": {
    "steverobbins/magescan": "dev-master"
}

Verwendung

$ magescan.phar scan:all store.example.com

Befehle

scan:all

$ magescan.phar scan:all [--insecure|-k] [--show-modules] <url>

Führe alle Scans für die angegebene <url> aus.

Optionen

--format=FORMAT

Gib ein anderes Ausgabeformat an. Mögliche Werte:

  • default
  • json
--insecure, -k

Wenn gesetzt, werden SSL-Zertifikate nicht validiert

--show-modules

Listet alle durchsuchten Module auf, nicht nur die gefundenen

scan:catalog

$ magescan.phar scan:catalog [--insecure|-k] <url>

Kataloginformationen abrufen

scan:modules

$ magescan.phar scan:modules [--insecure|-k] [--show-modules] <url>

Installierte Module abrufen

scan:patch

$ magescan.phar scan:patch [--insecure|-k] <url>

Patch-Informationen abrufen

scan:server

$ magescan.phar scan:server [--insecure|-k] <url>

Servertechnologie überprüfen

scan:sitemap

$ magescan.phar scan:sitemap [--insecure|-k] <url>

Sitemap überprüfen

scan:unreachable

$ magescan.phar scan:unreachable [--insecure|-k] <url>

Nicht erreichbare Pfade überprüfen

scan:version

$ magescan.phar scan:version [--insecure|-k] <url>

Die Version einer Magento-Installation abrufen

Alle Module anzeigen, die wir zu erkennen versucht haben, nicht nur die gefundenen

Haftungsausschluss

Da wir die Codebasis nicht einsehen können, trifft dieses Tool Annahmen und schätzt. Die gemeldeten Informationen sind nicht garantiert korrekt.

Für tiefergehende Analysen erwäge:

  • mageaudit
  • Magento Project Mess Detector (für n98-magerun)
  • magniffer
  • Magento Coding Standard
  • magecheck
  • magento-check

Support

Bitte erstelle ein Issue für alle Fehler und Feature-Wünsche

Mitwirken

Forke dieses Repository und sende einen Pull-Request an den dev-Branch

Lizenz

Creative Commons Attribution 4.0 International

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





