
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 owasp/owasp-java-encoder
The OWASP Java Encoder ist eine einfach zu verwendende, leistungsstarke Java-1.5+-Encoder-Klasse, die direkt einsetzbar ist, keine Abhängigkeiten und…
 llnl/oghidra
OGhidra verbindet Large Language Models (LLMs) über Ollama mit der Reverse-Engineering-Plattform Ghidra und ermöglicht so KI-gesteuerte Binäranalyse…
 tillson/git-hound
Schnelles GitHub-Recon-Tool. Scannt nach durchgesickerten Geheimnissen in ganz GitHub, nicht nur in bekannten Repos und Organisationen. Unterstützung…
 utiso/dorkbot
Kommandozeilen-Tool zum Scannen von Google-Suchergebnissen auf Schwachstellen
 firefart/stunner
Testen und Ausnutzen von STUN/TURN-Servern auf Fehlkonfigurationen, die das Pivoting im internen Netzwerk über SOCKS-Proxy, Memory-Leak-Angriffe und…
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE exploit #SMBGhost
 psypanda/hashid
Software zur Identifizierung der verschiedenen Hash-Typen -
 owasp/offat
Automatisiertes API-Sicherheitstestwerkzeug, das Tests aus OpenAPI-Spezifikationen generiert, Eingaben fuzzt und auf Schwachstellen der OWASP API Top…
 stelligent/cfn_nag
Linting-Tool für CloudFormation-Vorlagen
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java-Exploit - WAF-Bypass-Tricks
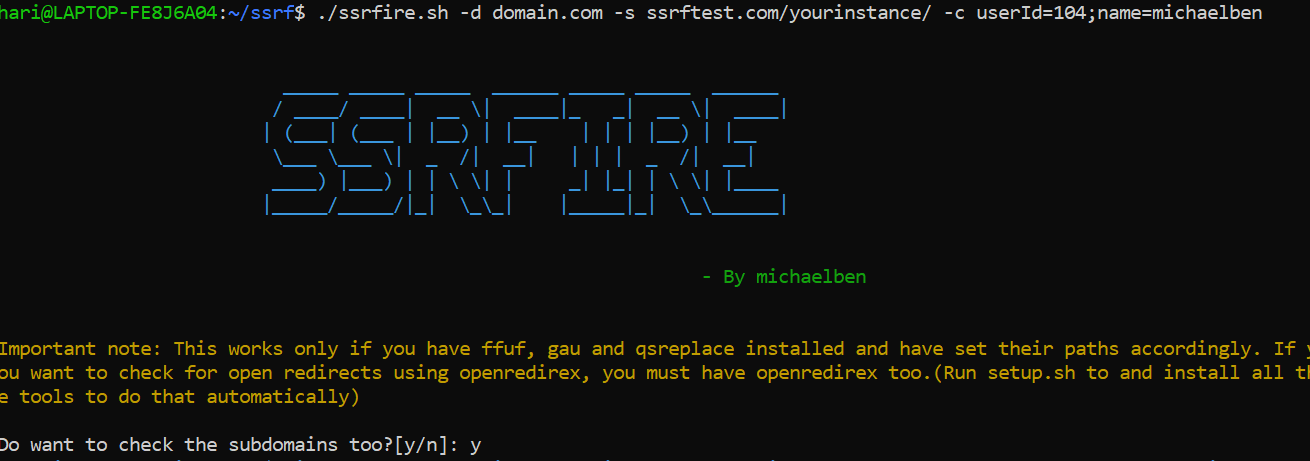 ksharinarayanan/ssrfire
Ein automatisierter SSRF-Finder. Gib einfach den Domainnamen und deinen Server an und entspann dich! ;) Bietet auch Optionen zum Auffinden von XSS…
 hackerschoice/thc-archive
Alle Veröffentlichungen der Sicherheitsforschungsgruppe (auch bekannt als Hacker) The Hacker's Choice
 owasp/joomscan
Perl-basierter Joomla-CMS-Schwachstellenscanner, der die Versionenauflistung, Komponentenerkennung, Exploit-Zuordnung, Firewall-Identifikation und…
 cisagov/untitledgoosetool
Untitled Goose Tool ist ein robustes und flexibles Tool für die Jagd und Incident Response, das neuartige Authentifizierungs- und…
 s0md3v/silver
Massen-Scan von IPs auf verwundbare Dienste
 bfuzzy/auditd-attack
Ein auf MITRE's Attack Framework abgebildeter Linux Auditd-Regelsatz.
 worawit/cve-2021-3156
Sudo Baron Samedit Exploit
 mzfr/liffy
Tool zur Ausnutzung lokaler Dateieinbindung








