
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 joaovicdev/exploit-cve-2026-33634
Bewusst verwundbares Docker-Lab zur Reproduktion von CVE-2026-33634: LiteLLM-Gateway-SSRF über api_base plus eine trojanisierte Abhängigkeit, mit…
 mdshoaibuddinchanda/zombieguard
ML-basierte Erkennung von Zombie-ZIP-Archiv-Header-Umgehungsangriffen (CVE-2026-0866)
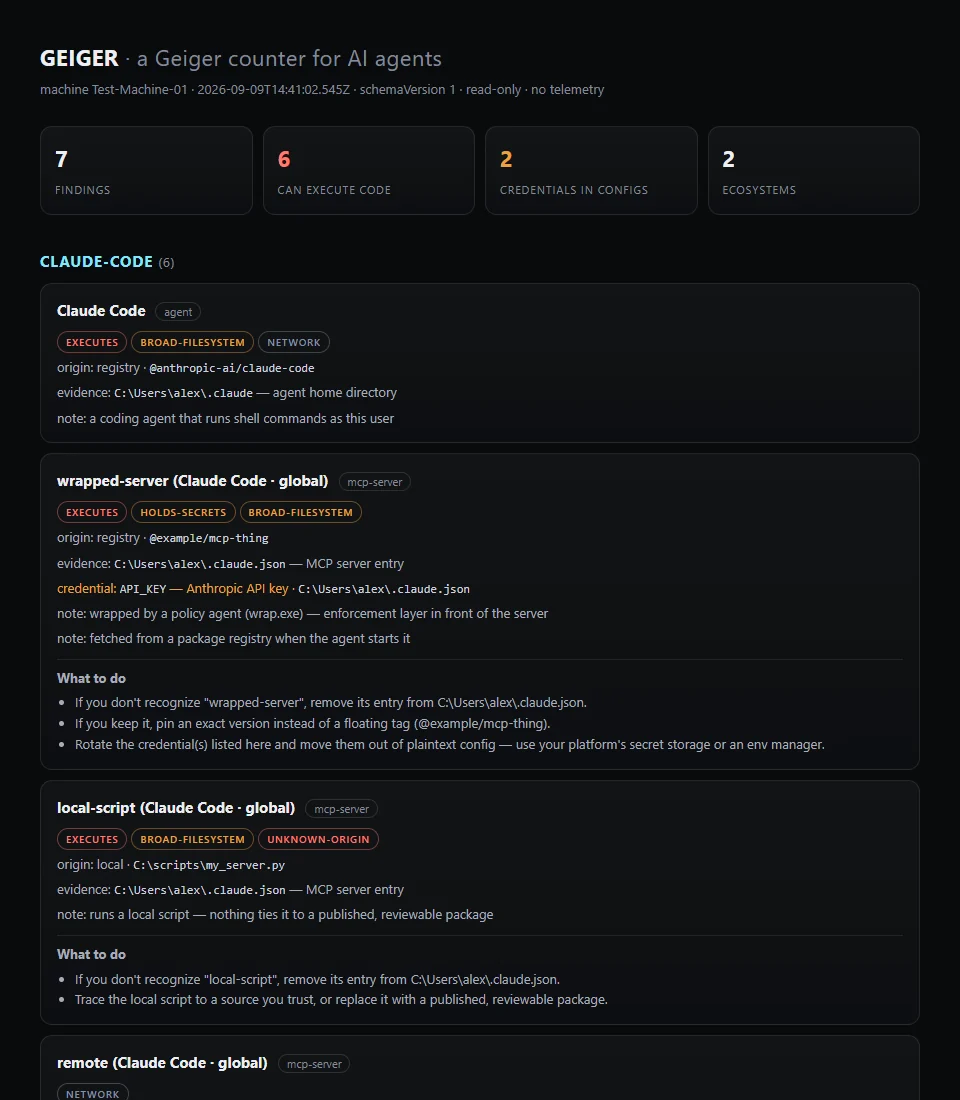 atomburstofficial/geiger
Read-only CLI, die KI-Agenten, MCP-Server, Plugins und Erweiterungen auf einem Rechner inventarisiert und deren Fähigkeiten und Exposition mit…
 murrez/hp-hplip-mass-cve-checker-2026-09-
Massenprüfung/-recherche-Exploit für HP HPLIP CVE-2026-91097–91106 (<3.26.6), PAPPL :8000 IPP-Sonden + hpssd-Vorlagen
 pirosap/aquos-r7-ghostlock
Gerätespezifischer Linux-5.10-Kernel-Root-Exploit für Sharp AQUOS R7 (CVE-2026-43499), der temporär UID 0 mit SELinux permissive und einem su-Daemon…
 abhishek2512mishra/claude-code-security-audit
Sicherheitsscanner zur Überprüfung von Claude-Code-Umgebungen auf CVE-2026-21852 Pre-Trust-Ausführung, Hook-Hijacking und eBPF-Lockdown.
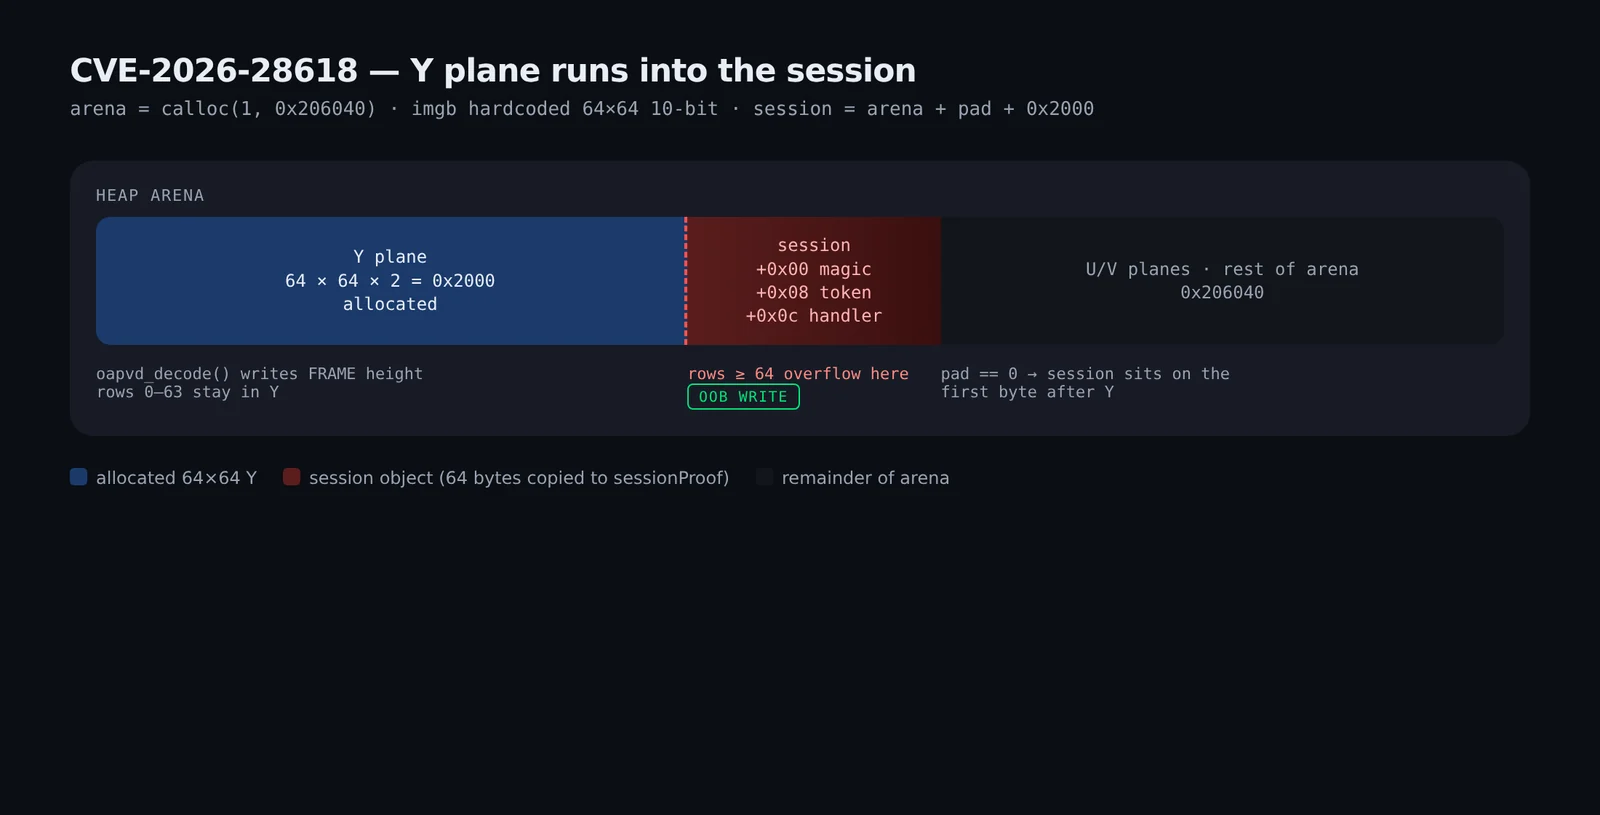 raafatabualazm/streambox-cve-2026-28618
Redigierte Notizen zu CVE-2026-28618 / StreamBox APV Lab — Heap-Schreibzugriff in ein Session-Objekt durch FRAME-Höhen-Diskrepanz
 devrodt2/cve-2026-28609-matroska-pcm-oob
Proof-of-Concept und instrumentierte Reproduktions-Harness für CVE-2026-28609, einen Out-of-Bounds-Schreibvorgang in Androids MatroskaExtractor, der…
 muradislamzada/cve-2026-93528
Technische Analyse, Proof of Concept und verantwortungsvoller Offenlegungszeitplan für CVE-2026-93528, eine nicht authentifizierte Offenlegung von…
 malwation/cve-2026-43786
Proof-of-Concept-Exploit für CVE-2026-43786, eine lokale Privilegieneskalation in macOS CoreServices, die es einer Anwendung ermöglicht, Root-Rechte…
 mindsflee/winflesher
Automatisiertes Framework zur Bewertung der Angriffsfläche für Active Directory und lokale Infrastrukturen, das Schwachstellen mit Angriffspfaden zu…
 6ickzone/helix3-mass-exploiter
Massenscanner und Auto-Write-Tool für CVE-2026-49049, das exponierte Joomla Helix3 onAjaxHelix3-Handler erkennt und unauthentifizierte…
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLife Sicherheitslücken, die zu Account-Übernahme führen: 100K+ Google Play Downloads und CVE-2026-86552 bis CVE-2026-86555.
 nxploited/cve-2026-14894
Multithreaded-Massen-Exploiter, der unauthentifizierte WordPress-Datei-Upload-Schwachstellen in Super Forms und Elementor Pro verkettet, um eine…
 owasp/api-security
Von OWASP gepflegtes Dokument zu den Top 10 API-Sicherheitsrisiken und Dokumentationsportal mit Best Practices für den Aufbau, das Testen und die…
 wtfkimi/cve-2026-77078
Beispiel-Repository, das zeigt, wie CVE-2026-77078 in multer ausgenutzt werden kann, mit Anweisungen zur Verwendung auf Englisch und Russisch.
 minime794/dirtyfrag
Linux-Kernel-Exploit-Kette (CVE-2026-43284 und CVE-2026-43500), die über xfrm-ESP- und RxRPC-Page-Cache-Schreibschwachstellen Root-Rechte erlangt.
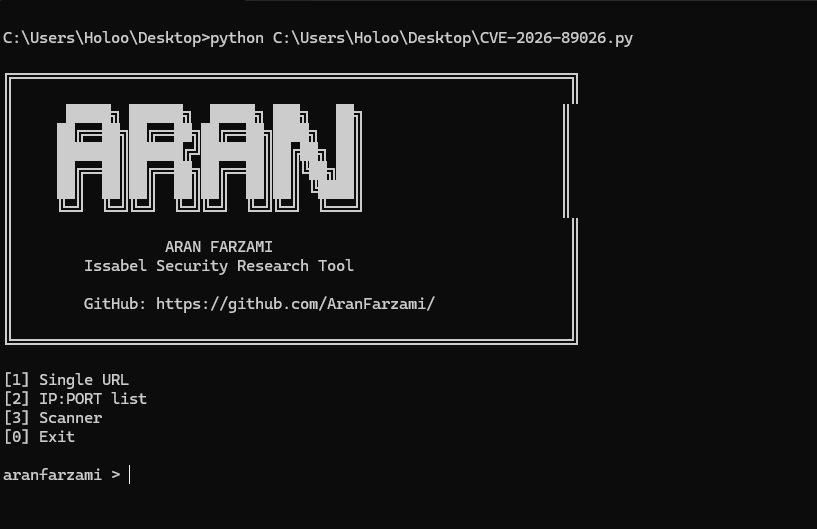 aranfarzami/cve-2026-89026
PoC-Exploit und Scanner für CVE-2026-89026, der die Authentifizierungsumgehung der Issabel PBXAPI über gefälschte HS256-JWTs bei einzelnen oder…








