
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 rushikesh-a-bhujbal/cve-2011-2523
Von Grund auf entwickelte Exploits in Python. Kein Metasploit. Keine Frameworks. Raw-Socket-Implementierung echter CVEs gegen autorisierte Lab-Ziele.
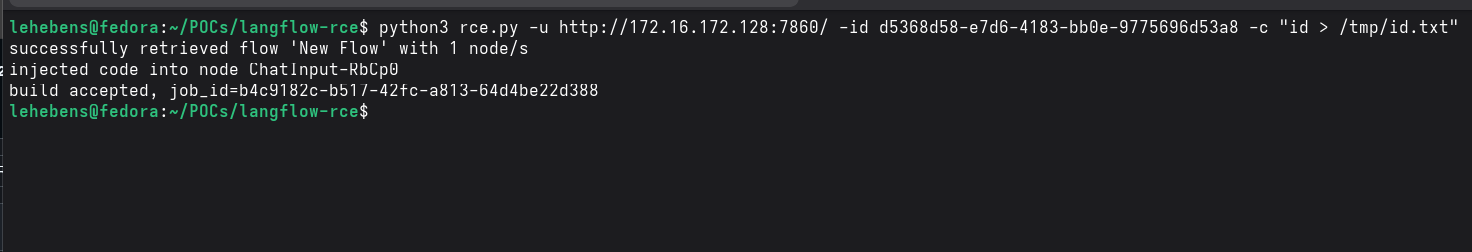 lukehebe/ibm-langflow-cve-2026-48519-poc
Proof-of-Concept-Exploit für CVE-2026-48519, eine Pre-Auth-RCE in IBM Langflow <= 1.9.1 über den Shareable Playground…
 shadowforge-cyber/cve-2026-84388-poc
Improper Restriction of Rendered UI Layers or Frames (CWE-1021)
 wadesweaponshed/cve-2026-93616_checks
Shell- und SmartDashboard-Skripte, die Check-Point-Management-Server auf Kompromittierungsindikatoren im Zusammenhang mit CVE-2026-93616 prüfen,…
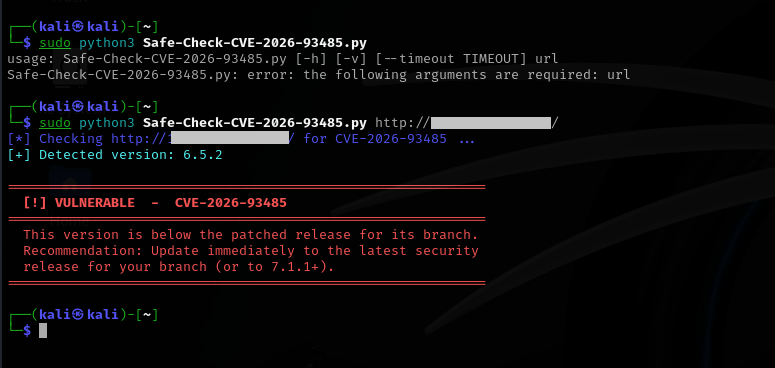 0xblackash/cve-2026-93485
Defensives Forschungs-Repository für CVE-2026-93485, eine im WordPress-Core gespeicherte XSS-Schwachstelle, mit Versionsprüfungs-Scanner, technischer…
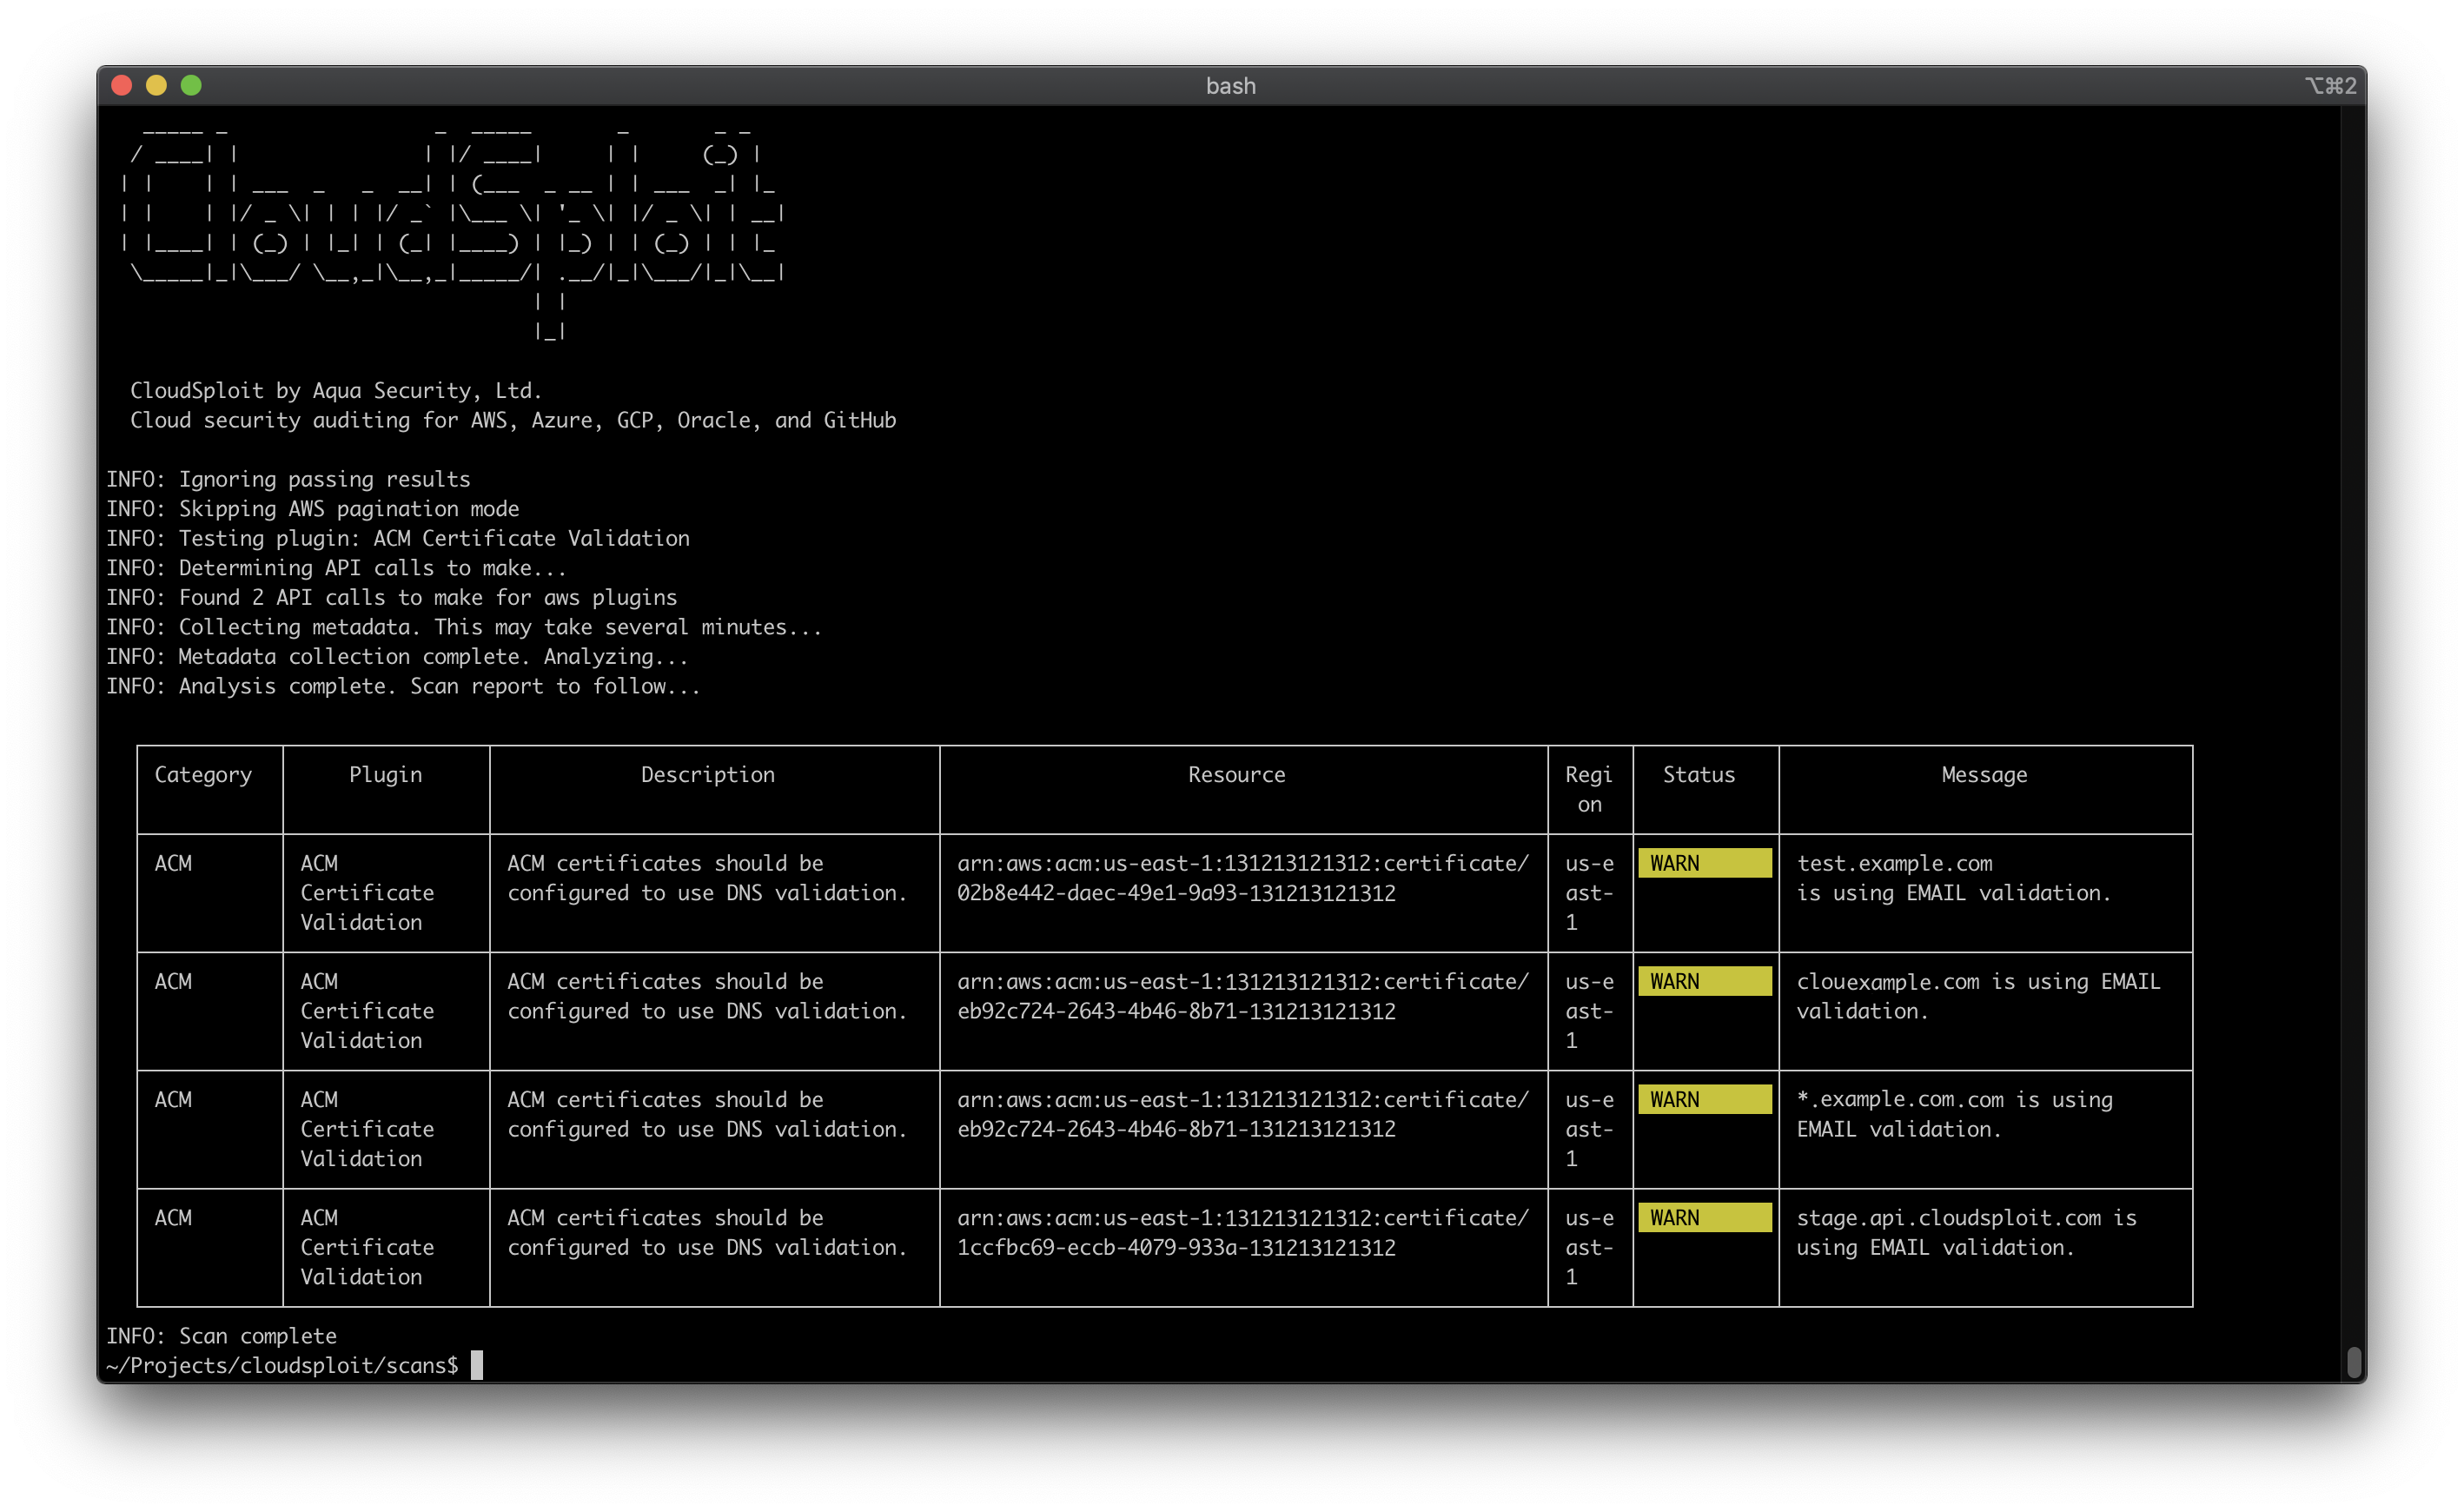 aquasecurity/cloudsploit
Multi-Cloud-Sicherheitsposture-Scanner, der AWS, Azure, GCP und OCI auf Fehlkonfigurationen, Compliance-Verstöße (HIPAA, PCI, CIS) und…
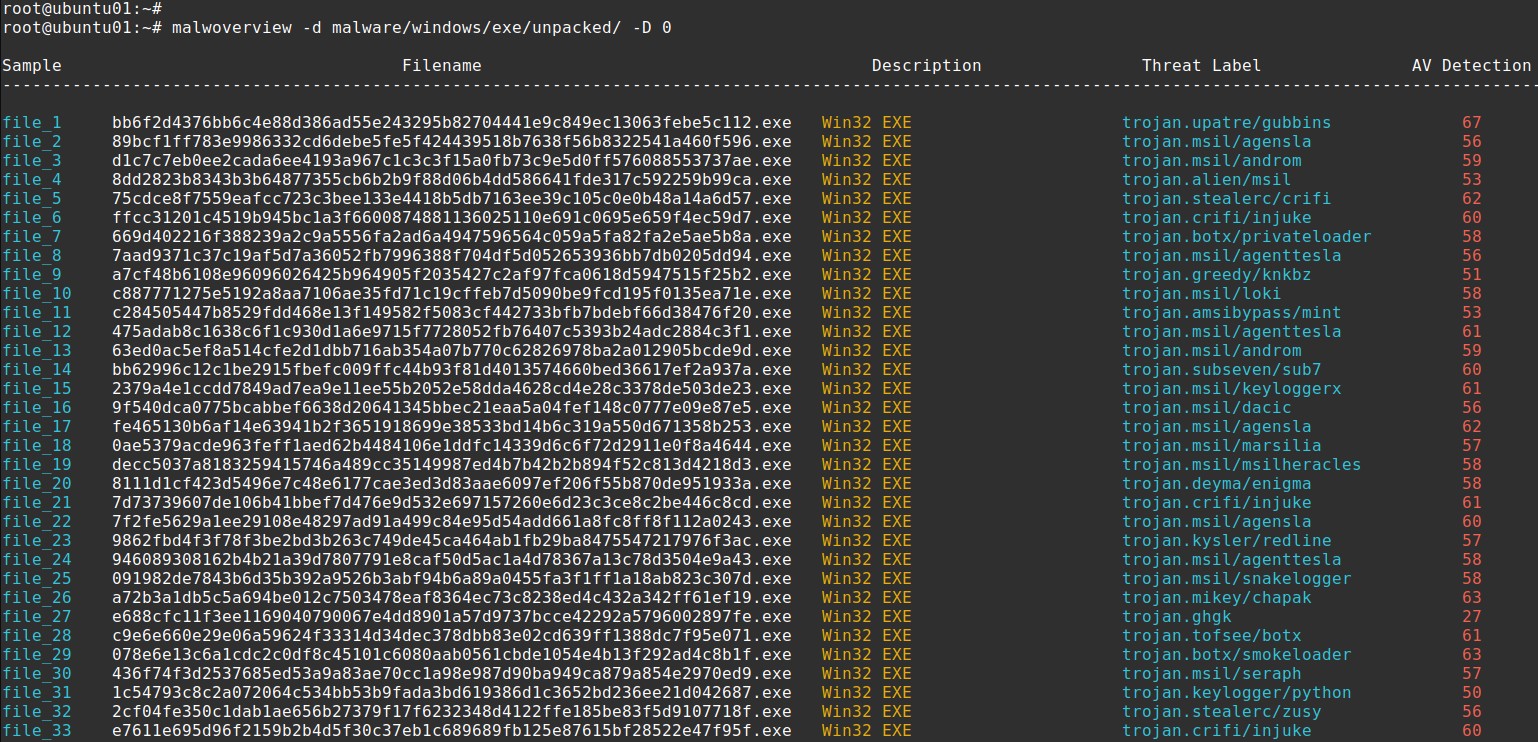 alexandreborges/malwoverview
Malwoverview ist ein First-Response-Tool für die Jagd nach Bedrohungen (Threat Hunting) über VirusTotal, Hybrid Analysis, URLHaus, Polyswarm,…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) – Linux-Kernel-Futex-PI-rt_mutex-UAF-ARM32-Privilege-Escalation-Forschung, die auf die Huawei Watch 4 Pro (Kernel 5.4.210)…
 trailofbits/gosentry
Sicherheitsorientierte Go-Toolchain, mit Fokus auf hochmoderne Fuzzing-Fähigkeiten.
 sadandbset/cve-2026-51772-cve-2026-51773
Dieses Projekt beschreibt detaillierte Informationen über die Schwachstelle CVE-2026-51772.
 gagaltotal/cve-2026-68376-ubuntu-7.0.0-30-poc
Proof-of-Concept-Exploit für CVE-2026-68376 im Ubuntu-Kernel 7.0.0-30, das SCTP-Chunk-Handling und PTE-Manipulation nutzt, um Privilegien auf root zu…
 rajanagori/nightingale
Nightingale Docker für Pentester ist eine umfassende Docker-Umgebung, die für Penetrationstests und Schwachstellenbewertungen zugeschnitten ist. Sie…
 horkimhab/cve-2026-93485
Bildungs- und Sicherheitsforschungs-Repository zum Erlernen und Testen von CVE-2026-93485-Konzepten in isolierten, autorisierten Laborumgebungen.
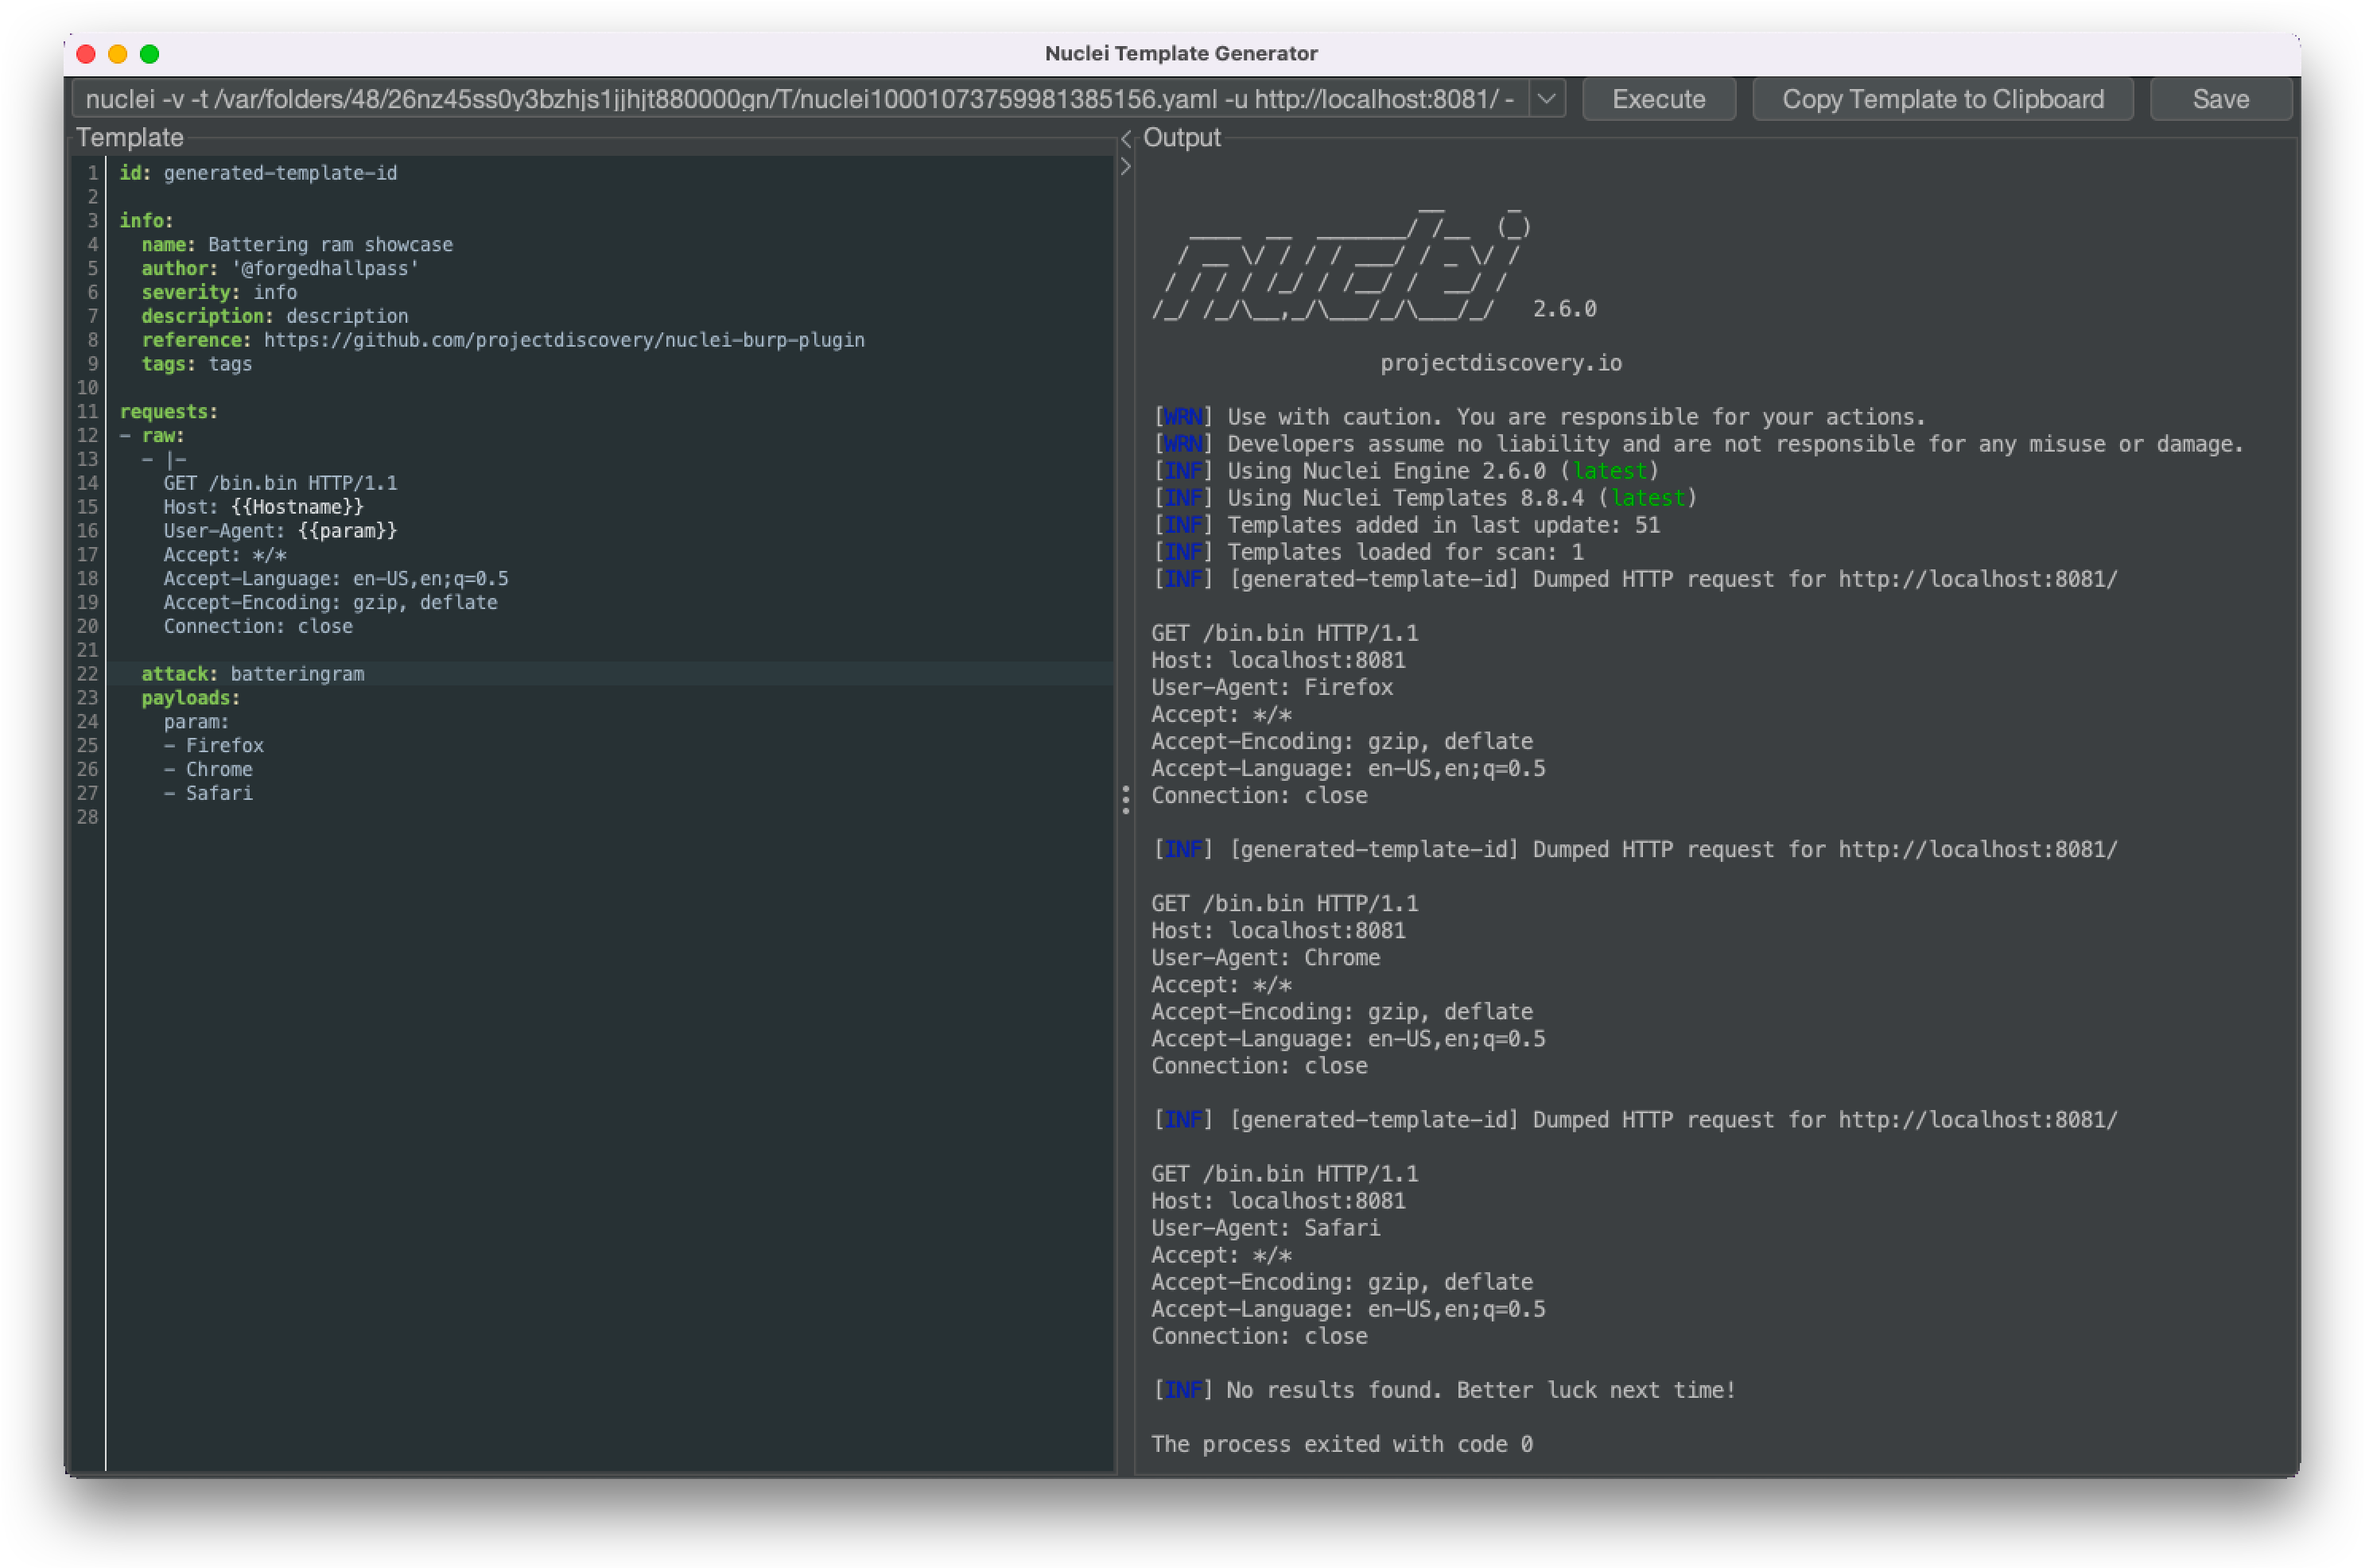 projectdiscovery/nuclei-burp-plugin
Burp Suite Plugin zum Erstellen und Ausführen von Nuclei-Schwachstellenvorlagen direkt aus HTTP-Anfragen und -Antworten, mit…
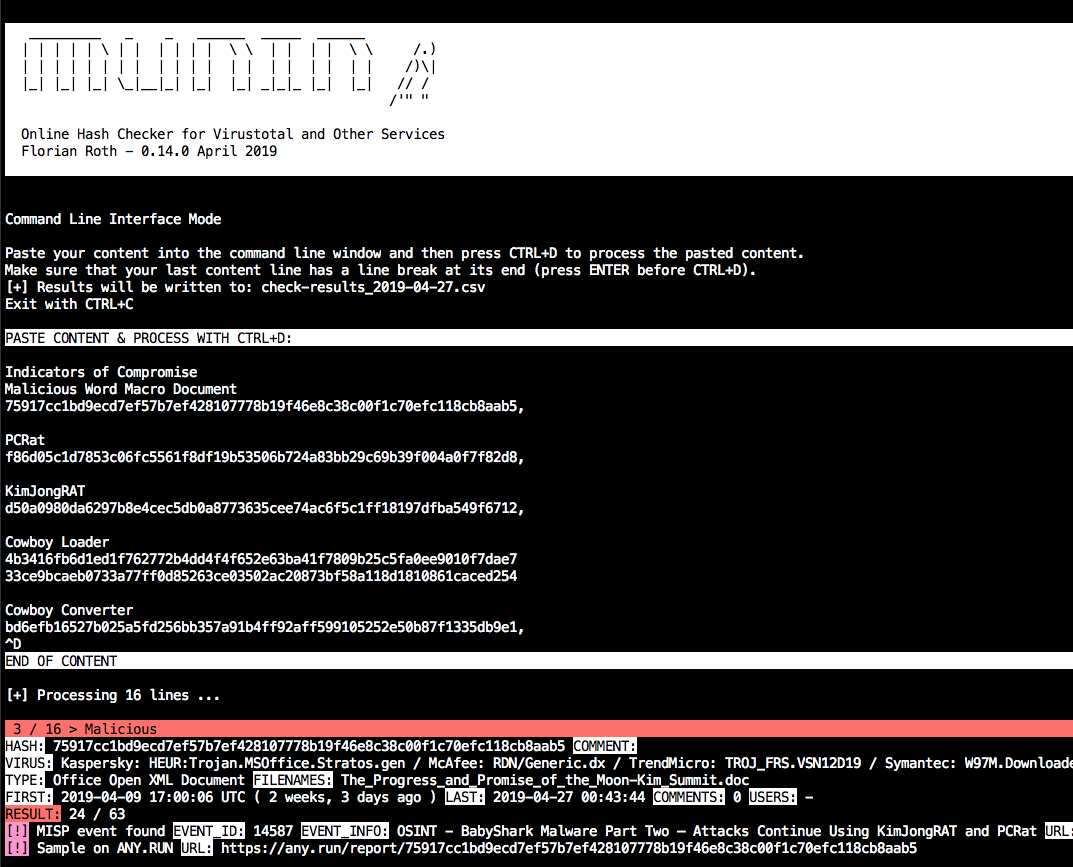 neo23x0/munin
Online-Hash-Prüfer für Virustotal und andere Dienste
 nationwide-group-oss/cryptoptic
CodeQL-basierter Scanner, der kryptografische Funktionsaufrufe in Repositories und GitHub-Organisationen inventarisiert und eine Cryptographic Bill…
 murrez/cve-2026-19658
Python-3-Prüf- und Exploit-Helfer für CVE-2026-19658, eine PHP-Object-Injection-Schwachstelle in WordPress Give Tributes, mit FOFA-Zielerkennung und…
 murrez/cve-2026-13355
Python-PoC-Scanner und Exploit für CVE-2026-13355, eine unauthentifizierte Admin-Rechteausweitung in Meta Box AIO WordPress-Plugins, mit…








