
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen

 facebook/mcpguard-dynamic
Kernel-Ebene eBPF-Sandbox zur Absicherung von LLM-Agent-Tool-Aufrufen, die über das Model Context Protocol (MCP) getätigt werden.
 impalabs/hyperpom
AArch64-Fuzzer basierend auf dem Apple-Silicon-Hypervisor
 v1n1v131r4/webdiscover
Der Zweck dieses Skripts besteht darin, den Web-Enumerationsprozess zu automatisieren und nach Exploits zu suchen.
 threatexpress/threatbox
Ansible-basierte Angriffsplattform zur Bereitstellung und Verwaltung einer standardisierten Linux-Penetrationstest-Umgebung mit automatisierter…
 reedgraff/hingesdk
Hinge Dating App SDK für Python für einsame gelangweilte SWEs
 codextf2/cobaltstrike-headless
Aggressorscript, das den headless Aggressor-Client in einen (weitgehend) funktionsfähigen Cobalt-Strike-Client verwandelt.
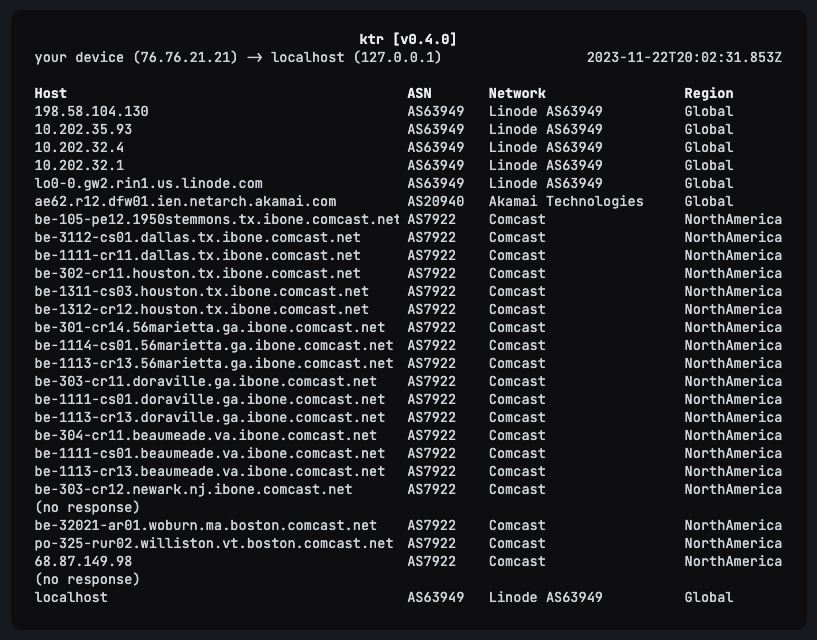 hackclub/ktr
Kog traceroute. Hochgradig asynchrones Traceroute-Programm, geschrieben in Rust, mit ASN-WHOIS- und PeeringDB-Lookups.
 netspi/autodirbuster
Automatisches Ausführen und Speichern von ffuf-Scans für mehrere IPs.
 aquasecurity/trivy-java-db
Erstellt eine SQLite-Datenbank von Maven-Artefakten (ArtifactID, GroupID, Version, SHA1) für Trivys Java-Komponenten-Schwachstellenerkennung und…
 offxec/pavelow
PAVELOW Exploit Toolbox ist ein BASH-Skript, das mit Ihrer KALI-Distribution harmoniert, um Ihre Suche nach Schwachstellen und deren Ausnutzung…
 nccgroup/collaboratorplusplus
Burp-Suite-Erweiterung, die Collaborator um Kontexterfassung, Polling-Verlauf und optionale AES-verschlüsselte Authentifizierung für private…
 cro-thehacker/v1ew-s0urce
Python-basiertes Penetration-Testing-Framework und Reconnaissance-Toolkit mit Modulen für Portscans, Informationssammlung und Netzwerkscans für…
 poshsec/poshsecframework
Ein Framework für PowerShell- und PoshSec-Skripte für Netzwerkverwaltung, Sicherheit und Wartung.
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
Python-basiertes CLI-Tool für Pentesting
 immunityinc/libptrace
Ein ereignisgesteuertes Multi-Core-Prozess-Debugging-, Tracing- und Manipulations-Framework.
 buybitart/cyclepatrol
Bash-Tool für wiederholte Wi-Fi-Sicherheitsprüfungen zu Fuß, mit Nachweisberichten. (neu erdachtes WLAN-WarDriving)
 nccgroup/wubes
Qubes-Containerisierung unter Windows








