
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen
 techchipnet/hiddenwave
Verstecke deine geheime Nachricht in jeder Wave-Audiodatei.
 bhavsec/autopentest-ai
Agentic Pentesting MCP server, der Schwachstellen in Webanwendungen entdeckt, ausnutzt und meldet.
 mogwaisec/mjet
Mogwai Java Management Extensions (JMX) Exploitation-Toolkit
 izcoser/stegpy
Einfaches Steganographie-Programm basierend auf der LSB-Methode.
 zenyxx-xd/rootmyvivo
Ein-Klick-Root für vivo/iQOO-Geräte mit gesperrtem Bootloader | CVE-2026-43499 + KernelSU
 rasta-mouse/process-inject-kit
Port von Cobalt Strike's Process Inject Kit
 static-flow/burpsuite-team-extension
Dieses Burpsuite-Plugin ermöglicht es mehreren Web-App-Testern, ihre Proxy-Verläufe in Echtzeit miteinander zu teilen. Anfragen, die durch deine…
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 sidenai/hyperion-disassembler
Nativer Multi-Arch-Disassembler und -Decompiler – PE/ELF/Mach-O, x86/x64/ARM64, Lua-Scripting, RTTI-Wiederherstellung
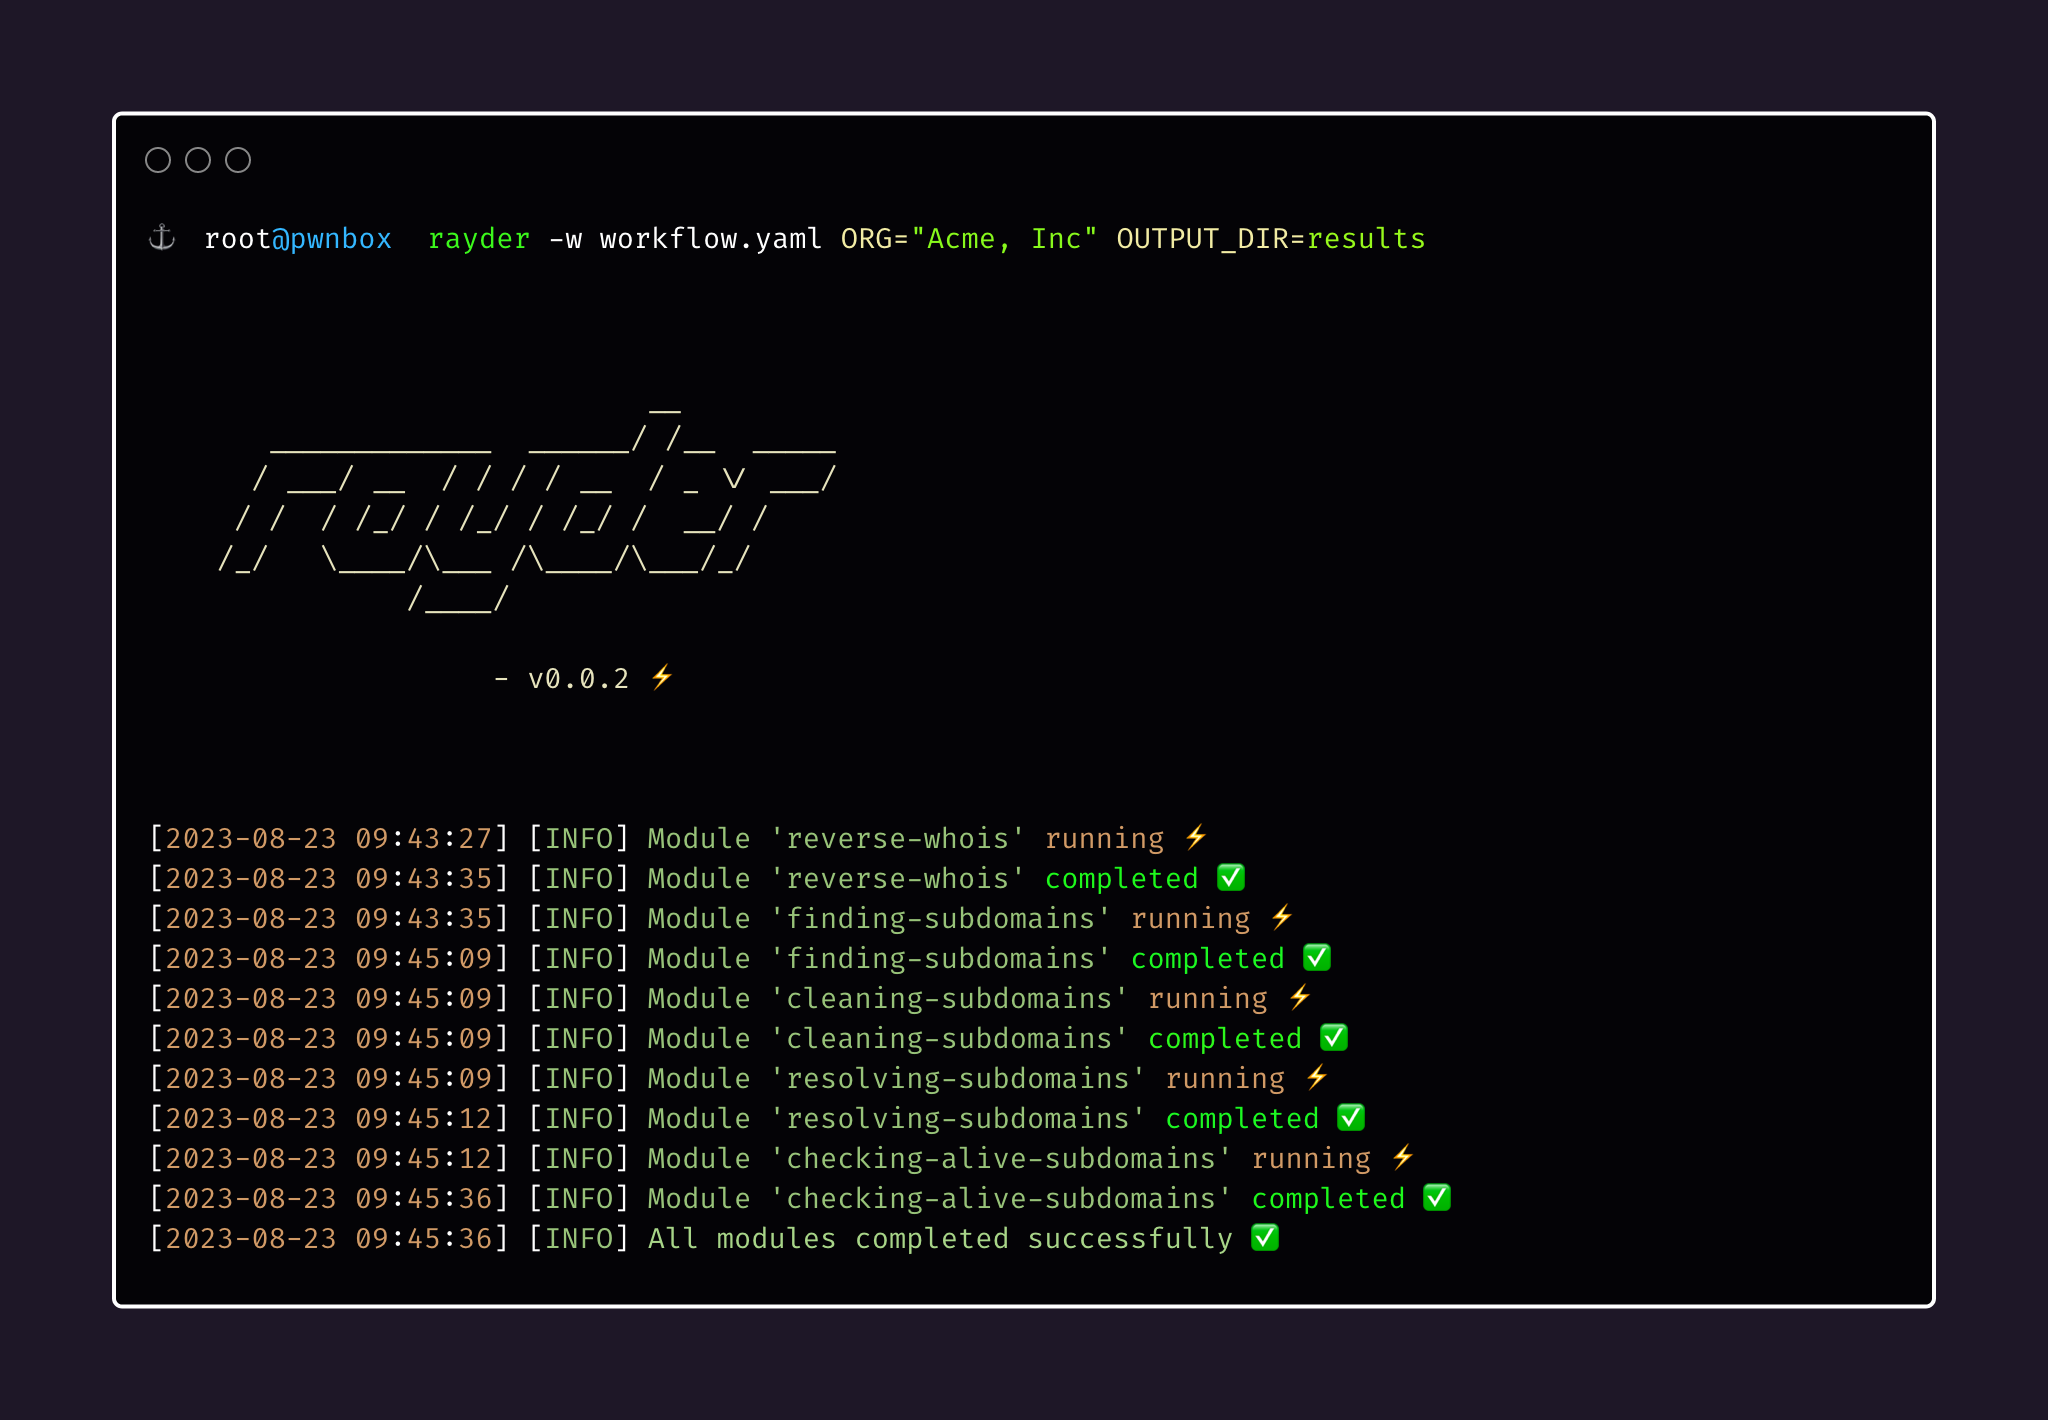 devanshbatham/rayder
Ein leichtgewichtiges Werkzeug zur Orchestrierung und Organisation Ihrer Bug-Hunting-Recon-/Pentesting-Befehlszeilen-Workflows.
 octoberfest7/cve-2023-36874_bof
Waffenfähiger CobaltStrike BOF für CVE-2023-36874 Windows Error Reporting LPE
 anvilsecure/ulexecve
Führt beliebige ELF-Binärdateien direkt aus dem Speicher unter Linux aus, ohne die Festplatte zu berühren, und ermöglicht so verdeckte Red-Teaming-…
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
 k4m4/dymerge
🔓 Ein dynamischer Wörterbuch-Merger für erfolgreiche wörterbuchbasierte Angriffe.
 hakumarachi/bropper
Ein automatisches Blind-ROP-Exploitation-Tool
 andreyglauzer/vigilantonion
🐍 - Crawler auf Tor-Netzwerkseiten, der nach Schlüsselwörtern sucht.
 v4bel/zapscape
PoC-Exploit für CVE-2026-64561, eine Use-after-Free-Schwachstelle in der KVM/x86-Shadow-MMU, die einen Guest-to-Host-Escape mit…
 xpn/randomtsscripts
Sammlung von RedTeam-Engagement-Skripten, einschließlich Pre2K-Standardanmeldedaten-Prüfungen über TGS, LAPSv2-Passwortentschlüsselung und…








