
 #1
Tools zum Sammeln, Analysieren und Operationalisieren von Bedrohungsfeeds, Indicators of Compromise (IOCs) und Angriffstrends.
Kitploit empfohlen

 letox4/osinthunter
🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites,…
 akari-sora/synology-nas-cli
Abhängigkeitsfreie Python-CLI und MCP-Server für Synology DSM 7, die die NAS-Konfiguration gegen die Ransomware-Kampagne C3RB3R/.L0CK3D prüfen,…
 ph4ntom-rev/ph4ntom-vitrum
In-vitro-Pipeline zur statischen Malware-Analyse für Telegram, KI-Agenten (Antigravity / Local Ollama / OpenCode) und IDA Pro 9.5 über…
 bakhishovism/vyrulix
Open-Source-Workbench für Bare-Metal-Desktop-Malware-Triage und statische Threat-Intelligence für Windows (MapViewOfFile-PE-Parsing,…
 masriyan/cve-2026-85097
Erkennungs-, Verifikations- und Incident-Response-Toolkit für CVE-2026-85097: Remote-Bricksforge-Bewertung, Log-IOC-Suche,…
 iudicium/pryingdeep
Prying Deep – Ein OSINT-Tool zur Sammlung von Informationen im Dark Web.
 danieleperera/onioningestor
Ein erweiterbares Tool zum Sammeln, Crawlen und Überwachen von Onion-Sites im Tor-Netzwerk sowie zum Indexieren der gesammelten Informationen in…
 joshhighet/ransomwatch
der transparente Ransomware-Anspruchs-Tracker 🥷🏼🧅🖥️
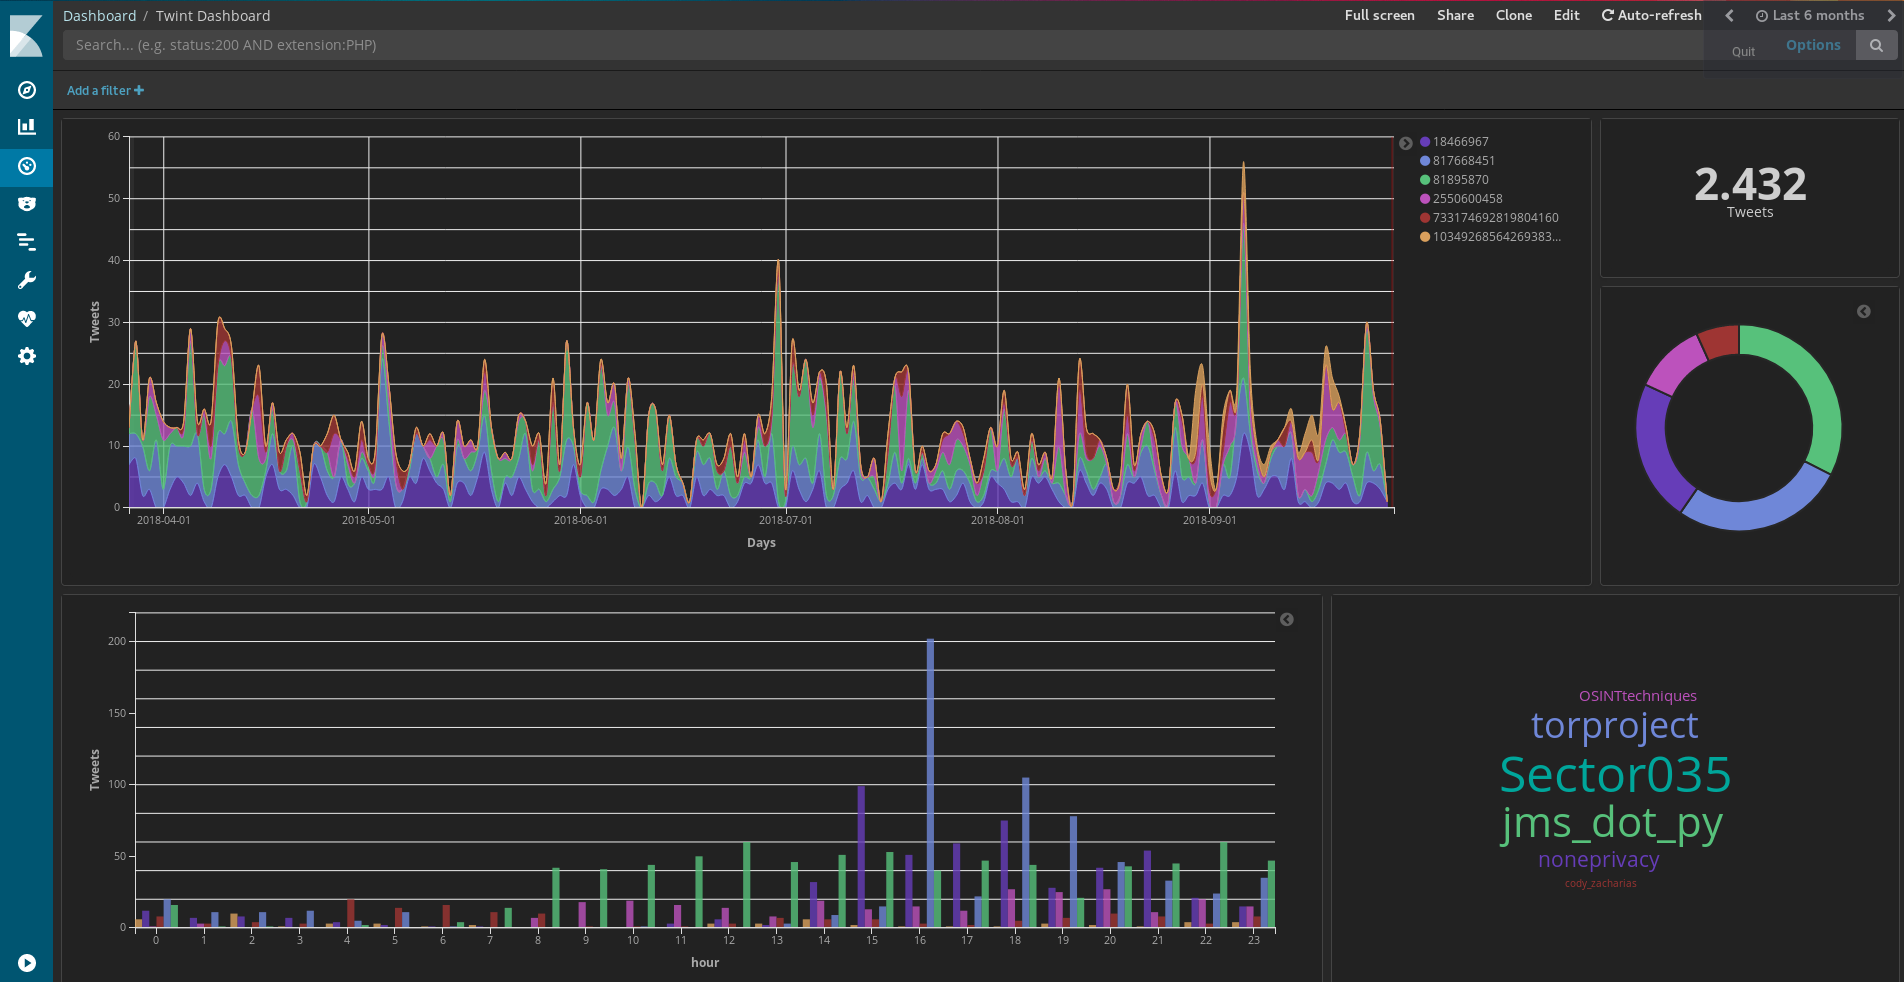 twintproject/twint
Ein fortschrittliches Twitter-Scraping- und OSINT-Tool in Python, das keine Twitter-API verwendet und es ermöglicht, die Follower, Following, Tweets…
 michenriksen/gitrob
Aufklärungstool für GitHub-Organisationen
 cuckoosandbox/cuckoo
Cuckoo Sandbox ist ein automatisiertes dynamisches Malware-Analysesystem
 netflix/security_monkey
Security Monkey überwacht AWS-, GCP-, OpenStack- und GitHub-Organisationen auf Assets und deren Veränderungen im Laufe der Zeit.
 teler-sh/teler
HTTP-Intrusion-Erkennung in Echtzeit
 mozilla/mozdef
VERALTET - MozDef: Mozilla Enterprise Defense Platform
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 maliceio/malice
VirusTotal Wanna Be - Jetzt mit 100 % mehr Hipster
 hasecuritysolutions/vulnwhisperer
Erstellen Sie umsetzbare Daten aus Ihren Schwachstellenscans
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): Eine vollständig anpassbare, quelloffene, Windows-basierte Distribution, die auf die Analyse von…







