#1
 foospidy/honeypy
Ein Honeypot mit geringer bis mittlerer Interaktion.
 maliceio/malice
VirusTotal Wanna Be - Jetzt mit 100 % mehr Hipster
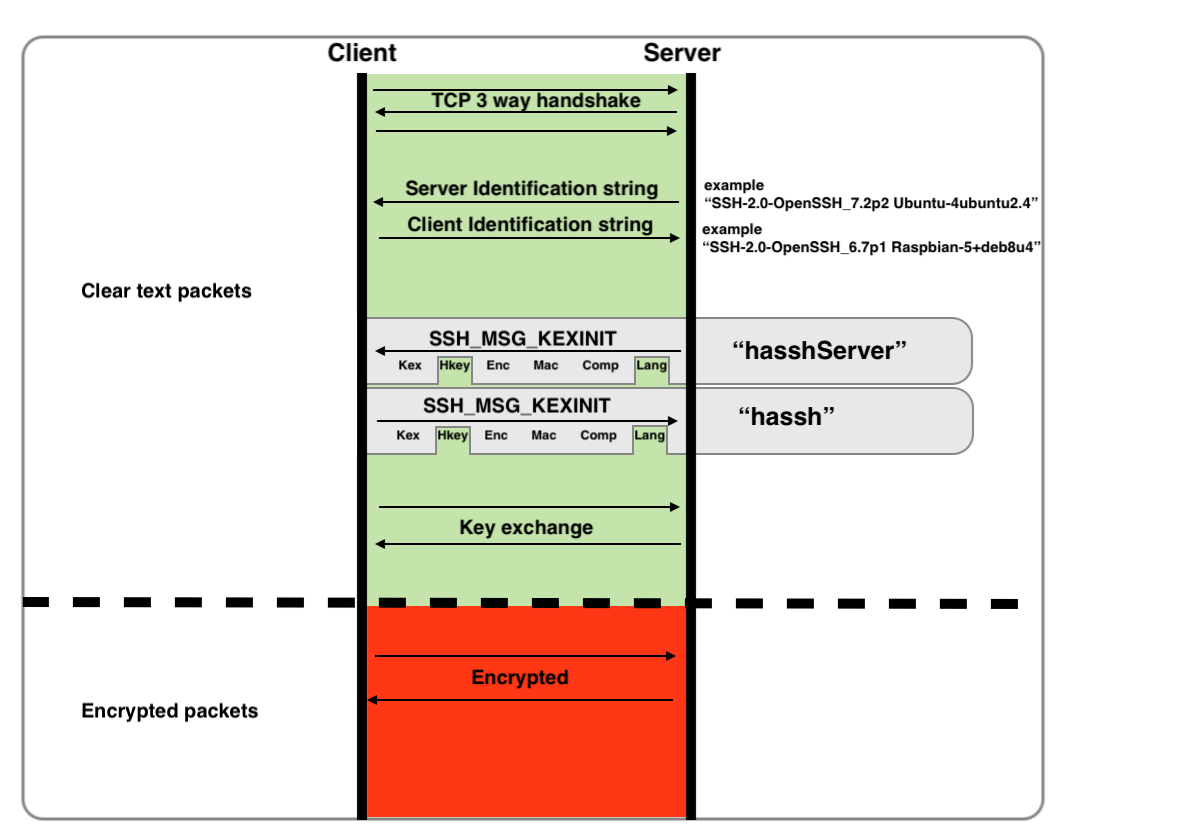 salesforce/hassh
HASSH ist ein Netzwerk-Fingerprinting-Standard, mit dem sich spezifische SSH-Client- und SSH-Server-Implementierungen identifizieren lassen. Die…
 crowdstrike/crowdfms
CrowdStrike-Feed-Management-System. CrowdFMS ist ein Framework zur Automatisierung der Sammlung und Verarbeitung von Samples von VirusTotal durch…
 netflix/security_monkey
Security Monkey überwacht AWS-, GCP-, OpenStack- und GitHub-Organisationen auf Assets und deren Veränderungen im Laufe der Zeit.
 cyb3rward0g/invoke-attackapi
Ein PowerShell-Skript zur Interaktion mit dem MITRE ATT&CK Framework über seine eigene API.
 t4d/stalkphish
StalkPhish - Der Stalker für Phishing-Kits, der Phishing-Kits für Untersuchungen sammelt.
 ciscocsirt/gosint
Das GOSINT-Framework ist ein Projekt zur Erfassung, Verarbeitung und Exportierung hochwertiger Indikatoren für Kompromittierungen (IOCs).
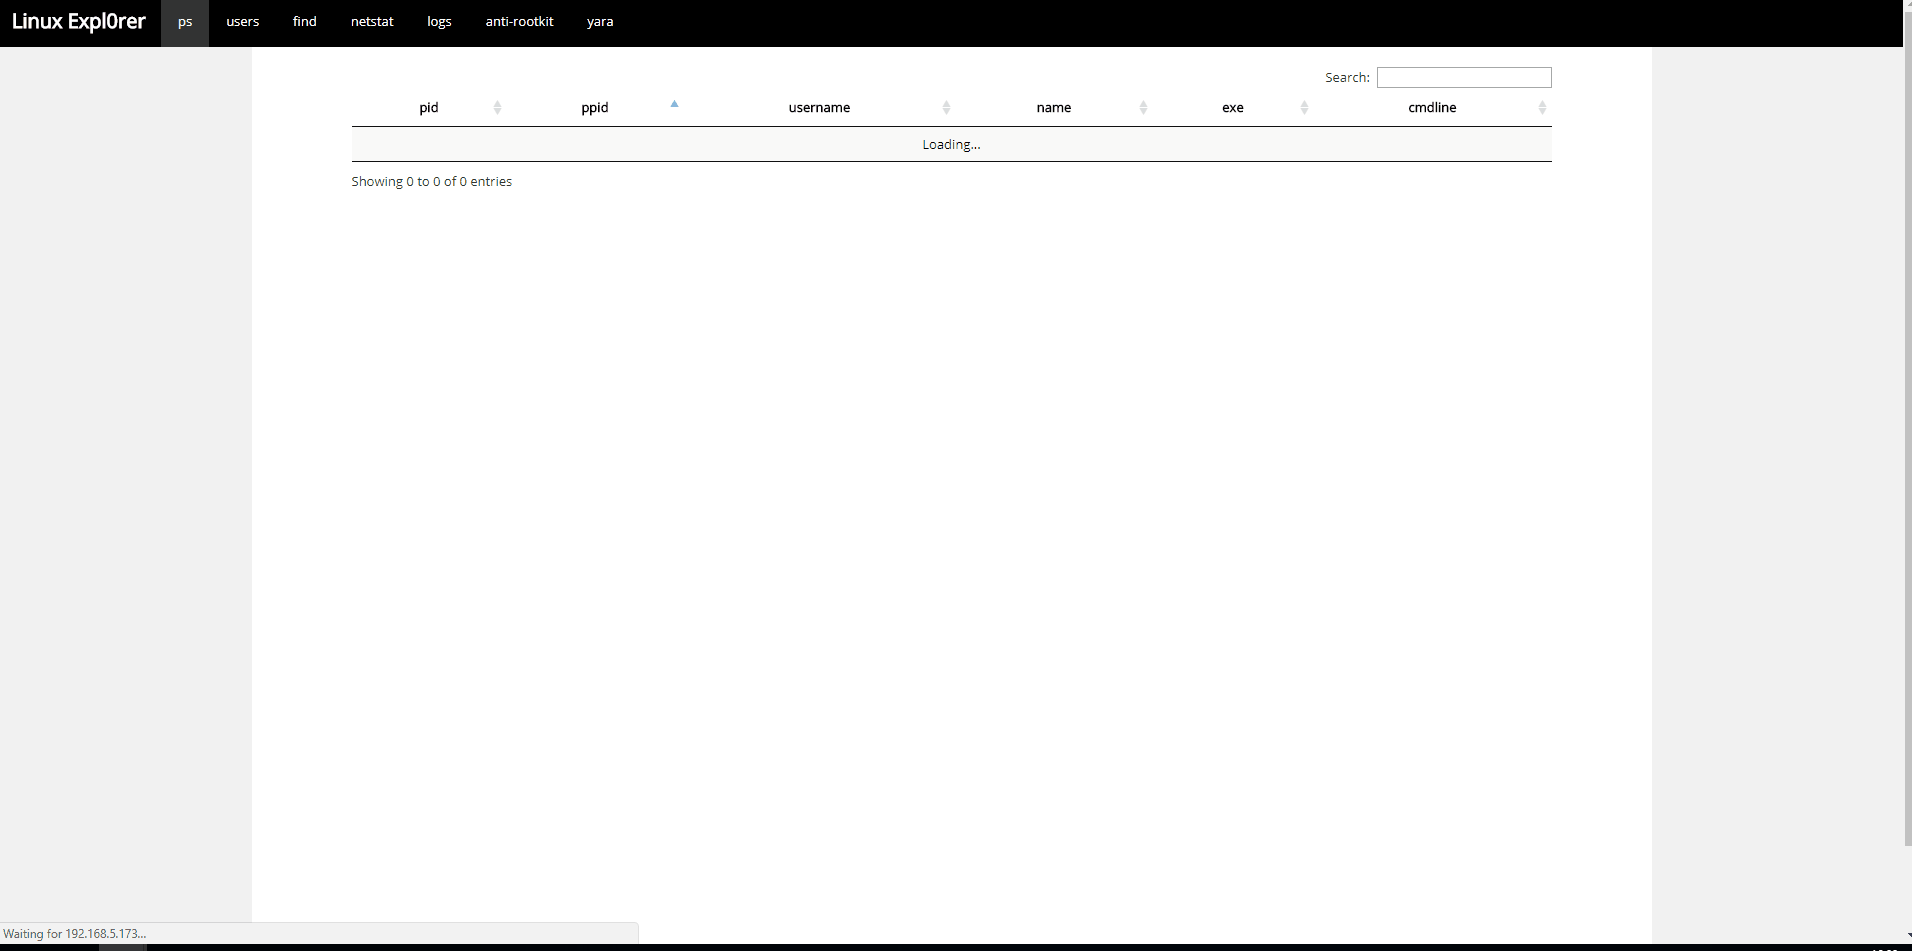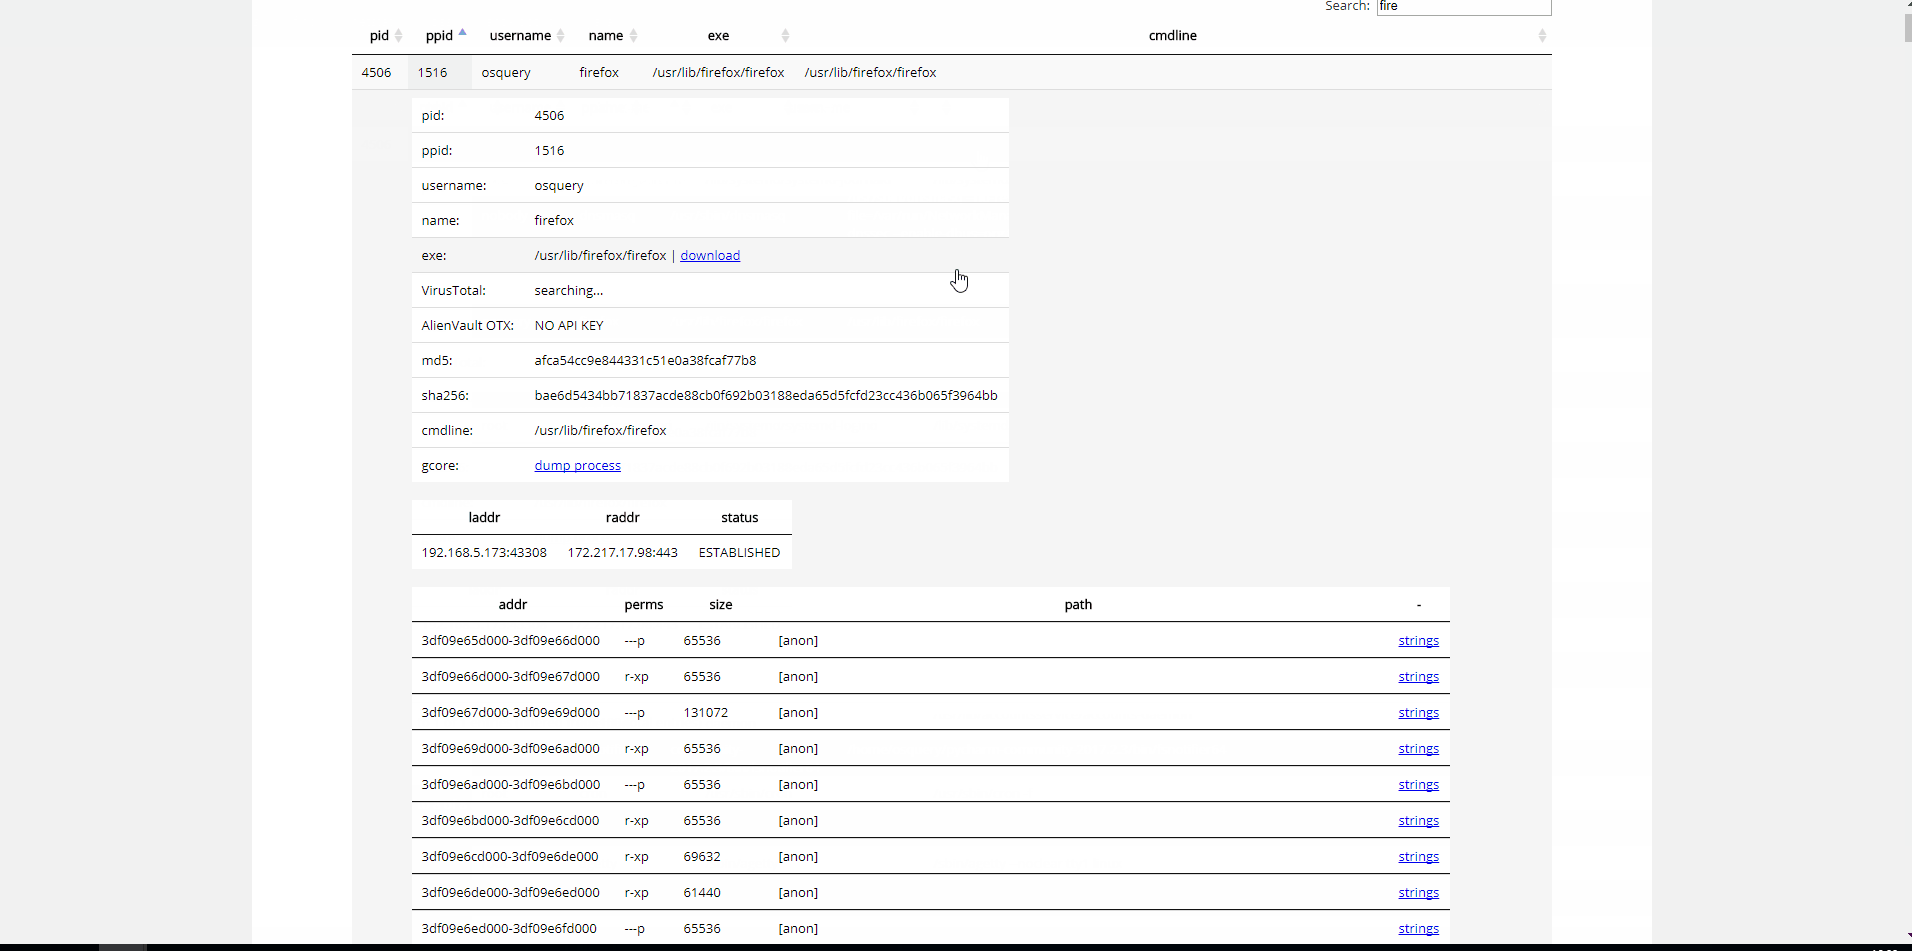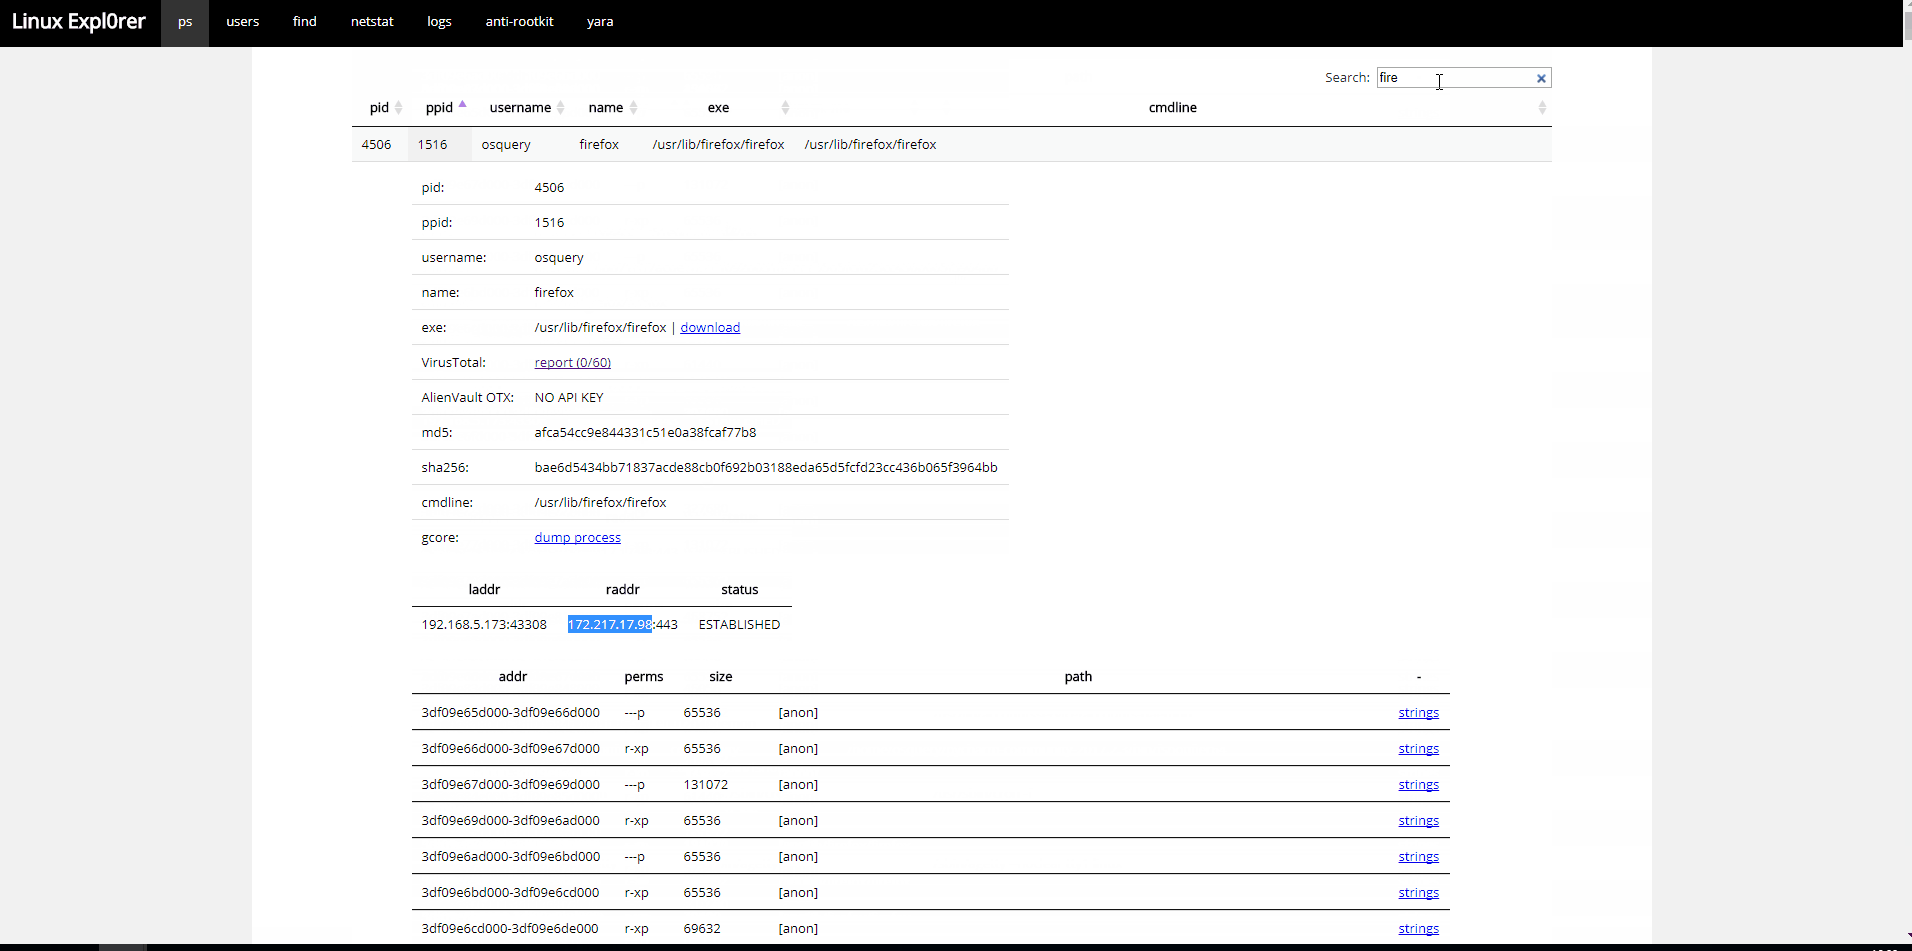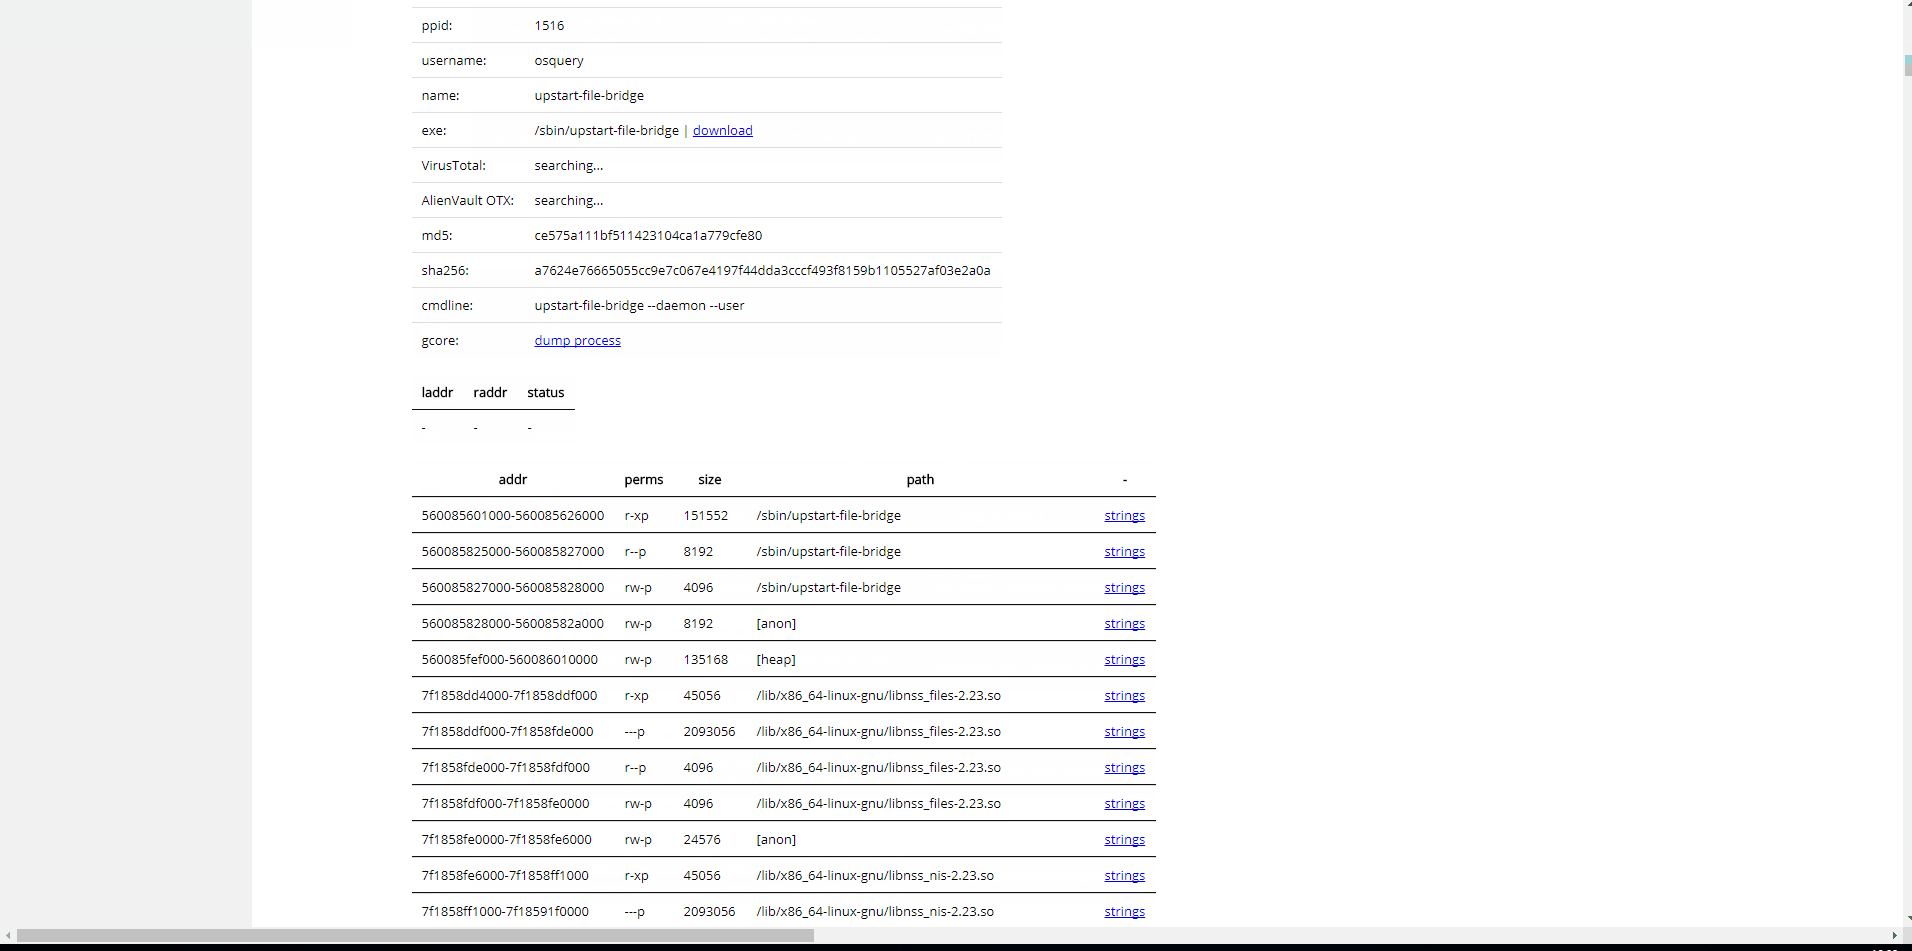 intezer/linux-explorer
Benutzerfreundliche Live-Forensik-Toolbox für Linux-Endpunkte
 tnich/honssh
HonSSH wurde entwickelt, um alle SSH-Kommunikationen zwischen einem Client und einem Server zu protokollieren.
 michenriksen/gitrob
Aufklärungstool für GitHub-Organisationen
 dropbox/securitybot
Verteilte Alarmierung für die Massen!
 mitrecnd/whodat
Pivotable Reverse WhoIs / PDNS Fusion mit Registrant Tracking & Alarmierung plus API für automatisierte Abfragen (JSON/CSV/TXT)