#1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen
 kingofbugbounty/kingofbugbountytips
Unser Hauptziel ist es, Tipps von einigen bekannten Bughuntern zu teilen. Mithilfe der Recon-Methodik können wir Subdomains, APIs und Token finden,…
 shmilylty/oneforall
Multi-Source-Subdomain-Enumerationstool mit über 50 Sammlungsmodulen, DNS-Brute-Force, passiver DNS-Analyse, Zertifikatstransparenz,…
 edoverflow/can-i-take-over-xyz
"Kann ich XYZ übernehmen?" — eine Liste von Diensten und wie man (Sub-)Domains mit verwaisten DNS-Einträgen beansprucht.
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
 yogeshojha/rengine
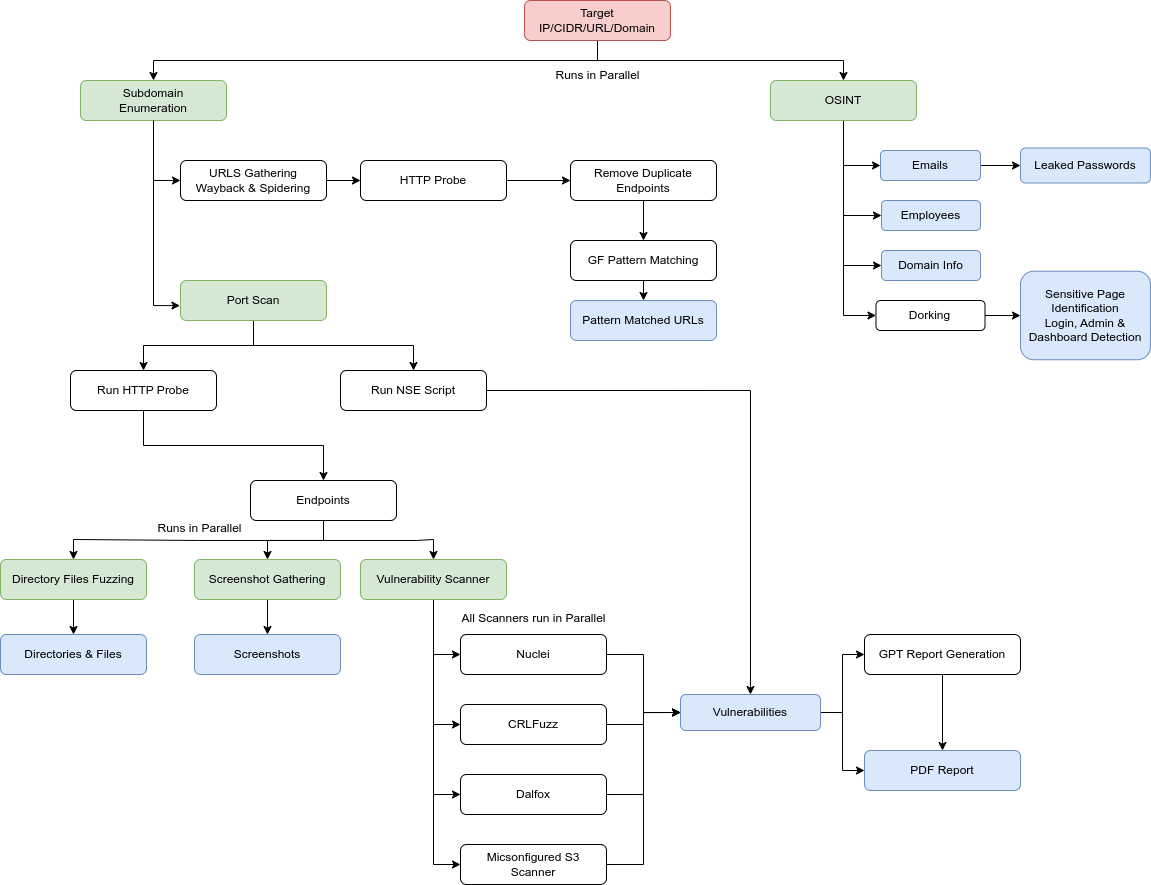
reNgine ist ein automatisiertes Reconnaissance-Framework für Webanwendungen, das sich durch einen hoch konfigurierbaren, optimierten Recon-Ablauf…
 tuhinshubhra/red_hawk
All-in-One-Tool für Informationssammlung, Schwachstellenscanning und Crawling. Ein unverzichtbares Werkzeug für alle Penetrationstester.
 jasonxtn/argus
Das ultimative Toolkit zur Informationssammlung
 findomain/findomain
Die schnellste und vollständigste Lösung für die Domänenerkennung. Unterstützt Screenshots, Port-Scan, HTTP-Überprüfung, Datenimport aus anderen…
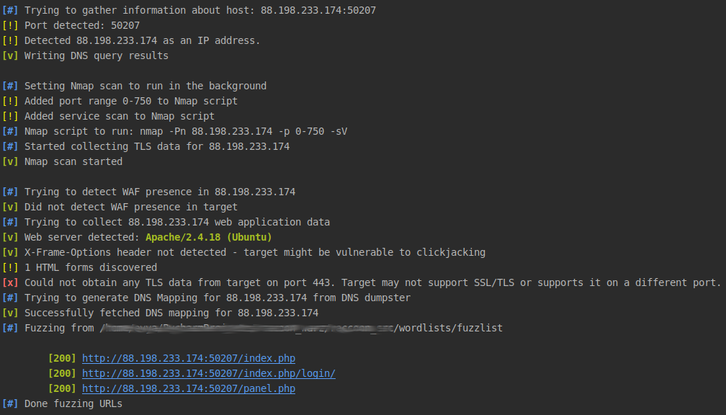 evyatarmeged/raccoon
Ein leistungsstarkes Offensiv-Sicherheitstool für Aufklärung und Schwachstellenscans
 trickest/wordlists
Realistische Infosec-Wortlisten, regelmäßig aktualisiert
 dwisiswant0/awesome-oneliner-bugbounty
Eine Sammlung großartiger One-Liner-Skripte, insbesondere mit Tipps für Bug Bounty.
 k8gege/ladon
Ladon – großer Intranet-Penetrationstest-Scanner, PowerShell- und Cobalt-Strike-Plugin, In-Memory-Loading, dateiloses Scannen. Enthält Port-Scanning,…
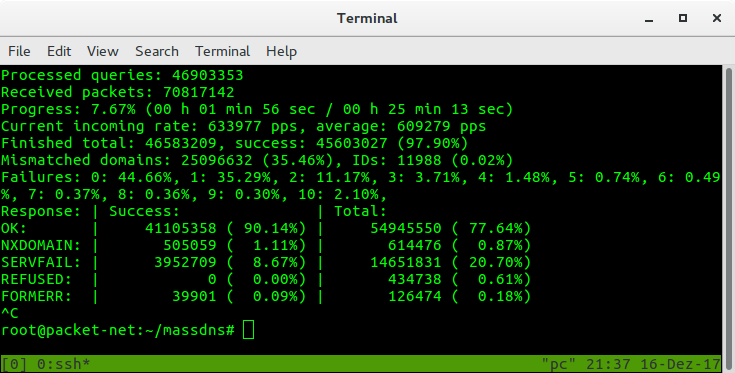 blechschmidt/massdns
Ein Hochleistungs-DNS-Stub-Resolver für Massenabfragen und Aufklärung (Subdomain-Enumeration)
 sw33tlie/bbscope
Aggregationstool für Scopes von HackerOne, Bugcrowd, Intigriti, YesWeHack und Immunefi!
 moham3driahi/th3inspector
Th3Inspector 🕵️ Bestes Tool für Informationssammlung 🔎
 kpcyrd/sn0int
Halbautomatisches OSINT-Framework und Paketmanager
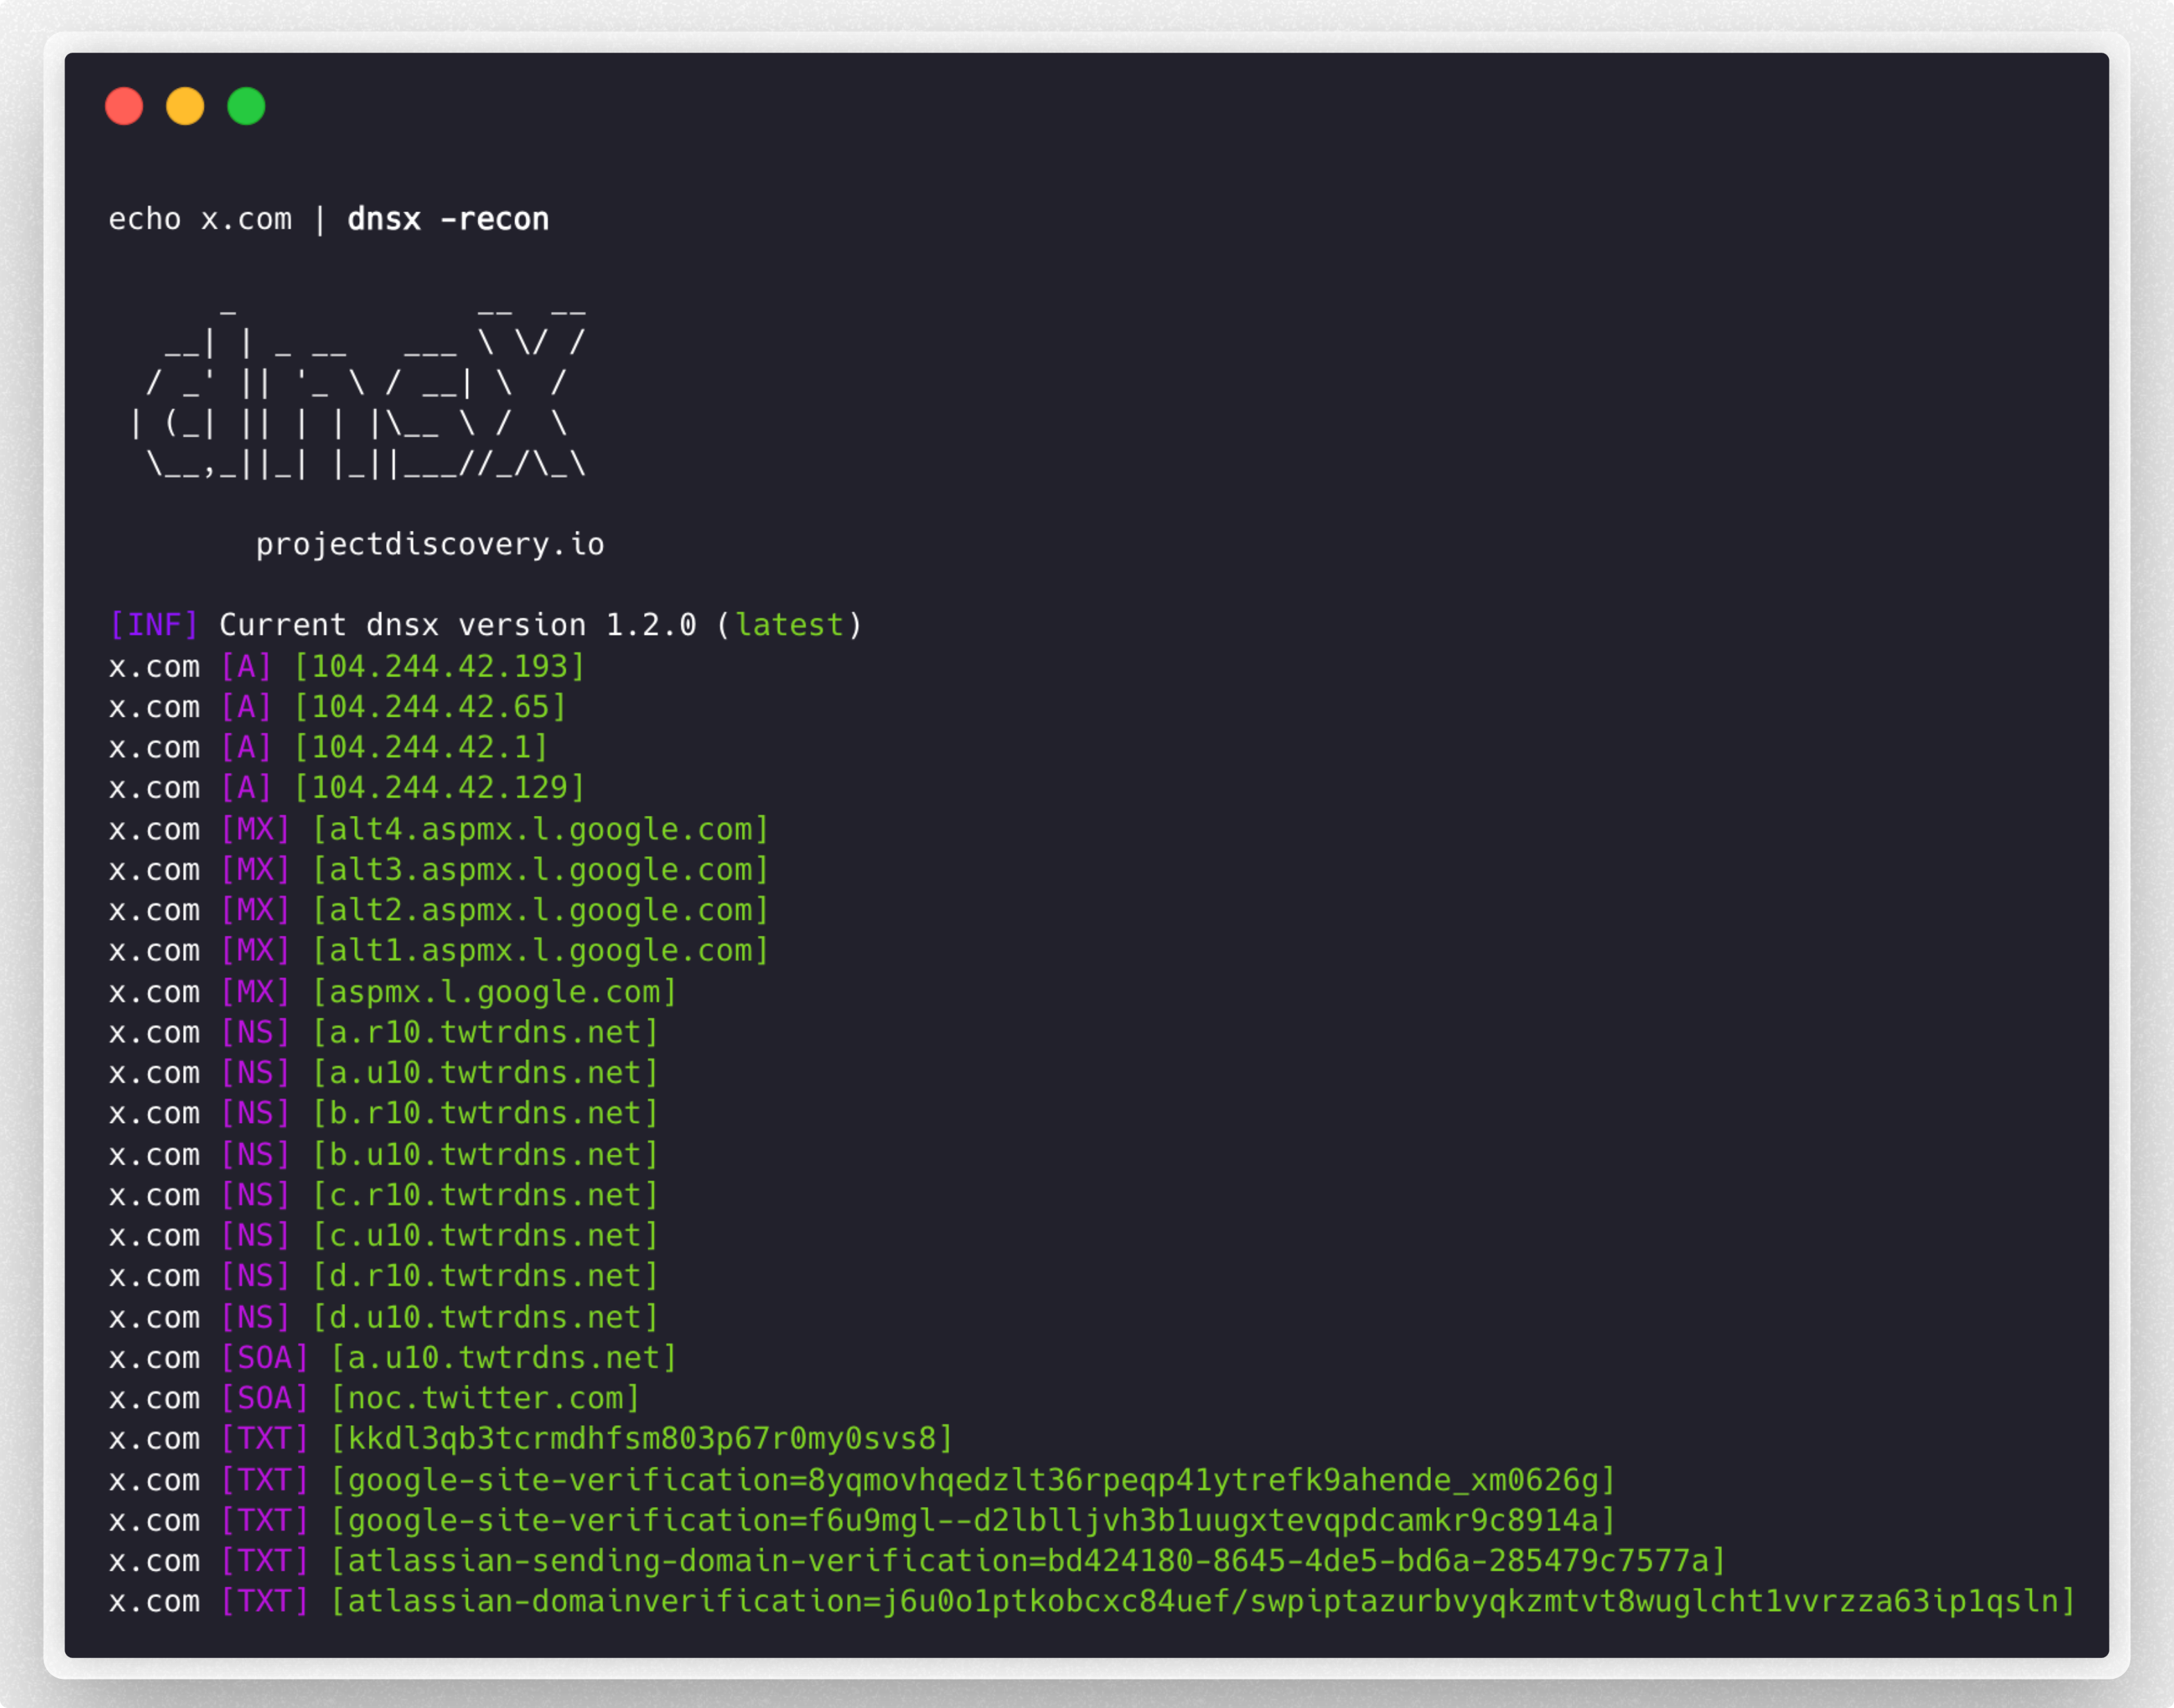 projectdiscovery/dnsx
dnsx ist ein schnelles und vielseitiges DNS-Toolkit, mit dem Sie mehrere DNS-Abfragen Ihrer Wahl mit einer Liste von benutzerdefinierten Resolvern…
 netspi/microburst
Eine Sammlung von Skripten zur Bewertung der Sicherheit von Microsoft Azure.