
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen
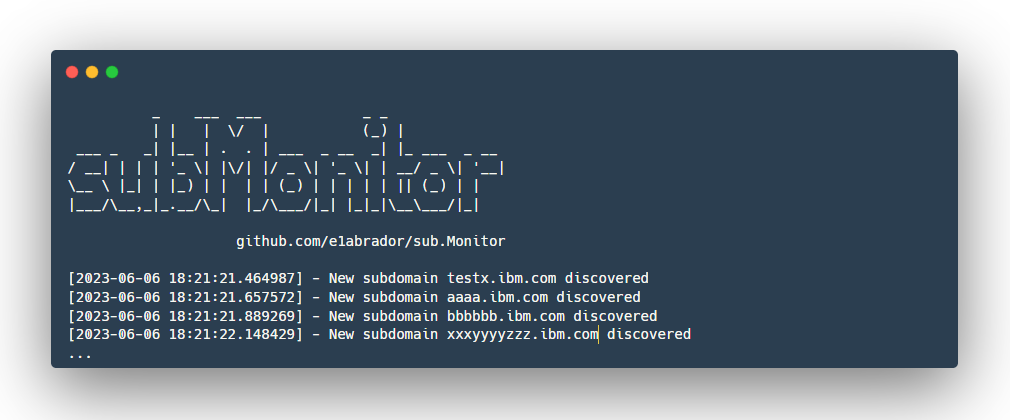
 e1abrador/sub.monitor
Selbstgehostetes passives Tool zur kontinuierlichen Subdomain-Überwachung.
 bywalks/darkangel
Automatisierter White-Hat-Schwachstellenscanner, der HackerOne- und Bugcrowd-Assets überwacht, Subdomain-Enumeration, Crawling, Fingerprinting und…
 tismayil/rsdl
Subdomain-Scan mit Ping-Methode
 sec-dan/cve-2025-53770-scanner
Ein auf Python basierender Reconnaissance-Scanner zur sicheren Identifizierung einer möglichen Gefährdung durch die SharePoint-Sicherheitslücke…
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 jan0x190/cve-2025-55182-simple-scanner-main
Mehrsprachiger Scanner für CVE-2025-55182 (RCE) in Next.js React Server Components, mit Einzel-/Massen-Scanmodi und integriertem…
 pushpenderindia/cve-2020-5902-scanner
Automatisierter F5 Big IP Remote Code Execution (CVE-2020-5902) Scanner geschrieben in Python 3
 termireum/react2shell
React2Shell ist ein leistungsstarker Schwachstellen-Scanner, der in Go geschrieben ist und speziell dafür entwickelt wurde, serverseitige…
 pwnwriter/kanha
🦚 Eine Web-App-Penetrationstest-Suite geschrieben in Rust.
 shamo0/cve-2021-44228
# log4shell (CVE-2021-44228) Scan-Tool
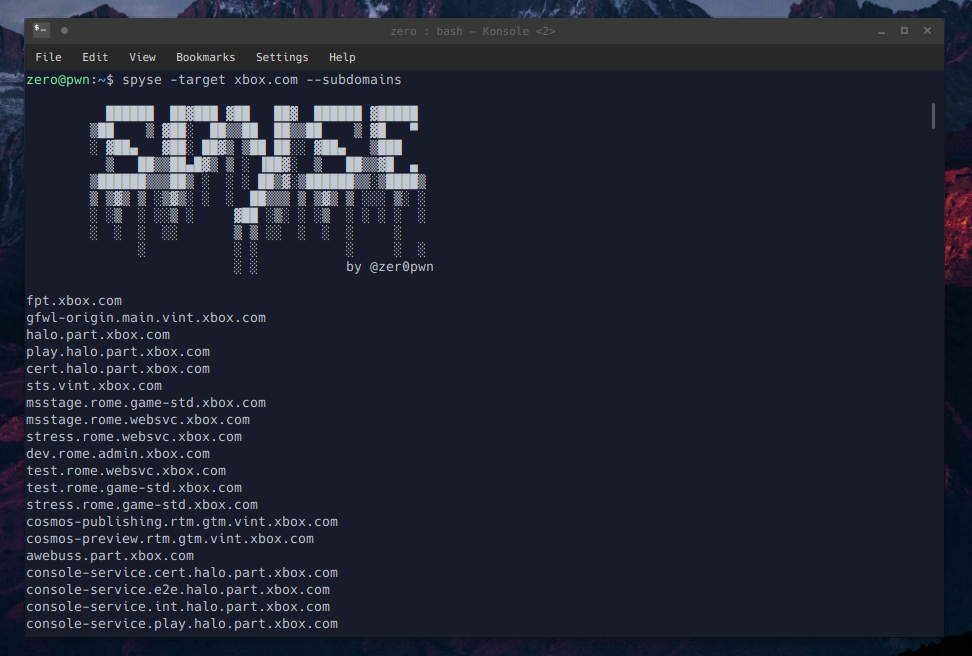 zeropwn/spyse.py
Python-API-Wrapper und Kommandozeilen-Client für die auf spyse.com gehosteten Tools.
 0xams/citrixvulncheck
ein Skript zur Suche nach der Sicherheitslücke CVE-2019-19781 innerhalb einer Domain und ihrer Subdomains
 toritoio/torito-r2s
Torito React2Shell Scanner- & Exploit-Tool (CVE-2025-55182 / 66478)
 shifa123/cve-2020-13942-poc-
CVE-2020-13942 POC + Automatisierungsskript
 cujanovic/subdomain-bruteforce-list
Große Wortliste (34M+ Einträge) für Subdomain-Bruteforcing und DNS-Reconnaissance während Penetrationstests und der Entdeckung der Angriffsfläche.
 wingleszy/htb-nexus-walkthrough
Write-up der Maschine Nexus (HTB). Angriffskette: Datenleck in der Git-History → Krayin CRM RCE (CVE-2026-38526) → Rechteausweitung über Git-Interna…
 electro0nes/x10
Automatisiertes XSS-Erkennungstool, das Subdomain-Enumeration, Crawling, Parameter-Erkennung, Payload-Tests und Nuclei-Scans für Domain-, Wildcard-…
 gmh5225/subdominator
Ihre All-in-One-Lösung für die Subdomain-Enumeration








