
 #1
Tools zur Überprüfung von Quellcode ohne Ausführung, um Sicherheitslücken zu finden.
Kitploit empfohlen

 owasp/trisuella-aidlca-framework
Policy-gesteuertes LLMSecOps-Framework, das AST-basierte SAST, Secret-Scanning, Supply-Chain- und Multi-Cloud-CSPM-Prüfungen, AI-BoM-Generierung und…
 mbennett-labs/crypto-scanner
CLI-Tool zum Scannen von Codebasen auf quantenverwundbare Kryptografie
 nccgroup/secretscrub
Verarbeitet SARIF-Ausgaben von statischen Analysetools, um hartkodierte Geheimnisse im Quellcode zu erkennen und zu schwärzen, und erstellt so eine…
 thrilokh-q123/cve-2025-23134_fixes_code
Die Funktion ASN1_STRING_set() erwartet eine `int`-Länge; stellen Sie sicher, dass das Argument nicht unbeabsichtigt abgeschnitten wird, wenn sie von…
 sassoftware/shiro
CVE-2026-49268 — Analyse und Behebung einer LDAP-Injection-Authentifizierungsumgehungs-Schwachstelle
 minhhk68/cve-2026-13158
Proof-of-Concept-Exploit und technisches Advisory für eine Schwachstelle im Everest Toolkit WordPress-Plugin (<= 1.2.3), die eine…
 ockeghem/cve-2015-6835-checker
PHP-Skript zur Erkennung von CVE-2015-6835 (Session-Deserialisierungsschwachstelle) durch Analyse des Quellcodes auf unsichere unserialize()-Aufrufe…
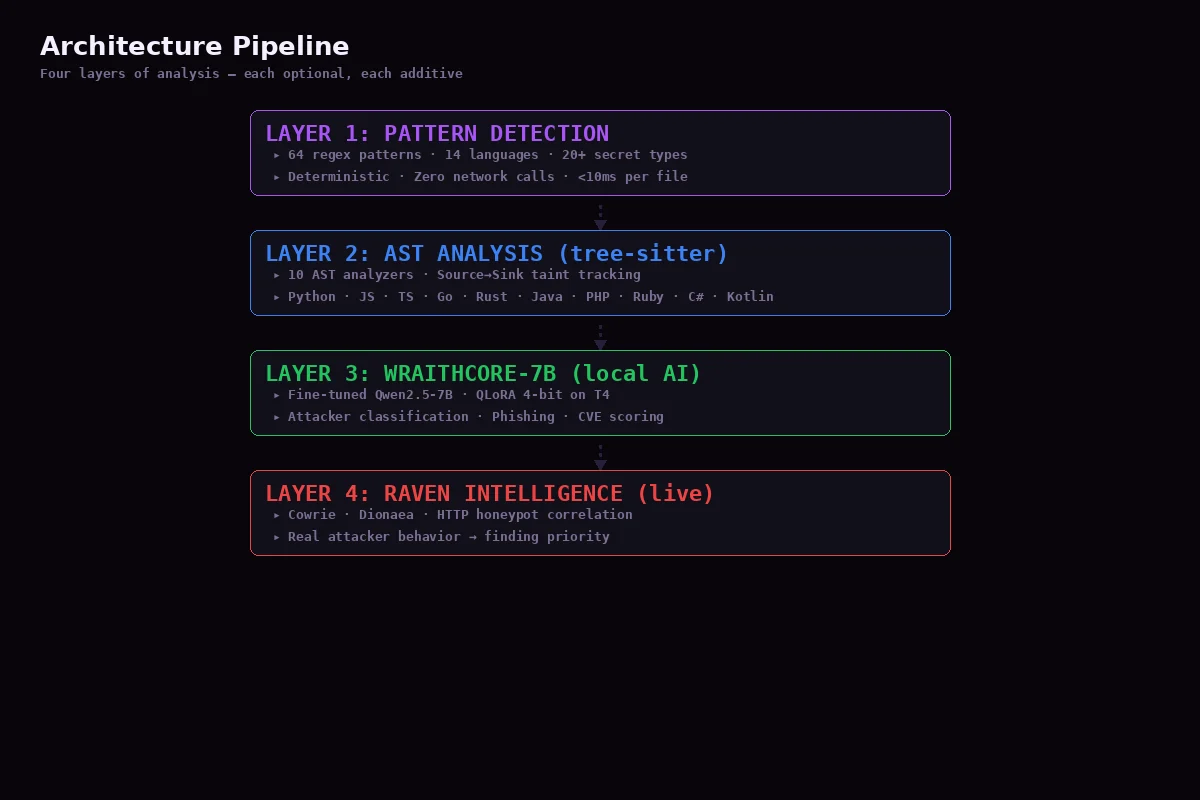 niffyhunt/codeguard-copilot
KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und…
 rh-rahulshetty/log4shell-cve-2021-44228
Absichtlich verwundbare Java/Maven-Fixture zum Testen der Log4Shell-Erkennung (CVE-2021-44228), der Klassifizierung von Code-Auswirkungen und der…
 luiscastellanos-dev/cobol-shield
Sicherheits-Hardening-Toolkit für COBOL-Legacy-Systeme — Erkennung unsichtbarer Unicode-Zeichen, Analyse von Formatgrenzen, Integrität der…
 anna-kravets/codeql-buffer-overflow-variant
Synthetische Variante eines CWE-120-Stack-Pufferüberlaufs von CVE-2020-8597 (pppd EAP) als Ziel für die statische CodeQL-Analyse
 offensive360/sast-scan-action
GitHub Action für Offensive360 SAST-Scans und SARIF-Ergebnisse. Siehe das Open-Source-Programm für Berechtigung und Einrichtung.
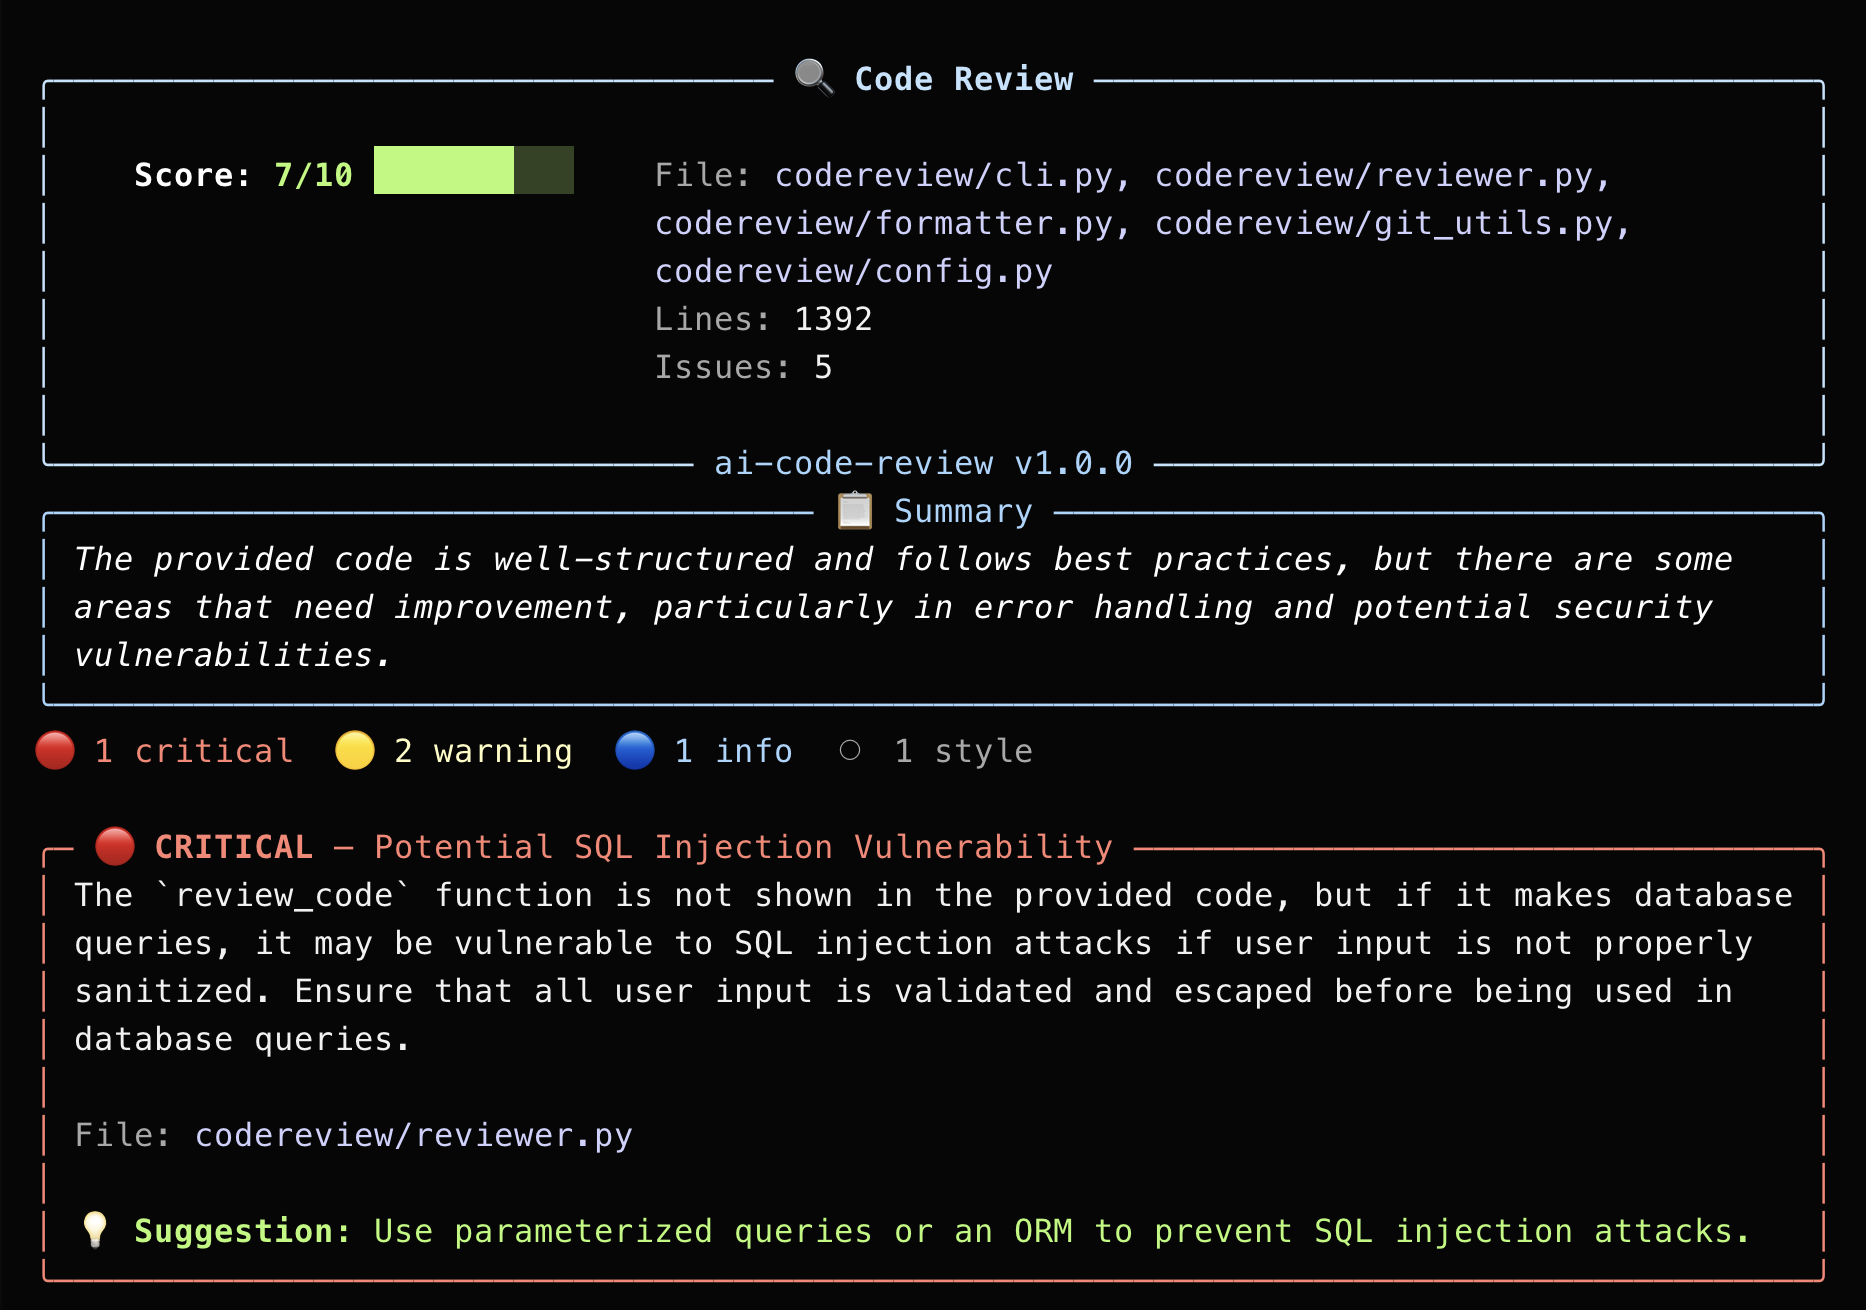 jaydendancer12/ai-code-review
KI-gestütztes CLI-Tool, das Code auf Sicherheitslücken, Fehler und Anti-Patterns mithilfe von LLMs überprüft. Unterstützt lokale und Cloud-Anbieter,…
 offensive360/mcp-server
MCP-Server, der SAST-Scans auf lokalen Codebasen ausführt und Ergebnisse mit Schweregrad und Fixes zurückgibt, sodass KI-Assistenten…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Generiert fünf .NET-Deserialisierungs-Payload-Formate für CVE-2026-56158, liefert sie über HTTP/SOAP/JSON-Endpunkte aus, enthält Mock-Server, Scanner…
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
# Dokumentation zu CVE-2023-31606: ReDoS-Schwachstelle in der `sanitize_html`-Funktion des Redcloth-Gems ## Übersicht CVE-2023-31606 beschreibt…
 arian-gogani/enforcement-coverage
Findet API-Routen mit schwächerer Autorisierung als ihre Gegenstücke. CVE-2026-45316 aus dem Quellcode wiederhergestellt. Enthält die negativen…








