
 #1
Tools zur Überprüfung von Quellcode ohne Ausführung, um Sicherheitslücken zu finden.
Kitploit empfohlen
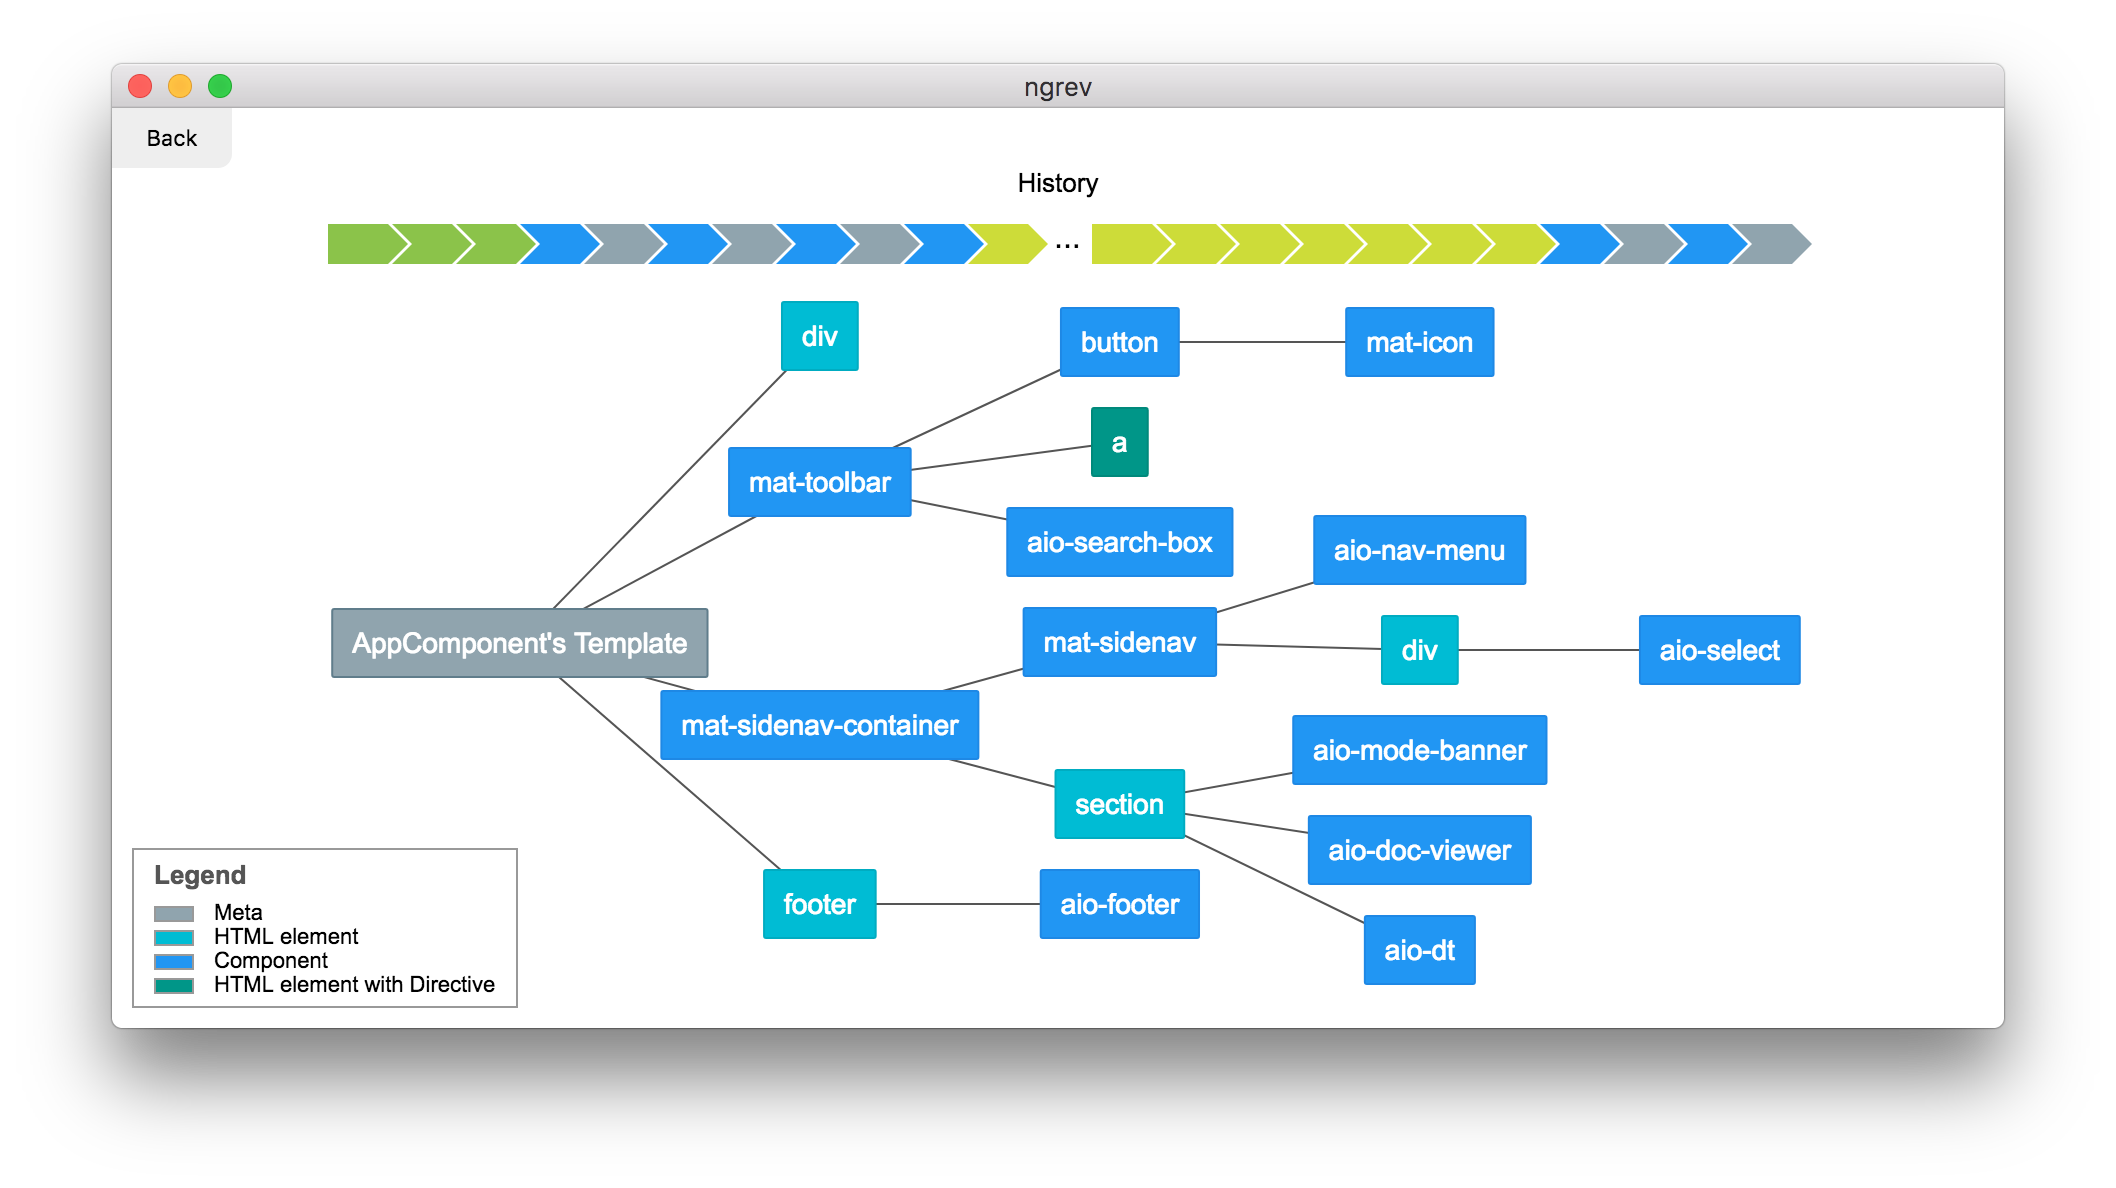
 mgechev/ngrev
Werkzeug zur Reverse-Engineering von Angular-Anwendungen
 splx-ai/agentic-radar
Ein Sicherheitsscanner für Ihre LLM-Agenten-Workflows
 security-code-scan/security-code-scan
Schwachstellenmuster-Detektor für C# und VB.NET
 nccgroup/vcg
VisualCodeGrepper - Tool zur Sicherheitsanalyse von Code.
 olacabs/jackhammer
Jackhammer - Ein Sicherheitsbewertungs- und Verwaltungstool, das alle Probleme des Sicherheitsteams löst.
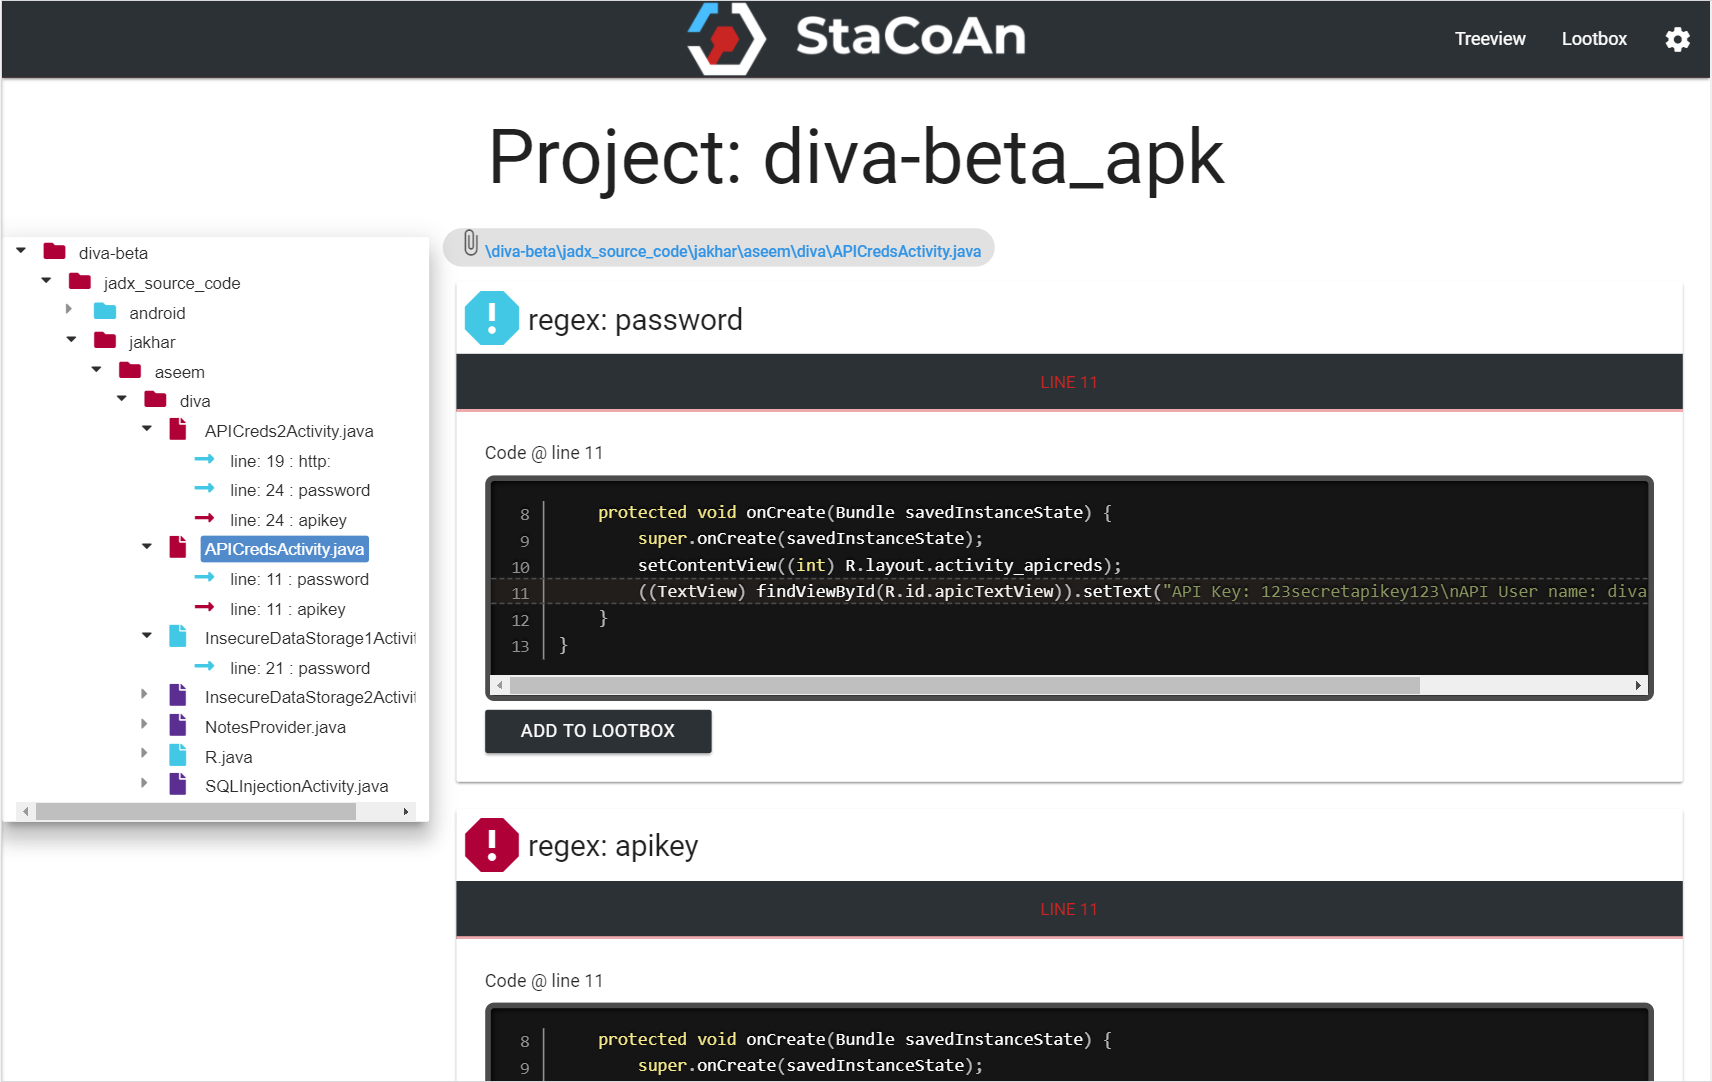 vincentcox/stacoan
StaCoAn ist ein plattformübergreifendes Tool, das Entwickler, Bug-Bounty-Jäger und ethische Hacker bei der statischen Codeanalyse von mobilen…
 0xdea/ghidra-scripts
Kuratierte Ghidra-Skripte zur Automatisierung von Reverse Engineering und Schwachstellenanalyse: unsichere Funktionen lokalisieren,…
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 ajinabraham/njsscan
Semantikbewusster SAST-Scanner für Node.js-Anwendungen, der unsichere Codemuster mithilfe von libsast-Pattern-Matching und semgrep-syntaxbewusster…
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Remote-Code-Ausführungs-Exploit und verwundbarer Container
 david-a-wheeler/flawfinder
Ein statisches Analysewerkzeug zur Erkennung von Schwachstellen in C/C++-Quellcode.
 cc1a2b/jshunter
jshunter ist ein Befehlszeilen-Tool zur Analyse von JavaScript-Dateien und zum Extrahieren von Endpunkten. Dieses Tool ist auf die Identifizierung…
 doyensec/regexploit
Finden Sie reguläre Ausdrücke, die anfällig für ReDoS (Regular Expression Denial of Service) sind.
 githubsecuritylab/seclab-taskflow-agent
MCP-fähiges Multi-Agenten-Framework für deklarative, YAML-gesteuerte agentische Workflows, verwendet für KI-gestütztes Code-Auditing,…
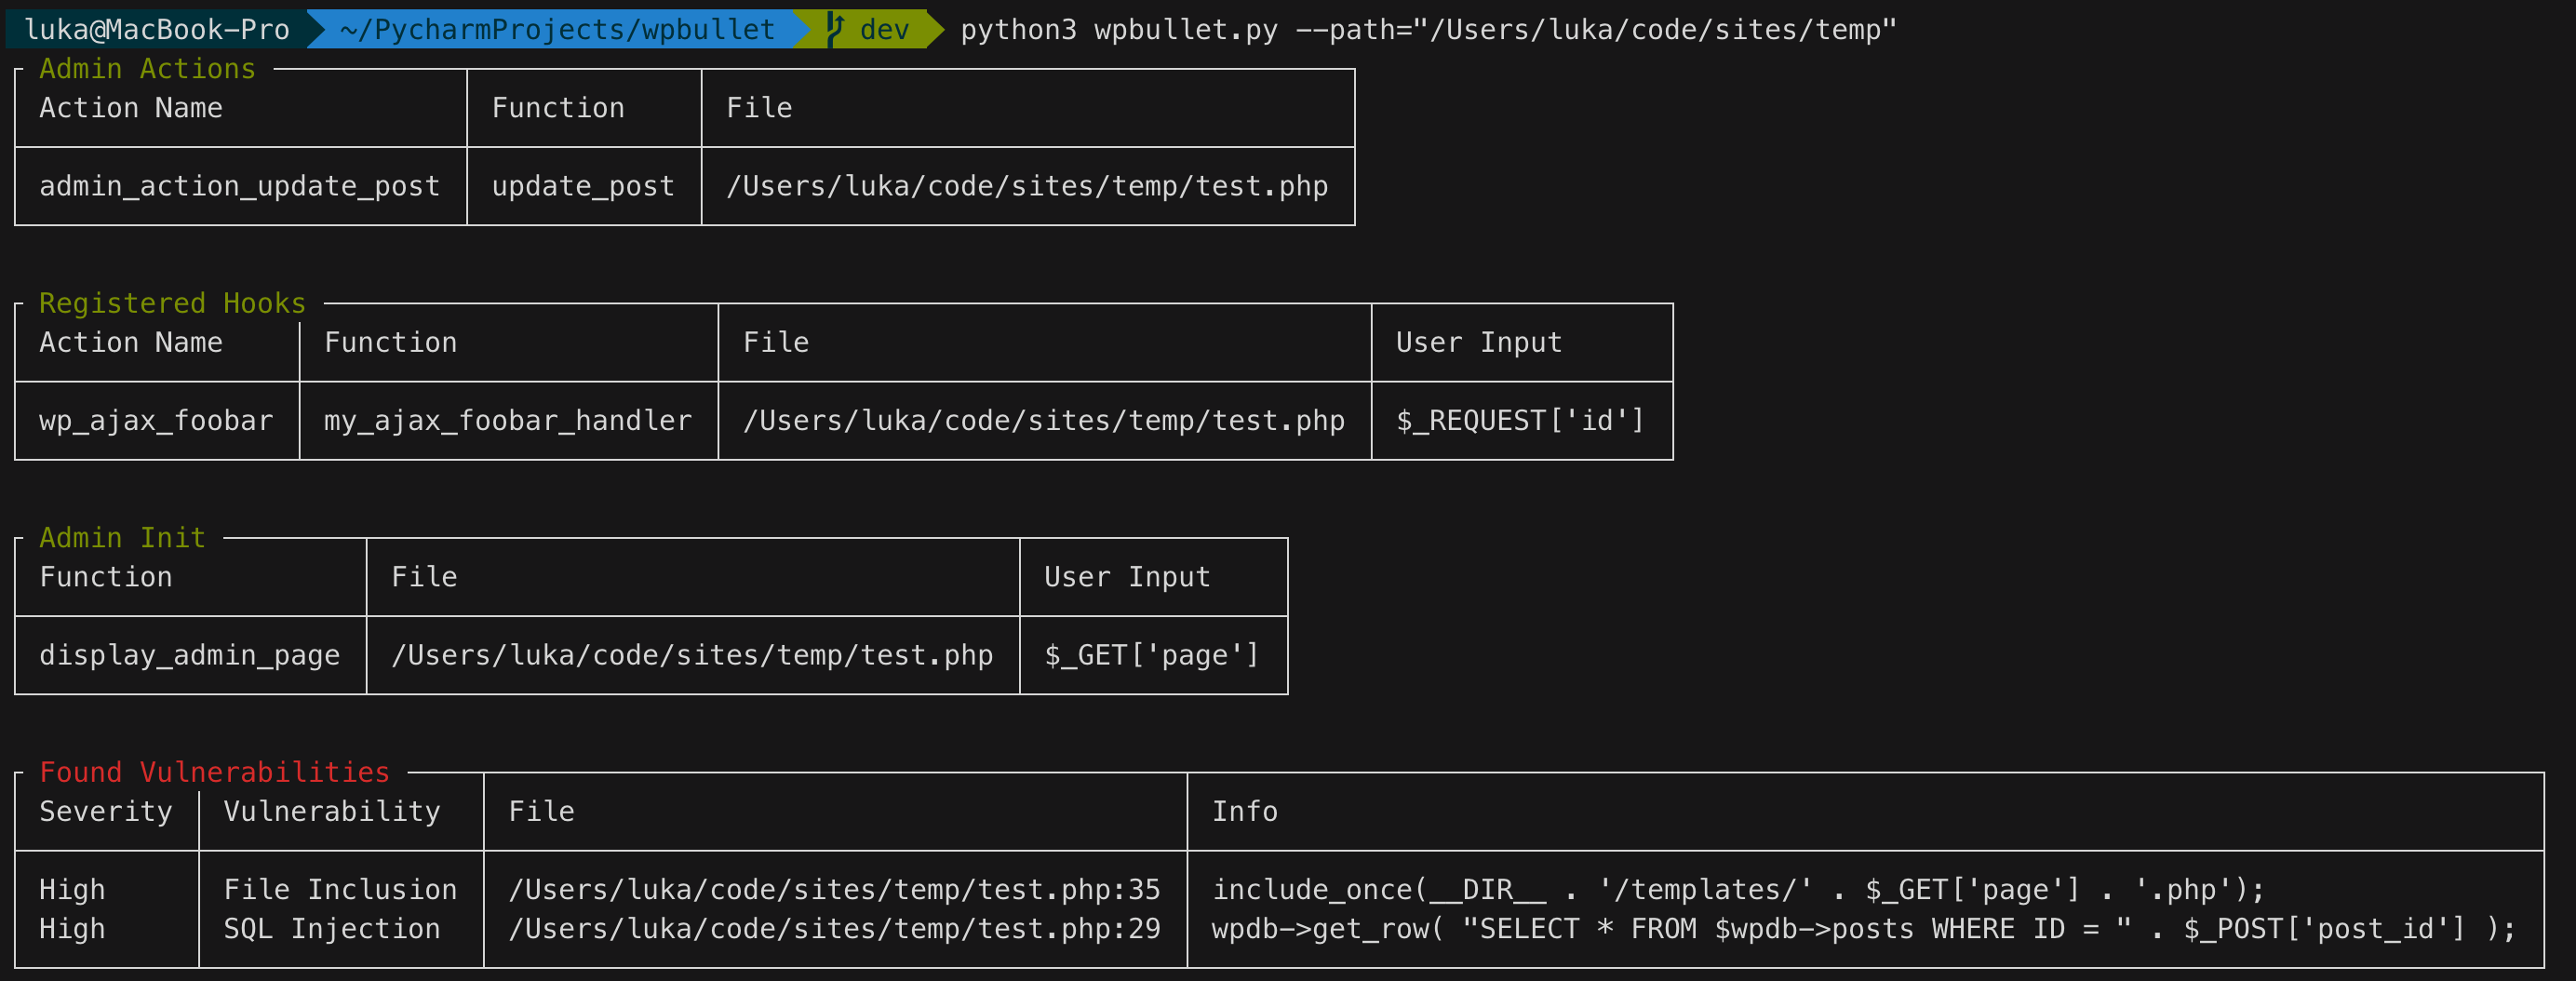 webarx-security/wpbullet
Eine statische Codeanalyse für WordPress (und PHP)
 trailofbits/multiplier
Indiziert C/C++-Build-Artefakte in eine abfragbare programmweite Datenbank und stellt APIs auf AST-, Token- und IR-Ebene für Code-Auditing und…
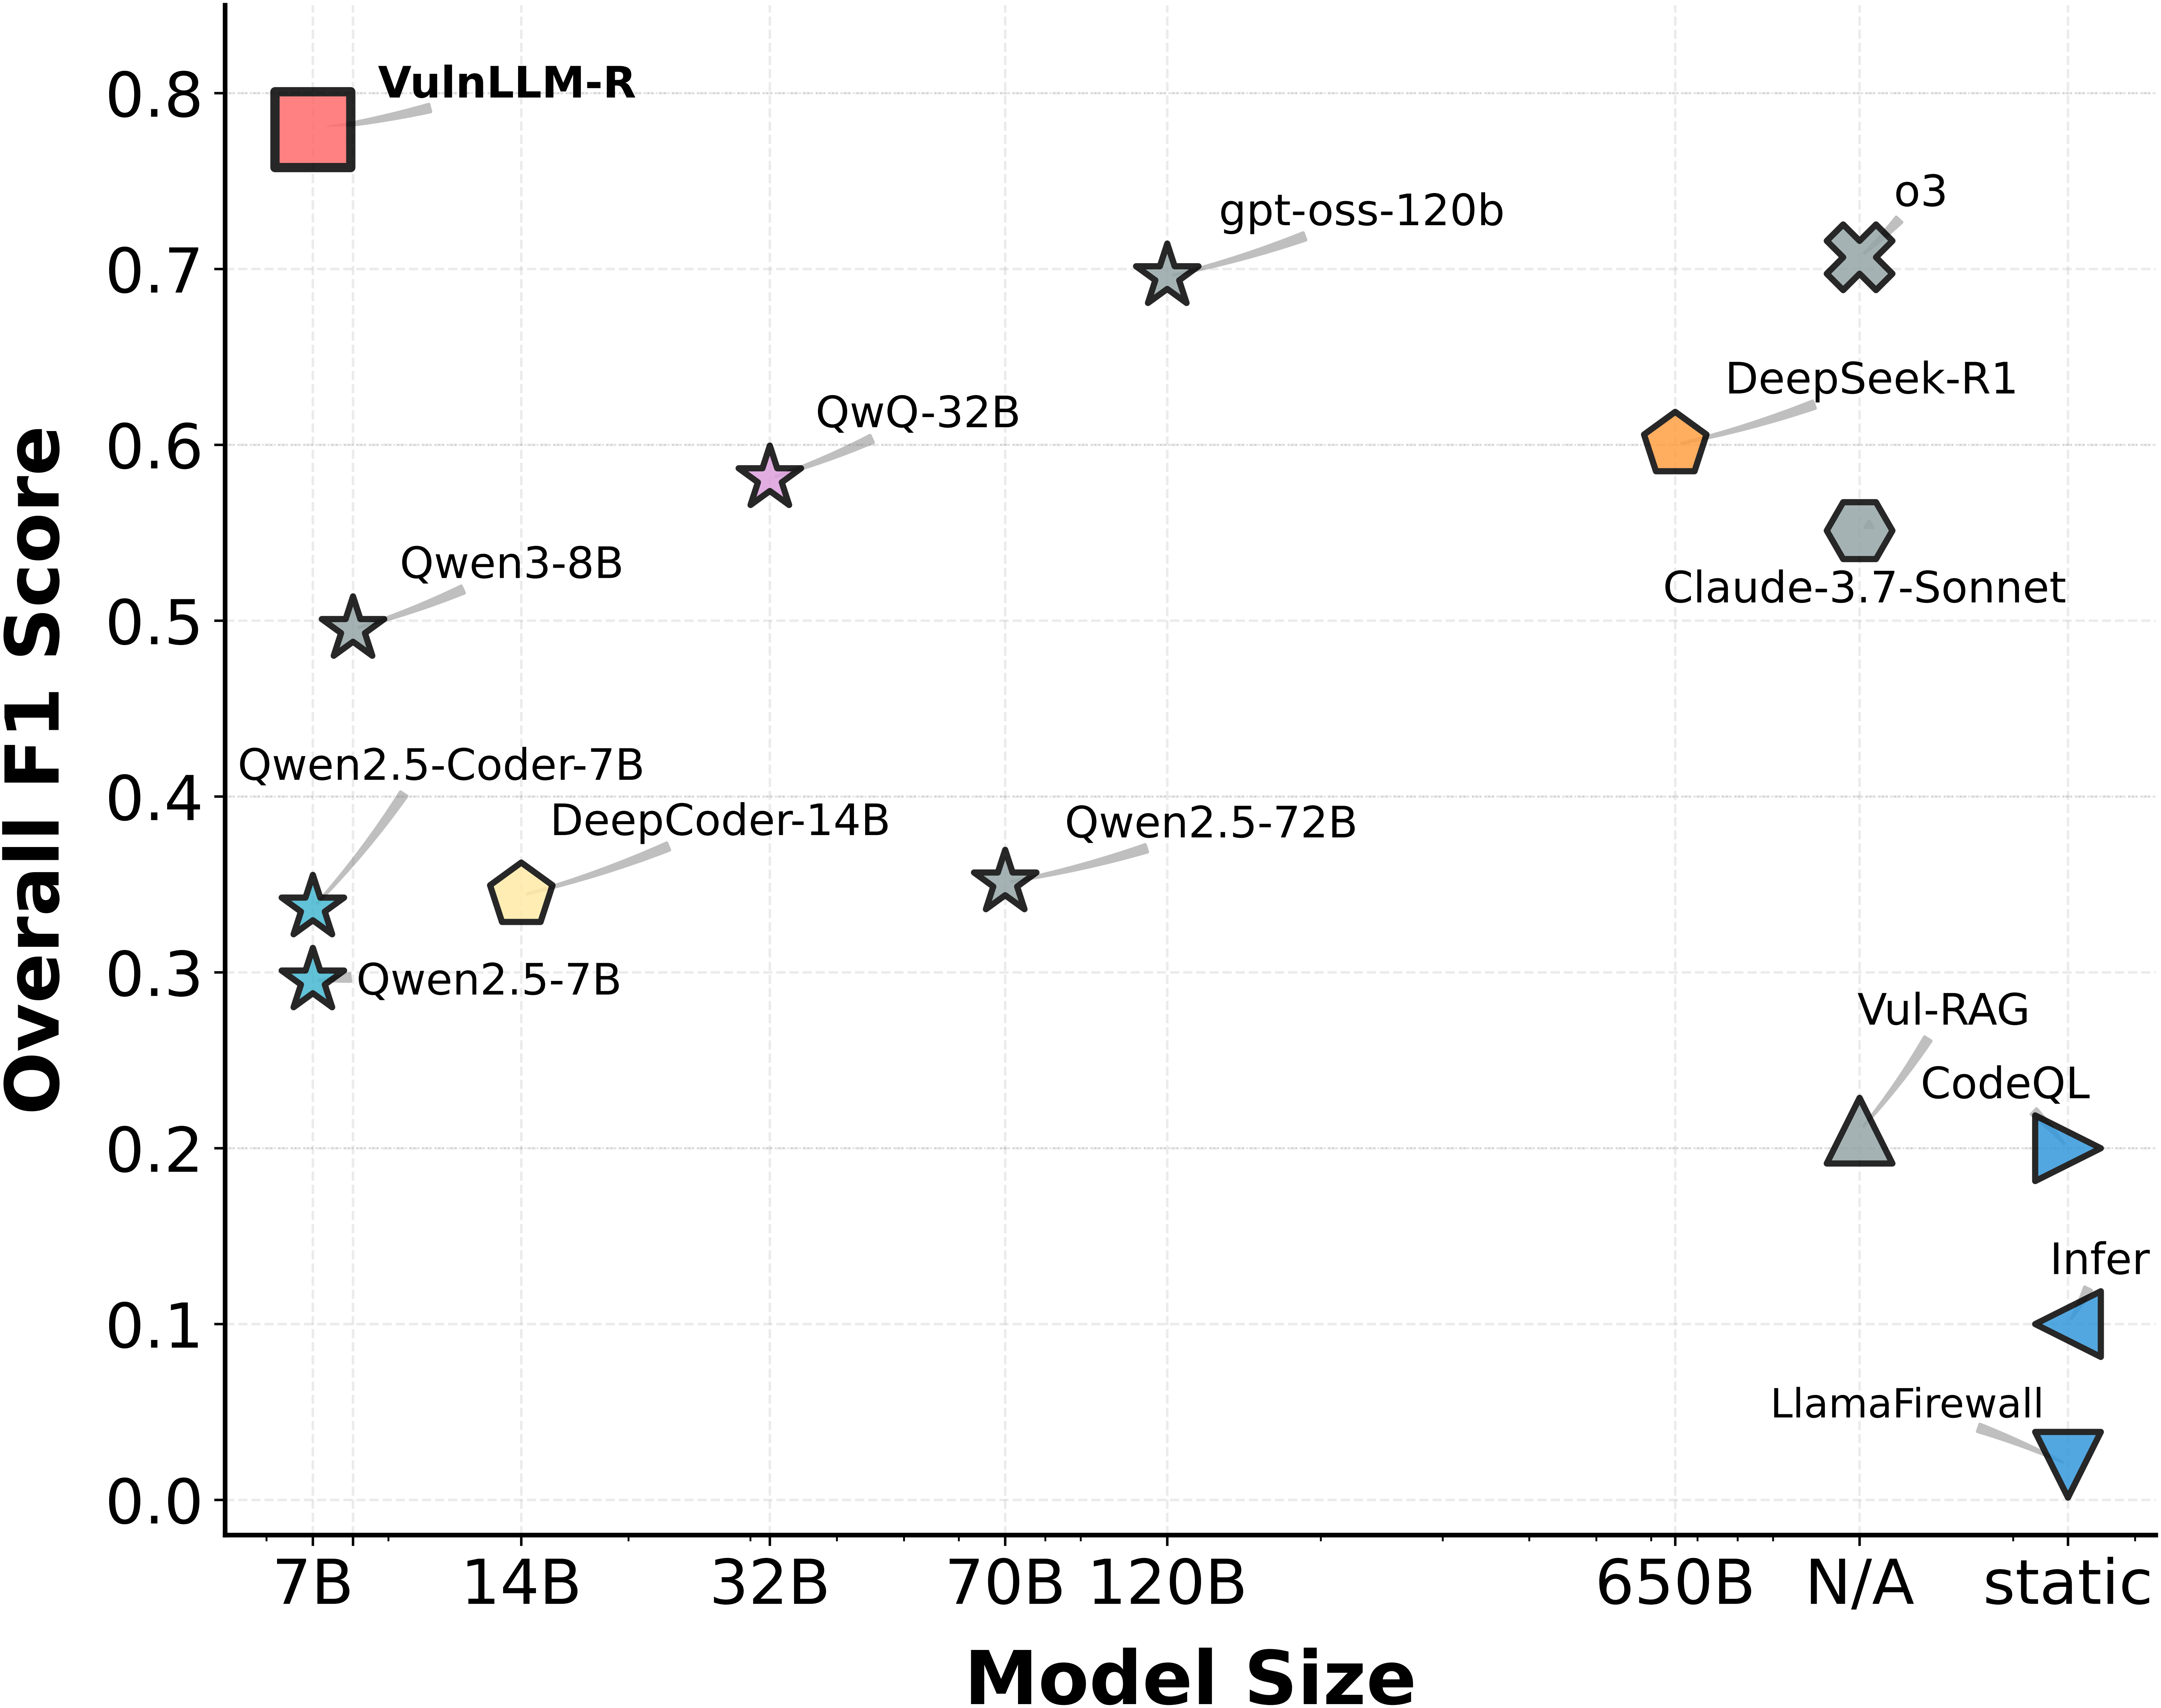 ucsb-mlsec/vulnllm-r
Spezialisiertes Reasoning-LLM zur Erkennung von Schwachstellen im Quellcode in C/C++ und Python, mit Datensatzerstellung, SFT/DPO-Training und…
 elttam/semgrep-rules
Sicherheitsregeln für die statische Analyse zur Erkennung von Schwachstellen und für auditorientierte Code-Reviews in Java, Go, Python, C#, Kotlin,…







