
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
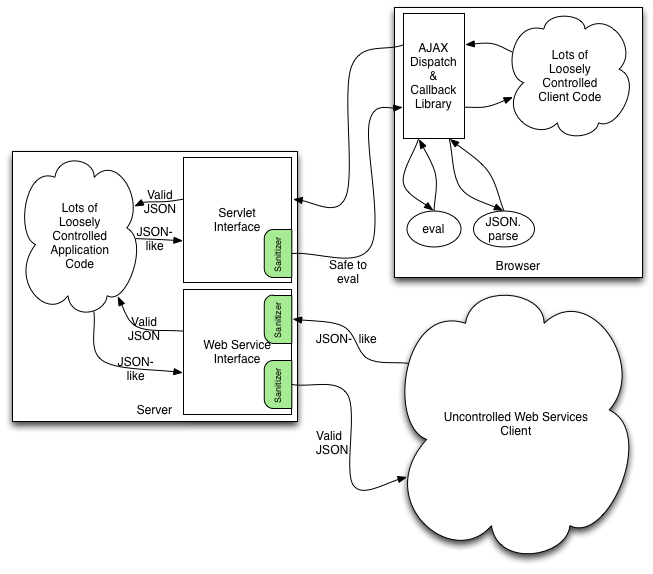
 owasp/json-sanitizer
Der JSON Sanitizer konvertiert JSON-ähnlichen Inhalt in gültiges JSON.
 dissectmalware/pyonenote
Eine Python-Bibliothek zum Parsen von OneNote-Dateien (.one)
 githubsecuritylab/seclab-taskflows
Beispielhafte KI-Agent-Taskflows und MCP-Server zum Auditieren von Quellcode, Triage von Issues und Erkennen von Schwachstellen in Web-, Android- und…
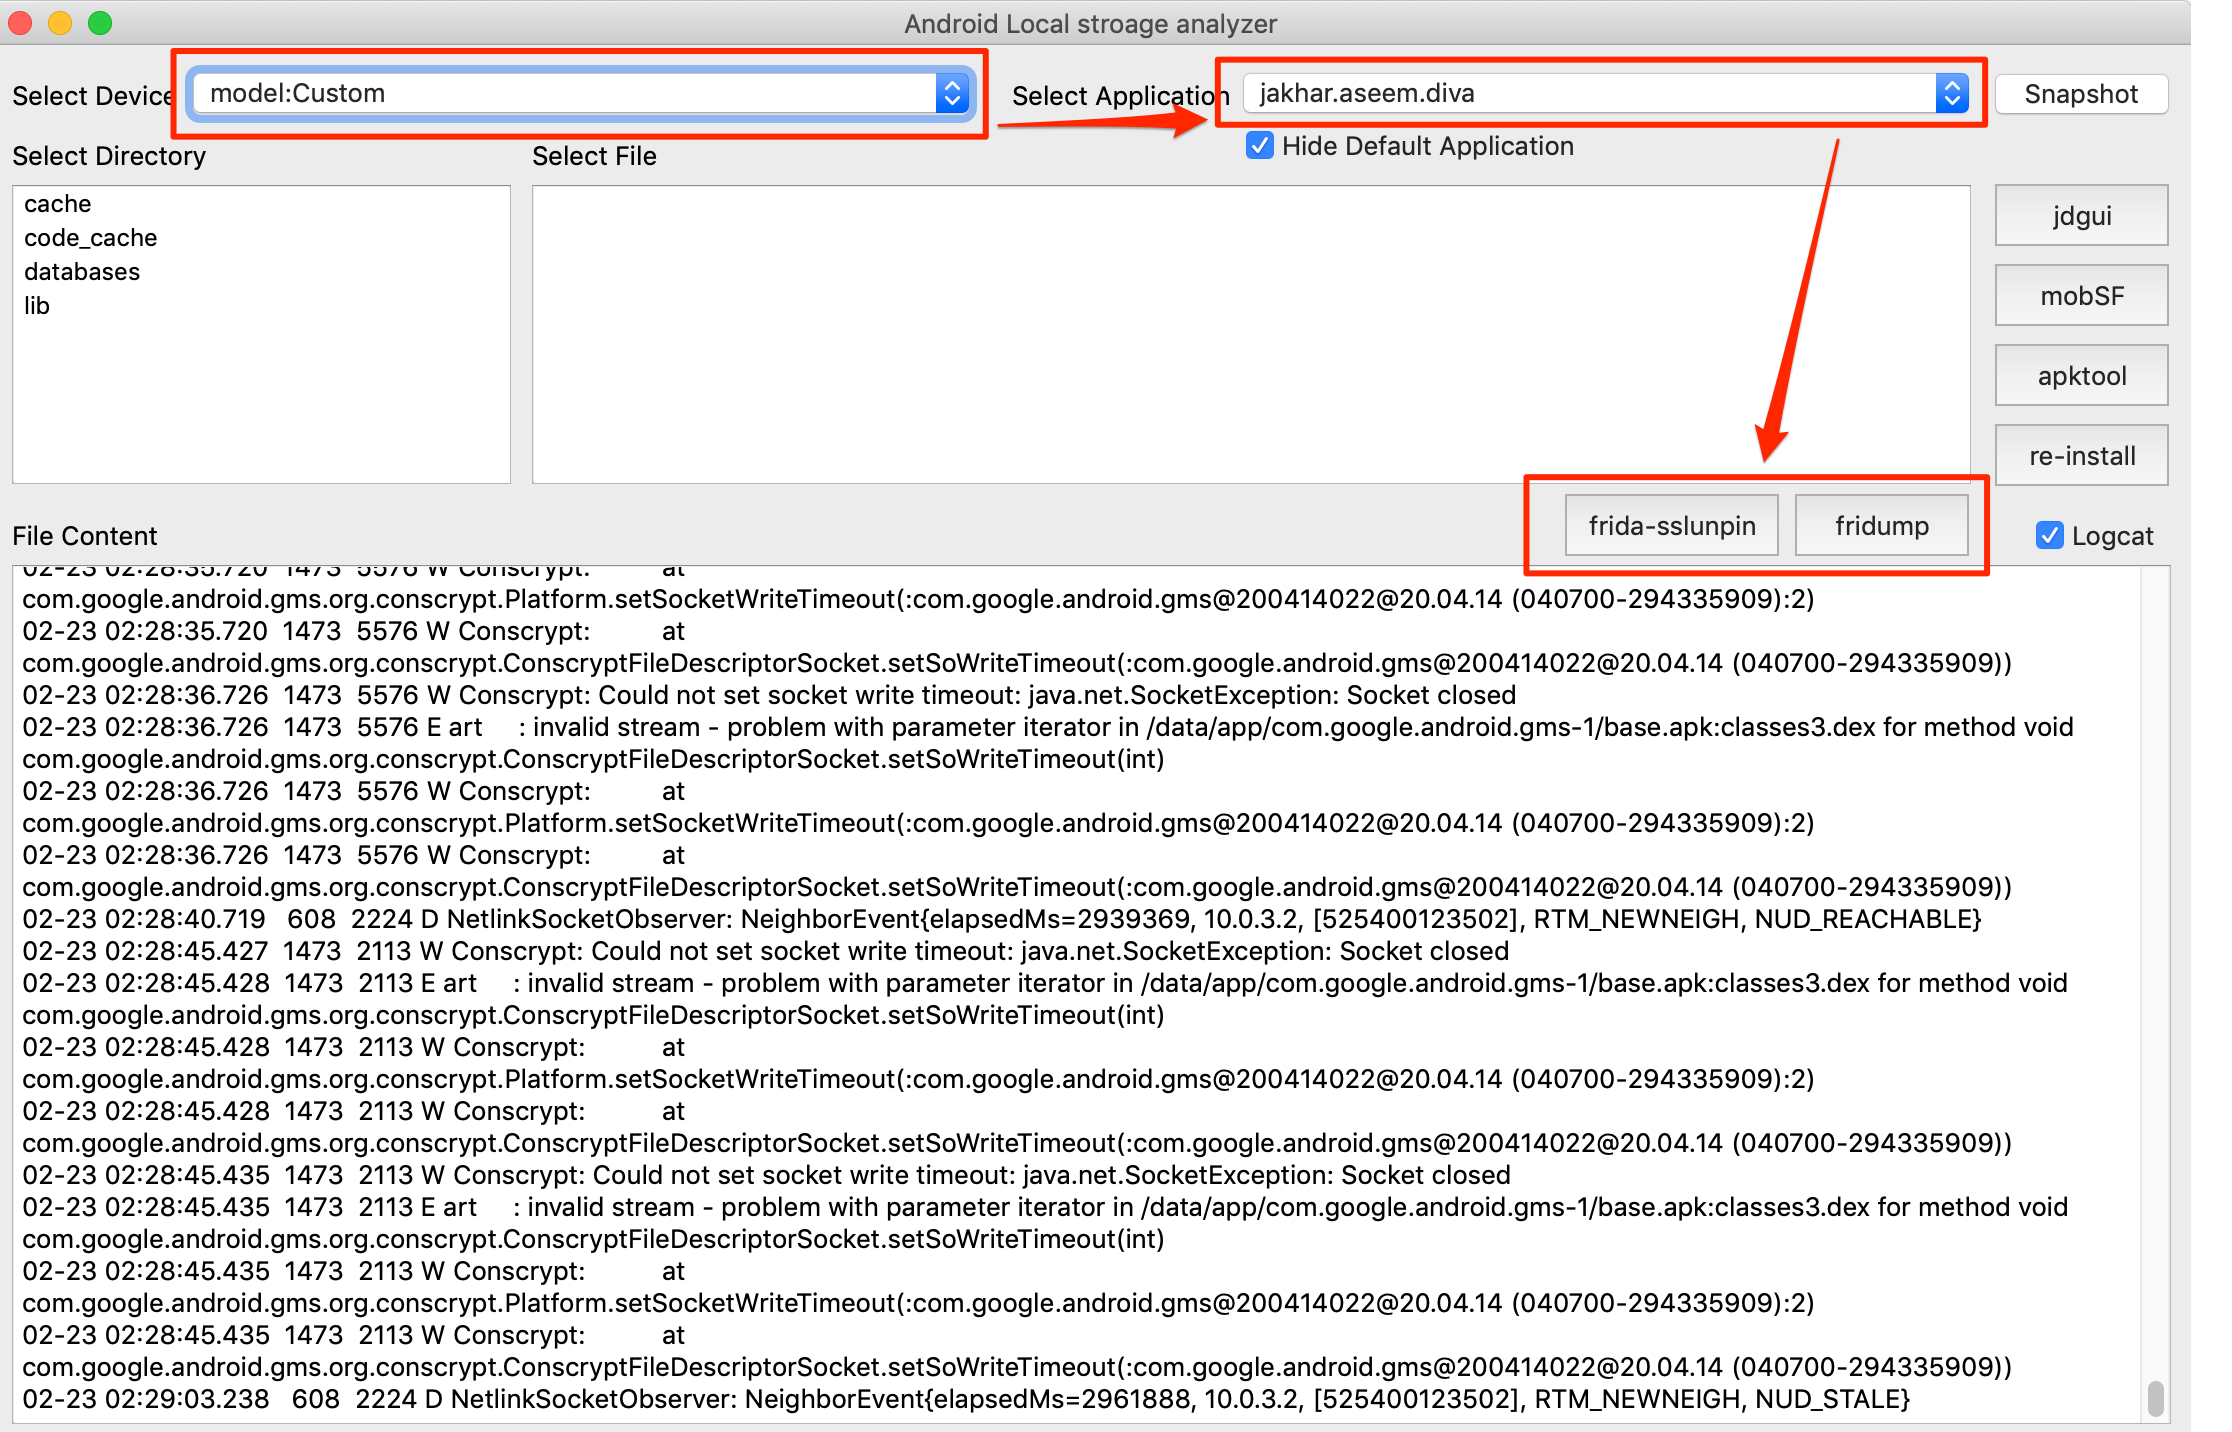 notsosecure/android_application_analyzer
Das Tool wird verwendet, um den Inhalt der Android-Anwendung im lokalen Speicher zu analysieren.
 santhreal/keyhog
Open-Source-Geheimnisscanner in Rust
 neo23x0/yara-performance-guidelines
Ein Leitfaden zum Schreiben schneller und speicherschonender YARA-Regeln.
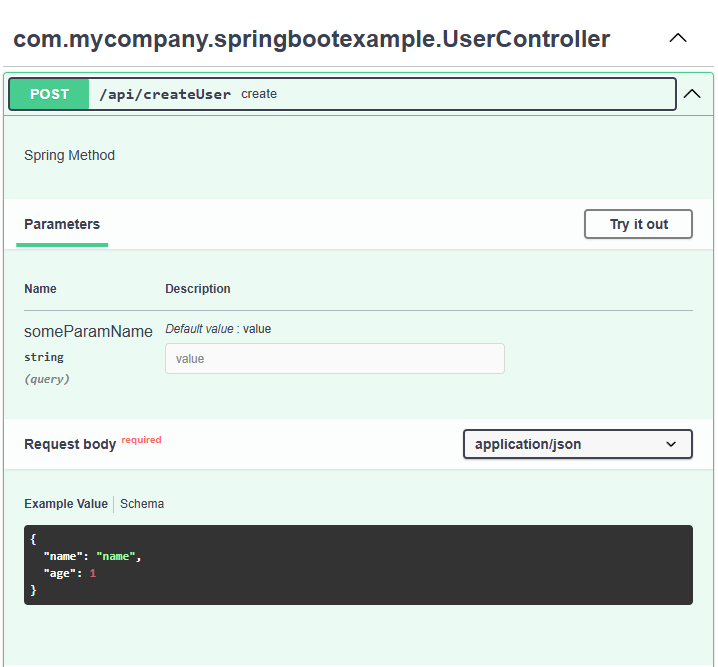 blackfan/bfscan
Tool zum Auffinden von URLs, Pfaden und Geheimnissen sowie zum Generieren von rohen HTTP-Anfragen und OpenApi-Spezifikationen aus…
 nuguardai/nuguard
Open-Source-Repo zur Validierung von Agentic-AI-Anwendungen: Redteam, Verhalten, Supply-Chain, statische Analyse
 traceforce/mcp-xray
Vereinigter Sicherheitsscanner für MCP-Server mit Konfigurations-, Pentest- und Repo-Scan-Modi. Erzeugt SARIF-Berichte für CI/CD-Integration, erkennt…
 owasp/ocsd
OWASP-zertifizierter Secure-Software-Entwickler
 ohaswin/pyscan
Python-Abhängigkeits-Schwachstellenscanner, geschrieben in Rust.
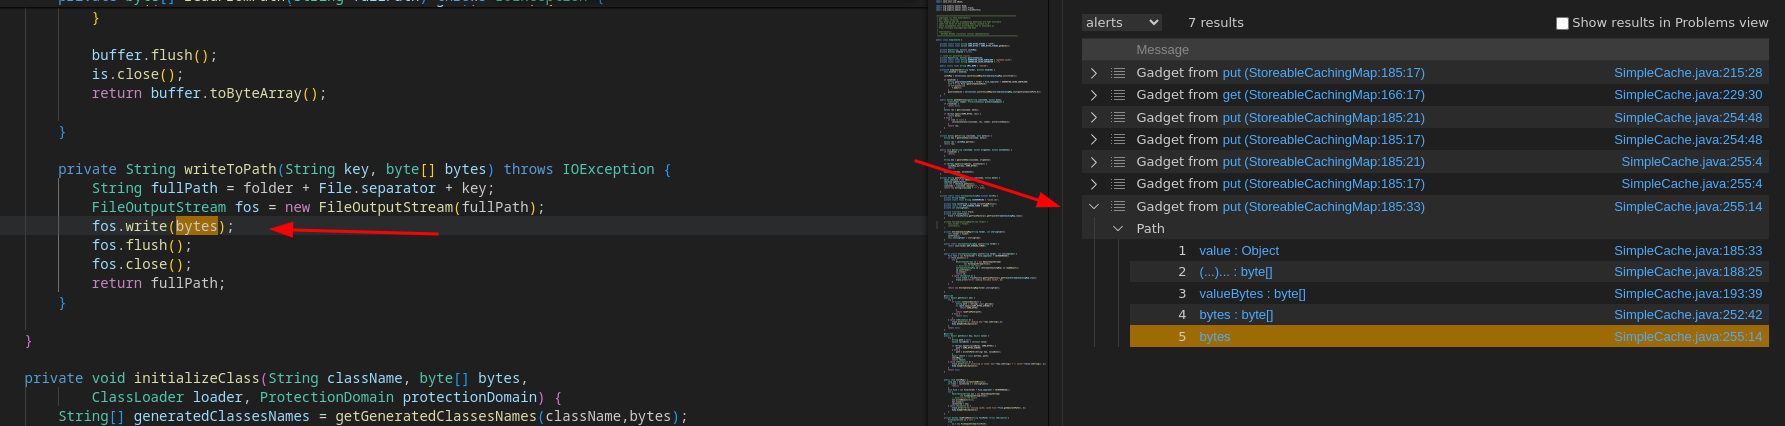 synacktiv/qlinspector
Finding von Java/C#-Gadget-Chains mit CodeQL
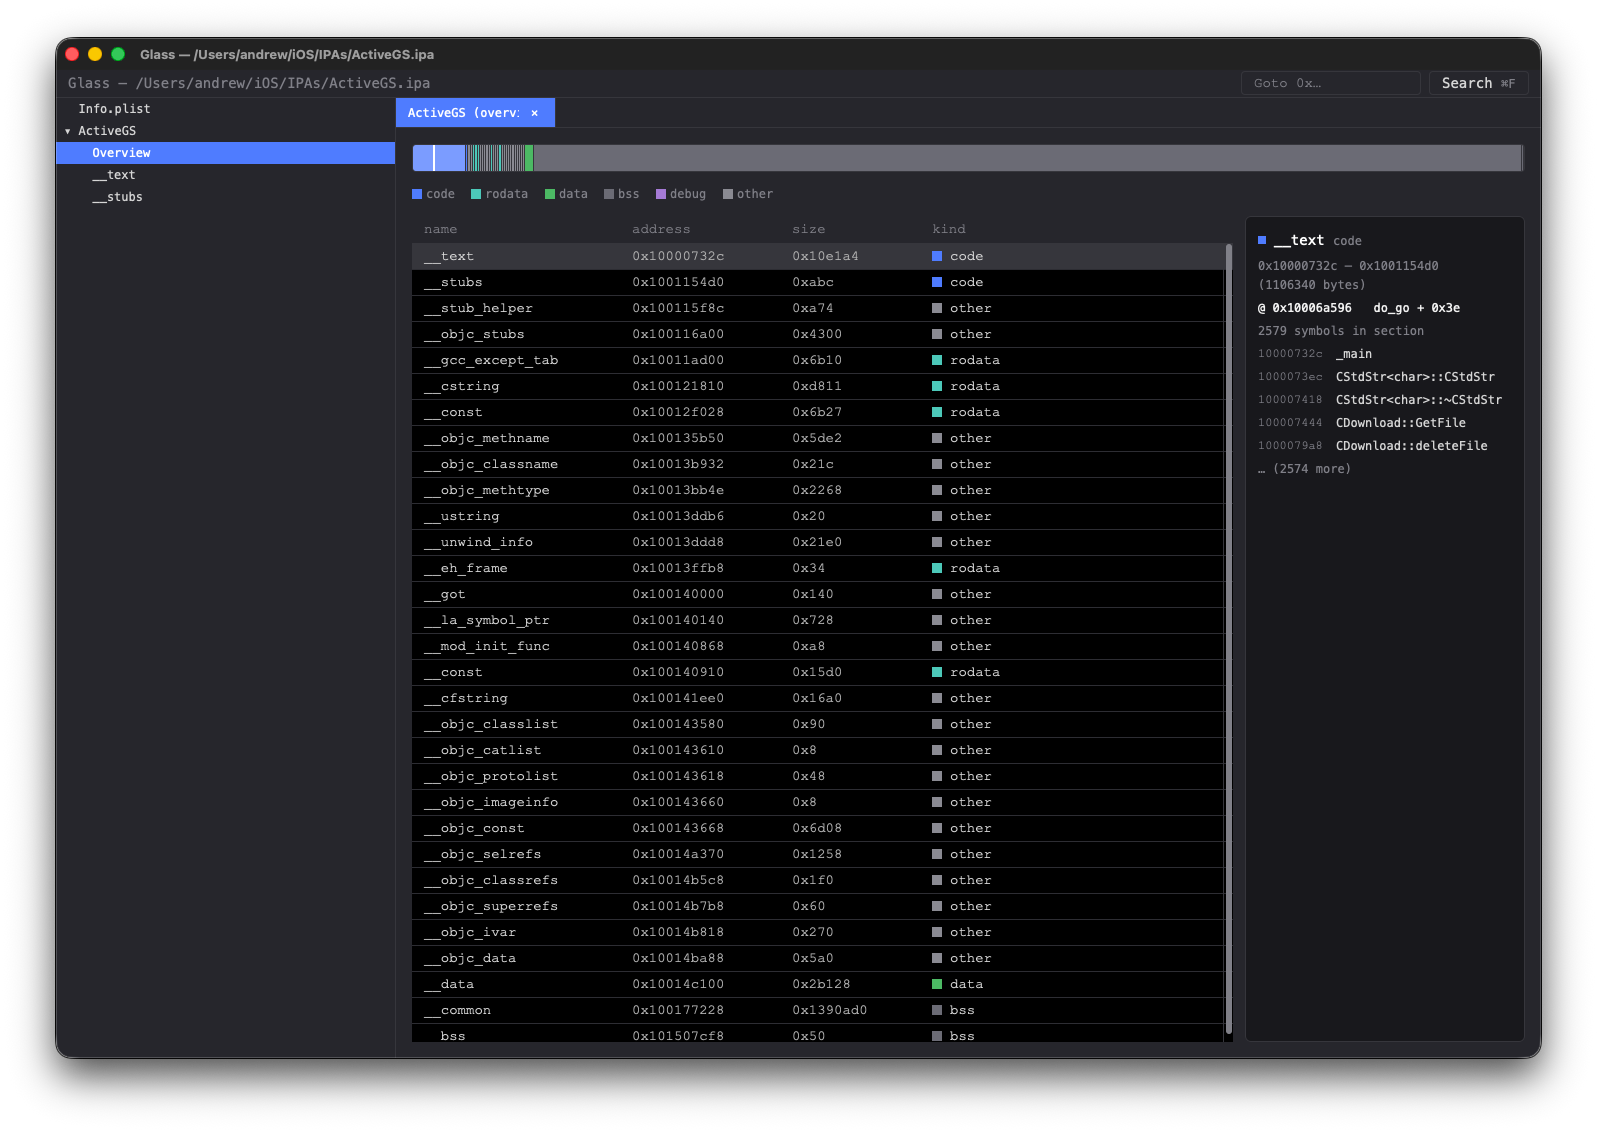 azw413/glass
Glass - eine schnelle und kostenlose IDA-Pro-Alternative
 syscallx-18113/apkx-hunter
C-basiertes Framework für die statische Android-Analyse zur Dekompilierung, Secret-Erkennung, Endpoint-Erkennung, Berechtigungsanalyse und zum…
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 security-prince/resources-for-application-security
Einige gute Ressourcen für den Einstieg in die Anwendungssicherheit
 sfaci/masc
Ein Web-Malware-Scanner
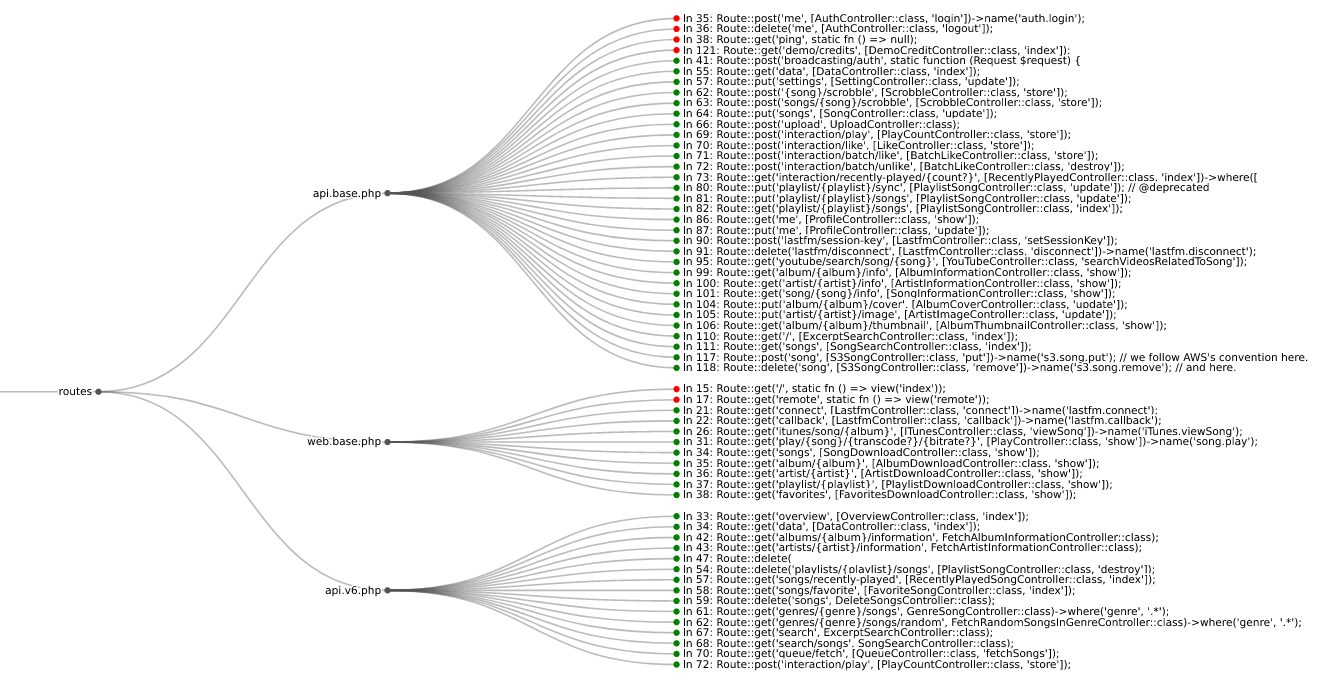 mschwager/route-detect
Finden Sie Authentifizierungs- (authn) und Autorisierungs- (authz) Sicherheitsfehler in Webanwendungsrouten.








