
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
QLinspector — Finding von Java/C#-Gadget-Chains mit CodeQL | Kitploit

Tools/GitHubGitHub/synacktiv/qlinspector
Statische AnalyseSchwachstellenanalyseCode-AnalyseExploitationPayload-Entwicklung
GitHubsynacktiv/qlinspector

QLinspector

Finding von Java/C#-Gadget-Chains mit CodeQL

Repository anzeigen
1882229vor 1 MonatVon Kitploit geprüft
Teilen

QLinspector

Finden von Java/C#-Gadget-Chains mit CodeQL. Weitere Informationen in unserem Artikel

Installation

Repository klonen

$ git clone https://github.com/synacktiv/QLinspector.git

Nach Gadgets suchen:

$ codeql database analyze log4j --format=sarif-latest --output=log4j.sarif --search-path=./QLinspector/ synacktiv/qlinspector-java-queries

Abfragen

QLinspector.ql

Die Haupt-CodeQL-Query, mit der Gadget-Chains gefunden werden können.

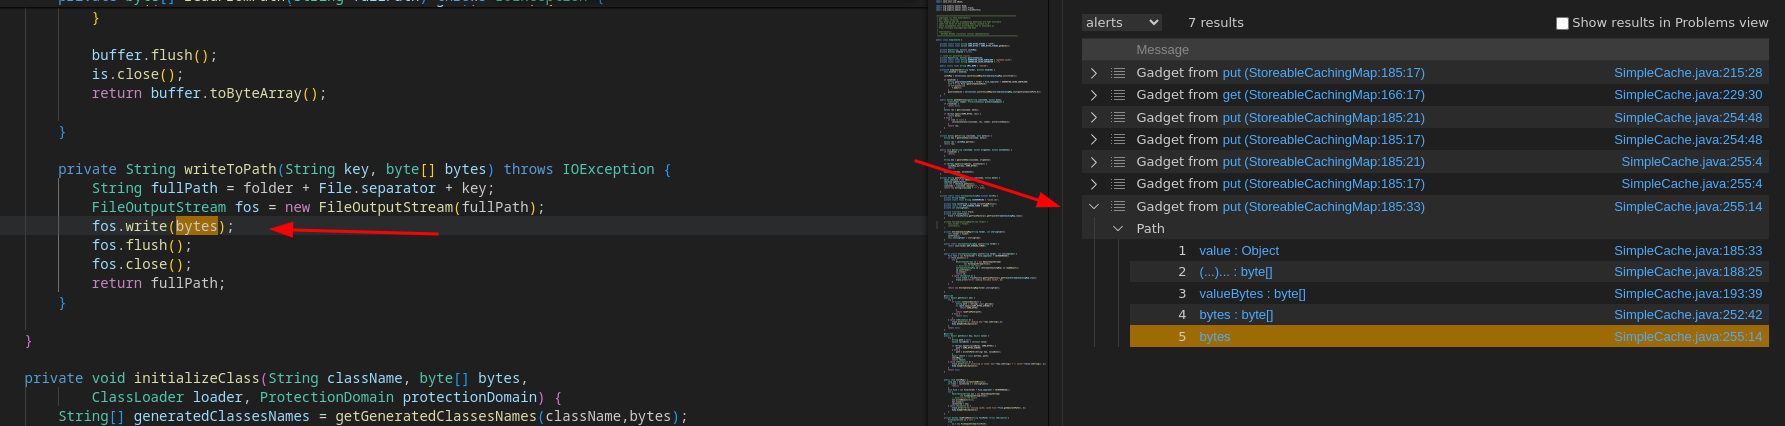
Hier ist ein Beispiel mit der Aspectj-Gadget-Chain:

aspectj

Die Ausführung der obigen Query kann manchmal viele False Positives zurückgeben. Um diese herauszufiltern, wurde die Klasse GadgetSanitizer hinzugefügt. Sie können Bedingungen hinzufügen, um DataFlow::Node herauszufiltern:

/**
 * placeholder for adding sanitizing steps
*/
class GadgetSanitizer extends DataFlow::Node {
  GadgetSanitizer() {
    this.getEnclosingCallable().hasName("")
  }
}

QLinspectorOld.ql

Alte Query, die ursprünglich entwickelt wurde. Diese Query verwendet das Taint-Modell von CodeQL nicht und kann daher andere Ergebnisse liefern.

BeanFactoryGadgetFinder.ql

Eine Query, mit der neue Gadget-Chains auf Basis von org.apache.naming.factory.BeanFactory gefunden werden können. Die Klasse BeanFactory ermöglicht es, eine Instanz einer beliebigen Klasse mit Standardkonstruktor zu erstellen und jede öffentliche Methode mit einem String-Parameter aufzurufen.

Weitere Informationen in diesem Blogpost: https://www.veracode.com/blog/research/exploiting-jndi-injections-java


CommonsBeanutilsGadgetFinder.ql

Eine Query, mit der Alternativen zur Methode getOutputProperties gefunden werden können, die in der CommonsBeanutils-Chain verwendet wird.

Weitere Informationen hier:

  • https://www.praetorian.com/blog/relution-remote-code-execution-java-deserialization-vulnerability/
  • https://mogwailabs.de/en/blog/2023/04/look-mama-no-templatesimpl/

ObjectFactoryFinder.ql

Eine Query, mit der Alternativen zu org.apache.naming.factory.BeanFactory gefunden werden können. Dies könnte bei der JNDI-Exploitation nützlich sein.

Weitere Informationen in diesem Blogpost: https://www.veracode.com/blog/research/exploiting-jndi-injections-java

Ressourcen

  • https://www.synacktiv.com/publications/finding-gadgets-like-its-2015-part-1.html
  • https://www.synacktiv.com/publications/finding-gadgets-like-its-2015-part-2.html
  • https://www.synacktiv.com/publications/finding-gadgets-like-its-2022.html
  • https://www.synacktiv.com/publications/java-deserialization-tricks
  • https://www.praetorian.com/blog/relution-remote-code-execution-java-deserialization-vulnerability/
  • https://www.veracode.com/blog/research/exploiting-jndi-injections-java

  • https://mogwailabs.de/en/blog/2023/04/look-mama-no-templatesimpl/
  • https://testbnull.medium.com/return-of-the-rhino-analysis-of-mozillarhino-gadgetchain-also-the-writeup-of-hitb-linkextractor-a2074b4ae624
  • https://www.buaq.net/go-53869.html
  • https://b1ue.cn/archives/529.html
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →


