
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
 ewenquim/entropy
CLI-Tool, das Codebasen nach Zeilen mit hoher Entropie durchsucht, um potenzielle Geheimnisse zu erkennen, mit anpassbarer Dateierweiterung und…
 sjkim1127/reversecore_mcp
Ein Security-first-MCP-Server, der KI-Agenten befähigt, automatisiert Reverse Engineering, Malware-Analyse, Forensik, Schwachstellenforschung und…
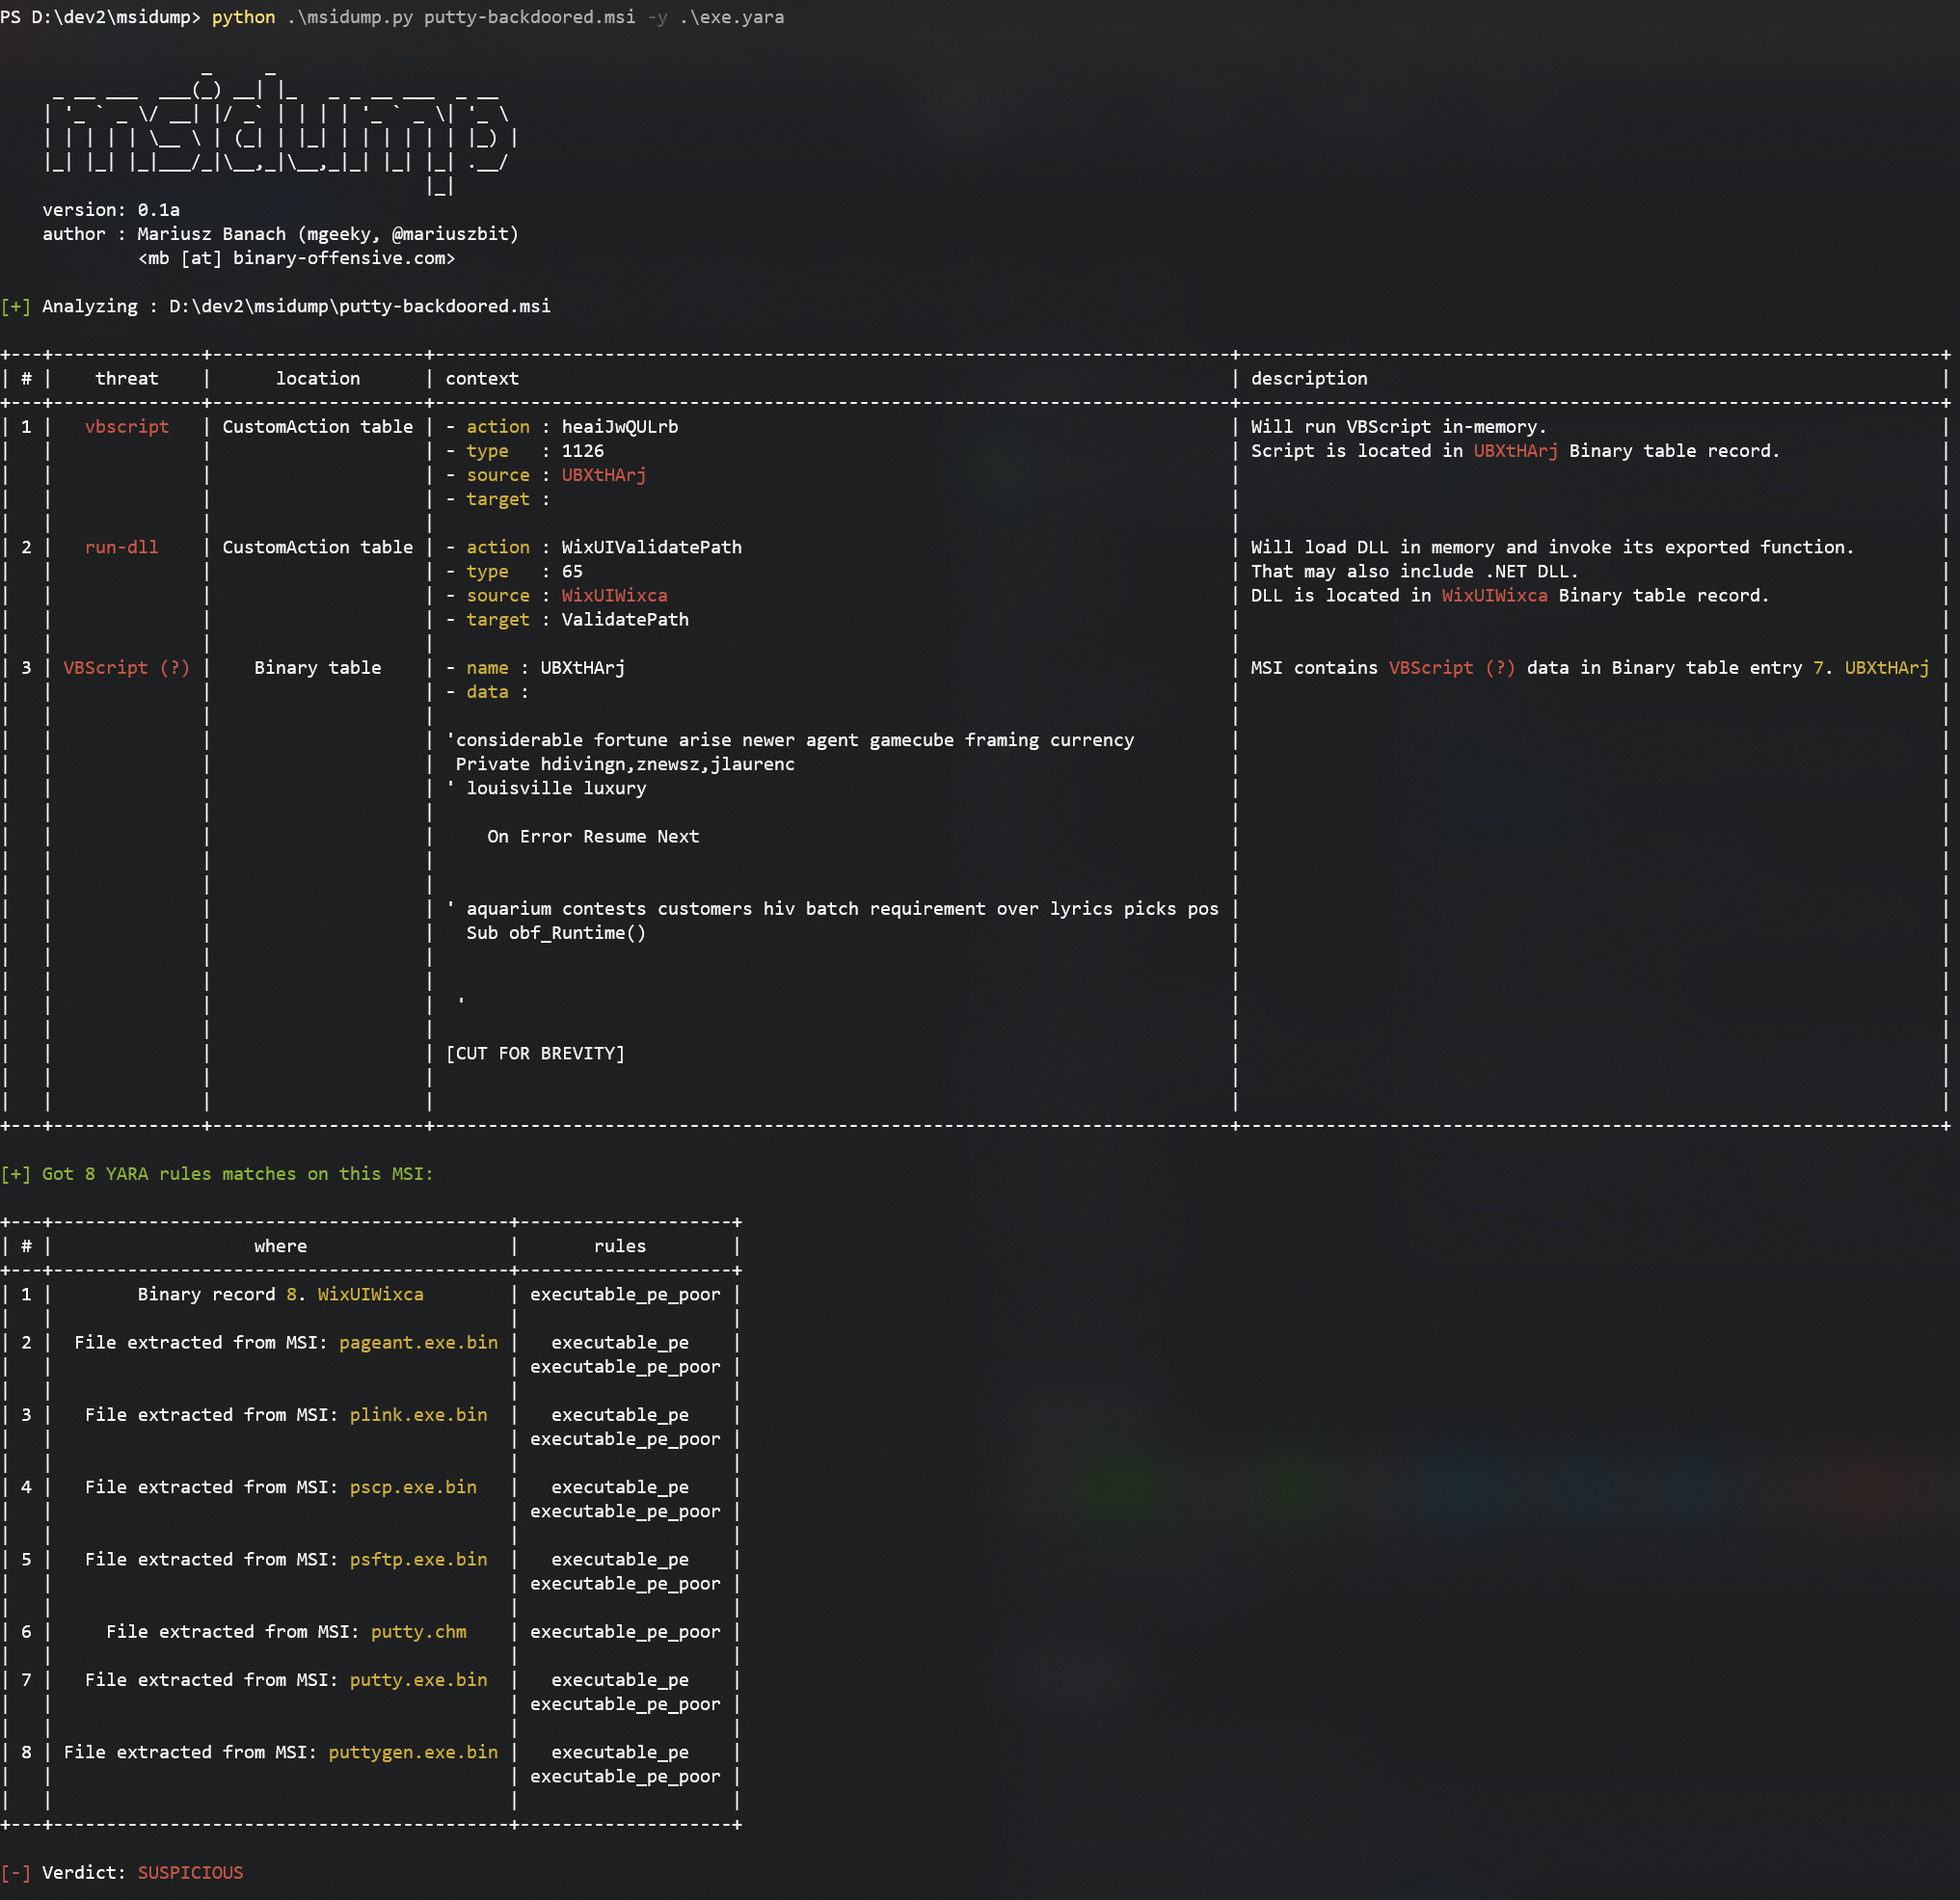 mgeeky/msidump
MSI Dump - ein Tool, das bösartige MSI-Installationspakete analysiert, Dateien, Streams, Binärdaten extrahiert und einen YARA-Scanner integriert.
 muellerberndt/apkx
Einschrittige APK-Decompilierung mit mehreren Backends
 ablation-tool/ablation
Reverse-Engineering-Framework mit Disassemblierung, Dekompilierung, Taint-Analyse, Versionsvergleich und semantischer Suche sowie LLM-gesteuerter…
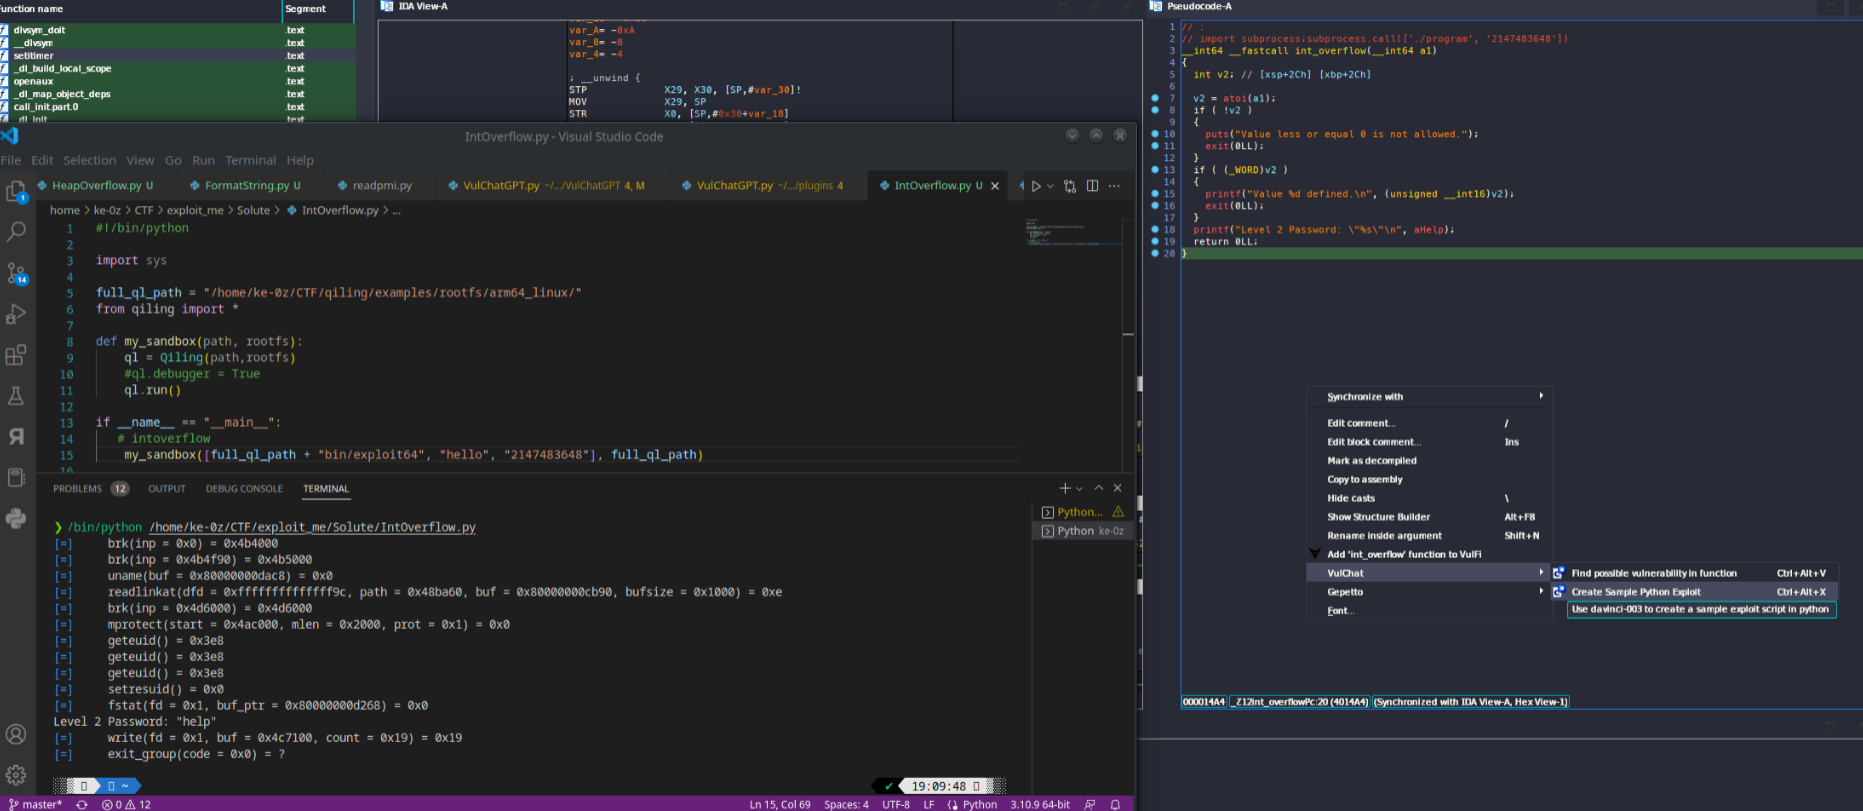 ke0z/binaivulhunter
Verwenden Sie den IDA PRO HexRays decompiler mit OpenAI(ChatGPT), um mögliche Schwachstellen in Binärdateien zu finden.
 elyelysiox/recaptcha
Dokumentation und Reverse Engineering von reCAPTCHA
 cyberark/vulnhalla
Automatisierte Sicherheitsanalyse-Pipeline, die CodeQL-Abfragen auf GitHub-Repositories ausführt und LLMs verwendet, um echte Schwachstellen von…
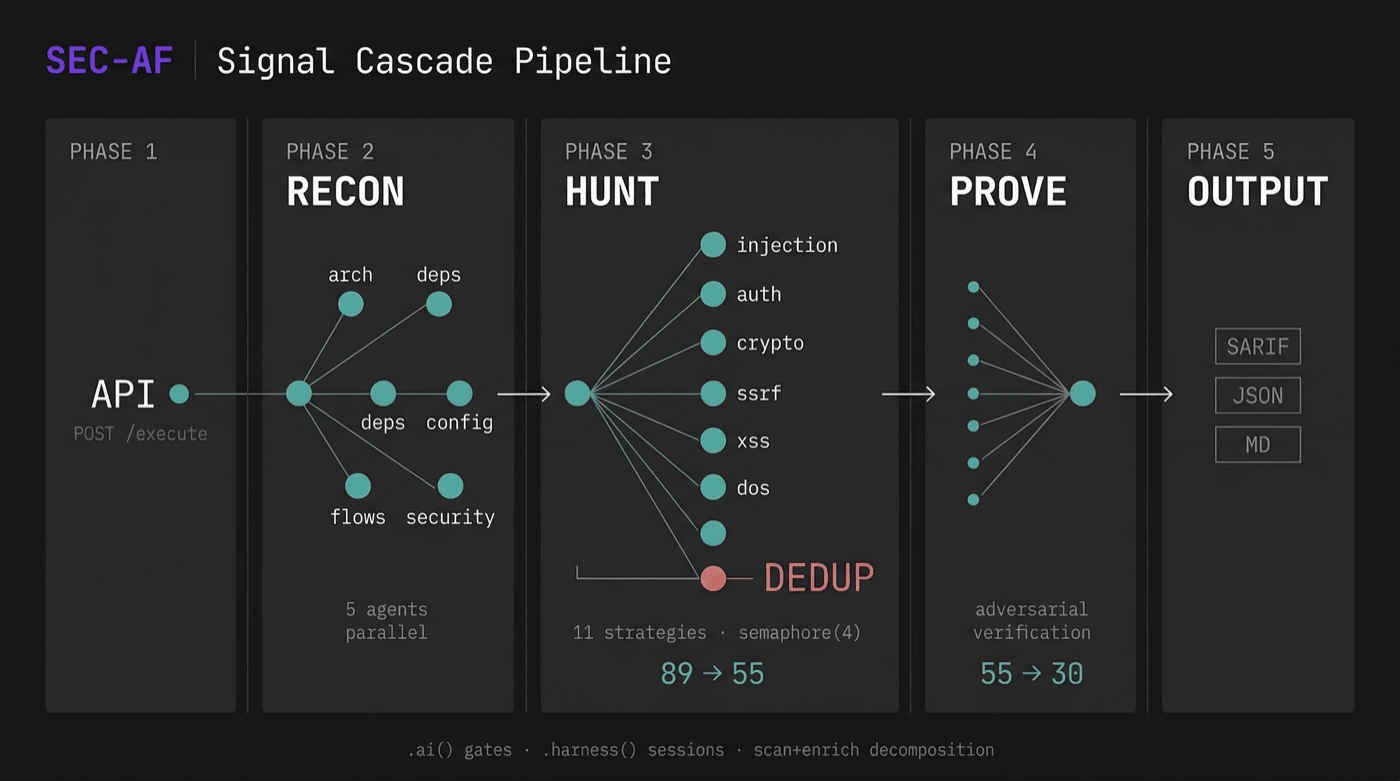 agent-field/sec-af
AI-nativer Code-Sicherheitsauditor auf AgentField, der die Ausnutzbarkeit mit Urteilen, Spuren und handlungsrelevanten Beweisen nachweist.
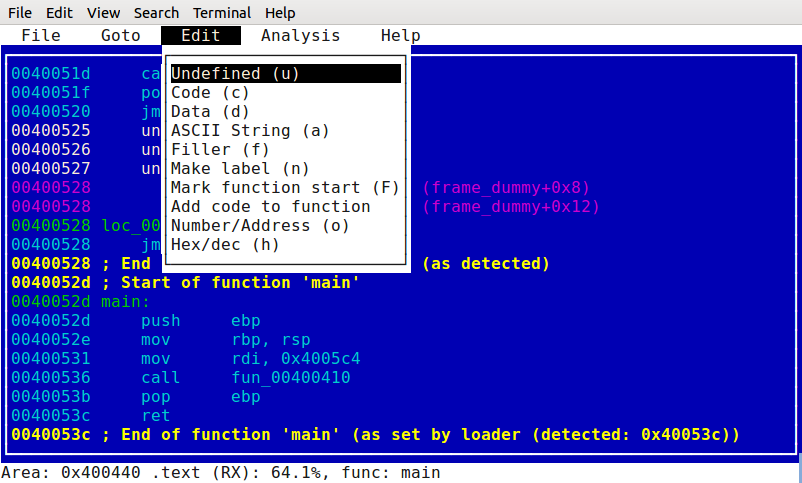 pfalcon/scratchabit
Einfach umrüstbarer und hackbarer interaktiver Disassembler mit IDAPython-kompatibler Plugin-API
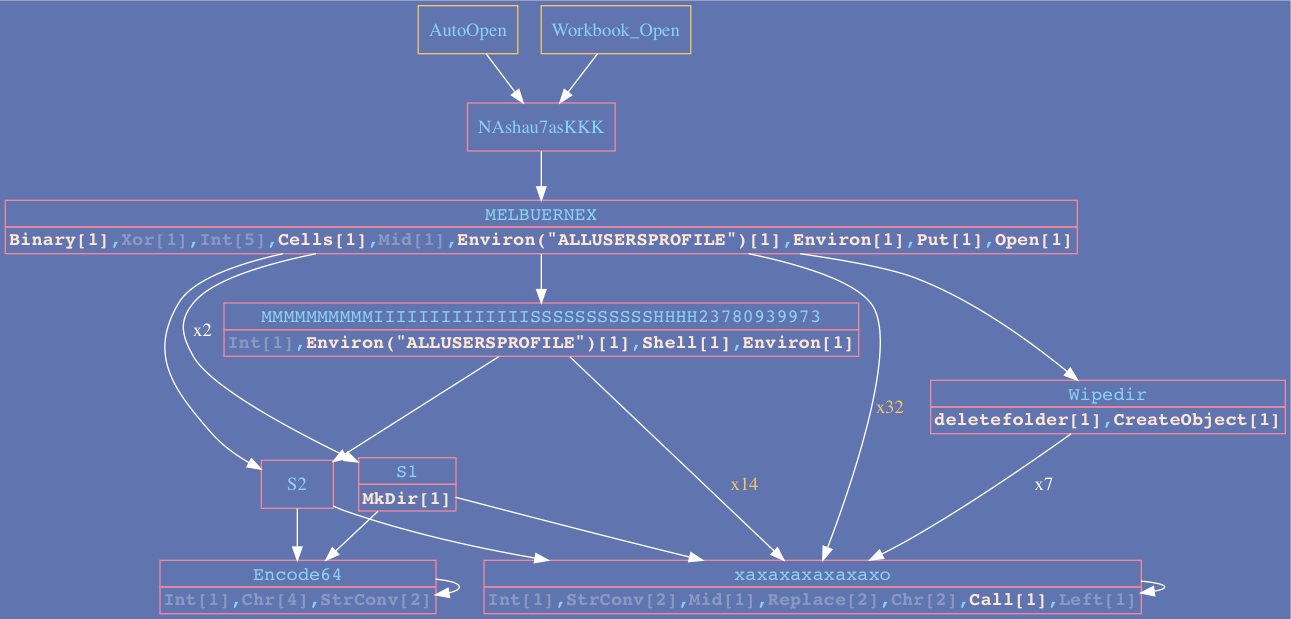 malwarecantfly/vba2graph
Vba2Graph - Erzeuge Aufrufgraphen aus VBA-Code zur einfacheren Analyse bösartiger Dokumente.
 cristianzsh/freki
Open-Source Malware-Analyse-Plattform mit statischer PE-Analyse, YARA-Musterabgleich, VirusTotal-Integration, REST-API und Docker-Bereitstellung für…
 lifting-bits/sleigh
CMake-Build von Ghidras SLEIGH-Prozessorspezifikationsbibliothek, die eigenständige Disassemblierungs- und P-Code-Lifting-Engines für…
 arguslab/argus-saf
Scala-basiertes statisches Analyse-Framework für Android- und Java-Bytecode mit Flussanalyse, Dekompilierung und nativer Code-Analyse durch…
 quarkslab/quokka
Quokka: Ein schneller und präziser Binär-Exporter
 rubo77/log4j_checker_beta
eine schnelle Prüfung, ob Ihr Server anfällig für CVE-2021-44228 ist
 owenpawl/cerberus-re-skill
cerberus-re ist eine lokale, Apple-fokussierte Reverse-Engineering-Workbench zum Aufbau einer wiederholbaren dreiköpfigen…
 reb311ion/replica
Ghidra-Plugin, das Reverse Engineering verbessert, indem es fehlende Disassemblierungen korrigiert, Funktionen erkennt, Crypto-Konstanten…








