
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
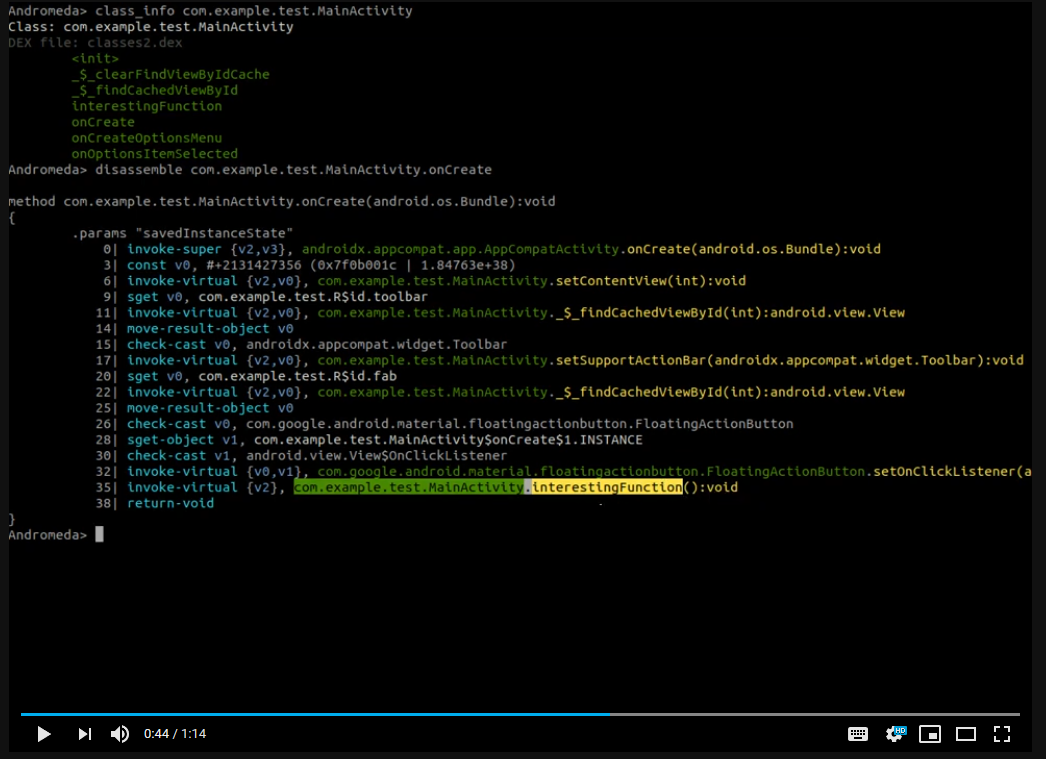
 secrary/andromeda
C/C++ interaktives Reverse-Engineering-Tool für Android-Anwendungen, das schnelle statische Analyse und binäre Inspektion von APK-Dateien ermöglicht.
 skyscanner/cfripper
Bibliothek und CLI-Tool zur Analyse von CloudFormation-Vorlagen und zur Überprüfung auf Sicherheitskonformität.
 ossillate-inc/packj
Statisches und dynamisches Analysetool, das Open-Source-Pakete auf bösartige, verwundbare und riskante Eigenschaften überprüft, mit einer…
 recurse-labs/recurse
Agentische Reverse-Engineering-IDE mit einem reinen Rust-Multi-Architektur-Disassembler, nativem Decompiler, Debugger und LLM-Agenten für…
 smackers/smack
Modulare Software-Verifikations-Toolchain, die LLVM IR in die Boogie-Zwischenverifikationssprache übersetzt, um begrenzte und experimentelle…
 checkpointsw/karta
IDA Python Plugin zur schnellen, positionsgesteuerten Zuordnung von Open-Source-Bibliothekssymbolen in Binärdateien, das effizientes Reverse…
 doyensec/electronegativity
Electronegativity ist ein Tool zur Identifizierung von Fehlkonfigurationen und Sicherheits-Anti-Patterns in Electron-Anwendungen.
 google/kafel
Eine Sprache und Bibliothek zur Festlegung von Syscall-Filterungsrichtlinien.
 robertcprice/ncpu
Forschungslaufzeit für differenzierbare neuronale Computer, GPU-basierte CPU-Emulation und Programmsynthese. Bietet neuronale ALU,…
 zeze-zeze/ioctlance
Ein Tool, das verwendet wird, um Sicherheitslücken in x64 WDM-Treibern aufzuspüren.
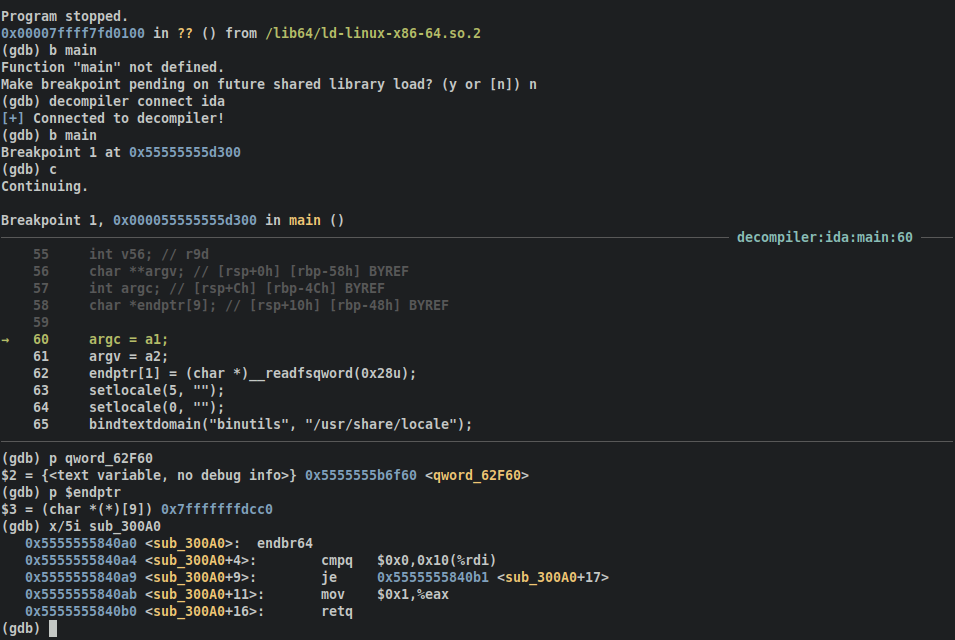 mahaloz/decomp2dbg
Ein Plugin, um interaktive Symbole von Ihrem Dekompiler in Ihren Debugger einzuführen.
 mandiant/stringsifter
Ein Machine-Learning-Tool, das Strings basierend auf ihrer Relevanz für die Malware-Analyse einordnet.
 seekbytes/ipa
GUI-Analysator für die eingehende Untersuchung von PDF-Dateien. Erkennt schädliche Payloads, versteht Objektbeziehungen und extrahiert wichtige…
 monnappa22/limon
Limon ist eine Sandbox, die als Forschungsprojekt entwickelt und in Python geschrieben wurde und automatisch die Laufzeitindikatoren von…
 wrongbaud/hackaday-u
Kursmaterialien für das hackaday.io Ghidra-Training
 mitre/multiscanner
Modulares Datei-Scan- und Analyse-Framework
 guelfoweb/peframe
PEframe ist ein Open-Source-Tool zur Durchführung statischer Analysen von Portable-Executable-Malware und bösartigen MS-Office-Dokumenten.
 ejfkdev/ddc
Android-DEX-→-Java-Decompiler in Rust, auf Geschwindigkeit ausgelegt — vollständige Apps in Sekunden, Abfragen in Millisekunden. Progressive Analyse,…








