
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 gaasedelen/patching
Ein interaktives Binary-Patching-Plugin für IDA Pro
 endgameinc/xori
Xori ist eine automatisierungsbereite Disassemblierungs- und statische Analysebibliothek für PE32, 32+ und Shellcode.
 owasp/docksec
KI-gestützter Docker-Sicherheitsscanner, der Schwachstellen in einfachem Englisch erklärt. Ein OWASP-Lab-Projekt.
 angr/pyvex
Python-Bindings für Valgrinds VEX IR.
 vulhunt-re/vulhunt
Framework zur Schwachstellenerkennung vom REsearch-Team von Binarly
 openrce/paimei
Ein in Python geschriebenes Reverse-Engineering-Framework.
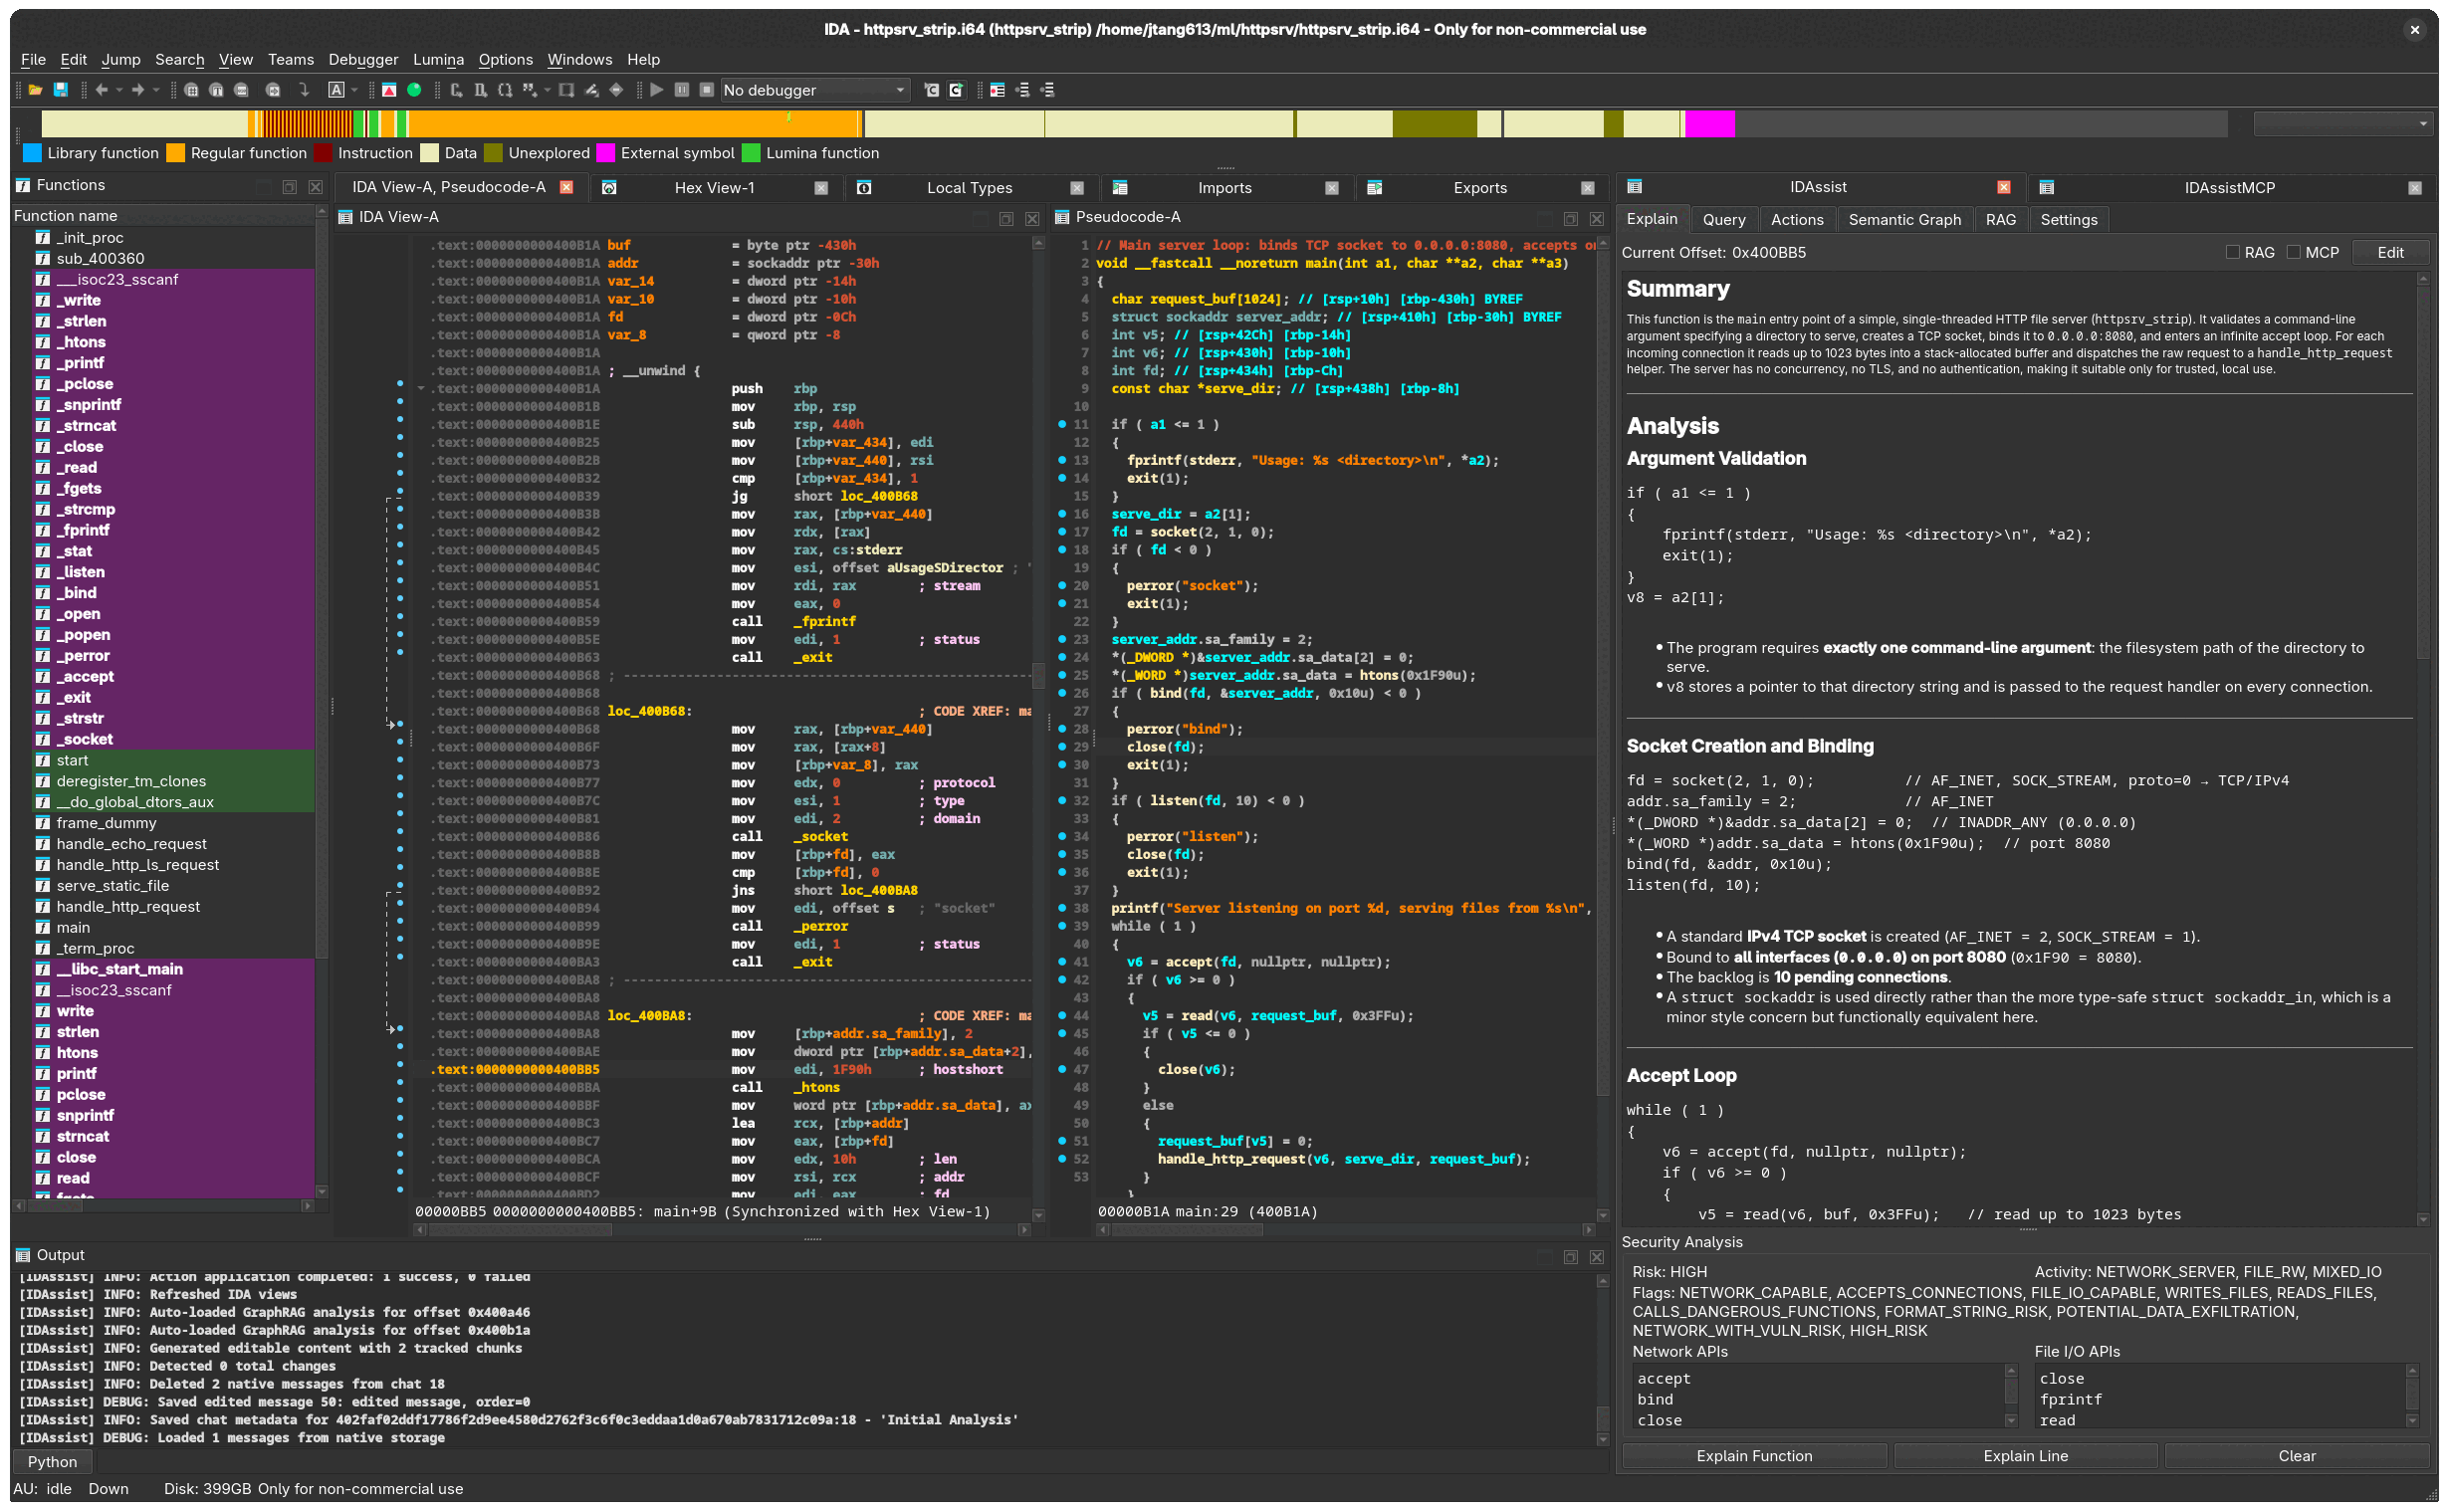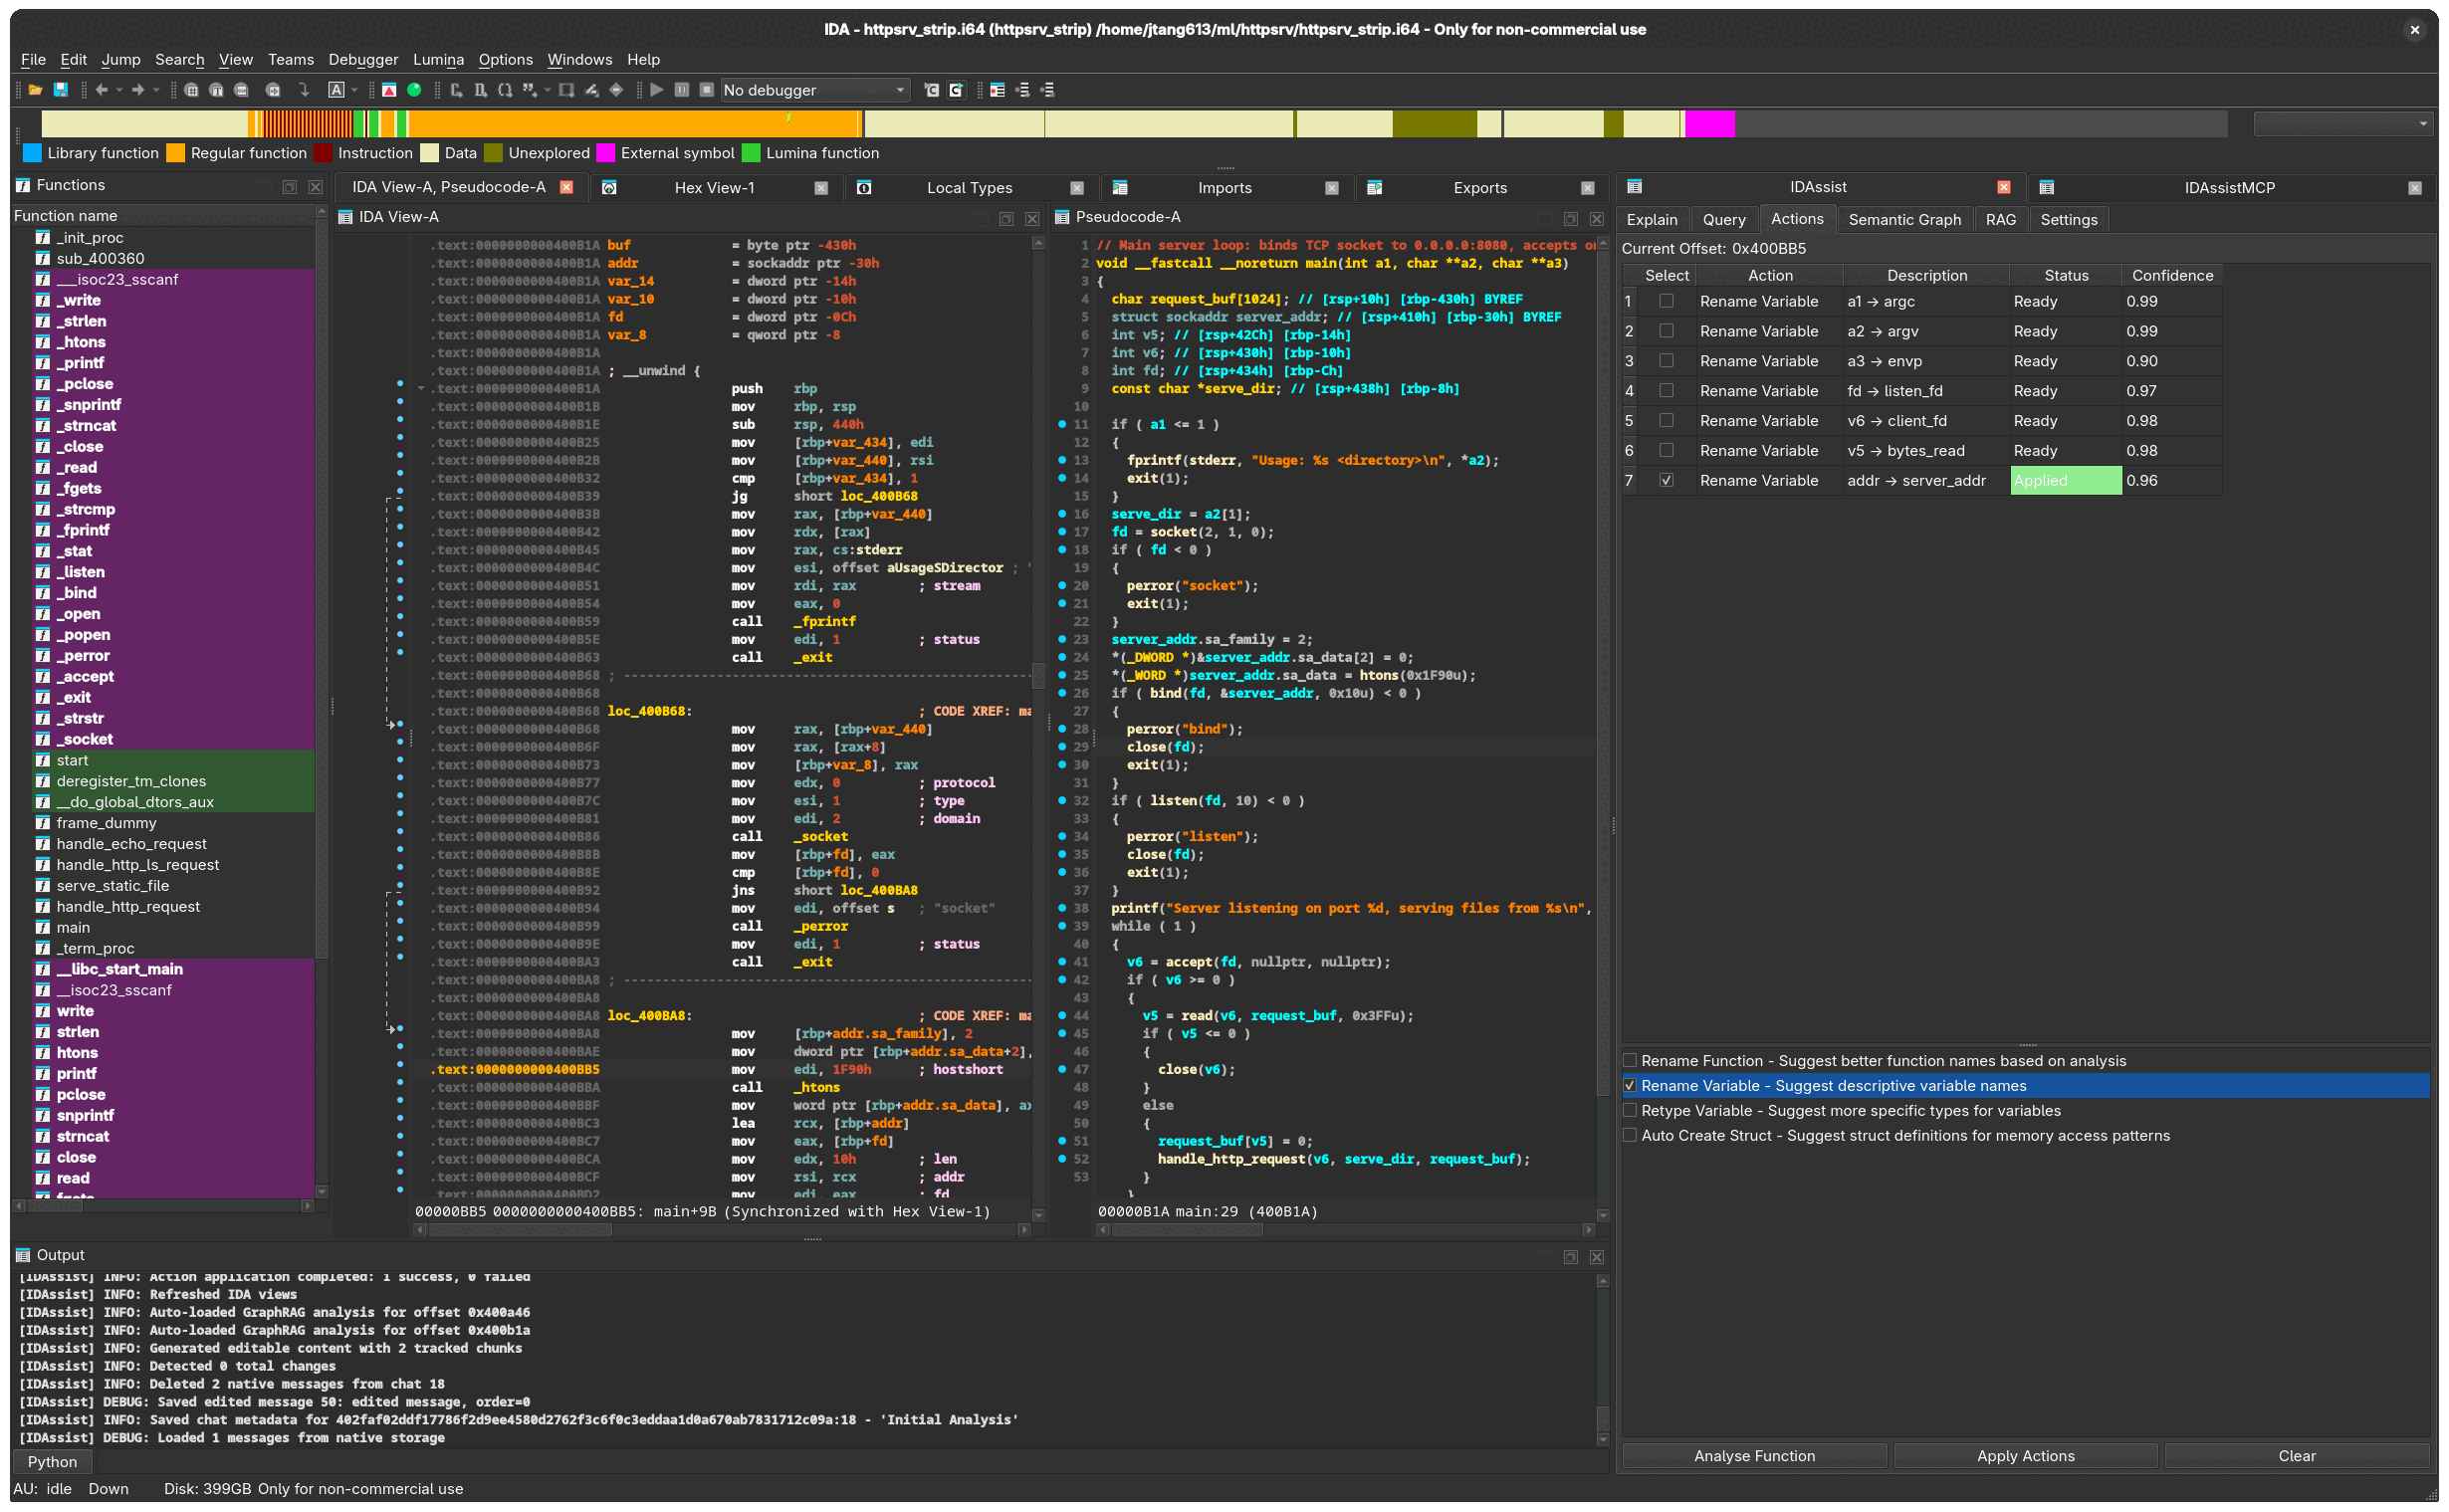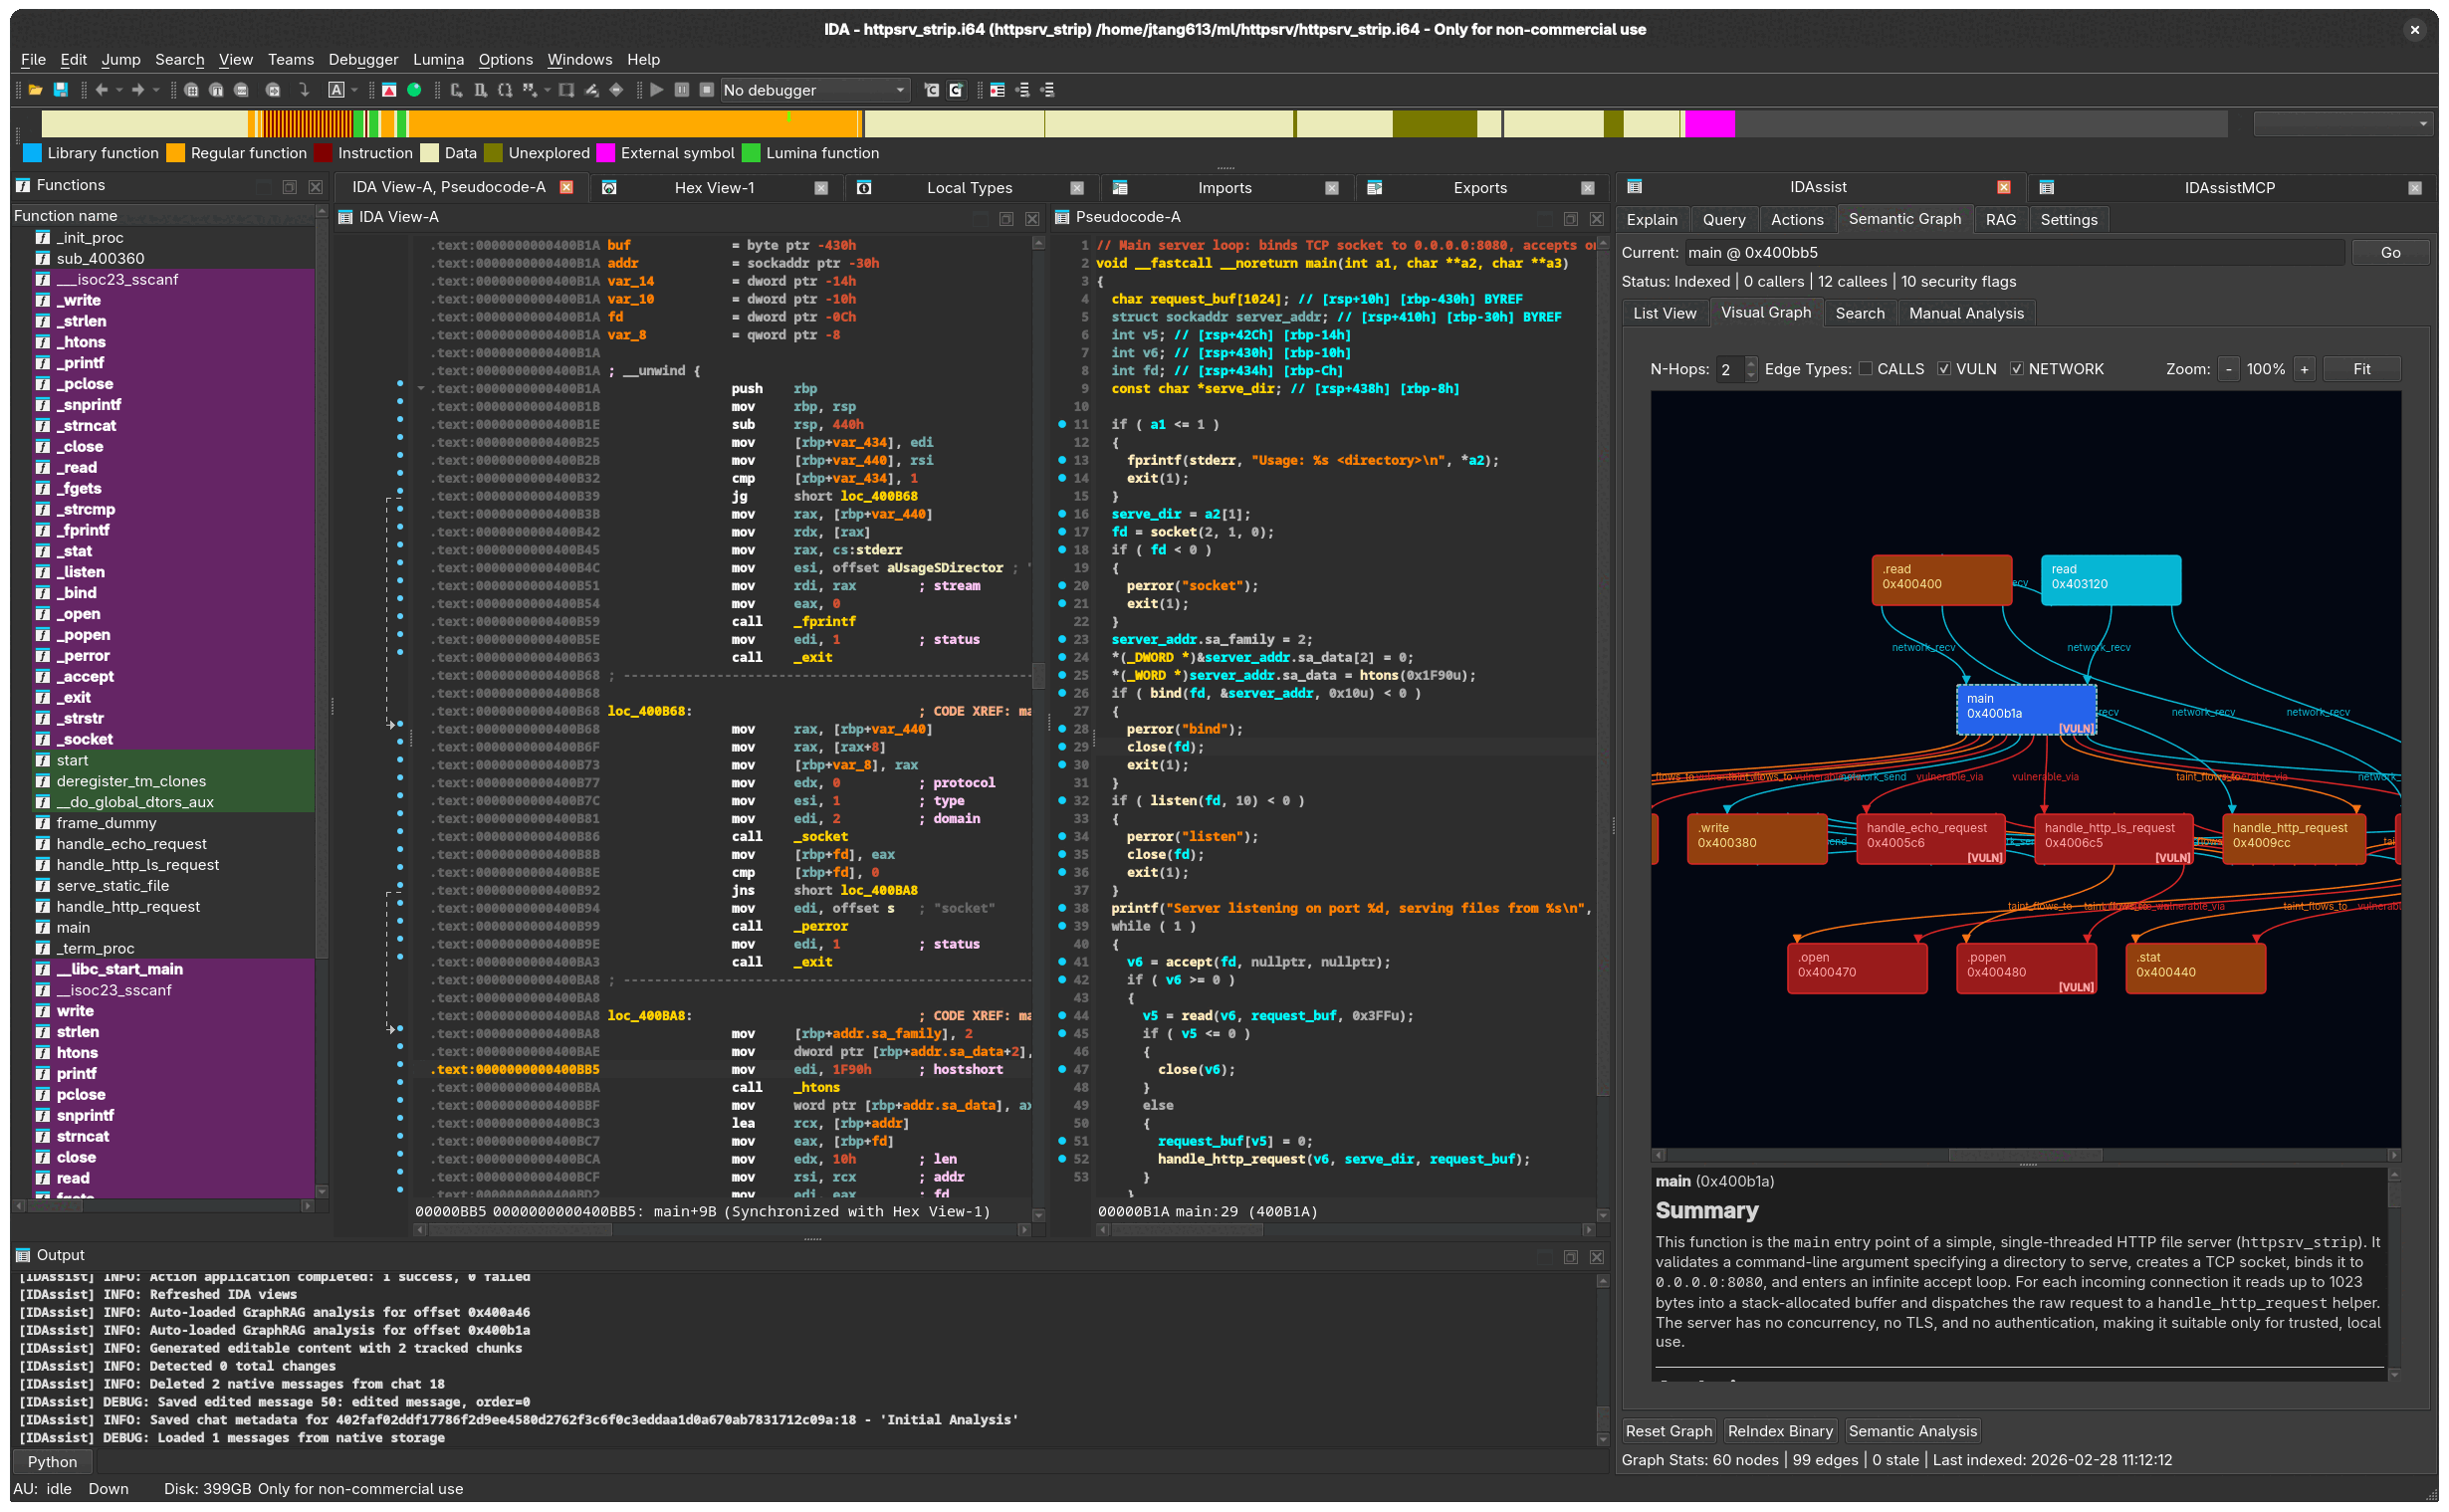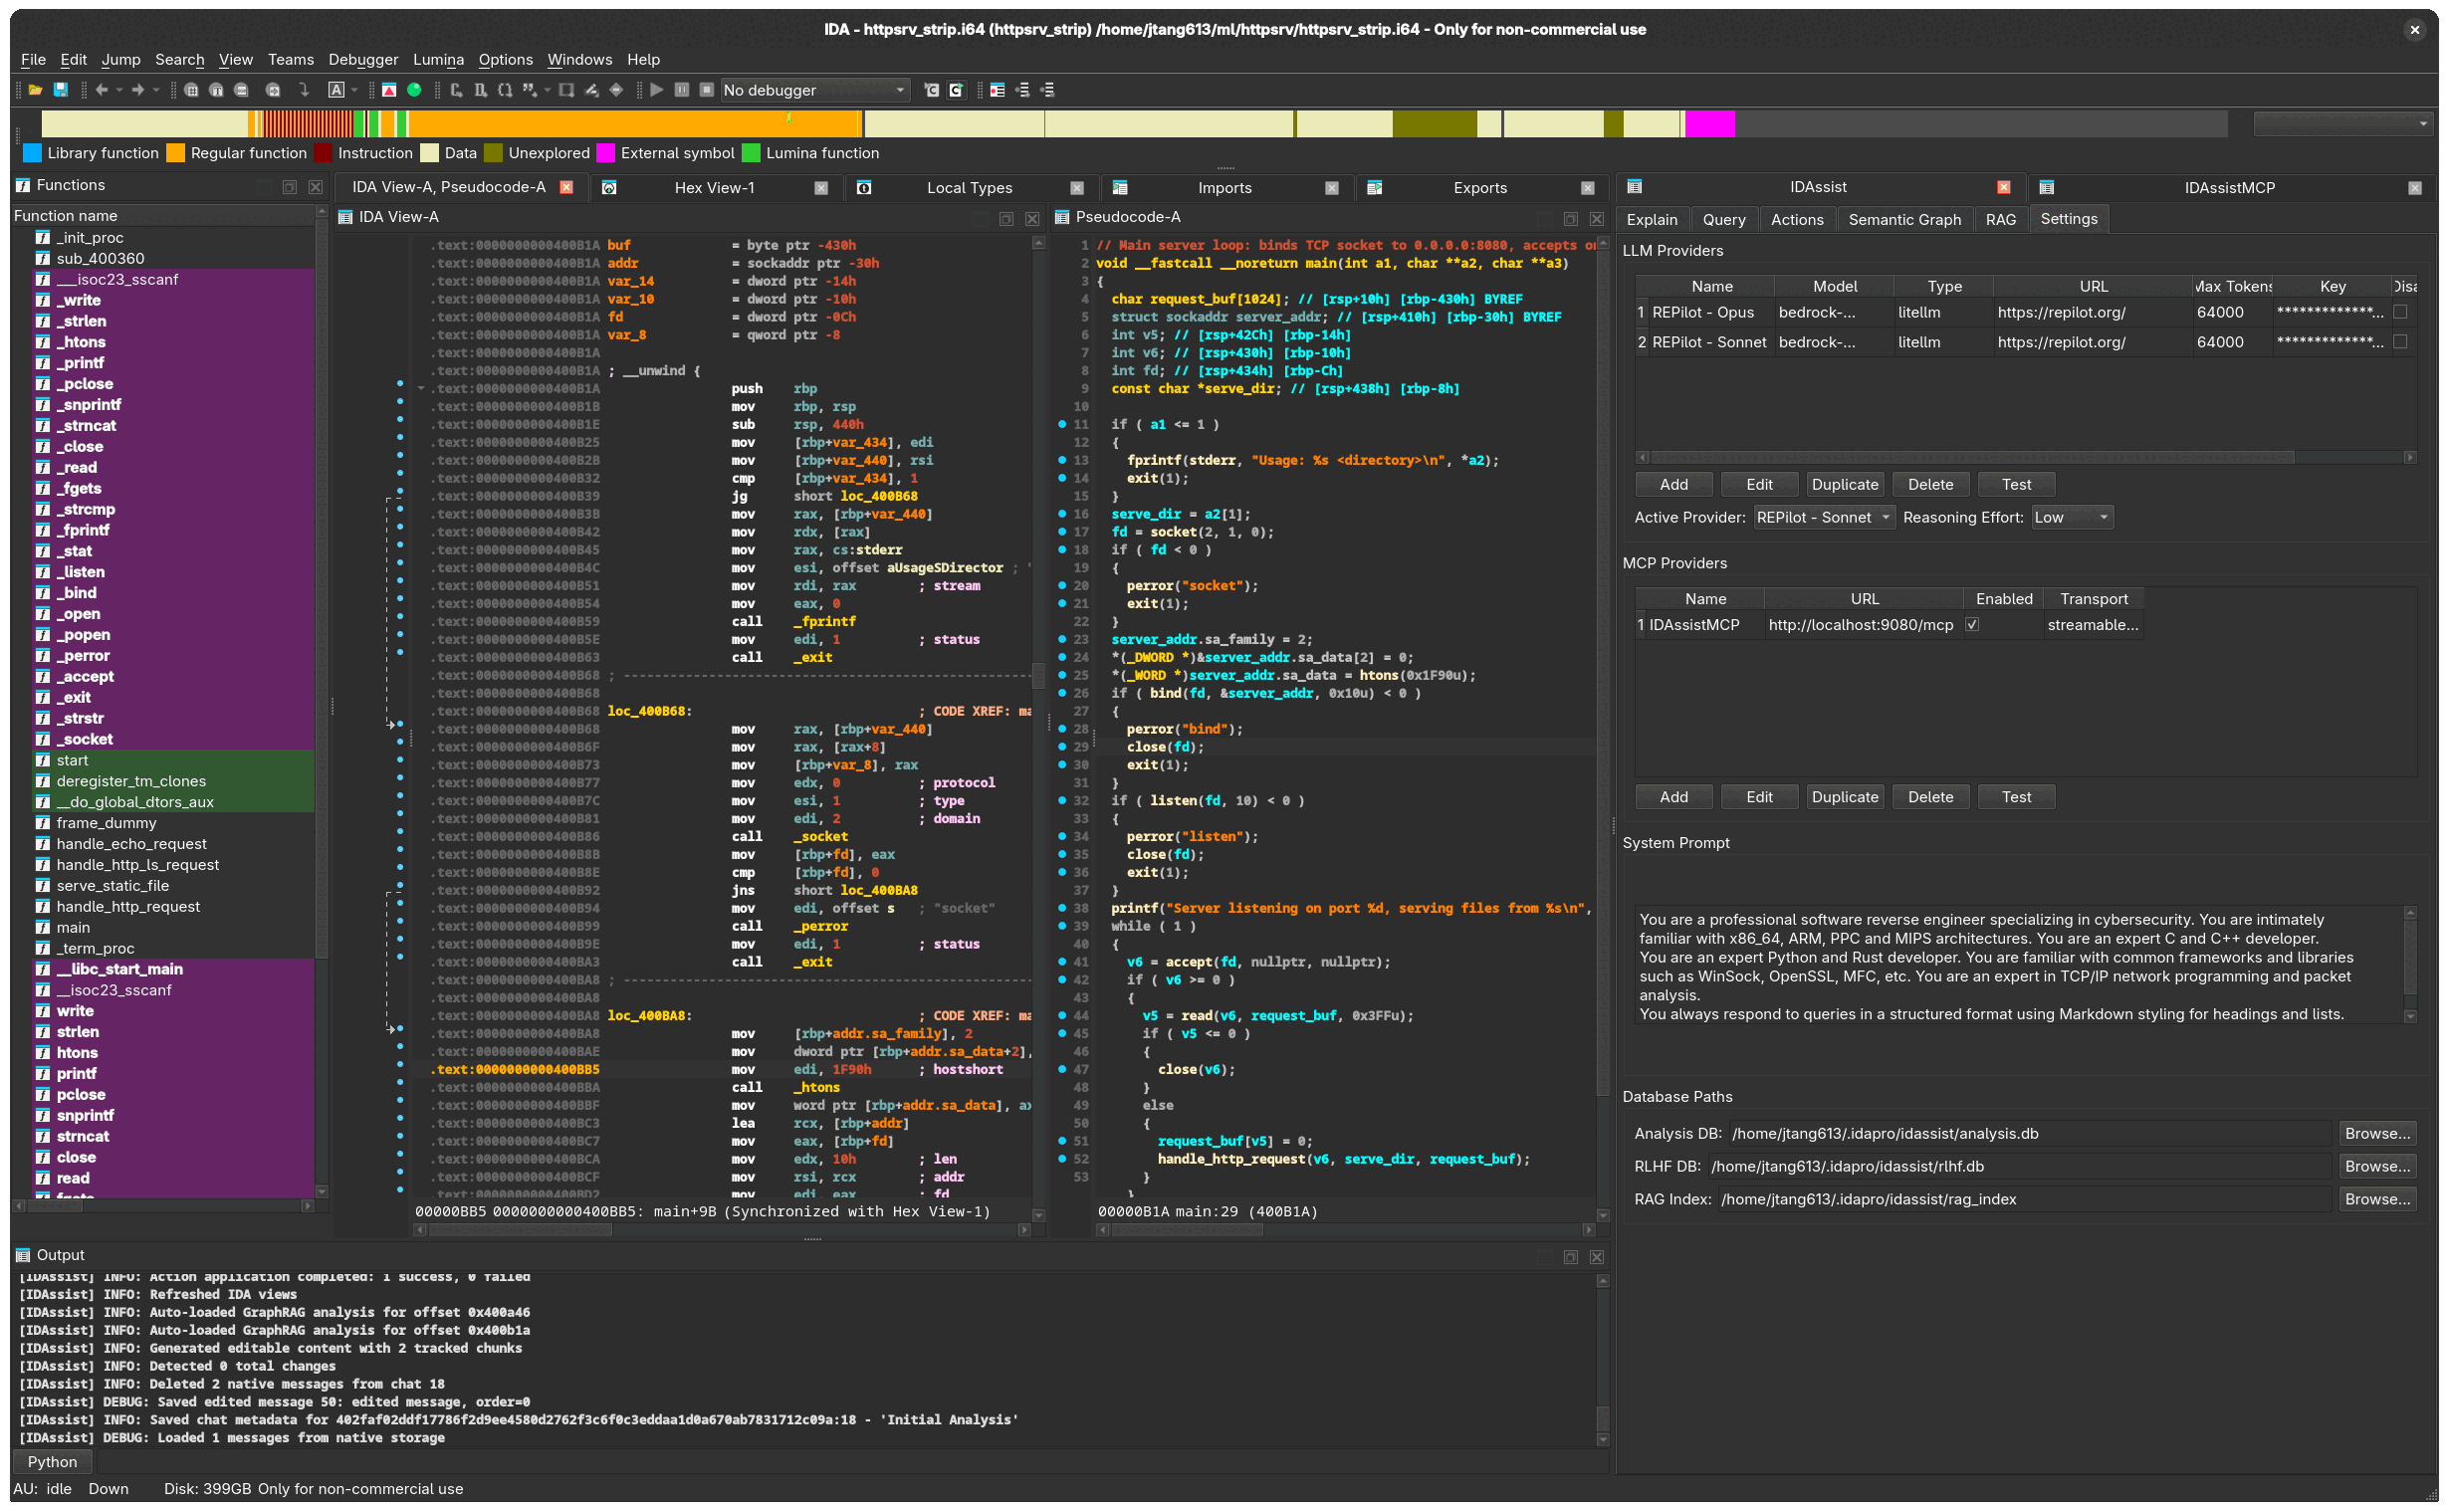 symgraph/idassist
KI-gestütztes Reverse-Engineering-Plugin für IDA Pro
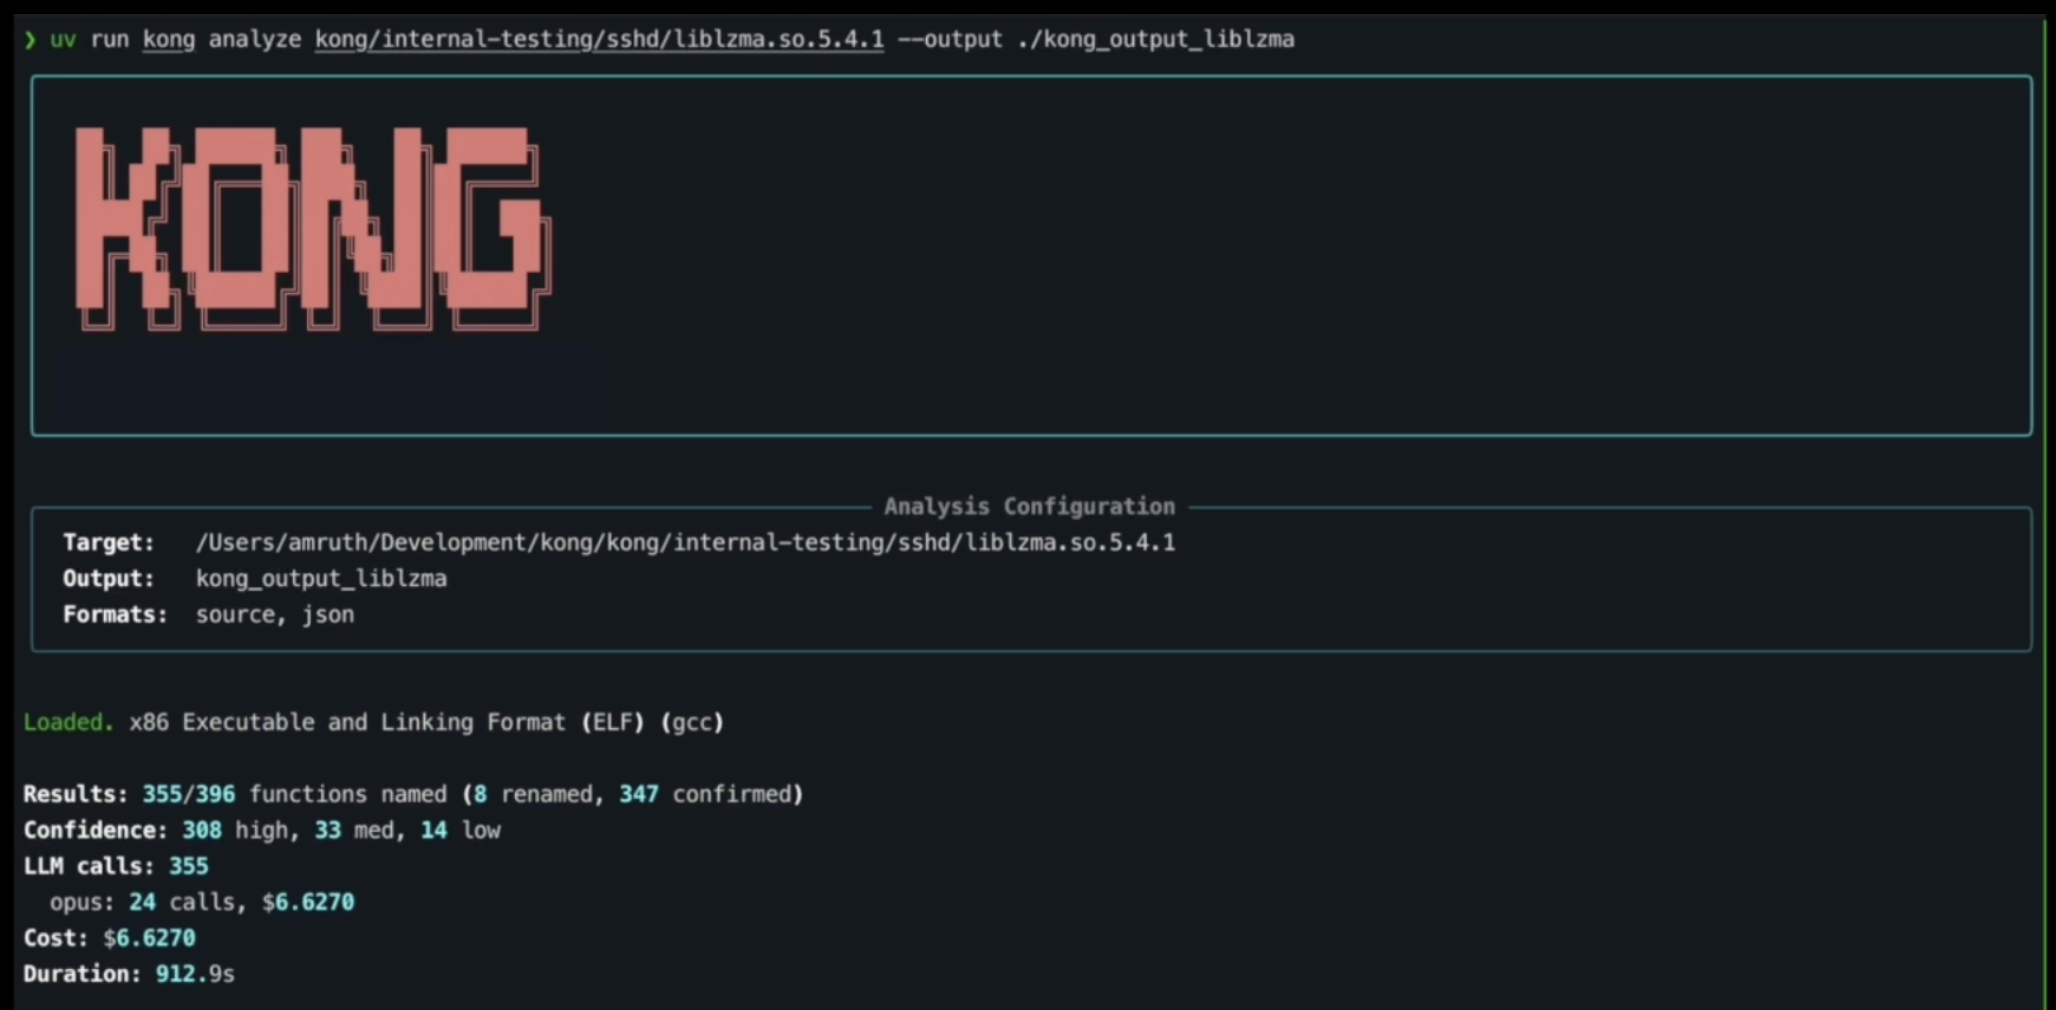 amruth-sn/kong
Der weltweit erste agentische Reverse Engineer.
 mrphrazer/msynth
Code-Deobfuskierungs-Framework zur Vereinfachung von Mixed Boolean-Arithmetic (MBA)-Ausdrücken
 maaaaz/androwarn
Noch ein statischer Code-Analysator für schädliche Android-Anwendungen
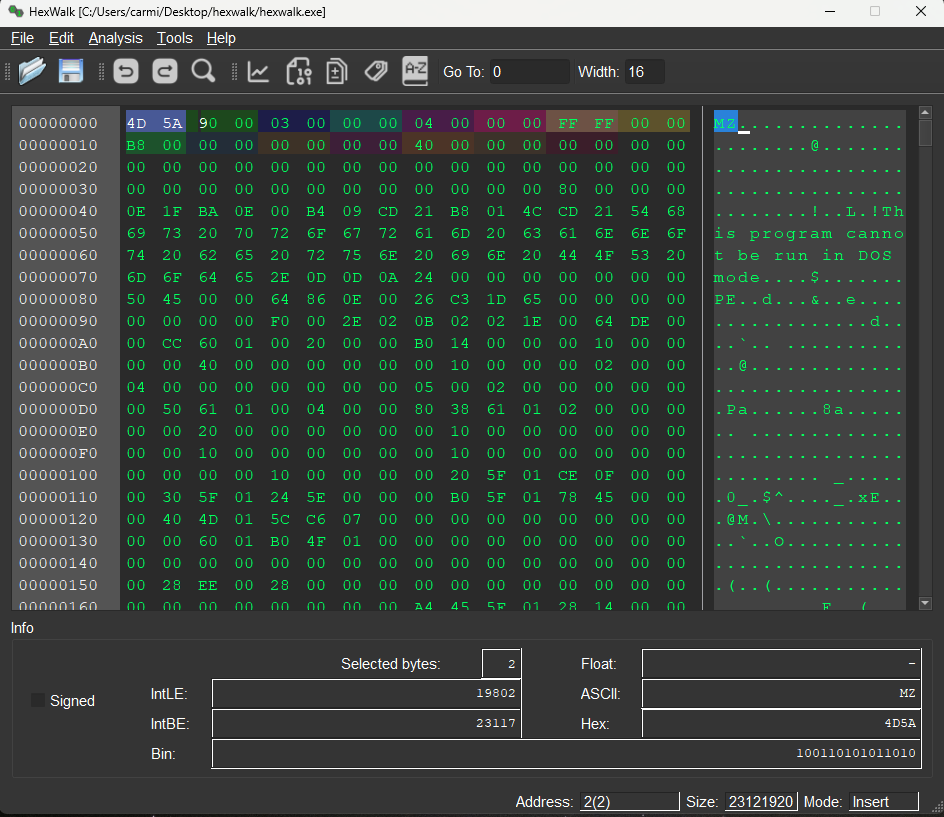 gcarmix/hexwalk
Hex Viewer/Editor/Analyzer kompatibel mit Linux/Windows/MacOS
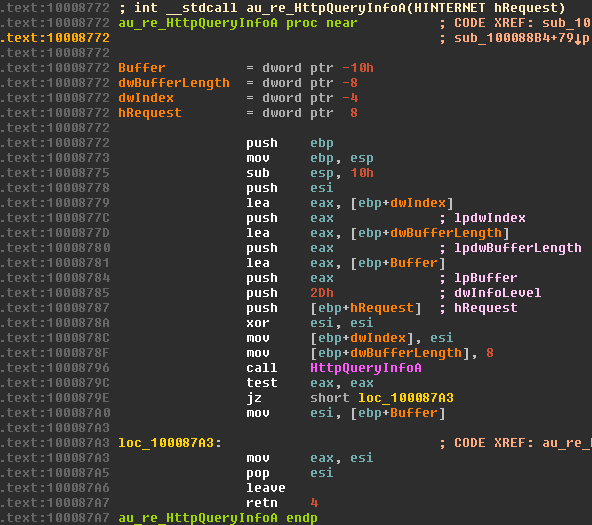 a1ext/auto_re
IDA PRO Auto-Umbenennungs-Plugin mit Tagging-Unterstützung
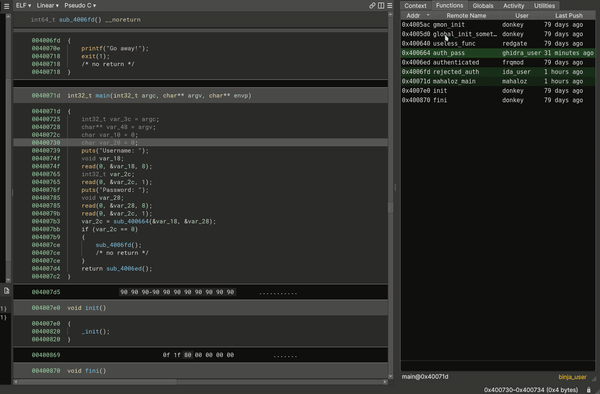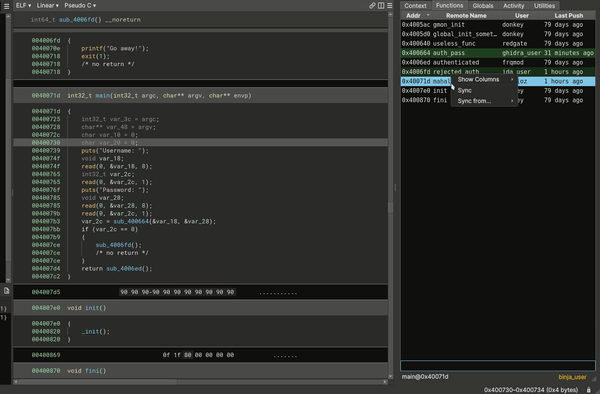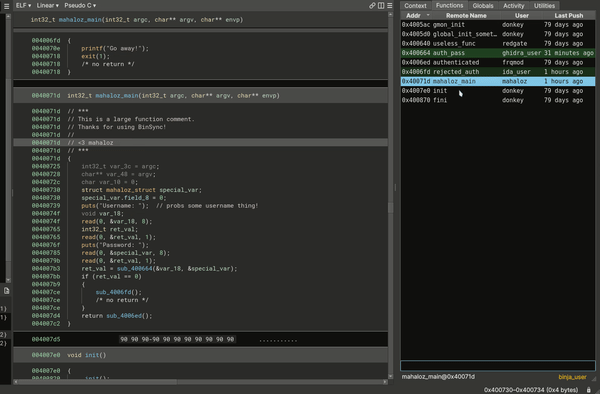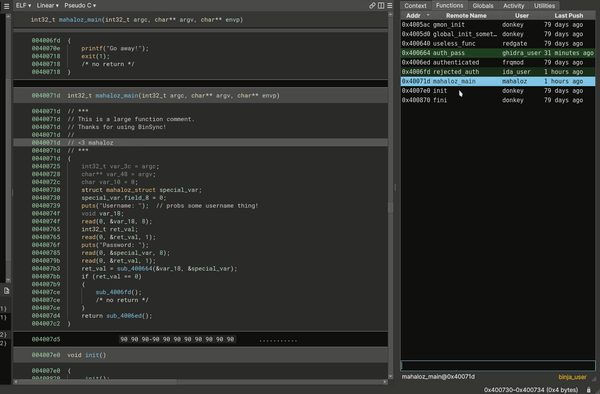 binsync/binsync
Ein Reversing-Plugin für die dekompiler-übergreifende Zusammenarbeit, basierend auf Git.
 globocom/huskyci
Sicherheitstests in Ihrer CI durchführen
 ajinabraham/njsscan
Semantikbewusster SAST-Scanner für Node.js-Anwendungen, der unsichere Codemuster mithilfe von libsast-Pattern-Matching und semgrep-syntaxbewusster…
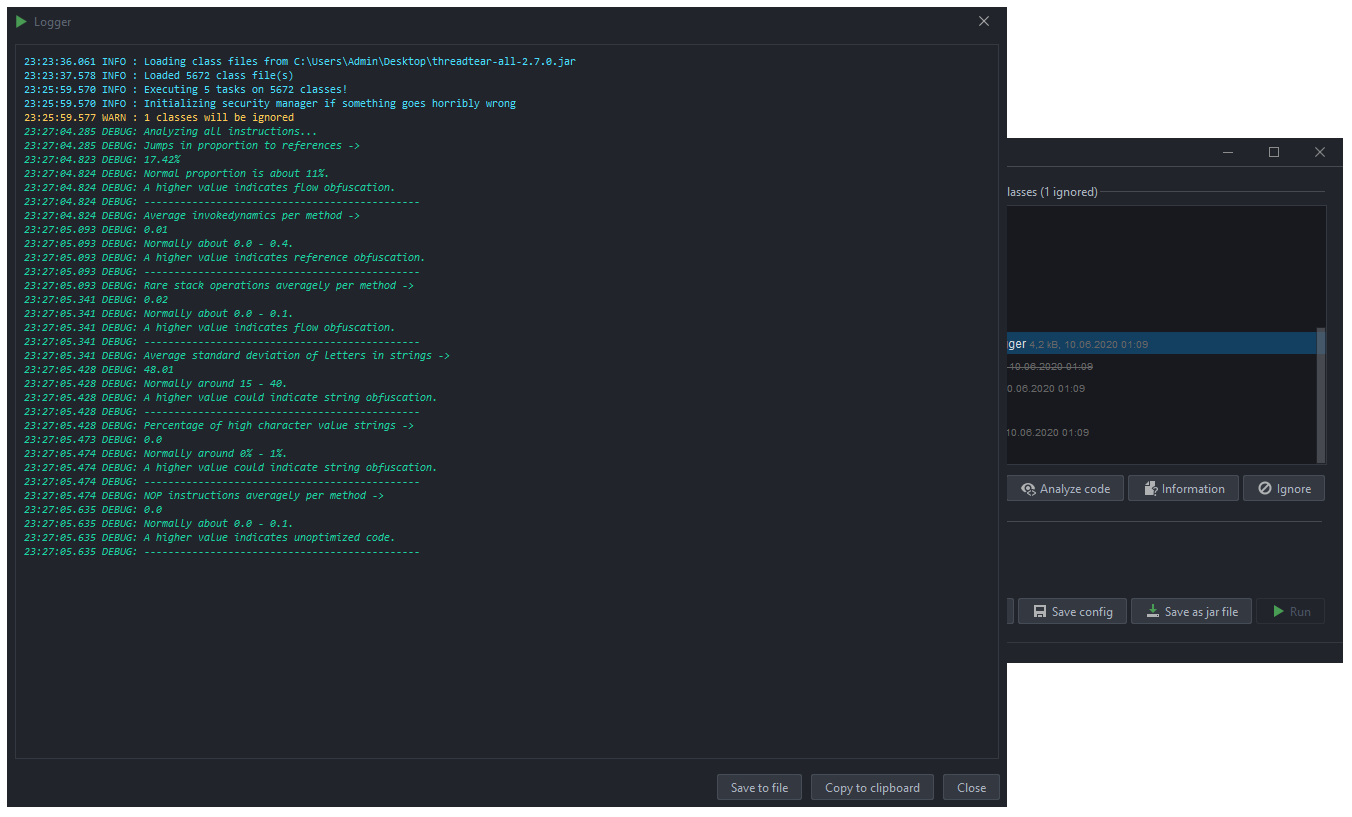 loerting/threadtear
Multifunktionales Java-Deobfuskierungs-Toolset
 trailofbits/semgrep-rules
Sammlung von Semgrep-Regeln für die statische Codeanalyse, zur Erkennung von Sicherheitsschwachstellen und zur Durchsetzung sicherer…








