

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
xori — Xori ist eine automatisierungsbereite Disassemblierungs- und statische Analysebibliothek für PE32, 32+ und Shellcode. | Kitploit
Tools/GitHubGitHub/endgameinc/xori
Statische AnalyseReverse EngineeringMalware-AnalyseBinäranalyse
GitHubendgameinc/xori

xori

Xori ist eine automatisierungsbereite Disassemblierungs- und statische Analysebibliothek für PE32, 32+ und Shellcode.

Repository anzeigen
72285101vor 6 JahrenVon Kitploit geprüft
Teilen

alt text

Xori - Benutzerdefiniertes Disassemblierungs-Framework

License: AGPL v3

Xori ist eine automatisierungsbereite Disassemblierungs- und statische Analysebibliothek, die Shellcode oder PE-Binärdateien verarbeitet und Triage-Analysedaten bereitstellt.

Danksagungen:

Xori würde ohne Inspiration und Ideen aus der Open-Source-Community nicht existieren. Wir sind der Arbeit der Capstone-Engine und des LLVM-Projekts zu Dank verpflichtet.

Architekturen:

  • i386
  • x86-64

Dateiformate

  • PE, PE+
  • Reiner Shellcode

Aktuelle Funktionen

  • Gibt JSON der 1) Disassemblierung, 2) Funktionen und 3) Importe aus.
  • Verwaltet Bild- und Stapelspeicher.
  • 2 Modi:
    • Leichte Emulation – soll alle Pfade enumerieren (Register, Stapel, einige Anweisungen).
    • Vollständige Emulation – folgt nur dem Pfad des Codes (langsame Leistung).
  • Simulierte TEB- & PEB-Strukturen.
  • Wertet Funktionen basierend auf DLL-Exporten aus.
  • Zeigt Zeichenfolgen basierend auf referenzierten Speicherorten an.
  • Verwendet FLIRT-ähnliche Signaturen (Fast Library Identification and Recognition Technology).
  • Ermöglicht die Verwendung eigener Exporte zur Simulation des PEB.
  • Erkennt Padding nach einem non-returning call.
  • Versucht, Funktionsreferenzen anhand von Offsets zu identifizieren.

Was es noch nicht kann:

  • Die Engine ist interaktiv.
  • Gibt keine Zeichenfolgen aus.
  • Verarbeitet keine nicht ausführbaren Abschnitte.
  • TEB und PEB sind für Nicht-PE-Dateien nicht aktiviert.
  • Es werden nur einige x86-Anweisungen emuliert, nicht alle.
  • Patchen und Assemblieren.
  • Keine Plugins oder Scripting.

Dokumentation

Voraussetzungen

rustc 1.27.0

Rust für OSX & Linux-Distributionen installieren

curl https://sh.rustup.rs -sSf | sh

Rust für Windows installieren

Holen Sie sich zunächst die rustup.exe (das Rust-Toolchain-Installationsprogramm) von hier. Screenshoot über rustup-Installation
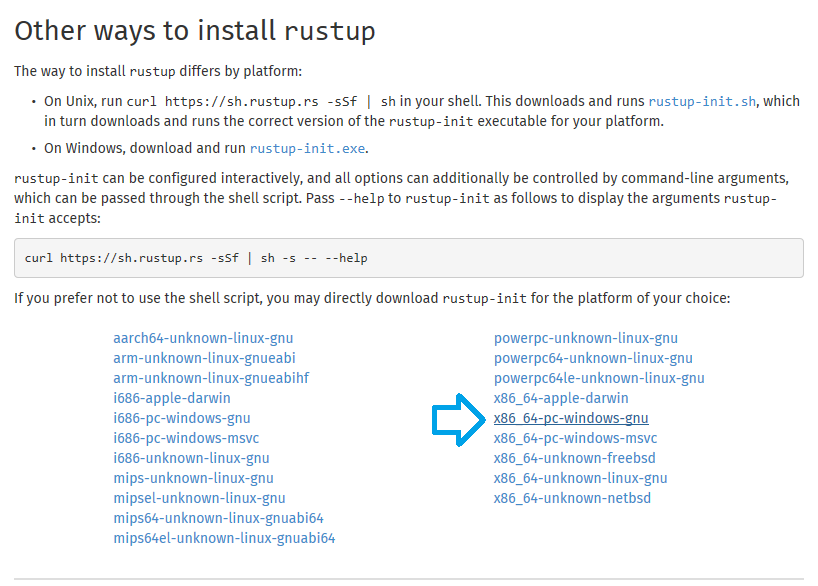
Dieses Tool installiert den Rust-Compiler rustc, den Rust-Paketmanager cargo und andere nützliche Werkzeuge für die Entwicklung in Rust.

  • Führen Sie die rustup.exe aus

Voraussetzungen für Rust installieren

Falls Sie diese Ausgabe sehen, fehlt Ihrer Windows-Umgebung die Build Tools for Visual Studio. Lesen Sie also weiter, andernfalls gehen Sie hier Screenshoot über fehlende Voraussetzungen
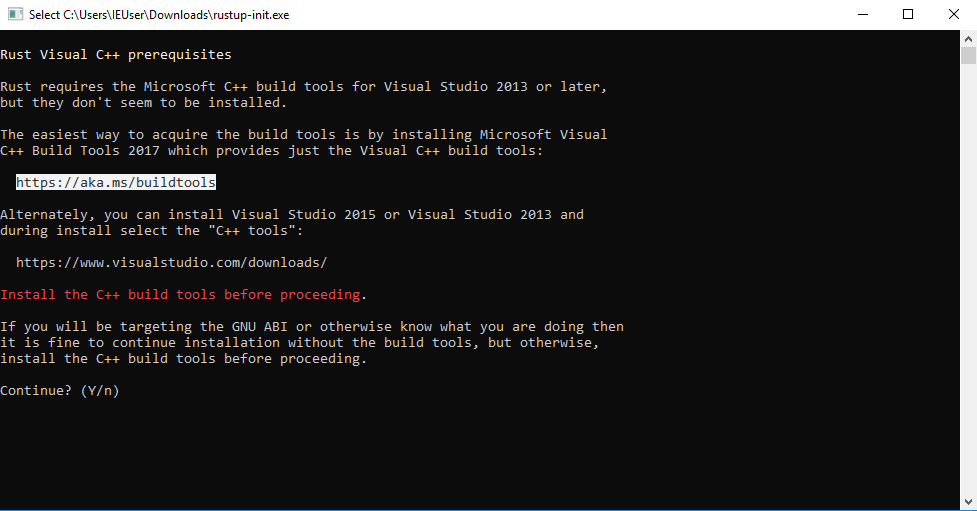
  • Folgen Sie dem Link aus der Ausgabe oder klicken Sie hier

  • Brechen Sie die rustup-init.exe ab

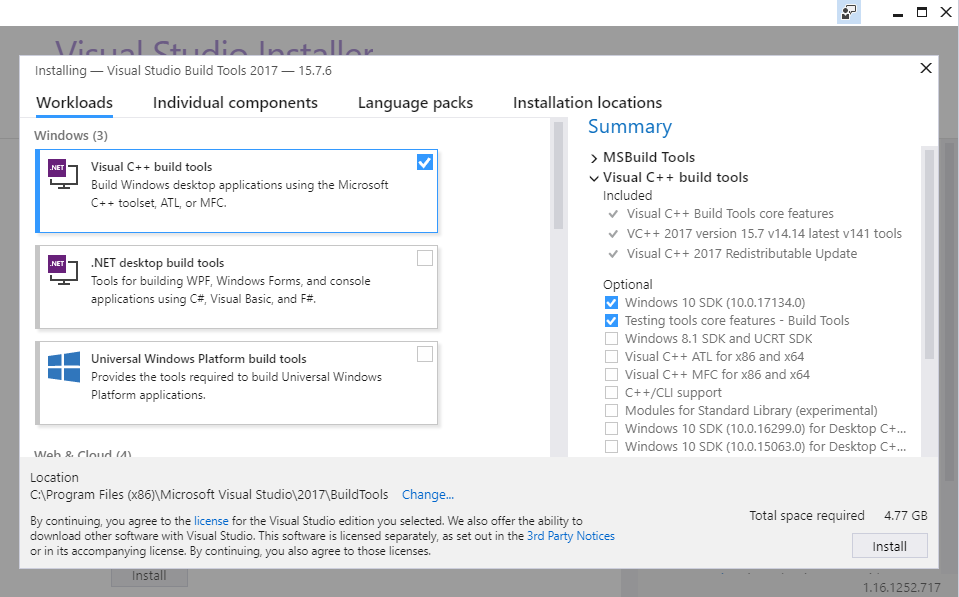
  • Zurück im Browser, scrollen Sie nach unten, erweitern Sie den Tab Tools for Visual Studio 2017 und laden Sie die Build Tools for Visual Studio 2017 herunter.
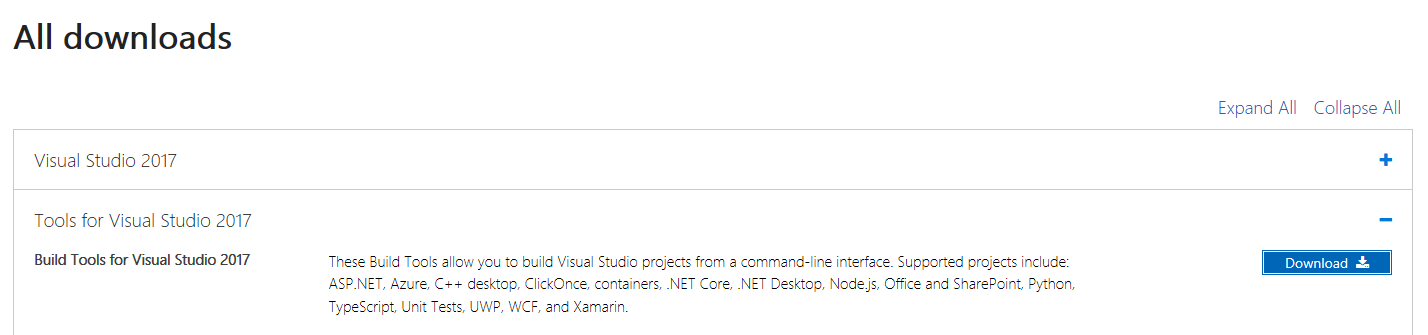
Screenshoot über Build-Tools-Installation

  • Führen Sie die ausführbare Datei aus

Wählen Sie die Visual C++ build tools und klicken Sie auf "installieren". Schließen Sie den "Visual Studio Installer" nach der Installation. Screenshoot über Build-Tools-Installation
Rust-Toolchain installieren

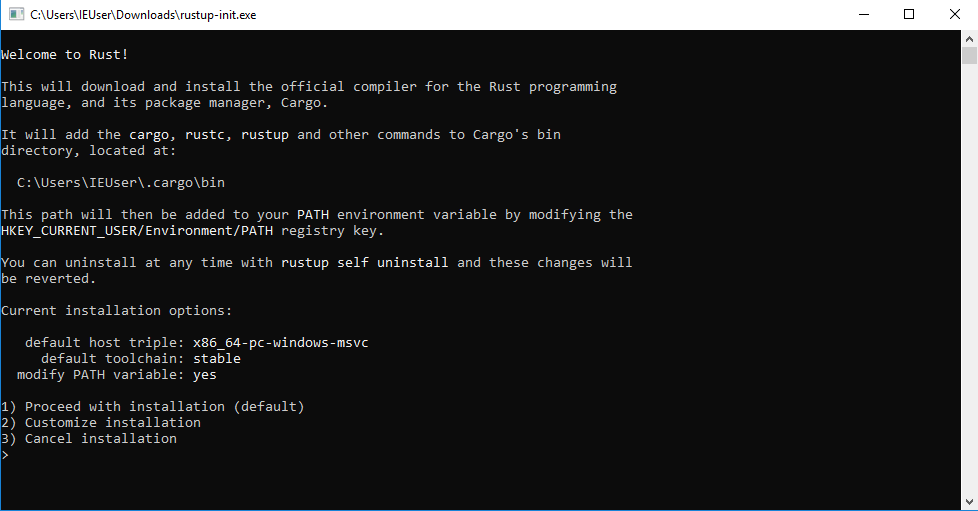
Führen Sie die rustup.exe aus und Sie werden die folgende Ausgabe sehen. Screenshoot über rustup-Installation
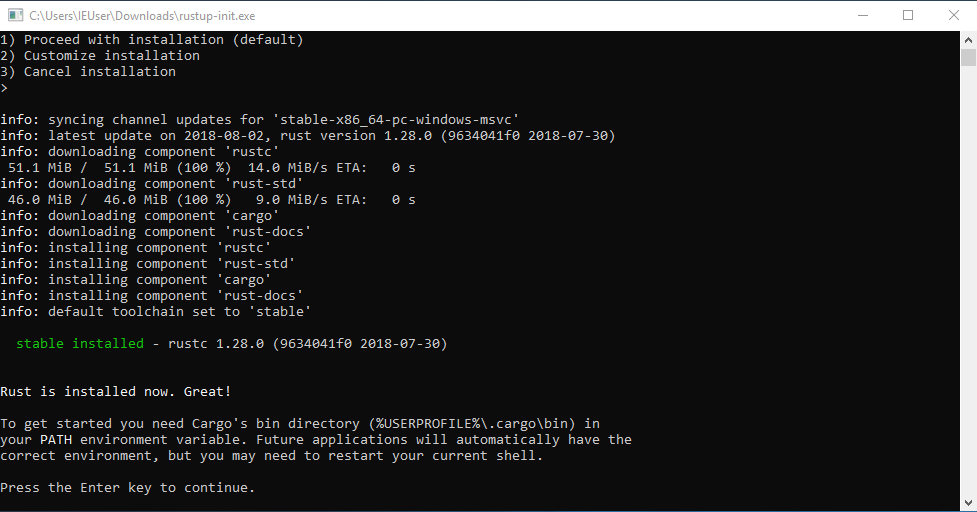
Nach erfolgreicher Installation können Sie sehen, dass der Rust-Compiler rustc, der Rust-Paketmanager cargo und andere Werkzeuge installiert wurden (unter C:\Users\%username%\.cargo & C:\Users\%username%\.rustup). Screenshoot über rustup-Installation
  • Öffnen Sie eine neue "Eingabeaufforderung" und folgen Sie den xori-Build-Schritten hier

Installation

1. Xori erstellen

Dieser Befehl erstellt auch andere Binärdateien wie pesymbols und peinfo.

git clone https://github.com/endgameinc/xori.git
cd xori
cargo build --release

2. xori.json-Konfigurationsdatei erstellen

cp xori.json.example xori.json
[bei Bedarf bearbeiten]

3. (Optional) Die Symboldateien erstellen

Wenn Sie Ihre eigenen Symboldateien erstellen möchten, müssen Sie die DLL-Ordner auf den Speicherort Ihrer Windows-DLLs setzen.

"function_symbol32": "./src/analysis/symbols/generated_user_syswow64.json",
"function_symbol64": "./src/analysis/symbols/generated_user_system32.json",
"symbol_server": {
	"dll_folder32": "./dlls/32bit",
	"dll_folder64": "./dlls/64bit"

Führen Sie pesymbols aus, um das function_symbol-JSON zu überschreiben.

 ./target/release/pesymbols

Ausführen

./target/release/xori -f test.exe

Alle Tests ausführen

cargo test

Browser-GUI

ChromeFirefoxSafariIEOpera
Latest ✔Latest ✔Latest ✔xLatest ✔

Voraussetzungen

nodejs

yarn (optional für UI-Entwicklung)

  • Unter Ubuntu 18.04 müssen Sie möglicherweise die folgenden Pakete per apt installieren: curl git libssl-dev pkg-config build-essential npm

Erstellen

cd gui
npm install

Ausführen

In einem Terminal

cd gui
node src/server.js

In einem anderen Terminal

cd gui
npm start

Es öffnet sich Ihr Standardbrowser unter http://localhost:3000/. Die Backend-API läuft auf localhost:5000.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




