
 #1
Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.
Kitploit empfohlen
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework: Ein Penetrationstest-Framework mit Ressourcen zur Cybersicherheit
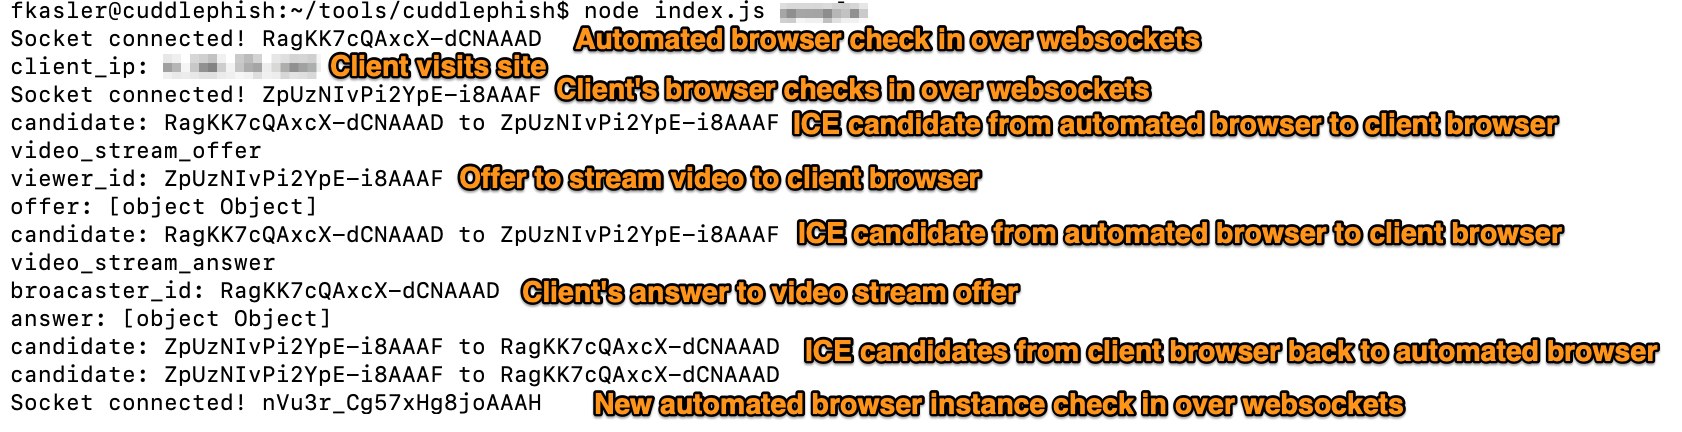 fkasler/cuddlephish
Bewaffneter Browser-in-the-Middle (BitM) für Penetrationstester
 entropy1337/infernal-twin
Drahtloses Hacking - Dies ist ein automatisiertes Tool für drahtloses Hacking.
 mr-un1k0d3r/maliciousmacrogenerator
Generiert obfuskierte VBA-Makros mit AV/Sandbox-Umgehung für Befehlsausführungspayloads, unterstützt Domänen-, Datenträger-, Speicher- und…
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
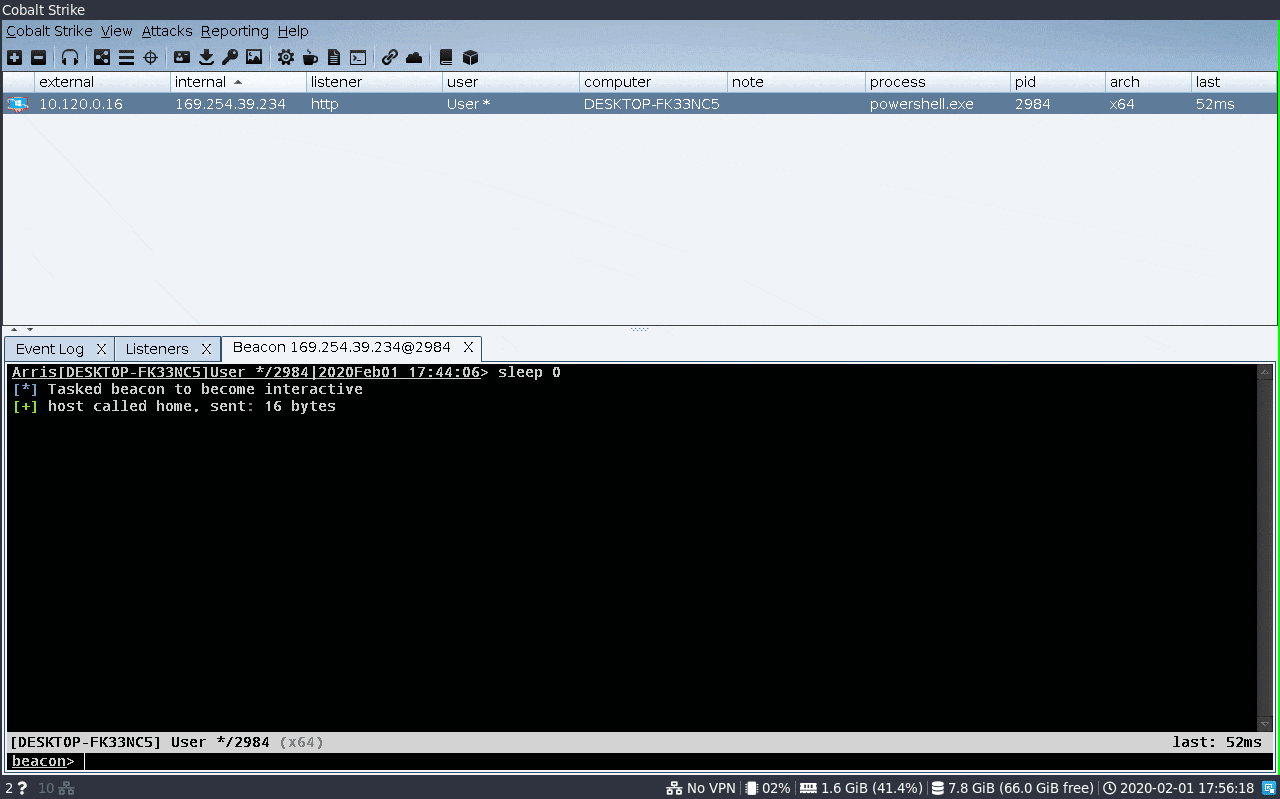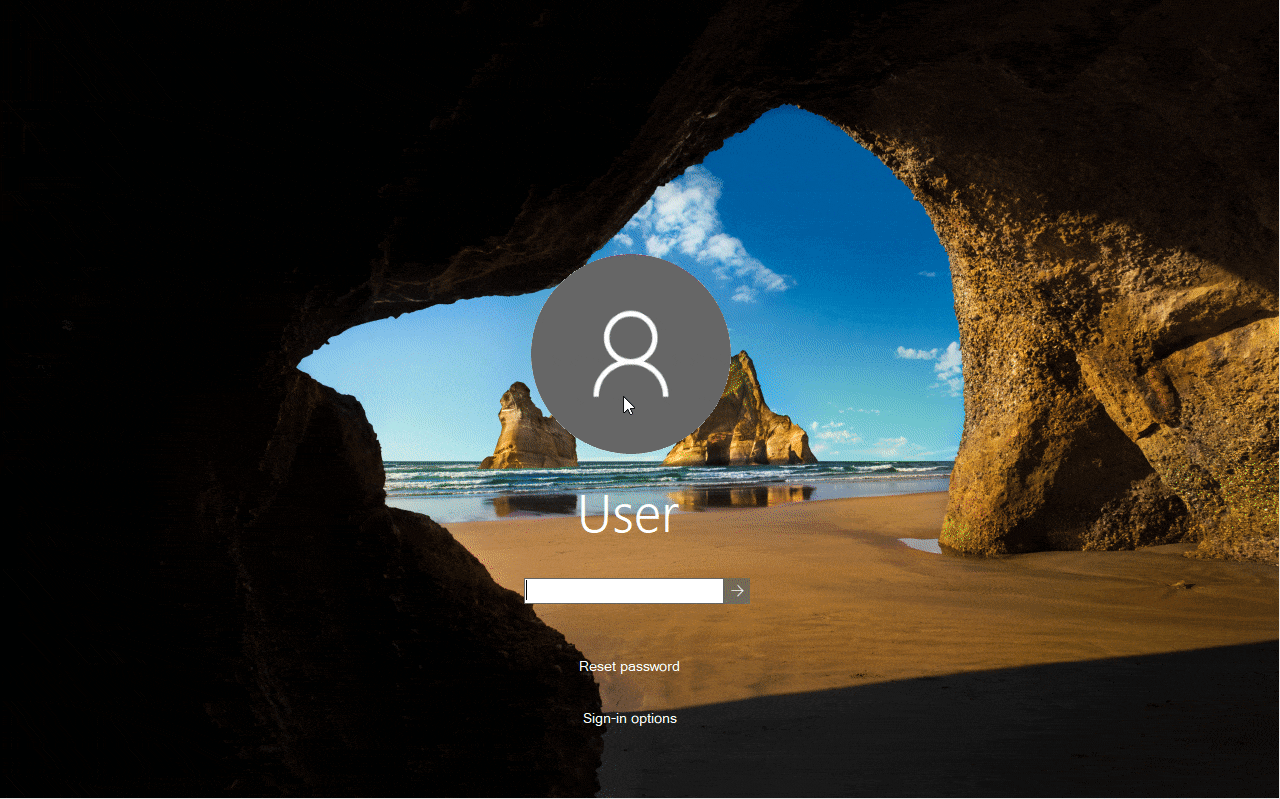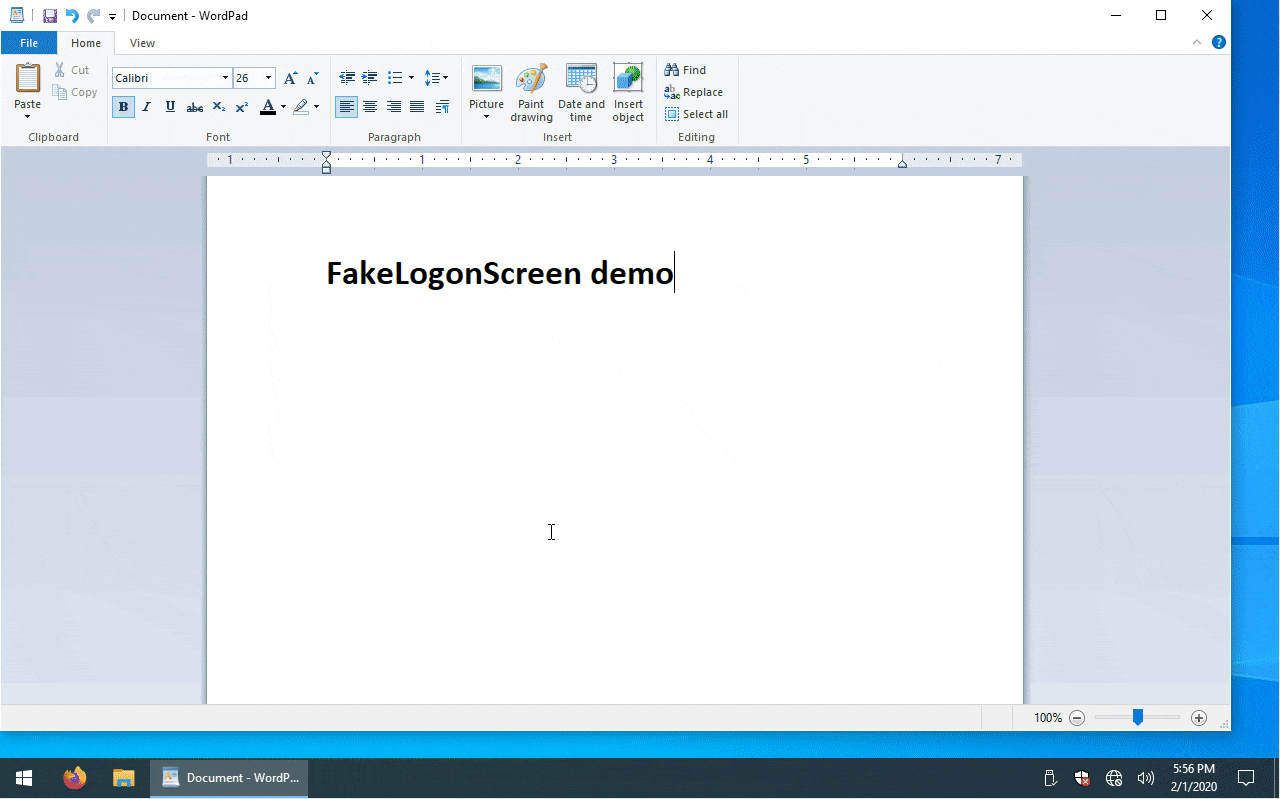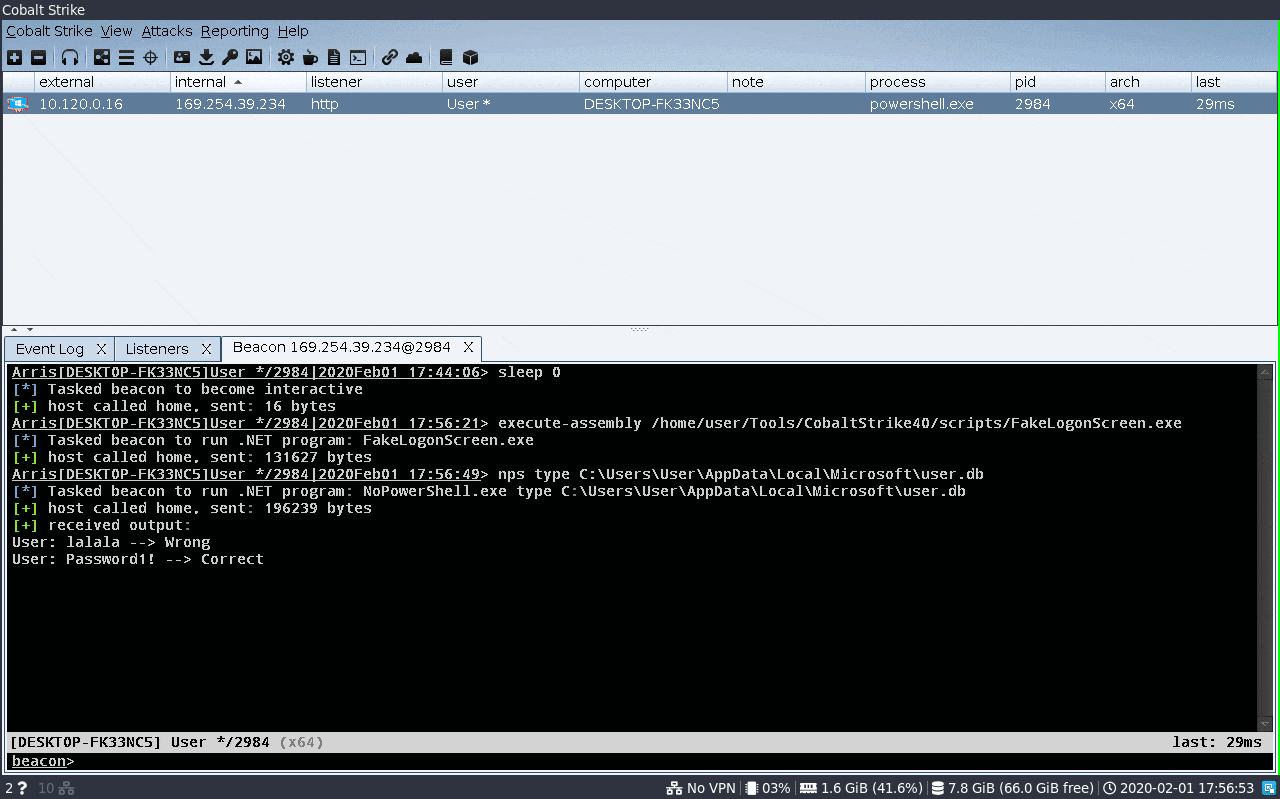 bitsadmin/fakelogonscreen
Windows-Credential-Harvester, der einen gefälschten Anmeldebildschirm anzeigt, erfasste Passwörter gegen AD oder die lokale Maschine validiert und…
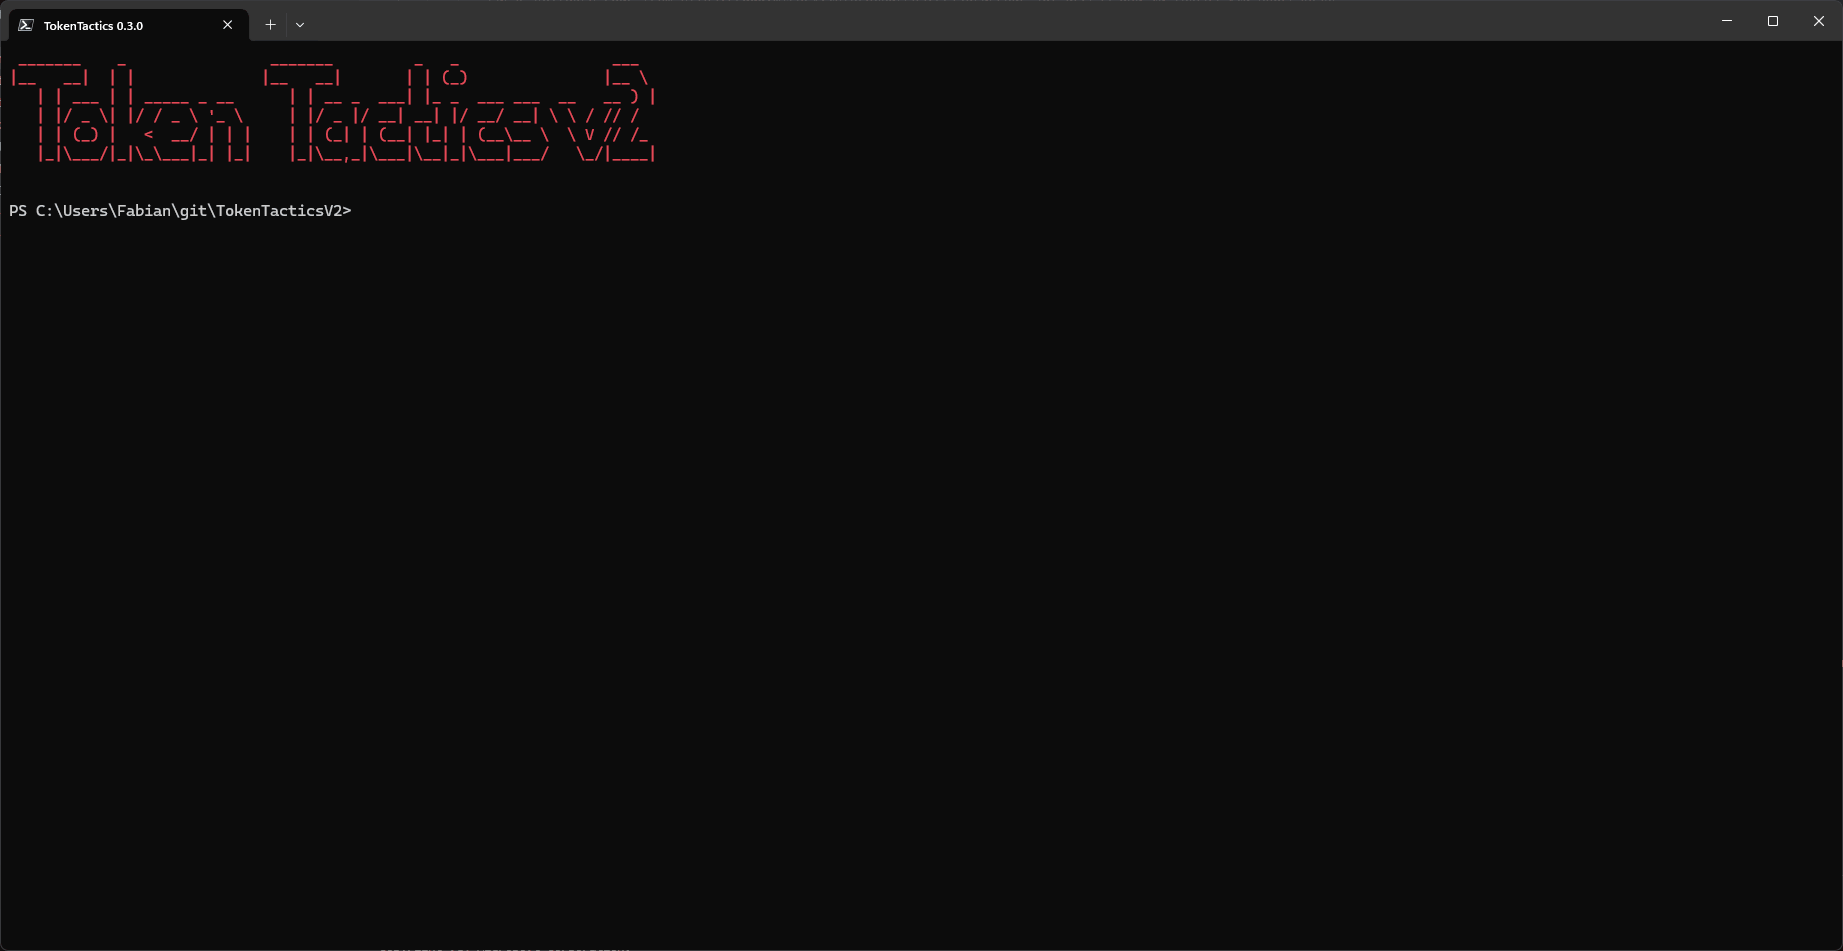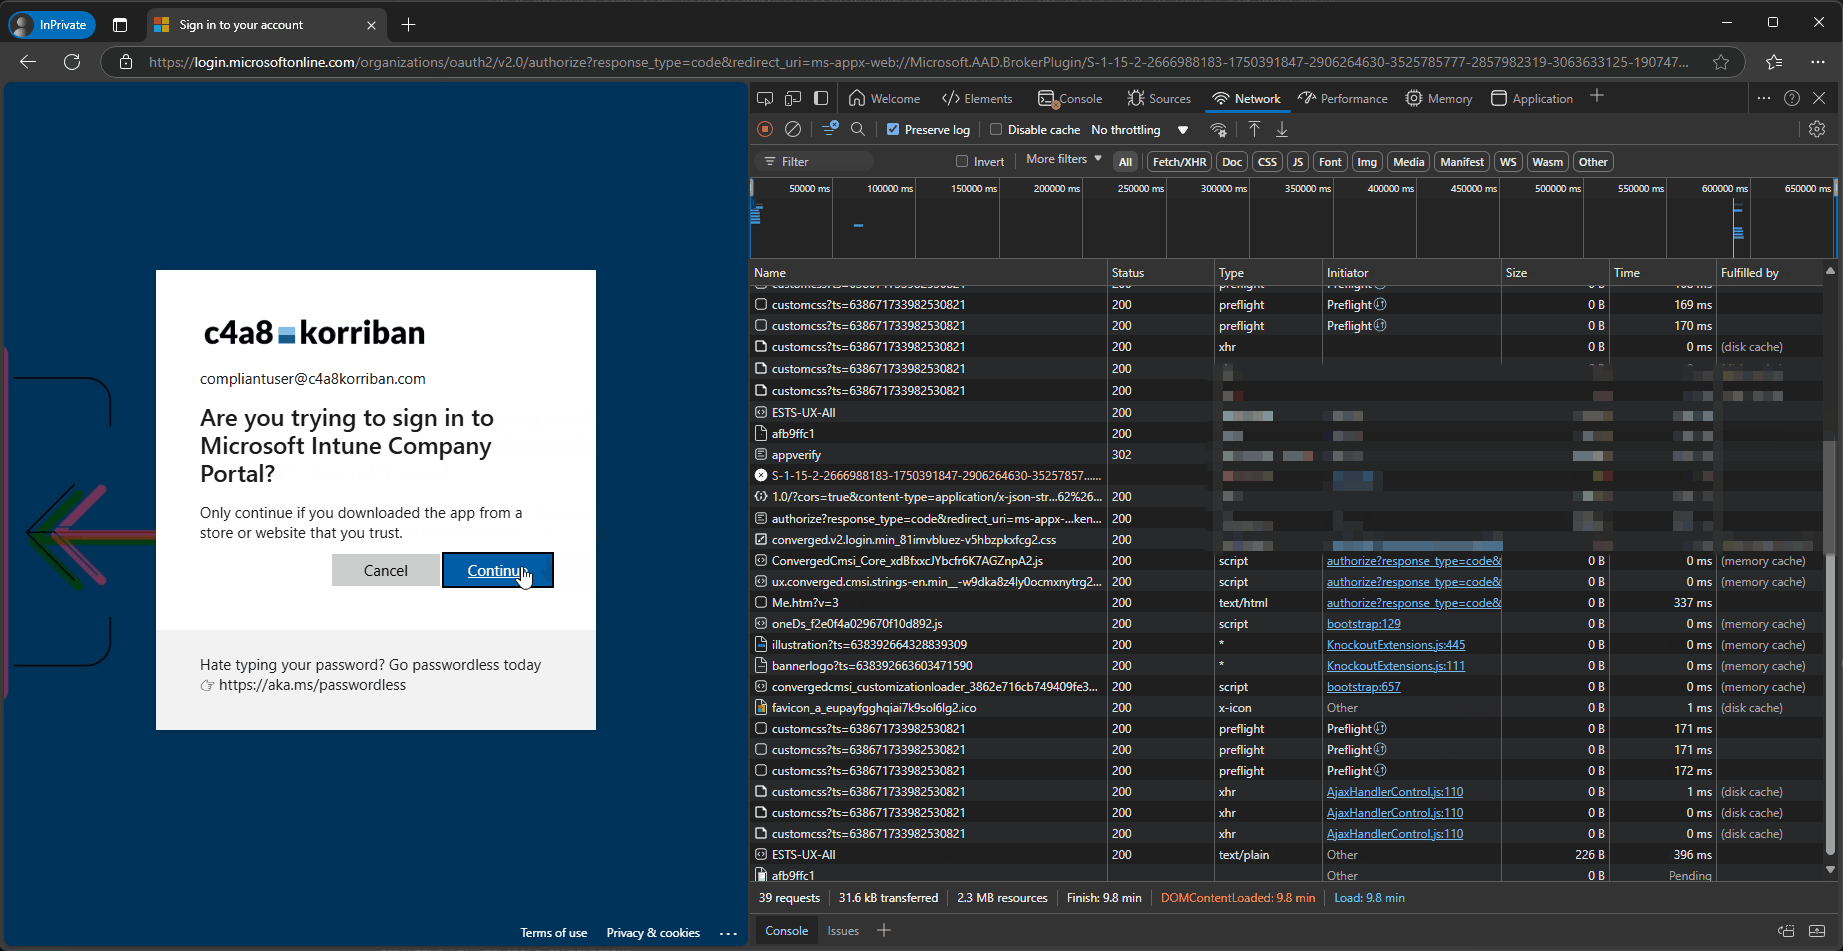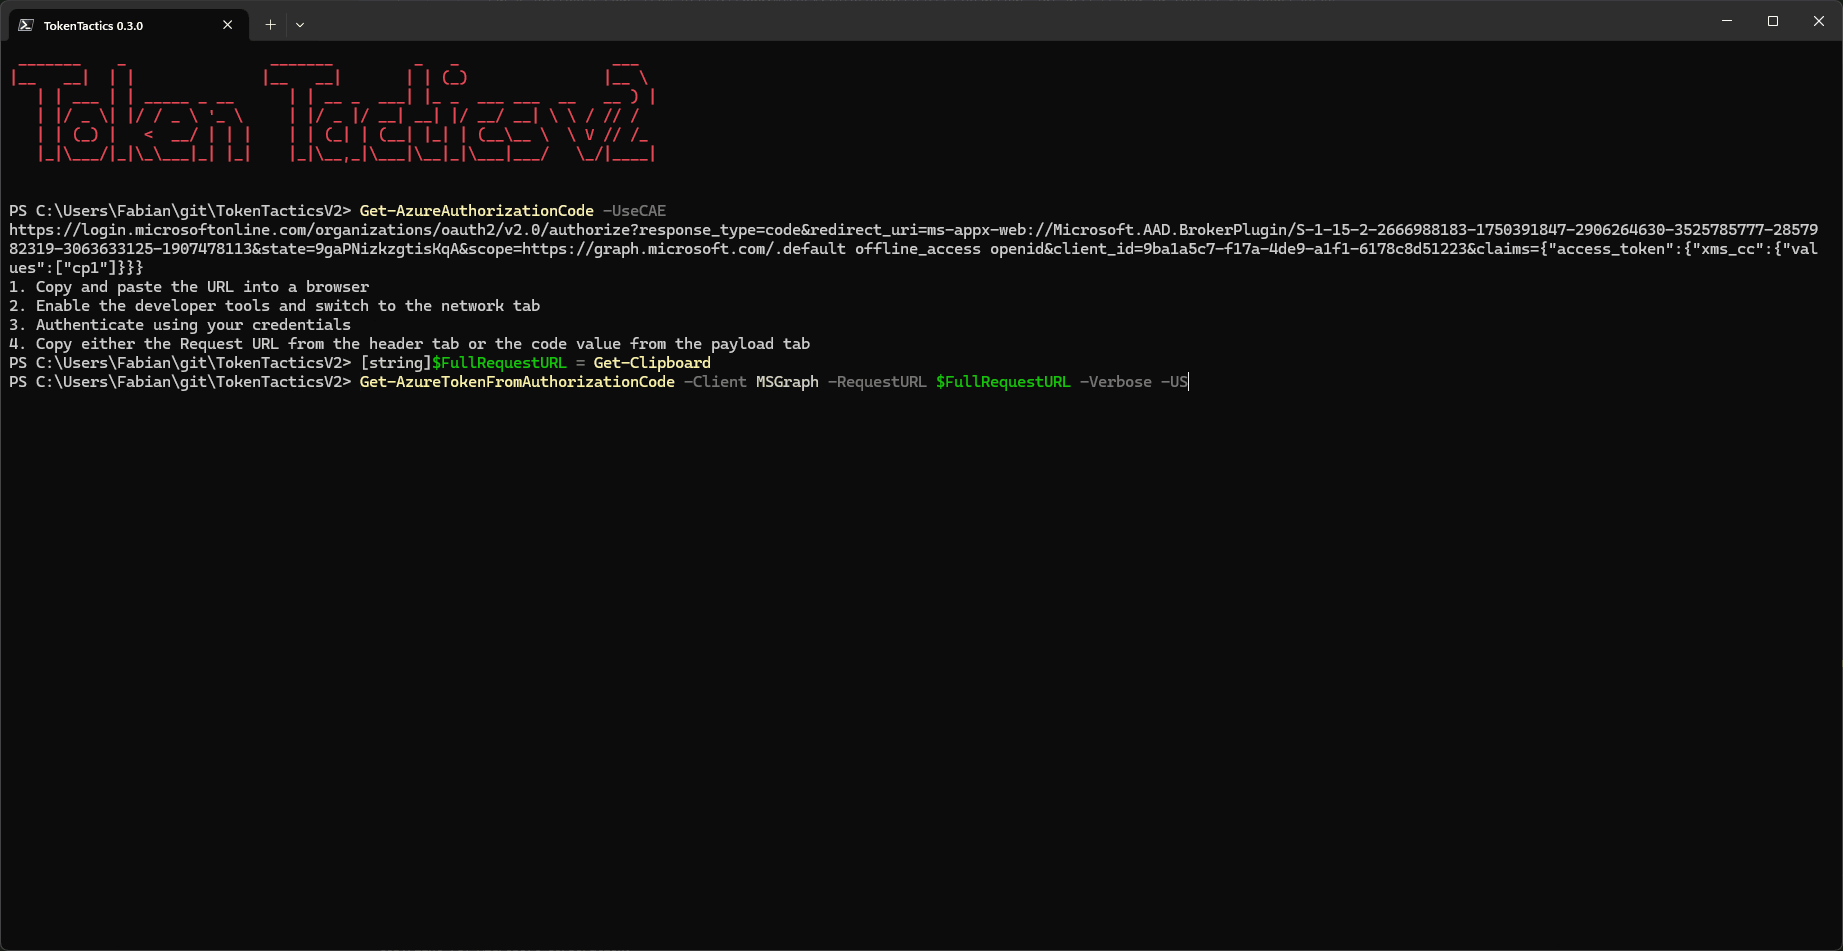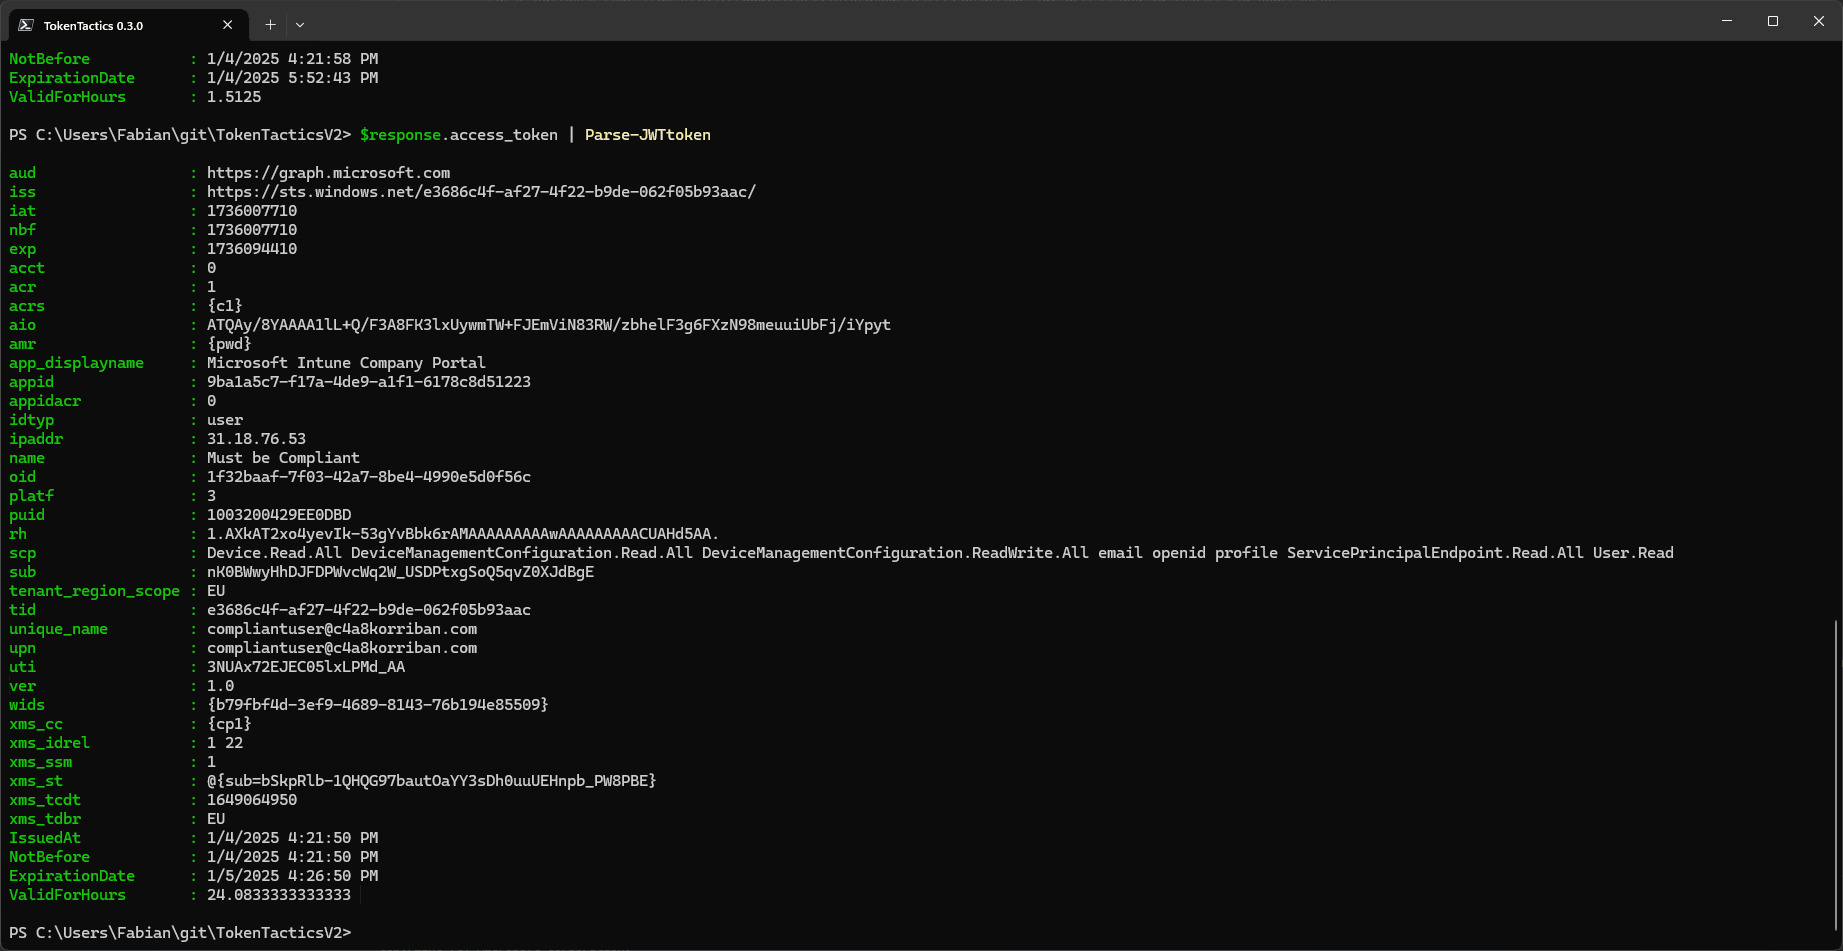 f-bader/tokentacticsv2
Ein Fork des großartigen TokenTactics mit Unterstützung für CAE und Token-Endpunkt v2
 infobyte/emploleaks
Ein OSINT-Tool, das dabei hilft, Mitglieder eines Unternehmens mit durchgesickerten Zugangsdaten zu erkennen.
 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
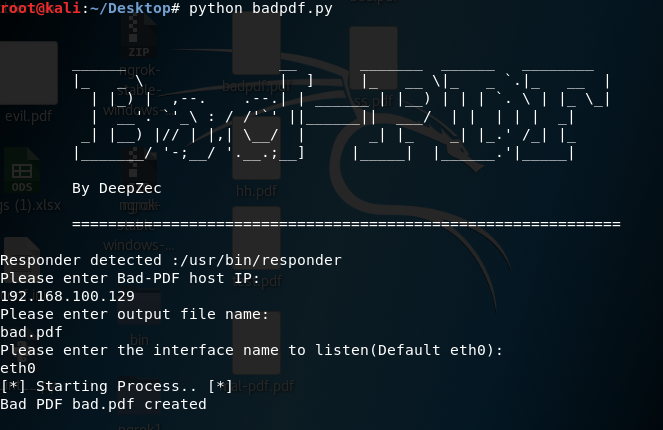 deepzec/bad-pdf
Stehlen von Net-NTLM-Hash mit Bad-PDF
 sensepost/snoopy
Snoopy: Ein verteiltes Tracking- und Datenabfang-Framework
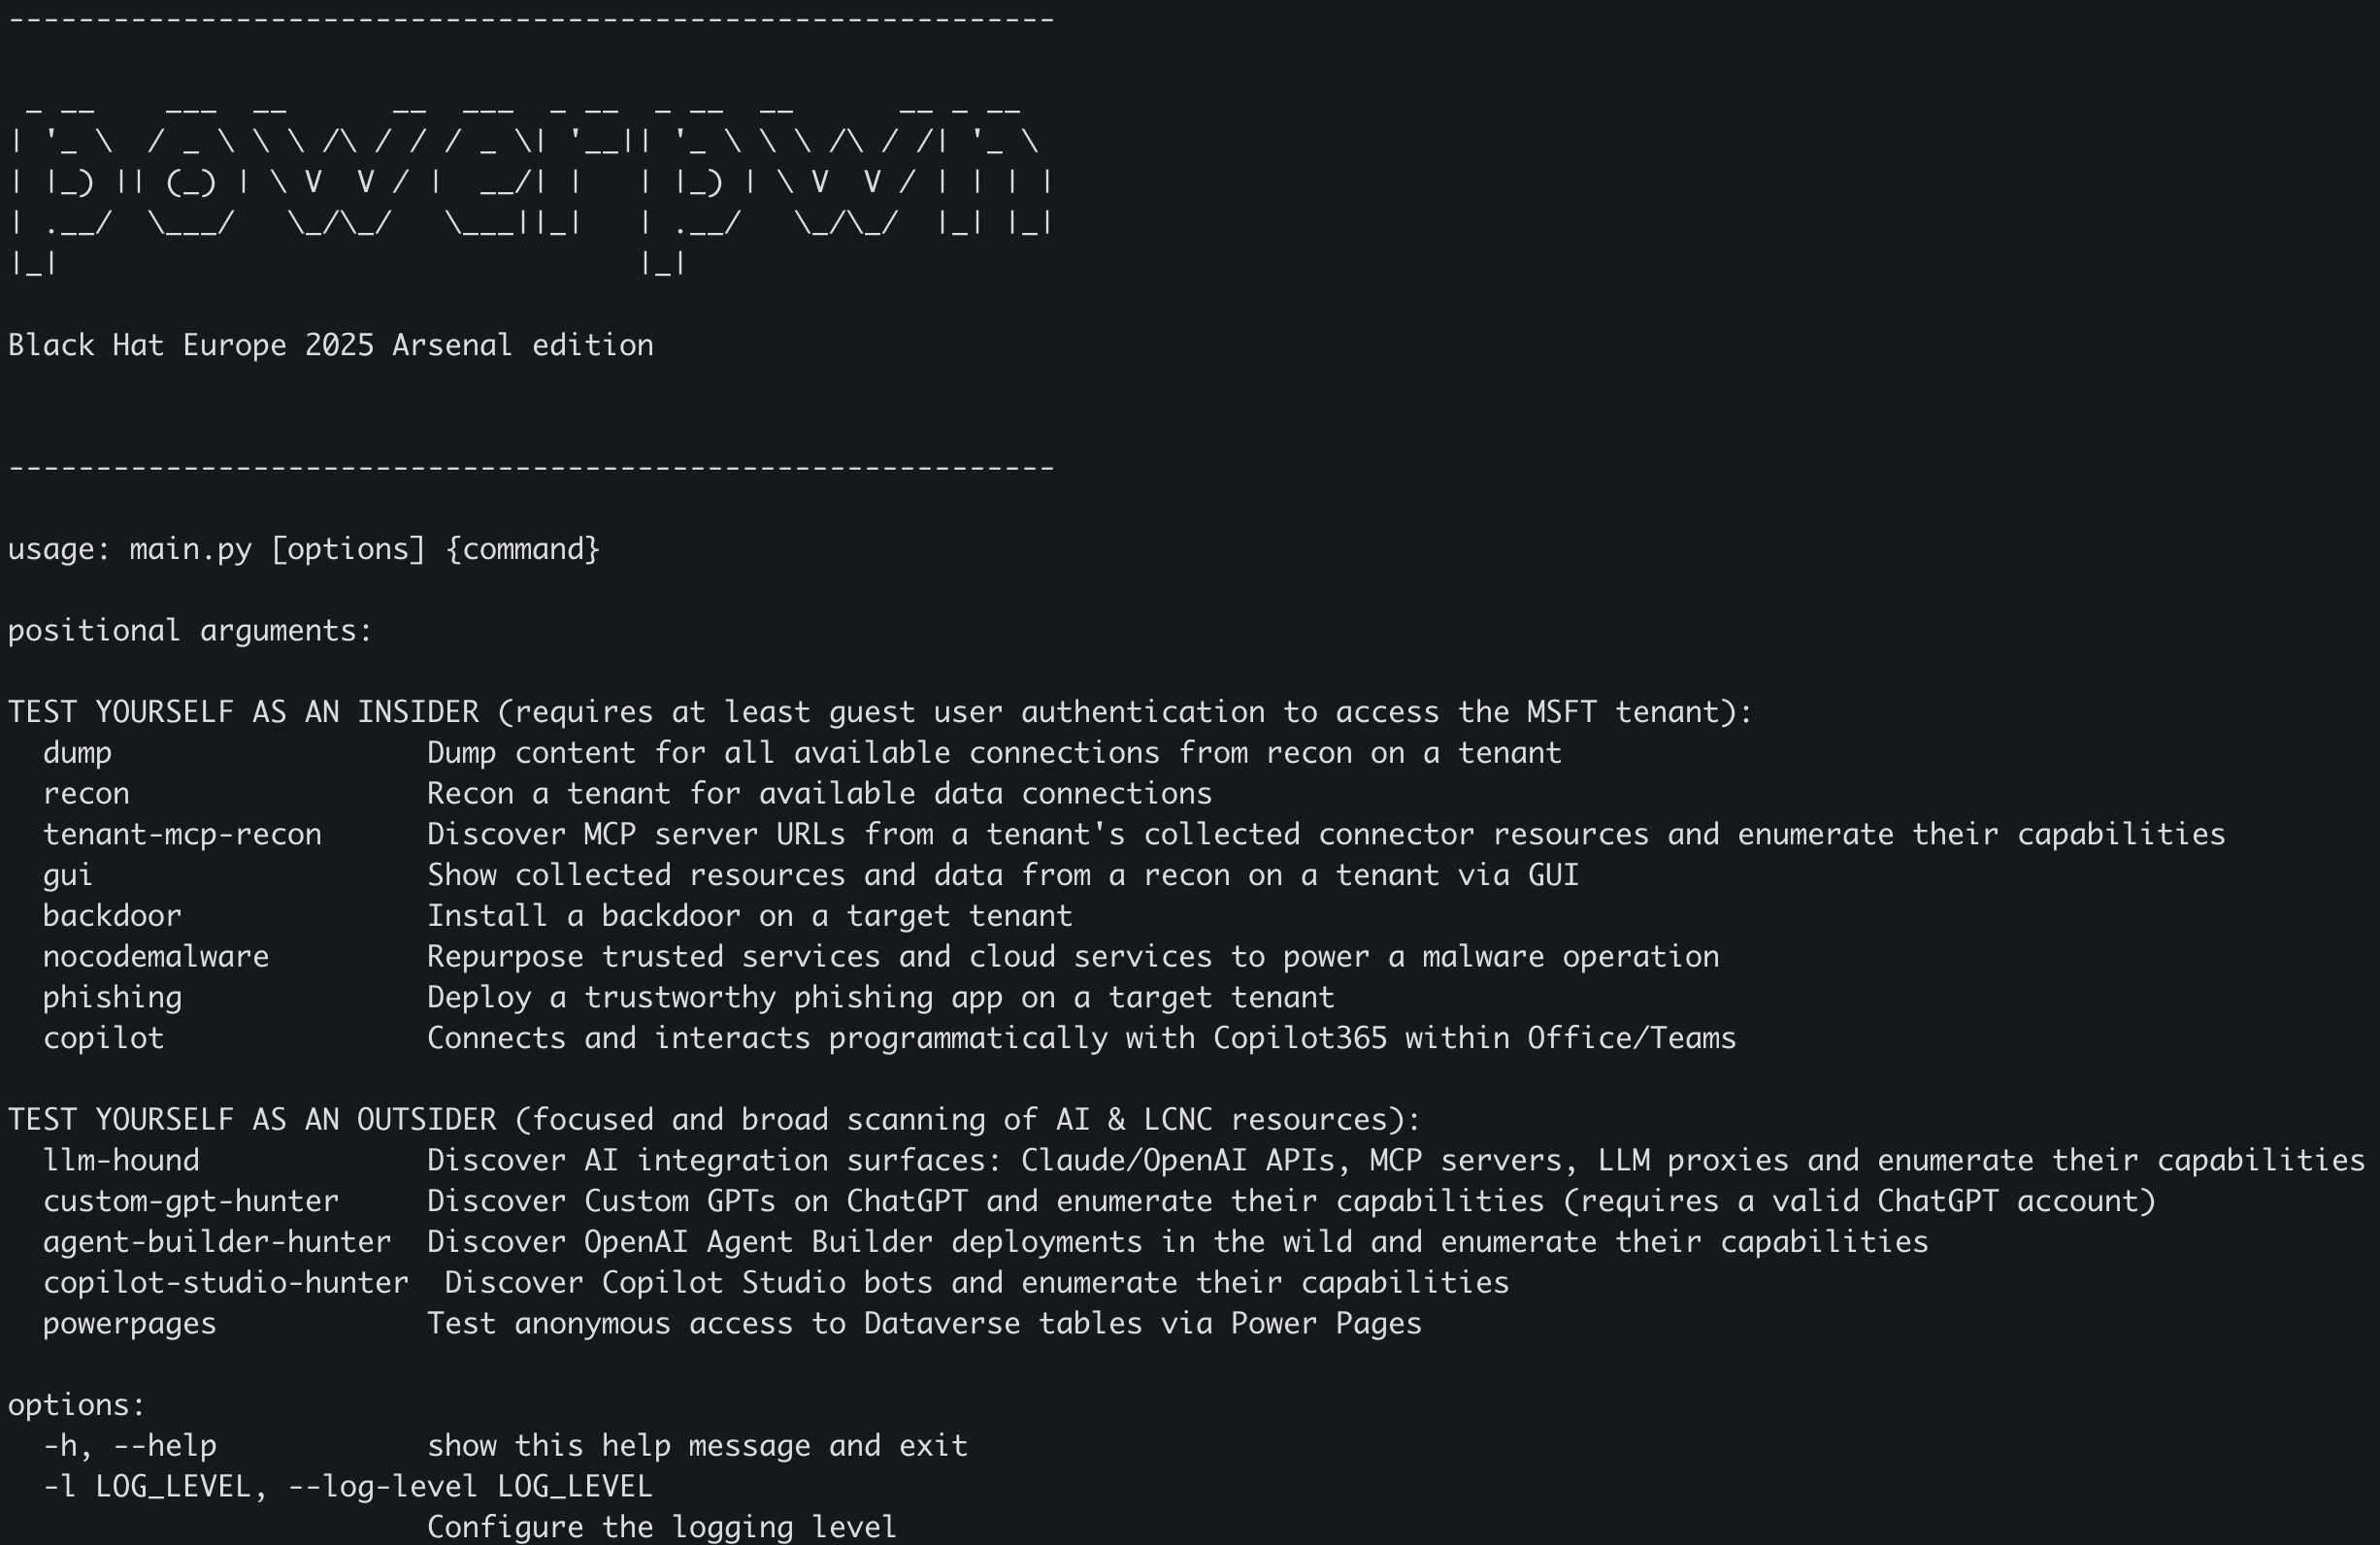 mbrg/power-pwn
Ein Offensiv-/Defensiv-Sicherheits-Toolset für Entdeckung, Aufklärung und ethische Bewertung von KI-Agenten.
 antoniococo/runascs
RunasCs – Csharp- und offene Version des in Windows integrierten runas.exe
 kevin-robertson/inveighzero
.NET IPv4/IPv6 Man-in-the-Middle-Tool für Penetrationstester
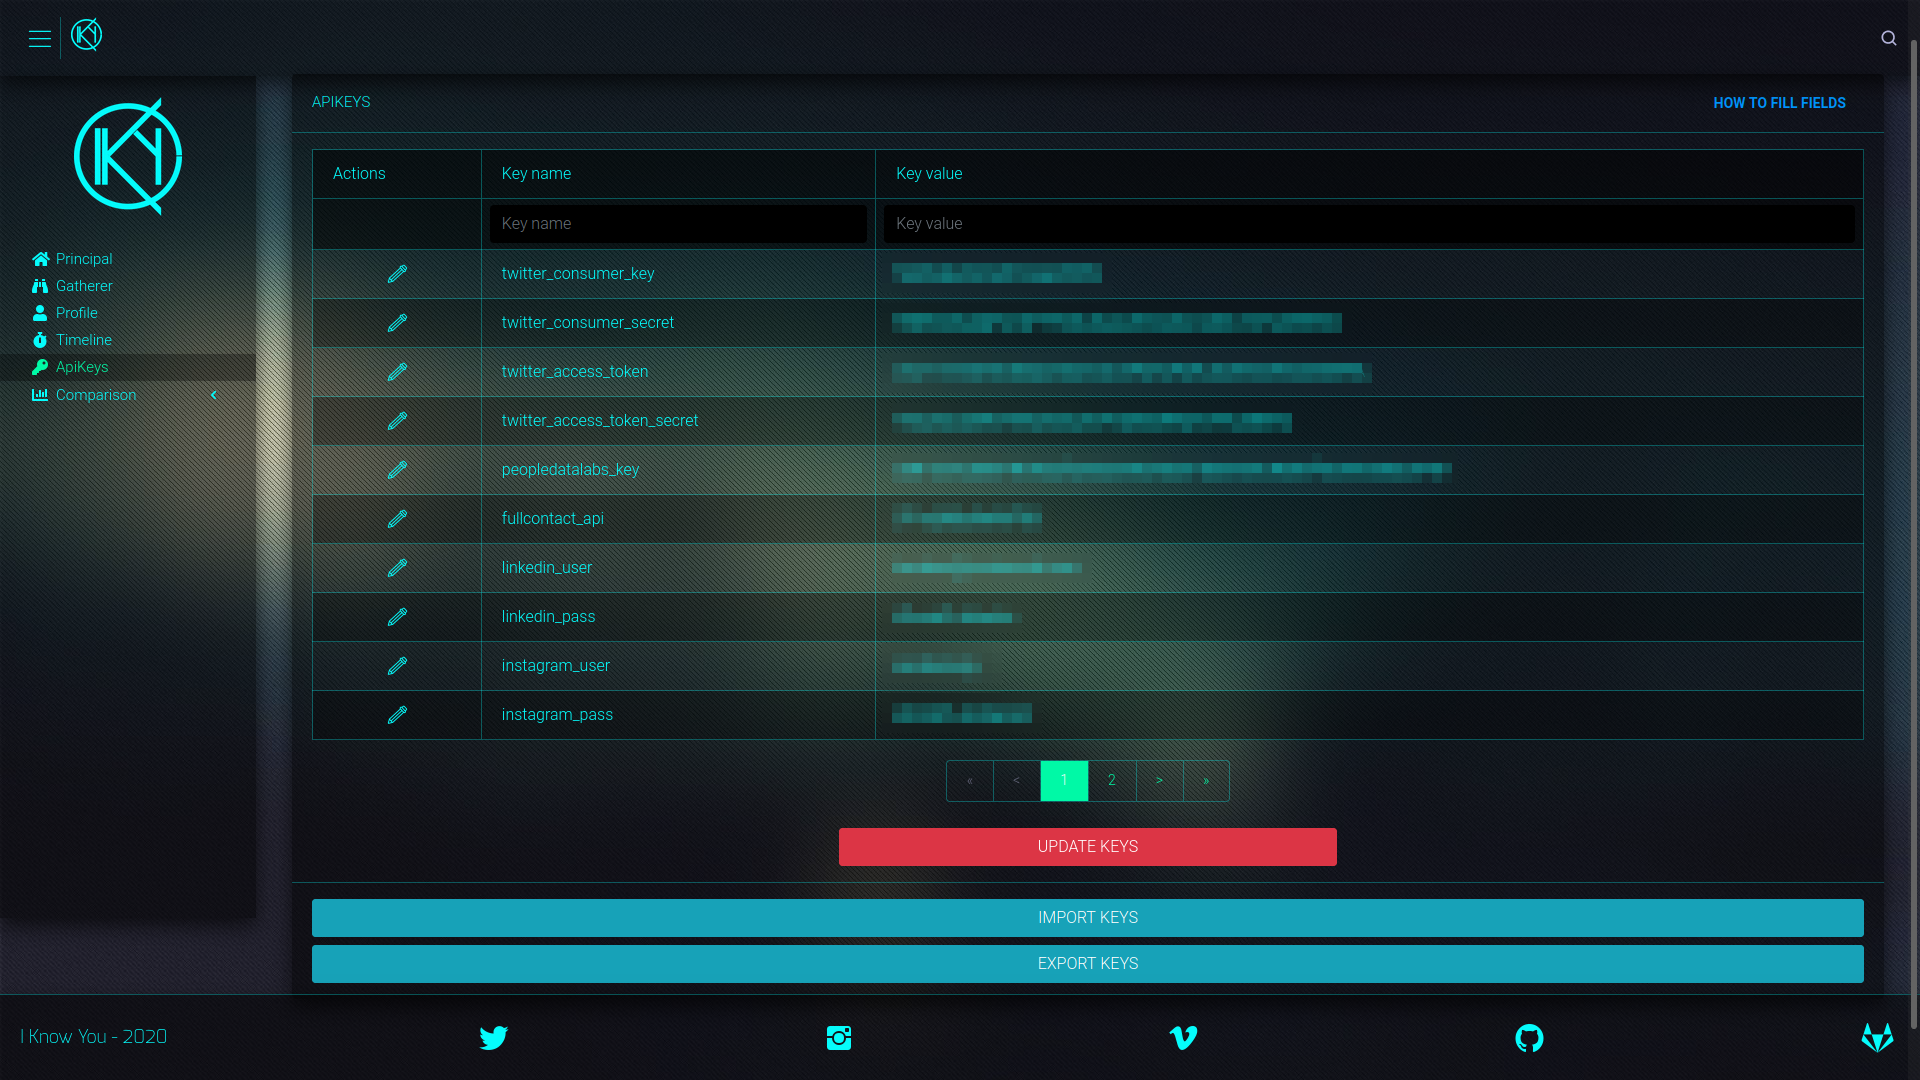 kennbroorg/iky
OSINT-Projekt. Informationen aus einer E-Mail sammeln. Sammeln. Profil. Zeitachse.
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…
 makdosx/mip22
Erweitertes Phishing-Framework mit 83 vorgefertigten geklonten Websites, manueller Website-Klonung, URL-Maskierung und Echtzeit-Erfassung von…







