
 #1
Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.
Kitploit empfohlen
 decoder-it/tokenstealer
Windows-Dienstprogramm zur Token-Manipulation, das Prozess- oder Benutzertoken auflistet, stiehlt und impersoniert, um Befehle als andere Benutzer…
 guallagang508/smsbotbypass
Ein OTP-Bot
 oriyomi12/otp-bot
Automatisiert Vishing-Anrufe über Discord-Bot und API, um SMS-Einmalpasswörter abzufangen und die SMS-Verifizierung für PayPal, Google, Instagram und…
 packetrat/shazhupan
Folien und IoCs aus der Pig-Butchering-Forschung
 rasta-mouse/spawnwith
Cobalt Strike BOF, das einen Prozess mit dem Token eines anderen Benutzers startet, Beacon-Shellcode injiziert und so Post-Exploitation und Lateral…
 leftp/backupcreds
Eine C#-Implementierung zum Auslesen von Anmeldeinformationen aus dem Windows Credential Manager.
 soufianetahiri/teamsntlmleak
NTLM über den Website-Tab in Teams via MS Office leaken
 redbyte1337/graphspy
Initial Access und Post-Exploitation-Tool für Entra ID und M365 mit browserbasierter GUI
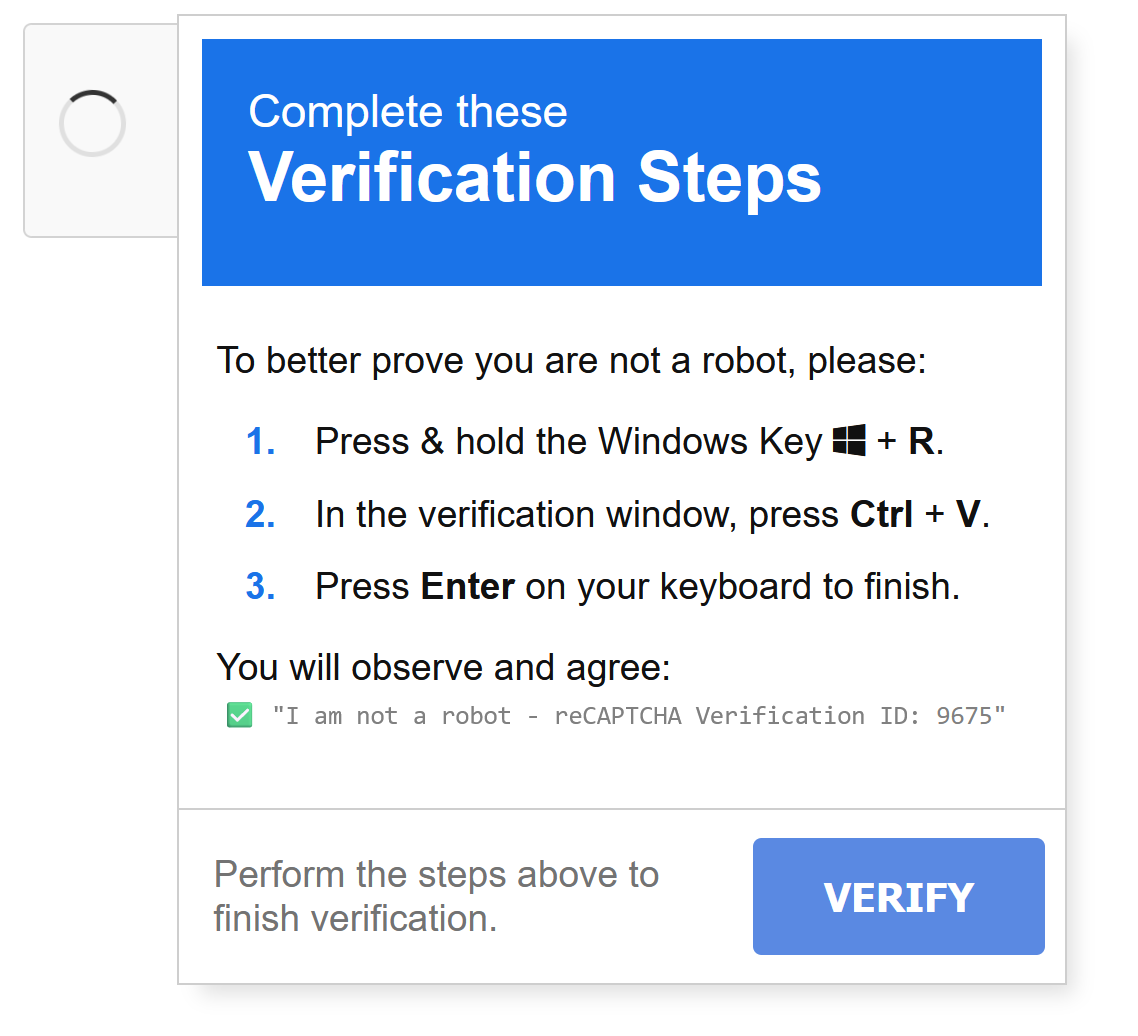 johnhammond/recaptcha-phish
Phishing mit einem gefälschten reCAPTCHA
 rotarydrone/globalunprotect
Entschlüsselt GlobalProtect-Konfigurations- und Cookie-Dateien.
 rweijnen/createdump
Nutze das WindowsApp-Tool createdump, um einen lsass-Dump zu erhalten.
 mr-r3b00t/crime-mapper
Ein Werkzeug zur Kartierung von Cyberkriminalität
 magisterquis/lutlol
Living Under the Land auf Linux ~ Bsides Belfast/Wien 2025
 breakfix/sharpscom
Ein C#-Dienstprogramm für die Interaktion mit SCOM
 mandatoryprogrammer/thermoptic
Ein HTTP-Stealth-Proxy der nächsten Generation, der Anfragen auf allen Ebenen des Stacks perfekt als Chrome-Browser tarnt.
 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) Walkthrough: Umgehung der Geschützten Ansicht in Outlook, die über einen manipulierten Moniker-Link zur…
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Proof-of-concept für CVE-2026-22005, das OAuth-2.0-Device-Code-Phishing über ein zu kurzes Polling-Intervall zeigt, mit verwundbarem Flask-Server und…
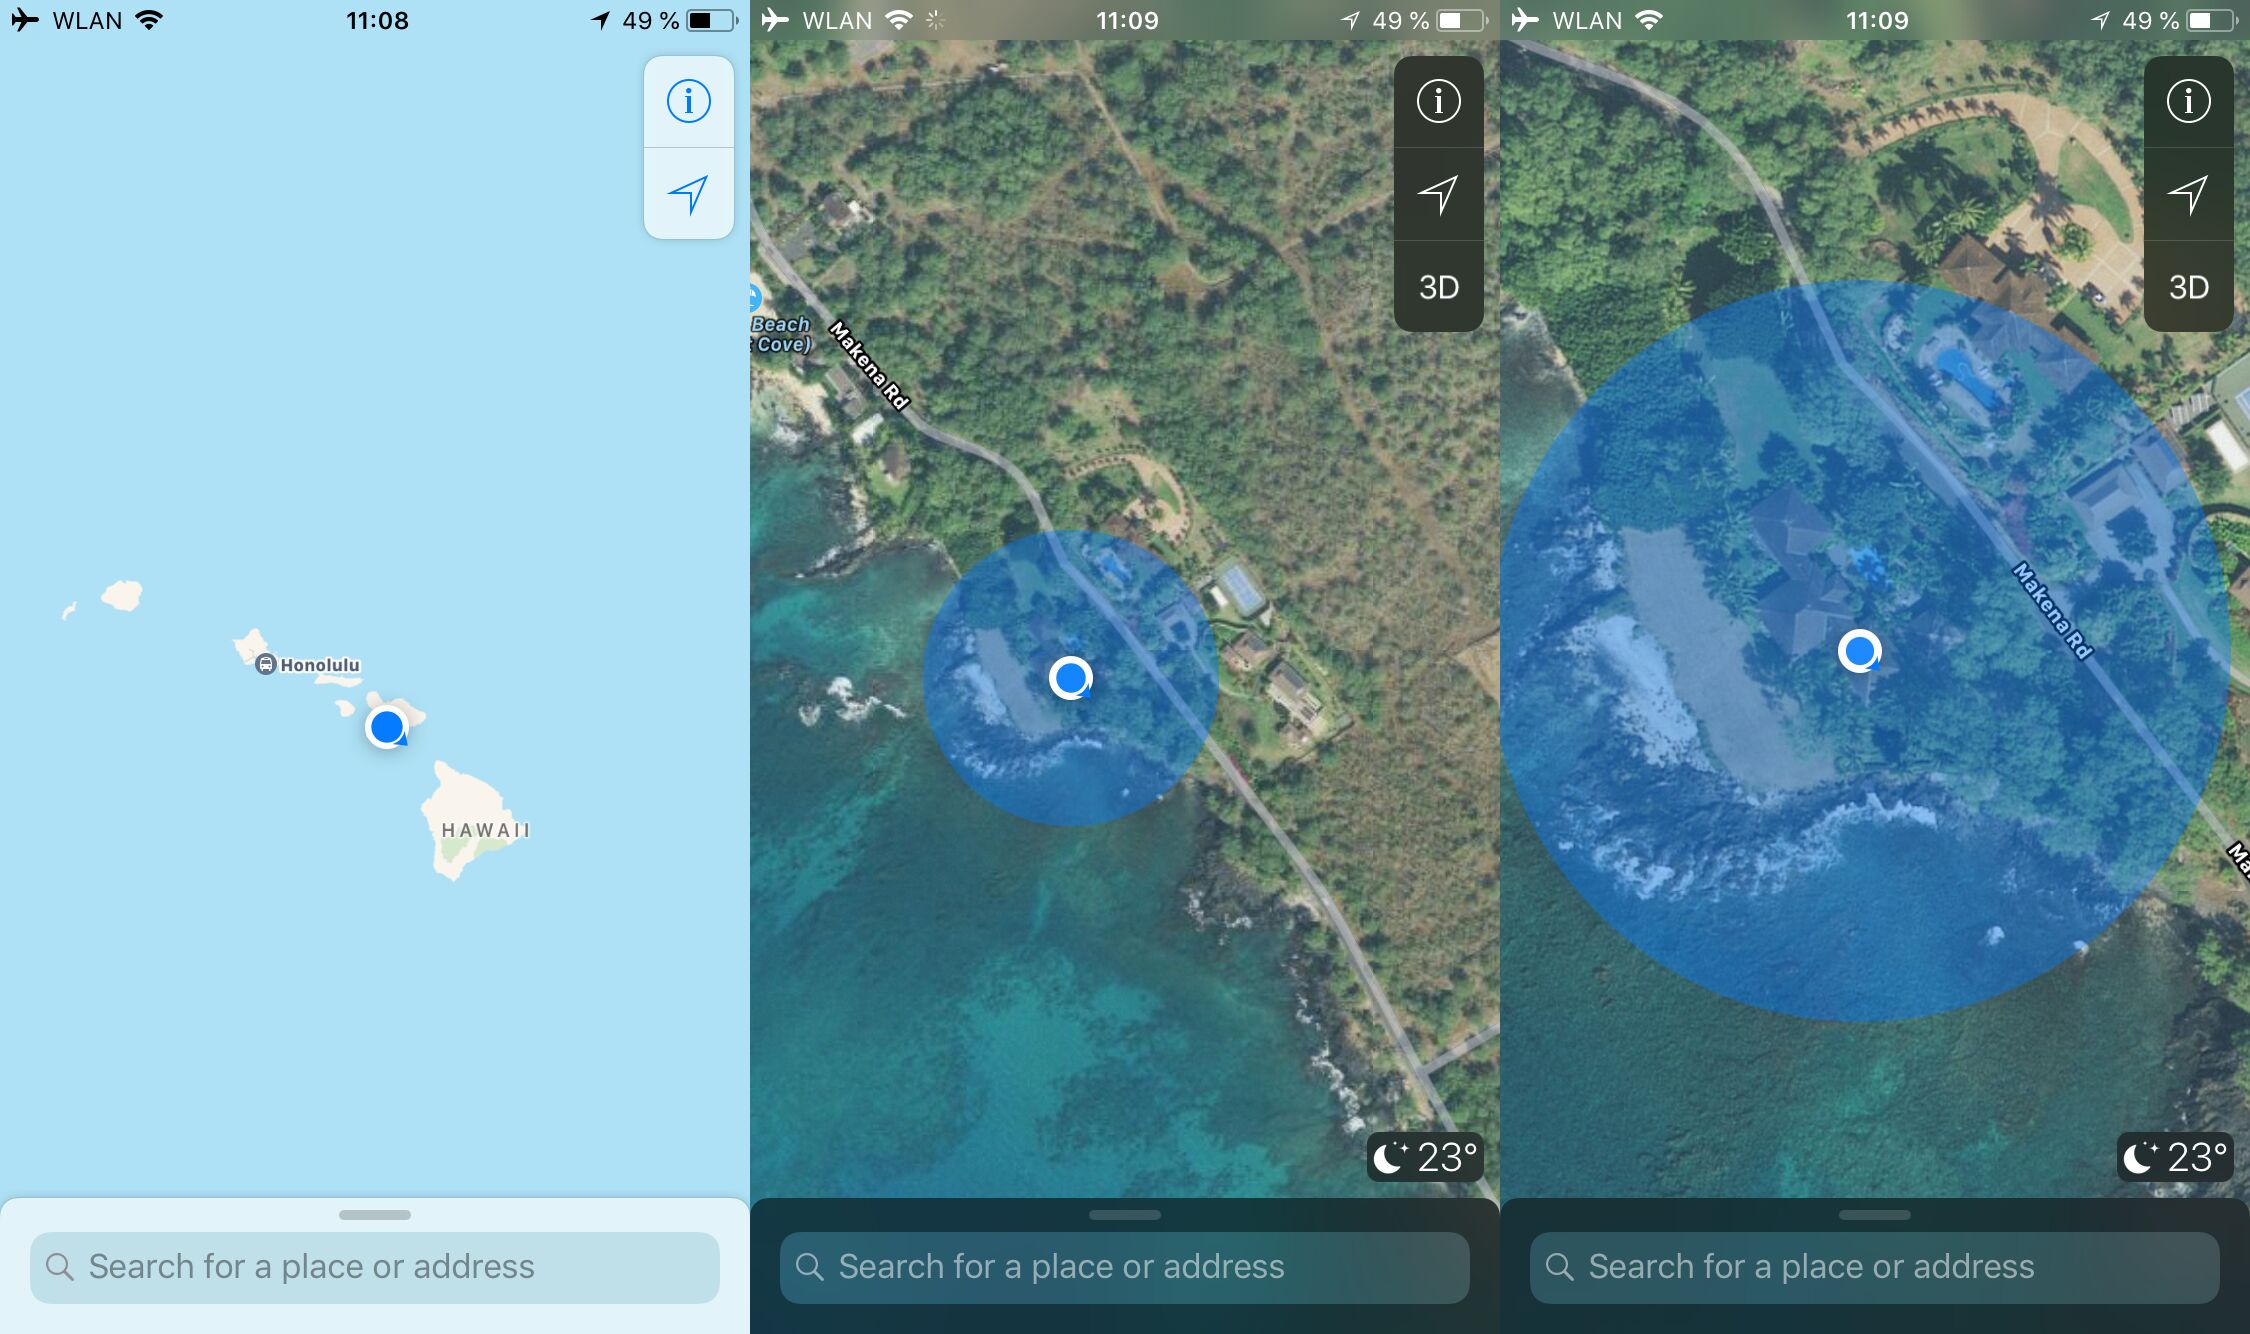 adamhrv/skylift
Wi-Fi-Geolokalisierungs-Spoofing mit ESP8266 / ESP32








