
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 httptoolkit/frida-interception-and-unpinning
Frida-Skripte, um mobile Anwendungen zur Laufzeit umzuschreiben und den gesamten HTTPS-Verkehr direkt per Man-in-the-Middle (MitM) abzufangen.
 dryxio/auto-re-agent
Rekonstruiere und validiere C/C++-Code aus kompilierten Programmen mit KI.
 aloshdenny/reverse-synthid
Reverse Engineering von Geminis SynthID-Erkennung
 impact-i/reflutter
Patches Flutter-Engine-Bibliotheken, um Laufzeit-Reverse-Engineering, Verkehrsabfang und Umgehung von SSL-Pinning für Android- und iOS-Apps ohne Root…
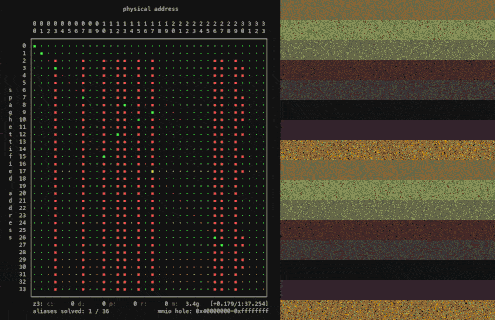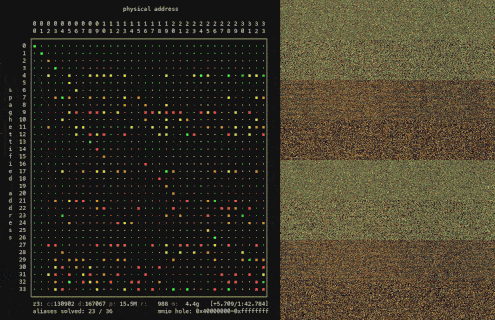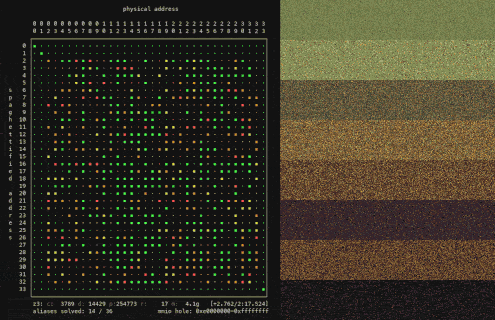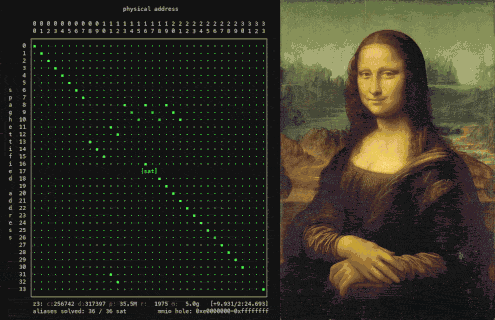 xoreaxeaxeax/skitter-creek-bath-salts
Alles auf der CPU mit DRAM-Scrambling freischalten
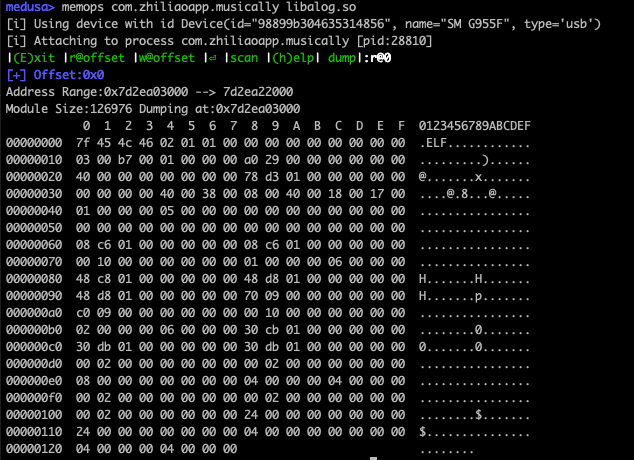 ch0pin/medusa
Mobile-Edge-Dynamische Einheitliche Sicherheitsanalyse
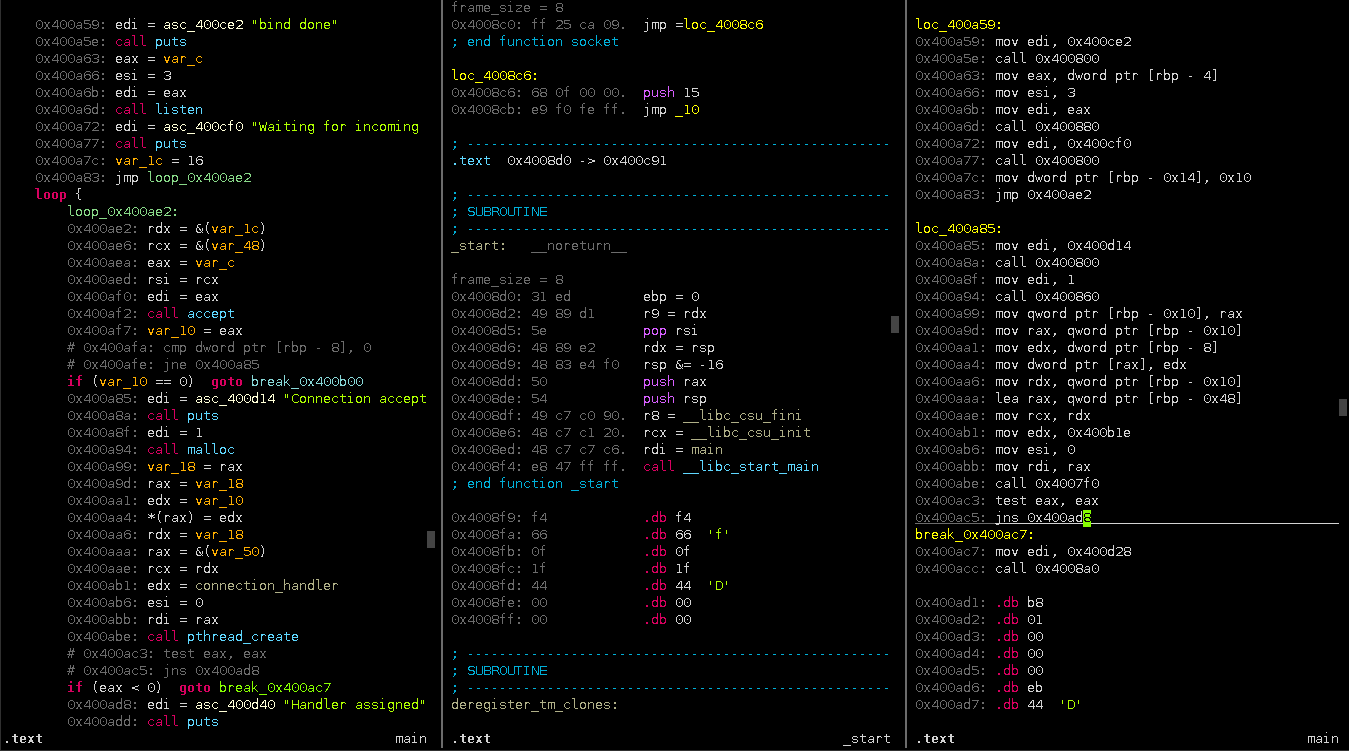 plasma-disassembler/plasma
Plasma ist ein interaktiver Disassembler für x86/ARM/MIPS. Er kann eingerückten Pseudocode mit farbiger Syntax generieren.
 mandiant/speakeasy
Windows-Malware-Emulationsframework, das Binärdateien, Treiber und Shellcode in einer modellierten Laufzeitumgebung ausführt und APIs,…
 epasveer/seer
Seer - eine grafische Benutzeroberfläche für gdb
 zinja-coder/jadx-ai-mcp
Plugin für JADX zur Integration des MCP-Servers
 hasherezade/pe-sieve
Scannt einen bestimmten Prozess. Erkennt und extrahiert eine Vielzahl potenziell bösartiger Implantate (ersetzte/injizierte PEs, Shellcodes, Hooks,…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
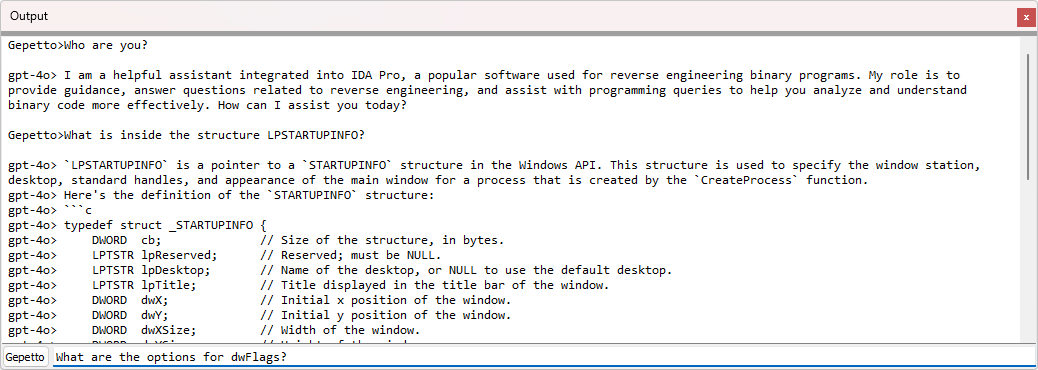 justicerage/gepetto
IDA-Plugin, das Sprachmodelle abfragt, um Reverse-Engineering zu beschleunigen
 openocd-org/openocd
Offizieller OpenOCD-Nur-Lese-Mirror (keine Pull-Requests)
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 iddoeldor/frida-snippets
Handgefertigte Frida-Beispiele
 onekey-sec/unblob
Dateien aus beliebigen Containerformaten extrahieren
 hslatman/awesome-industrial-control-system-security
Eine kuratierte Liste von Ressourcen zur Sicherheit von Industrial Control Systems (ICS).








