
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Reverse Engineering

Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.

Kitploit empfohlen
Top-Tools

10 ausgewählt
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 1 Tag
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kvor 13h 28m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kvor 1 Monat
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kvor 3 Monaten
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 3 Tagen
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kvor 23 Tagen
angr preview#7

angr

GitHubangr/angr
9.0kvor 1 Tag
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kvor 8 Monaten
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kvor 7 Tagen
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kvor 3 Monaten
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1827 Ergebnisse
CVE-2020-0041-Pixel-3a preview

CVE-2020-0041-Pixel-3a

GitHubvaginessa/cve-2020-0041-pixel-3a

Lokaler Privilegieneskalations-Exploit für den Android-Binder-Bug CVE-2020-0041 (Pixel 3a)
android-securityprivilege-escalationvulnerability-analysis+3
8vor 5 Jahren
Reverse Engineering — Seite 75 | Kitploit
Salat-Stealer-Telegram-Proxy-Decoy-C2-Analysis preview

Salat-Stealer-Telegram-Proxy-Decoy-C2-Analysis

GitHubkaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis

Reverse-Engineering-Analyse von Salat Stealer, einem Go-basierten Info-Stealer, der einen Telegram-Proxy-Köder, C2-Kommunikation und verschlüsselte…
reverse-engineeringforensicsinformation-gathering+6
5vor 3 Monaten
CVE-2026-32202 preview

CVE-2026-32202

GitHubvirus-or-not/cve-2026-32202

Generiert LNK-Dateien mit manipulierten _IDCONTROLW-Strukturen zur Erforschung von Windows-Shell-Spoofing-Schwachstellen CVE-2026-21510 und…
vulnerability-analysisexploitationreverse-engineering+2
8vor 6 Monaten
cve-2026-28912 preview

cve-2026-28912

GitHubjvidhan/cve-2026-28912

Reverse-Engineering-Notizen und ein funktionierender PoC für den Symlink-Following-Bug in macOS PackageKit (CVE-2026-28912), mit Disassembly-Diff des…
privilege-escalationstatic-analysisvulnerability-analysis+5
2vor 1 Monat
ghidra-mtk-loader preview

ghidra-mtk-loader

GitHubnccgroup/ghidra-mtk-loader

Ghidra-Loader für das MediaTek-md1img-Modem-Firmware-Image-Format
embedded-systems-securityiot-securityreverse-engineering+3
4vor 5 Monaten
nanocore_extractor preview

nanocore_extractor

GitHubjacobpimental/nanocore_extractor

Extrahiert Nanocore-Sample aus kompiliertem AutoIT-Skript
dynamic-analysis-sandboxingreverse-engineeringforensics+2
6vor 7 Jahren
cve-2026-1668-poc preview

cve-2026-1668-poc

GitHubwuyou6956-glitch/cve-2026-1668-poc

Proof-of-Concept-Exploit für CVE-2026-1668 in der TP-Link-Switch-Firmware, das eine MIPS-Payload liefert, die eine Root-Shell auf anfälligen Geräten…
embedded-systems-securityiot-securityvulnerability-analysis+6
vor 6 Monaten
PixelSmash preview

PixelSmash

GitHubse1ims/pixelsmash

Proof-of-Concept und Lab-Harness für CVE-2026-8461, einen Out-of-Bounds-Write im MagicYUV-Decoder von FFmpeg, mit Payload-Generator und…
memory-forensicsvulnerability-analysisexploitation+6
vor 1 Monat
cve-2026-43687 preview

cve-2026-43687

GitHubjvidhan/cve-2026-43687

Reverse-Engineering-Notizen und ein eigenständiger PoC für die Access-Cache-Race des macOS-NFS-Clients (CVE-2026-43687), mit Kext-Disassembly-Diff…

memory-forensicsvulnerability-analysisexploitation+4
vor 1 Monat
secbox preview

secbox

GitHubyv1ing/secbox

Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
network-mappingvulnerability-analysismobile-app-pentesting+9
vor 17 Tagen
CVE-2019-11707-from-an-IonMonkey-type-confusion-to-SYSTEM- preview

CVE-2019-11707-from-an-IonMonkey-type-confusion-to-SYSTEM-

GitHubg4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-

Windows-Proof-of-Concept-Exploit-Kette für CVE-2019-11707, eine Firefox-IonMonkey-Typverwechslung, die Browser-RCE mit Sandbox-Escape kombiniert, um…

privilege-escalationvulnerability-analysisexploitation+6
vor 22 Tagen
CVE-2026-0006-step-2 preview

CVE-2026-0006-step-2

GitHubr3n3r0/cve-2026-0006-step-2

Forschungspaket, das eine leak-gestützte ROP-Kette im Android media.swcodec über den APV-Decoder-Heap-Overflow CVE-2026-0006 demonstriert, mit…
android-securitymemory-forensicsexploitation+5
vor 12 Tagen
astaroth-deobfuscator preview

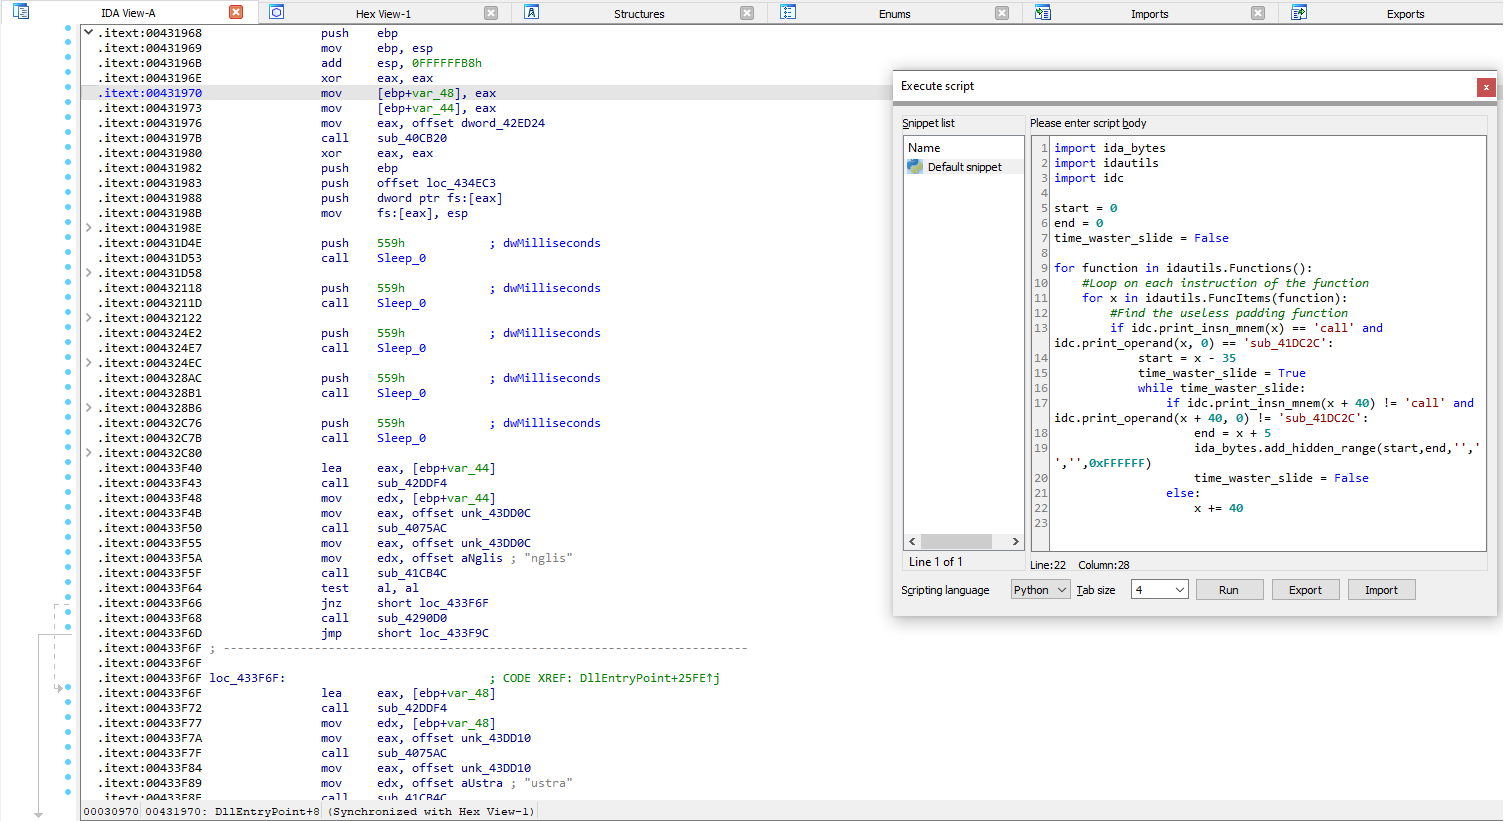
astaroth-deobfuscator

GitHubdodo-sec/astaroth-deobfuscator

IDA-Python-Skript zum Deobfuskieren der Astaroth/Guildma-Injector-DLL
static-analysisreverse-engineeringmalware-analysis+1
8vor 3 Jahren
USB Spy preview

USB Spy

GitLabchristophe.duvernois/usb-spy

Fängt USB-Massenspeicherverkehr auf Block- und Dateiebene ab und analysiert ihn, emuliert USB-Geräte und unterstützt benutzerdefinierte Python-Stubs…
vulnerability-analysisexploitationreverse-engineering+6
3vor 3 Monaten
rizin-notebook preview

rizin-notebook

GitHubindalok/rizin-notebook

Ein Notizbuch, in das man Notizen schreibt, während man Rizin & Cutter verwendet!
reverse-engineeringscripting-automationdebuggers+3
7vor 6 Monaten
Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis preview

Agent-Tesla-APC-Injection-Token-Manipulation-Registry-Persistence-Analysis

GitHubkaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis

Reverse-Engineering-Analyse von Agent Tesla, einem auf .NET basierenden Info-Stealer, der APC-Injektion, Token-Manipulation und Registry-Persistenz…
privilege-escalationpersistence-mechanismsreverse-engineering+4
3vor 2 Monaten
vbox-lsilogic-sas-config preview

vbox-lsilogic-sas-config

GitHubabraxas/vbox-lsilogic-sas-config

VirtualBox 7.2.20 - Critical - Local - Type confusion / arb R/W - SAS1068 CONFIG SCSI-SPI overlay
memory-forensicsvulnerability-analysisexploitation+4
vor 3 Tagen
s9180-rootmygalaxy preview

s9180-rootmygalaxy

GitHubdeancyl/s9180-rootmygalaxy

RootMyGalaxy für Galaxy S23 Ultra SM-S9180 (FZG1) – temporärer Root via CVE-2026-43499, KernelSU Late-Load, kein Partition-Flashing, kein Knox


android-securityprivilege-escalationpersistence-mechanisms+5
2vor 4 Tagen
Zurück1…747576…100Weiter








