
 dodo-sec/astaroth-deobfuscator
IDA-Python-Skript zum Deobfuskieren der Astaroth/Guildma-Injector-DLL

IDA-Python-Skript zum Deobfuskieren der Astaroth/Guildma-Injektor-DLL
Als ich versuchte, die Injektor-DLL aus einer aktuellen Astaroth/Guildma-Kampagne zu analysieren (Dank an diesen Tagebucheintrag von SANS ISC), stieß ich auf einen wirklich nervigen Versuch der Verschleierung.
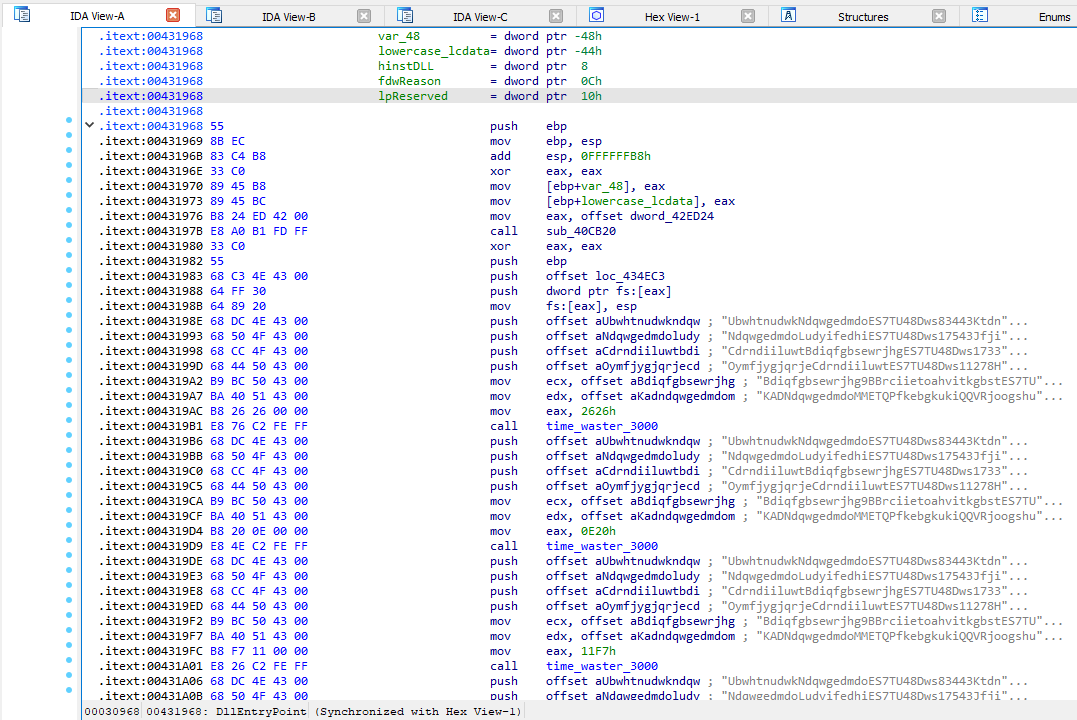
Eine Funktion (die ich auf dem Bild unten time_waster_3000 genannt habe) wird über 1.000-mal (!!!) in der gesamten DLL aufgerufen. Diese Funktion nimmt sechs fest codierte Zeichenfolgen als Argumente entgegen, zusammen mit einem zufälligen word. Die Funktion selbst ist ein Kaninchenbau voller Arithmetik, die, soweit ich das beurteilen konnte, keinen praktischen Zweck erfüllt (abgesehen davon, dass sie die Zeit eines Reverse Engineers verschwendet). So sieht der DLLEntry mit diesen nervigen Aufrufen aus:
Der Zweck dieses IDA-Python-Skripts ist es, alle Codeblöcke auszublenden, die einen Aufruf dieser Junk-Funktion sowie deren Argumente betreffen. So sieht der DLLEntry aus, nachdem das Skript ausgeführt wurde:
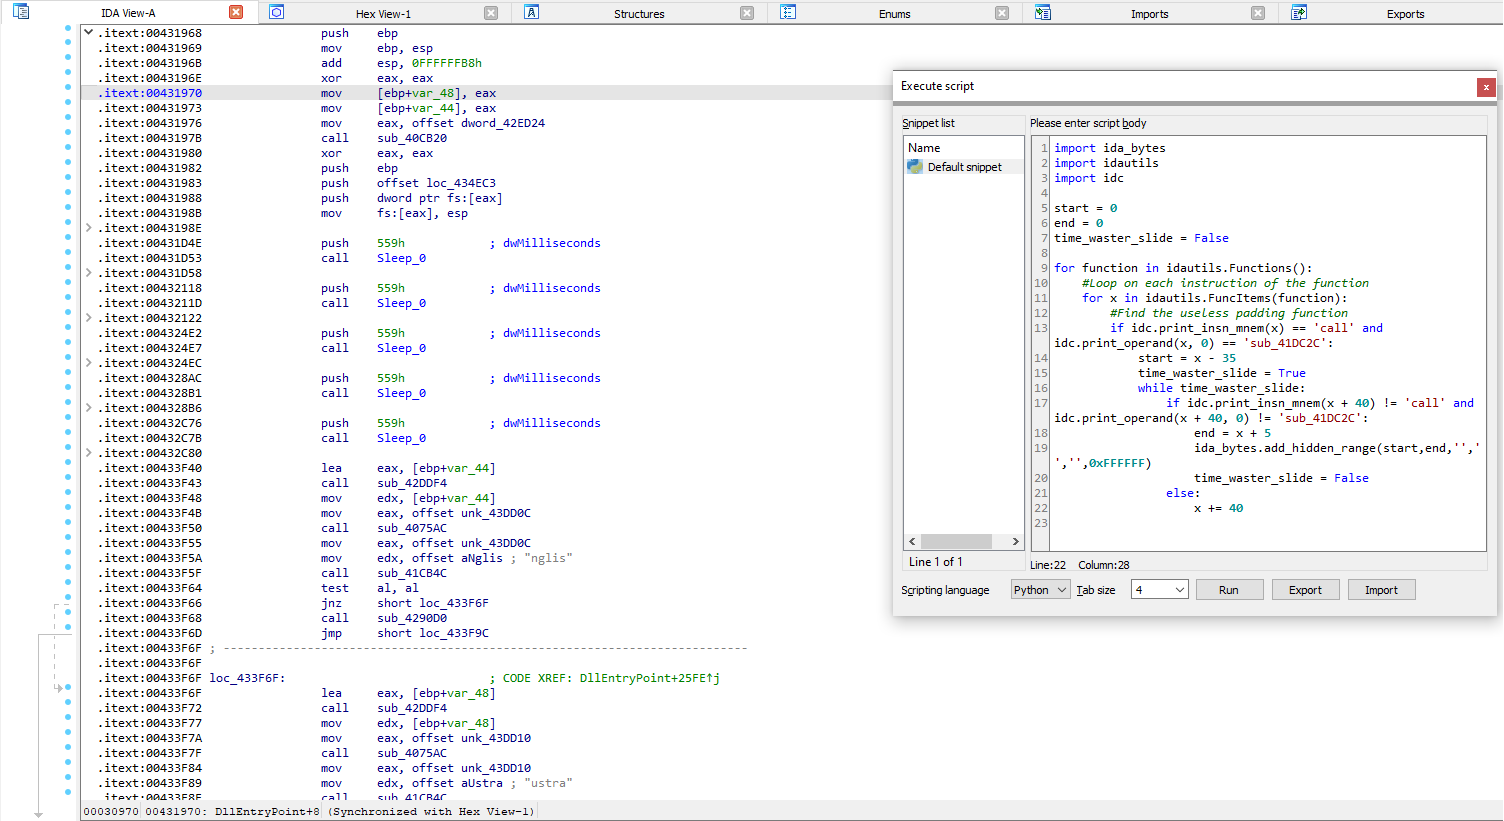
Das Skript funktioniert, indem es einen Aufruf der Padding-Funktion findet, der im Skript durch call sub_CHANGEME dargestellt wird. Daher müssen Sie ihn im Skript mit dem Funktionsnamen umbenennen, der in der von Ihnen untersuchten Probe gefunden wurde. Zum Beispiel: Ändern von idc.print_operand(x, 0) == 'sub_CHANGEME' zu idc.print_operand(x, 0) == 'sub_431000'.
Ich habe mich dafür entschieden, über die call sub_CHANGEME-Anweisung zu iterieren, anstatt über Argument-Pushes. Der Grund dafür ist einfach: Die fest codierten Zeichenfolgen sind an mehreren Stellen im Binärprogramm vorhanden; als ich also versuchte, nach Push-Anweisungen mit den Offsets dieser Zeichenfolgen zu suchen, fand das Skript nicht alle Vorkommen dieser Junk-Daten.
Das Skript funktionierte bisher so, dass es jede Instanz der Argumentübergabe und des Aufrufs der Padding-Funktion als einen zusammengeklappten Block verbarg. Da die Funktion mehrfach hintereinander aufgerufen wird, führte das zu großen leeren Bereichen in der Disassembly-Ansicht. Ich habe es aktualisiert, um aufeinanderfolgende Instanzen dieses Paddings in einem einzigen zusammengeklappten Block zu verbergen, was die Lesbarkeit wirklich verbessert.






