
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
 joshuapassos/cmf-watch-pro-2-ble-protocol
Reverse-engineertes BLE-Protokoll für die CMF Watch Pro 2, das das GATT-Layout, AES-128-CBC-verschlüsselte Befehlsframes, den…
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
Akademisches Labor für die Analyse und Ausnutzung von CVE-2025-5548 im FreeFloat FTP Server 1.0.
 xcracker000/cve-2024-56426
# CVE-2024-56426 Exynos9830 Bootrom-Exploit - SM-G985F
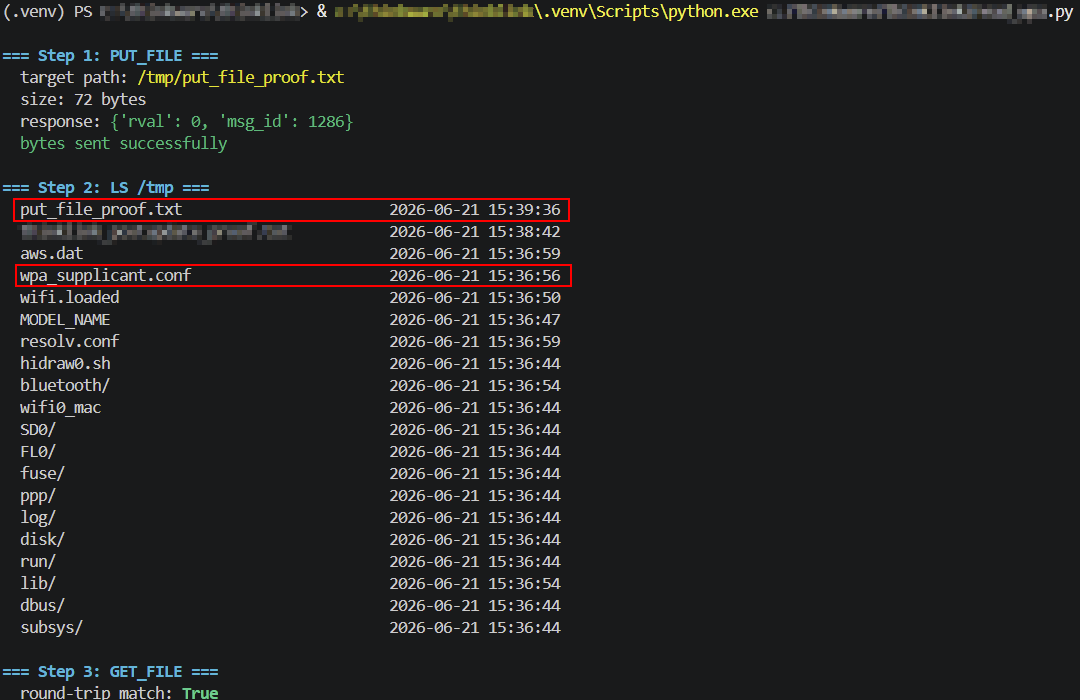 turretsec/disclosure-thinkware-u3000
Drei nicht authentifizierte Schwachstellen im lokalen WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam: beliebiges Schreiben von Dateien,…
 jas502n/decompiler_tools
Werkzeuge
 nccgroup/android_demystification_toolbox
ADT ist ein Toolset, das entwickelt wurde, um das Verhalten von Anwendungen zu modellieren, Sicherheitslücken zu erforschen und zu testen und das…
 crussella0129/tricorne
ein auf Pentesting und Purple-Hat-Tooling ausgerichteter Fedora-Remix
 yasharote/dll-injector
Ein Desktop-Tool, mit dem sich DLLs injizieren, WinAPI-Funktionen wie CreateFileW hooken und das Prozessverhalten zur Laufzeit ändern lassen —…
 prophetcraft/jarhunter
JAR-Analysewerkzeug zum Erkunden, Durchsuchen und Extrahieren spezifischer Klassen aus großen JAR-Dateien mit Bytecode-Suche,…
 xernary/cve-2026-82539
Sicherheitshinweis zur TOTOLINK a720r Pufferüberlauf-Schwachstelle
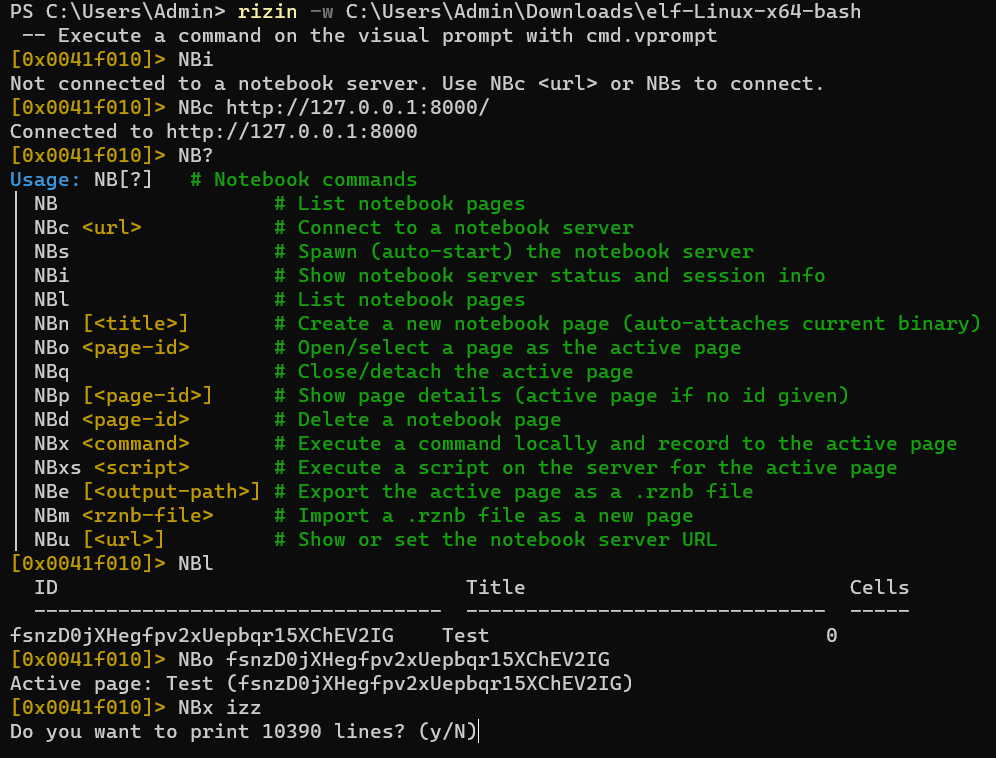 rizinorg/rizin-notebook
Ein Notizbuch zum Schreiben von Notizen während der Verwendung von rizin!
 cyber-defence-campus/netgear_r6700v3_circled
Demonstriert einige Funktionen von Morion durch die Generierung eines Exploits für CVE-2022-27646 (Stack-Buffer-Overflow auf Netgear R6700v3-Routern).
 novaek/cve-2026-0073-research
CVE-2026-0073 ist eine RCE mit einem CVSS-Schweregrad von 8,3, und hier erklären wir, wie sie funktioniert.
 boredpentester/abl_rop
Experimentieren mit CVE-2022-20120 (Pixel Bootloader / ABL) mit Unicorn, abgeleitet vom Emulator von eShard unter…
 tekkenbugattii/linusware-source-code-internal
Reverse-engineerte Laufzeit-Engine für Roblox/Luau mit VM-Hooking, Opcode-Remapping, Capability-Eskalation und UNC-Skriptumgebung zur Ausführung…
 mutur4/unisocbootroms
Dies ist eine Sammlung von Unisoc-BootROMs, die über CVE-2022-38694 aus verschiedenen Unisoc-Chipsätzen ausgelesen wurden.
 spiralbl0ck/cve-2022-3653
CVE-2022-3653 nur die C++-Komponente in Vulkan für spätere Studien
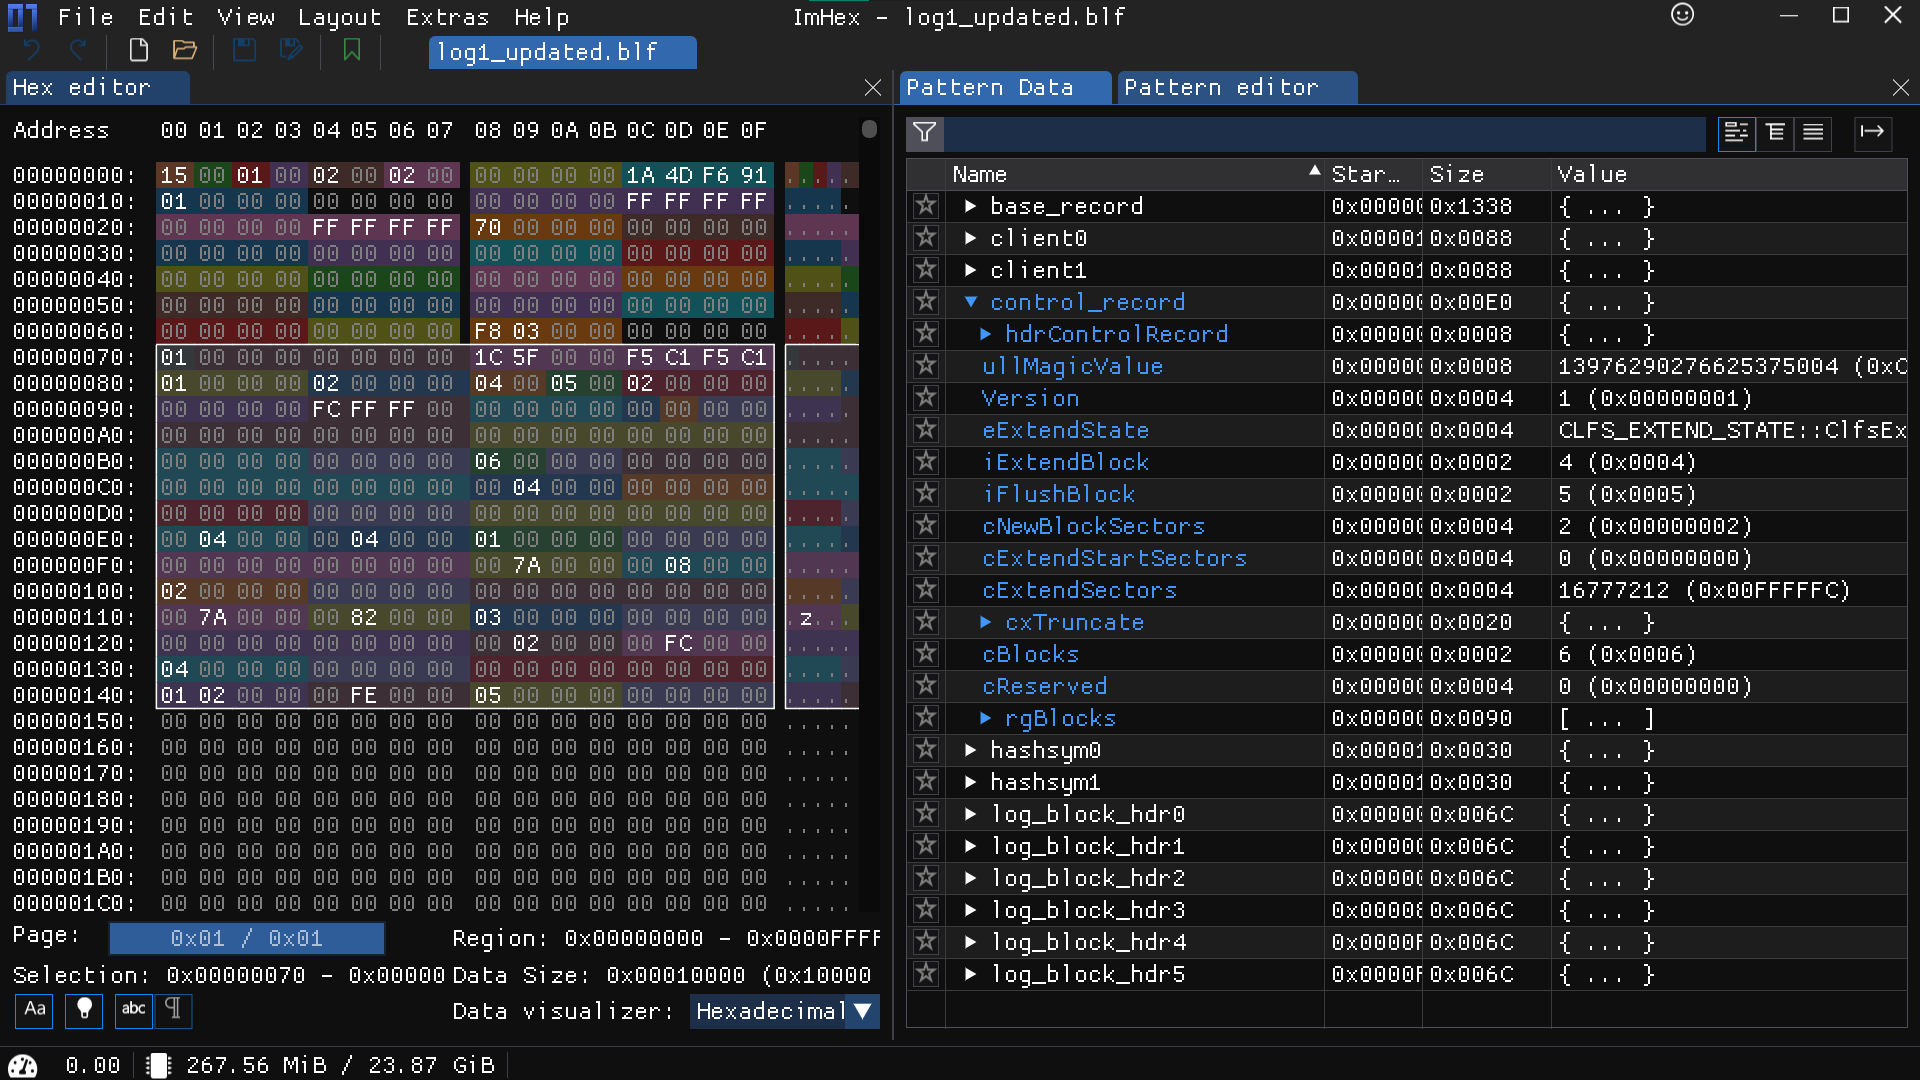 romanrybachek/cve-2023-36900
Denial-of-Service PoC | Writeup | Header mit CLFS-Strukturen | Imhex-Muster für .blf-Erweiterung








