
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 h3xdum/xiaomi-c200-firmware-analysis
Von UART zu Root: Einbruch in die Xiaomi C200 über U-Boot
 malwaretech/phasedump
Python-Tool zum Entschlüsseln von W32/Phase-Modulen
 xf1les/fsop-finder
Binary-Ninja-Plugin, das glibc libio nach FSOP-Codepfaden durchsucht, die die Kontrollfluss- und Stack-Zeiger-Hijacking ermöglichen und die…
 hackyangwen-lgtm/rmg-s9180-fzg1
# Root für mein Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 Payload-Port – CVE-2026-43499 + KernelSU LKM
 dump-guy/sc2elf
Einfache dotnet Native AOT-App, die LibObjectFile verwendet, um Shellcode in ELF zu konvertieren.
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Adaption von Cassowary CVE-2024-23222 für Linux x86_64
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP Stack-Pufferüberlauf-Schwachstelle für Remote-Code-Ausführung
 nccgroup/zipdefrag
Präsentiert auf der Recon Montreal 2018
 baba01hacker666/cve-2026-23111
Linux-Kernel nf_tables Use-After-Free (CVE-2026-23111) — LPE-PoC
 xrzcc/s26-m1q-ghostlock-selinux
GhostLock-Forschung zu CVE-2026-43499 für Galaxy S26 (SM-S942U1/m1q): SELinux Permissive erreicht, KASLR + tracefs-Port, uid=0-Grenze dokumentiert
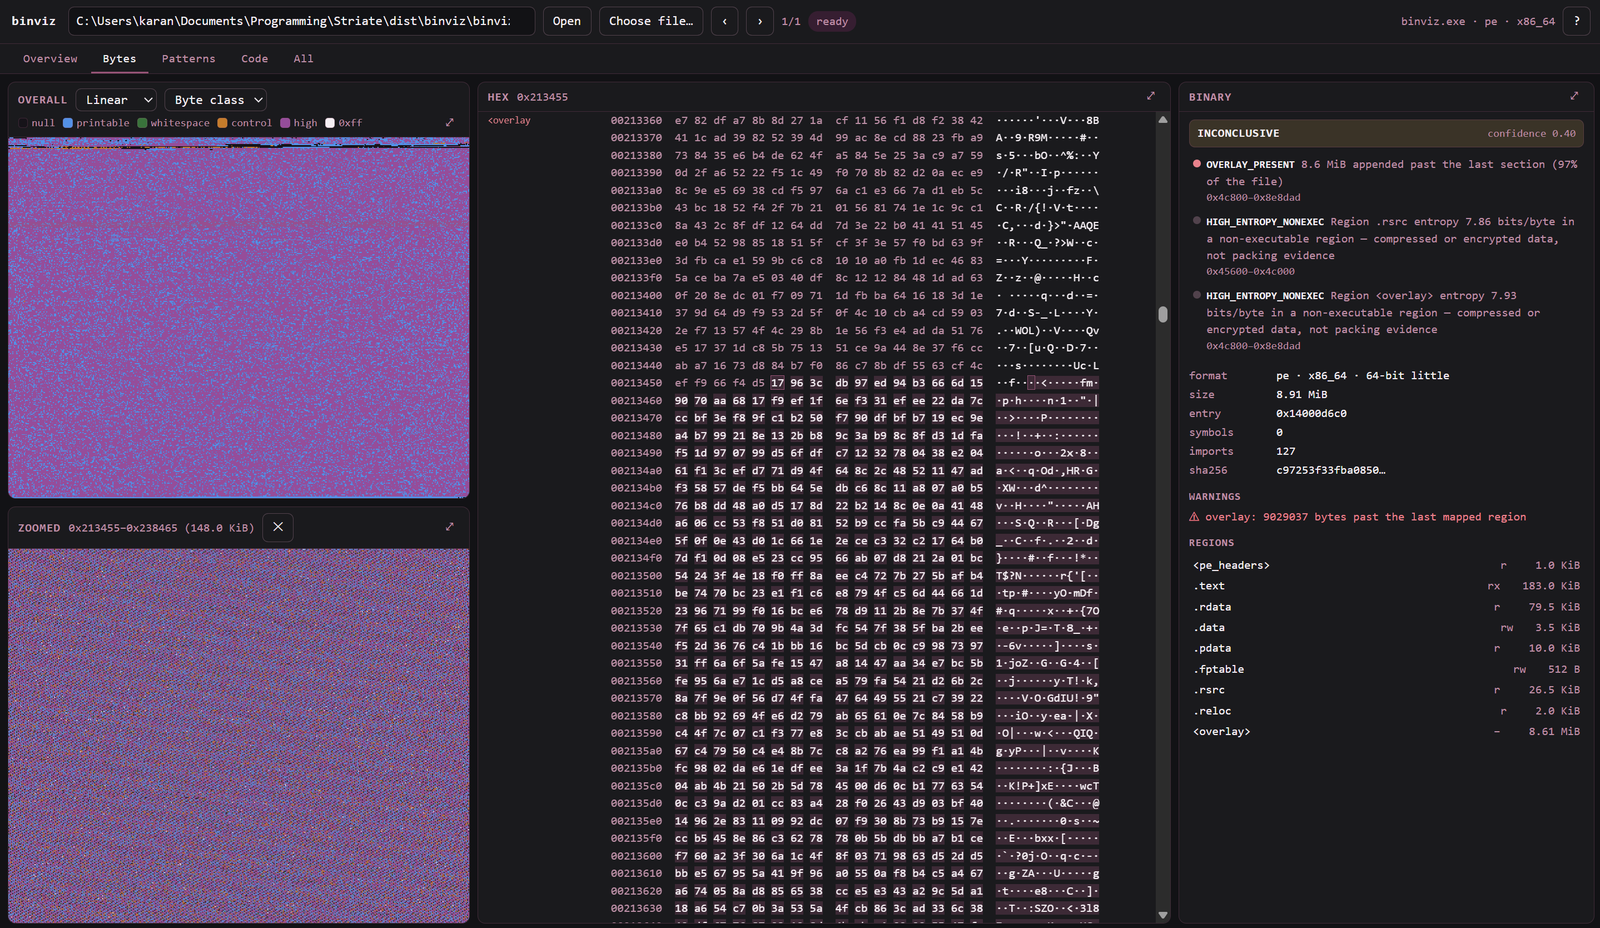 karankantaria/binviz
Binärer Visualisierer und Triage-Werkzeug — Entropie-, Byte-Klassen- und Hilbert-Oberflächen, Punktdiagramme und Kontrollflussgraphen über einem…
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) Caps-Root-Tool ohne Unlock** — ein auf CVE-2025-21479 (Adreno GPU SDS) basierendes Verfahren zur Rechteausweitung durch beliebige…
 ejfkdev/avdroot
Root einen Android Studio Emulator, indem du dessen Ramdisk mit Magisk patchst — in reinem Go.
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Reverse Engineering des Amadey Loaders mit x64dbg: dynamische API-Auflösung, Token-Privilegieneskalation, Keylogger-Hooks, Zwischenablage-Erfassung…
 backdoorskid/win-def-clickfix
Ein Scanner, der abschätzt, ob Microsoft Defender einen Befehl wahrscheinlich als ClickFix markiert.
 chainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc
Proof of Concept für CVE-2024-54756, eine Sicherheitslücke, die ich in GZDooms ZScript-Scripting-Engine gefunden habe.
 icewall/cve-2016-2334
Exploit für CVE-2016-2334: Heap-Overflow im HFS+-Archivparser von 7zip. Enthält HFS+-Dateigenerator und WinDbg-Heap-Analyse-Skripte zum Debuggen der…
 axlan/fatal_core_dump
Ein Core-Dump-Debugging-Mordfall.








