
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 fahreddinaykut/sparkaltbatteryboard
Reverse-engineerte I2C/SMBus-Akkuschnittstellenplatine für die DJI Spark, die den OEM-Smartakku durch einen Standard-3S-LiPo ersetzt. Enthält…
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 iss4cf0ng/openshell
Leichtgewichtiger Go-basierter Reverse-Shell-Verwaltungsserver mit einer Weboberfläche für interaktive Shell-Sitzungen, Sitzungsverwaltung und…
 ejfkdev/dae
Konfigurationsgesteuerter Dart-AOT-Snapshot-Analysator, der blutter-kompatible Symbole und Structs für IDA, radare2 und Frida exportiert und…
 kcufid/eps-cve-2017-0261
Analyse und PoC-Exploit für die EPS-Schwachstelle CVE-2017-0261, einschließlich IDA-Disassemblierung, Zwischendokumenten und Original-Exploit-Dateien.
 nyu-llm-ctf/ctftiny
Offizielles Repository für CTFTiny
 tandasat/tandasat.github.io
Remote-Hypervisor-Entwicklungskurs für Sicherheitsforscher; behandelt Virtualisierungsinterna, Hypervisor-Sicherheit und Schwachstellen in…
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus Challenge Stufe 2 Bootkit-Rootkit-Analyse
 fkie-cad/sandroid_dexray-intercept
Ein Android-Malware-Analysewerkzeug, das umfassende Laufzeitprofile erstellt, indem es sich in das Anwendungsverhalten in den Bereichen Kryptografie,…
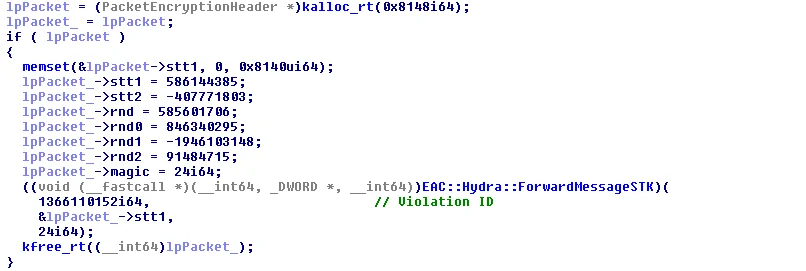 gmh5225/eac-kernel-packet-fucker
Reverse-engineered Umgehung des Easy Anti-Cheat-Kernel-Treibers, die die Speicherzuweisung abfängt, um Verstoßpakete zu unterdrücken, mit…
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC: Stack‑basierter Pufferüberlauf mit benutzerdefiniertem Shellcode auf älterem 32-Bit-Windows.
 mellow-hype/cve-2023-33476
Exploits für einen Heap-Überlauf in MiniDLNA <=1.3.2 (CVE-2023-33476)
 binref/agent
# Sprachmodell-Agent-Anweisungen für Binary Refinery
 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
 gmh5225/frida-il2cpp-datacollector
Frida-basiertes Tool, das Cheat Engines MonoDataCollector auf Android und iOS portiert und damit die Mono/IL2CPP-Datenerfassung zur Laufzeit sowie…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Tiefgehende Reverse-Engineering-Analyse von Lumma Stealer, einem Info-Stealer, der Process Hollowing, Native-API-Aufrufe und C2-Kommunikation nutzt.…
 infobyte/pyrmax
Decoder/Encoder für Ubiquiti-AirMAX-Funkprotokoll-Frames; pcap-/Live-Captures parsen, Geräte erkennen, nach verwundbarer Firmware scannen,…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…








