
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
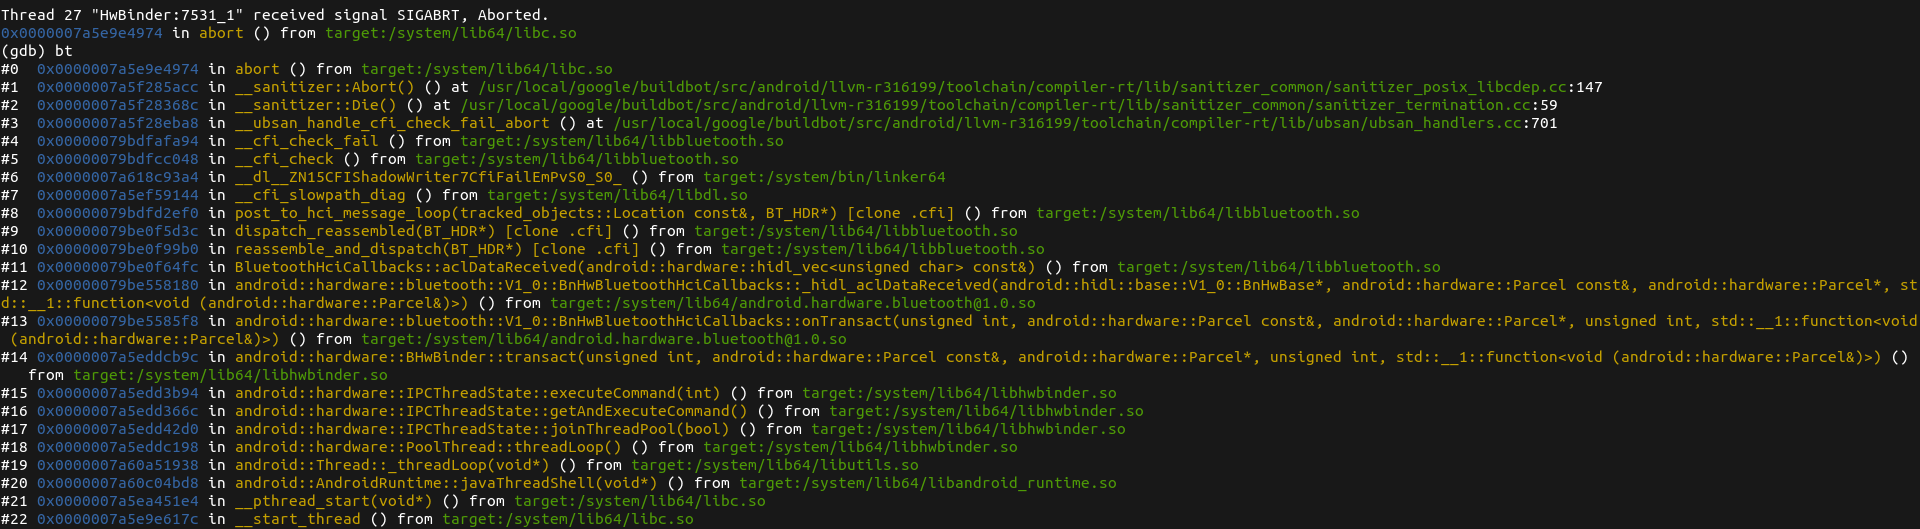
 themmokhtar/cve-2020-0022
Ein vollständig öffentlicher Exploit der CVE-2020-0022 BlueFrag Android-RCE-Sicherheitslücke (getestet auf Pixel 3 XL)
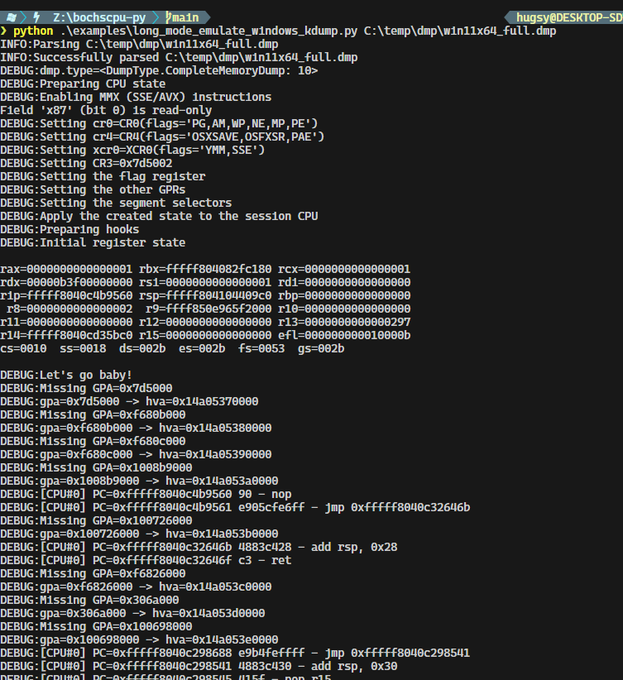 hugsy/bochscpu-python
Python-Bindungen für BochsCPU
 kaisonox/apiscope
Ein API-Hooking-Framework zum Abfangen und Überwachen von Windows-Anwendungen
 sobri3195/-pegasus-suite
Ein umfassendes Sicherheits-Toolkit mit 1000+ Penetrationstest- und Sicherheitsbewertungstools.
 gmh5225/driver-soulextraction
SoulExtraction ist eine Windows-Treiberbibliothek zum Extrahieren von Zertifikatsinformationen in Windows-Treibern
 ctn-qvo/auto_extract_offsets
Automatisierter Offset-Rechner für CVE-2026-43499, der eine präzise Berechnung von Speicheroffsets für die Schwachstellenausnutzung und Binäranalyse…
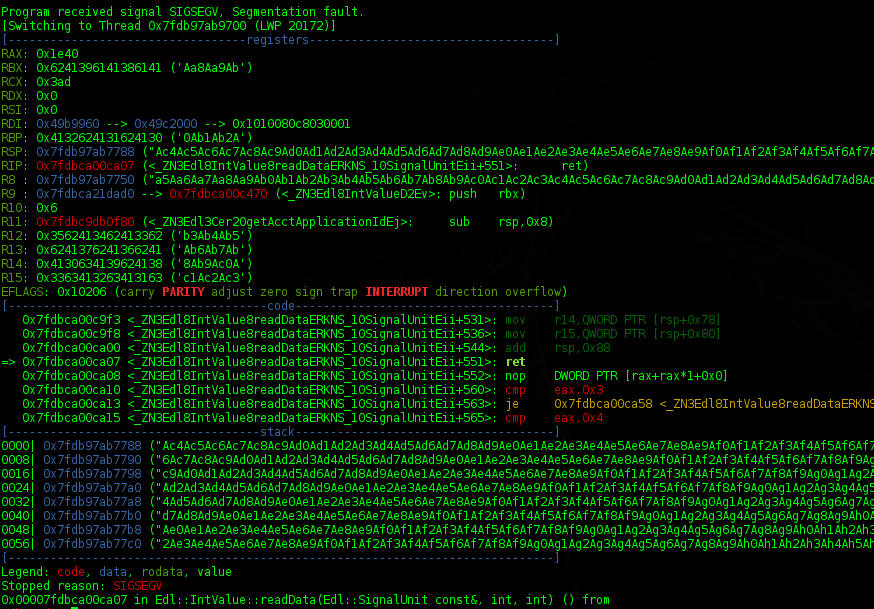 kpn-ciso/dra_writeup
Bericht über die Oracle DSR Stack-Pufferüberlauf-Sicherheitslücke (DRA) CVE-2014-6598
 jaredreabow/reverse-engineering-with-ai
Forschungsmethoden für das Reverse Engineering verschlüsselter Firmware und Software mit KI-gestützter Analyse, unabhängiger Validierung und…
 mhelwig/adwind-decryptor
Einfacher Decrypter für die Java-Trojaner AdWind, jRAT und jBifrost
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
 0x11dfe/file-unpumper
Werkzeug, das verwendet werden kann, um nutzlose Dinge aus einer PE-Datei zu entfernen, wie die Dinge, die ein Dateipumper hinzufügen würde.
 nighthawkk/jnisleuth-mcp
Automatisierte Wiederherstellung von Android JNI RegisterNatives, Typrekonstruktion von gestrippten ARM64-.so-Dateien, OLLVM-BR-X8-Deobfuscator und…
 stolevchristian/sylvia
iOS Syscall Explorer für IDA 9.X
 0vercl0k/kepaboo
Neutralisiere KEPServerEX Anti-Debugging-Techniken
 yasindce1998/barzakh
Ring -4 bis Ring 0: Forschungsplattform für Offensive-Defensive-Firmware. Wir bauen die Bootkits, dann fangen wir sie. Geschlossener Kreislauf. Null…
 dumpanalysis/prologwindbg
Verwende Prolog, um Speicherabbilder und angehaltene Live-Prozesse in WinDbg zu analysieren.
 hdbreaker/ricnar-exploit-solutions
Exploits-Lösung für CrackLatinos-Herausforderungen
 talha-nazeef-ahmed/rpc-triage
Eine statische Analyse-Engine ohne Symbole, die die Windows-RPC-Angriffsfläche extrahiert und mithilfe eines AHP-basierten Risikomodells mathematisch…








