
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 lionsec/xerosploit
Effizientes und fortschrittliches Man-in-the-Middle-Framework.
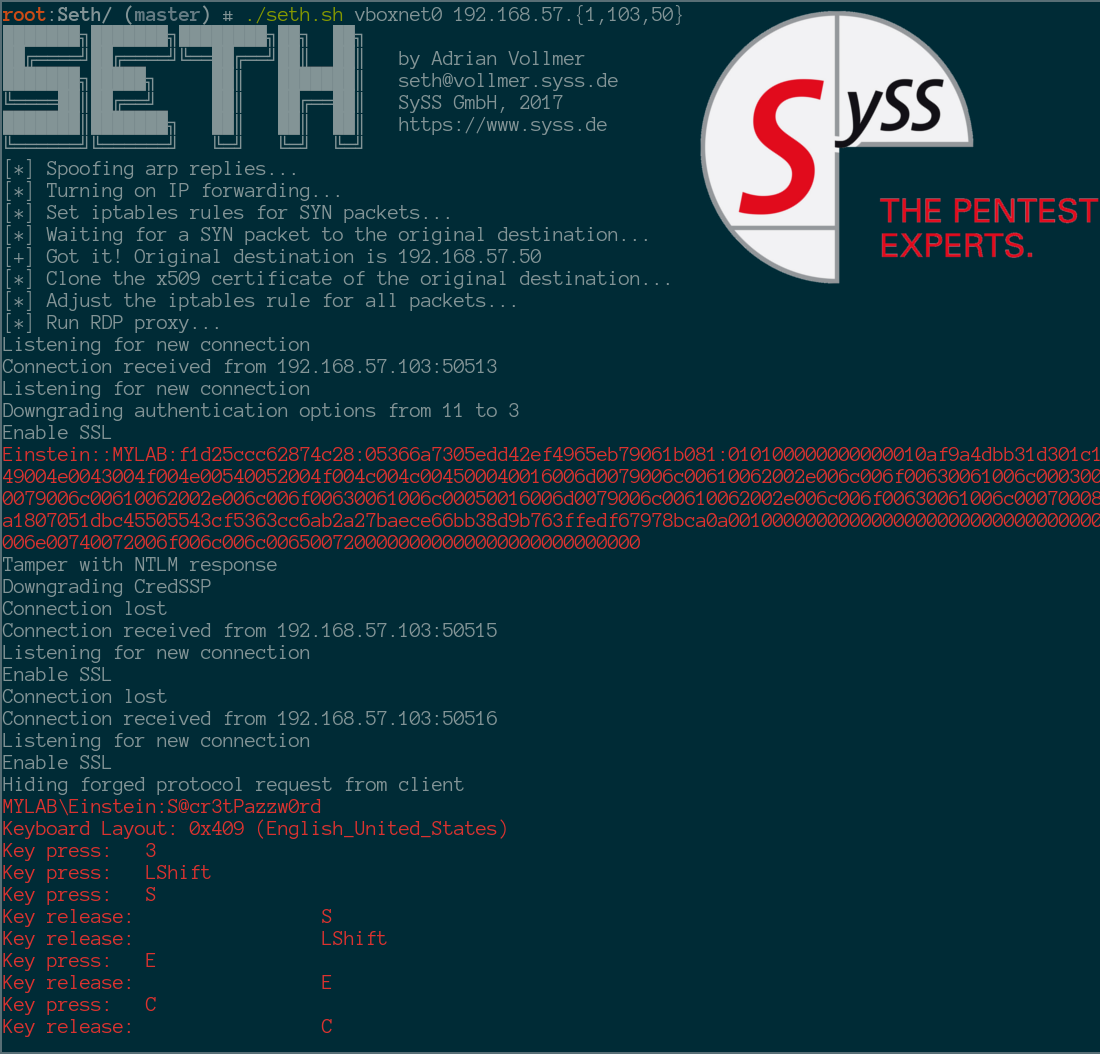 syss-research/seth
Führen Sie einen MitM-Angriff durch und extrahieren Sie Klartext-Anmeldeinformationen aus RDP-Verbindungen
 ascotbe/kernelhub
:palm_tree:Sammlung von Privilegieneskalations-Schwachstellen im Linux-, macOS- und Windows-Kernel, mit Kompilierungsumgebung, Demo-GIF-Karte,…
 fortra/nanodump
Das Schweizer Taschenmesser des LSASS-Dumpings
 cn33liz/p0wnedshell
PowerShell Runspace Post-Exploitation-Toolkit
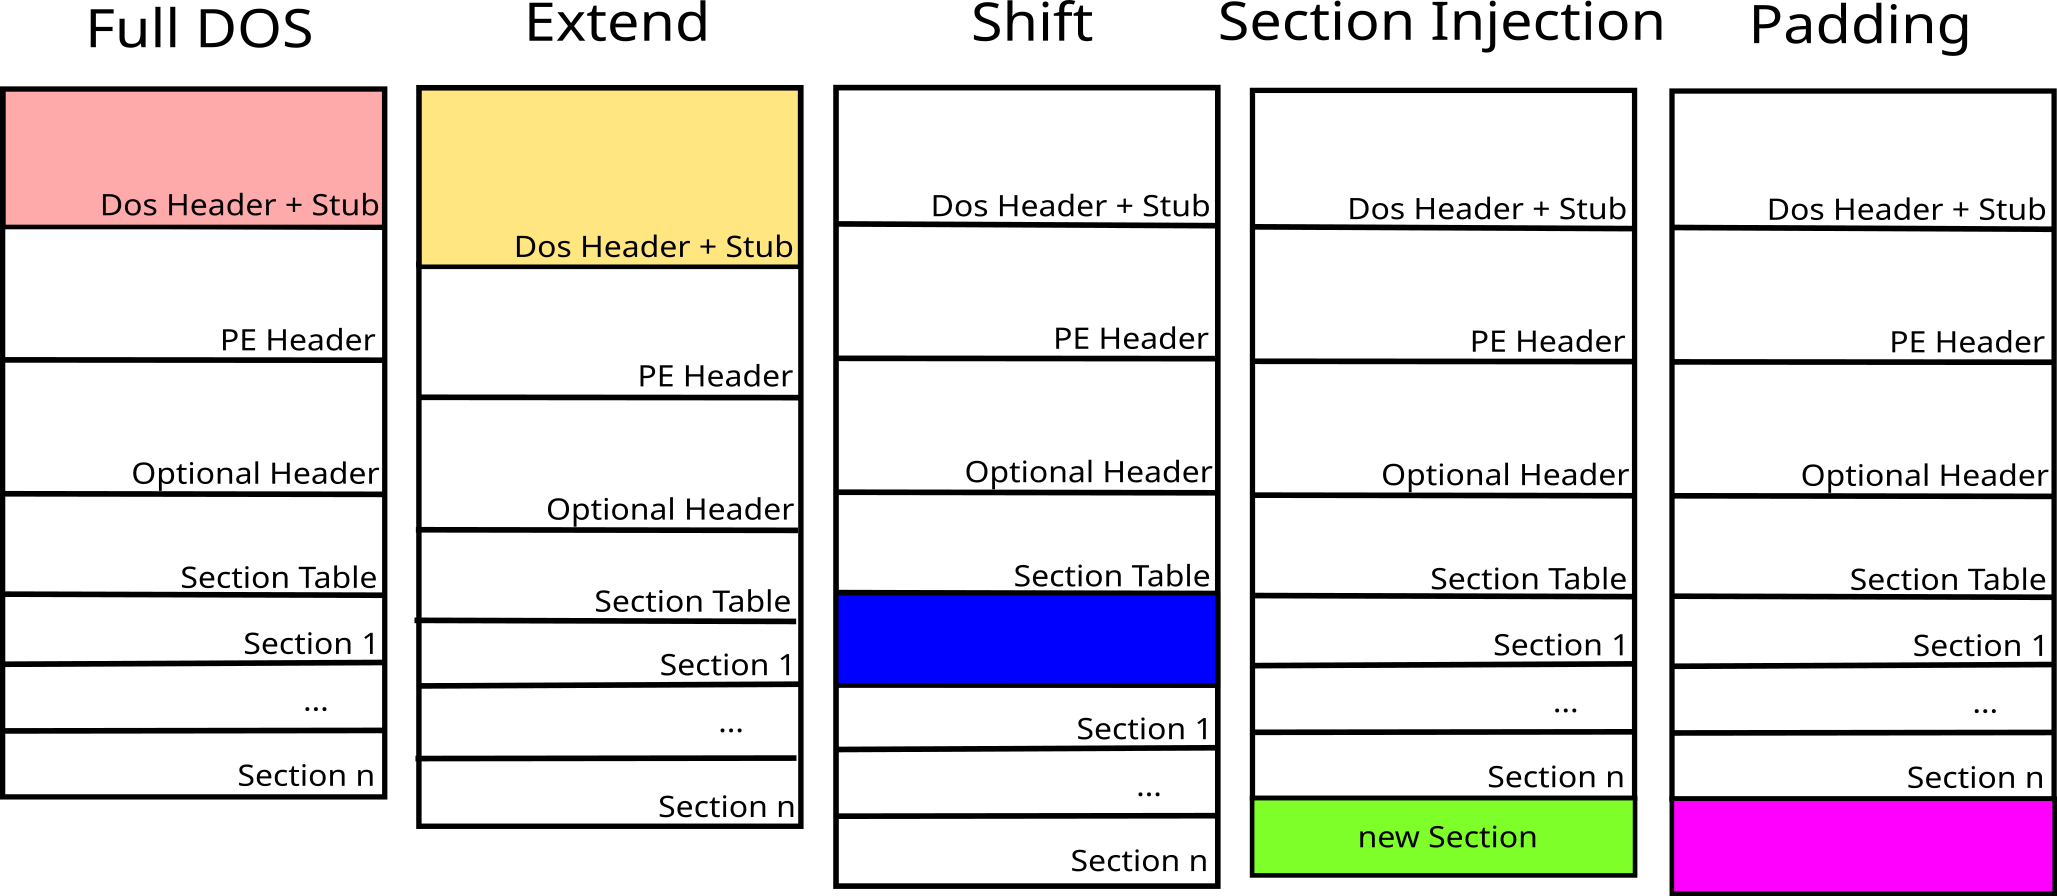 govolution/avet
Antivirus-Umgehungstool
 bashfuscator/bashfuscator
Ein vollständig konfigurierbares und erweiterbares Bash-Obfuskations-Framework. Dieses Tool soll sowohl dem Red Team als auch dem Blue Team helfen.
 matrixleons/evilwaf
evilwaf ist ein Penetrationstest-Tool, das entwickelt wurde, um gängige Web Application Firewalls (WAFs) zu erkennen und zu umgehen.
 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.
 jthuraisamy/syswhispers2
AV/EDR-Umgehung durch direkte Systemaufrufe.
 threatexpress/domainhunter
Überprüft abgelaufene Domains auf Kategorisierung/Reputation und Archive.org-Verlauf, um gute Kandidaten für Phishing- und C2-Domainnamen zu…
 k4m4/kickthemout
💤 Kicken Sie Geräte aus Ihrem Netzwerk, indem Sie einen ARP-Spoof-Angriff durchführen.
 uphiago/recon-skills
Praxisgeprüftes Offensive-Security-Fähigkeitenpaket mit 169 Techniken für Aufklärung und Penetrationstests. Deckt CORS, SSRF, Subdomain-Übernahme,…
 ssh-mitm/ssh-mitm
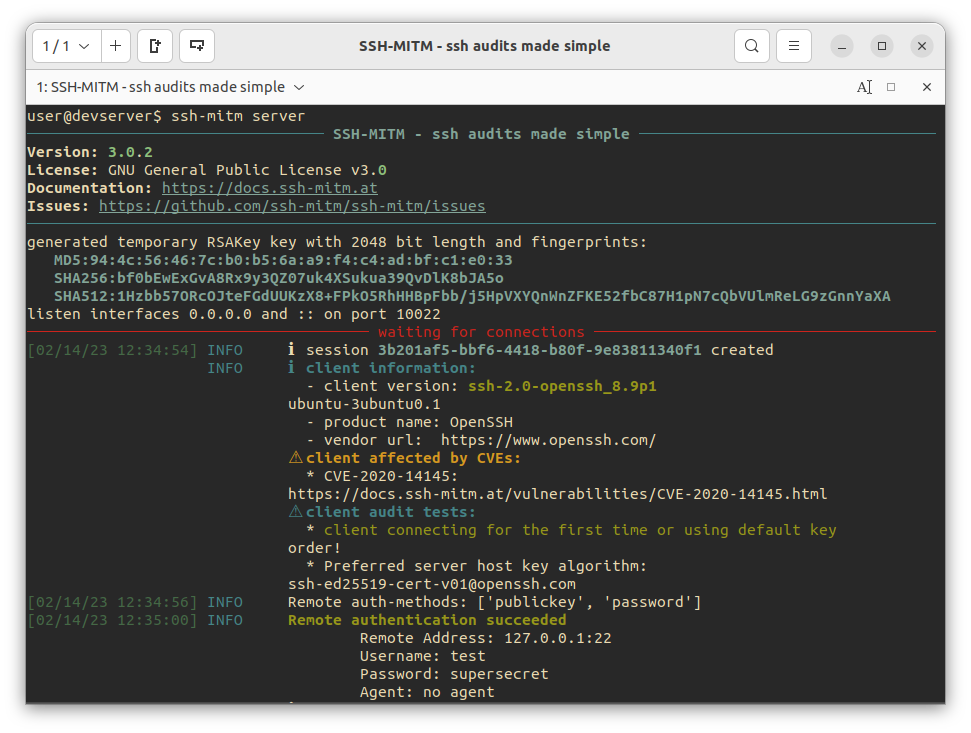
SSH-MITM - SSH-Audits leicht gemacht
 drk1wi/portspoof
Emuliert offene Ports und Dienstsignaturen über alle 65535 TCP-Ports, um Aufklärung zu verlangsamen, Scanner zu verwirren und Angreiferressourcen mit…
 calebstewart/pwncat
Post-Exploitation-Plattform, die Aufzählung, Privilegieneskalation, Persistenz und C2-Operationen über Reverse/Bind-Shells automatisiert, mit…
 threatexpress/malleable-c2
# Cobalt Strike Malleable C2 Design- und Referenzhandbuch








