
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 0xsteph/pentest-ai-agents
Verwandle Claude Code in deinen Assistenten für offensive Sicherheitsforschung. Spezialisierte KI-Subagenten für autorisierte Penetrationstests:…
 pedrib/poc
Advisories, Proof-of-Concept-Dateien und Exploits, die von @pedrib veröffentlicht wurden.
 jthuraisamy/syswhispers
AV/EDR-Umgehung durch direkte Systemaufrufe.
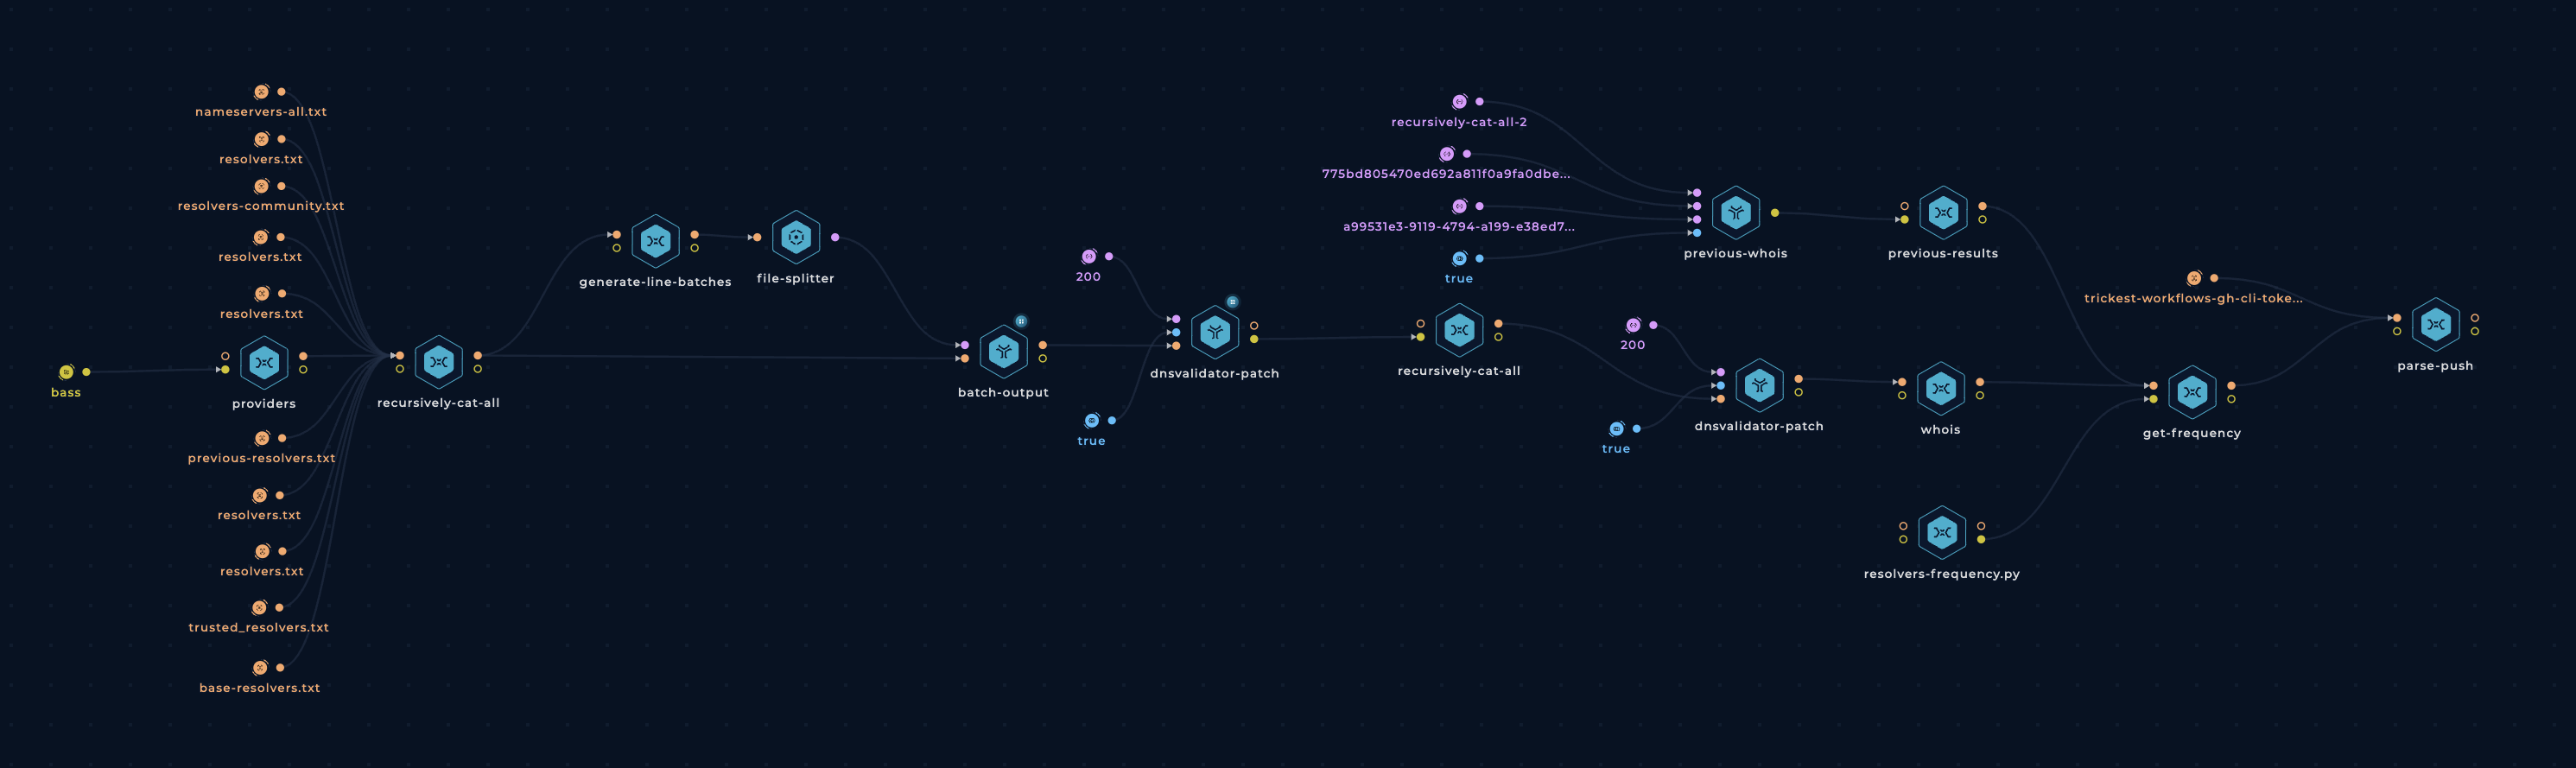 trickest/resolvers
Die umfassendste Liste zuverlässiger DNS-Resolver.
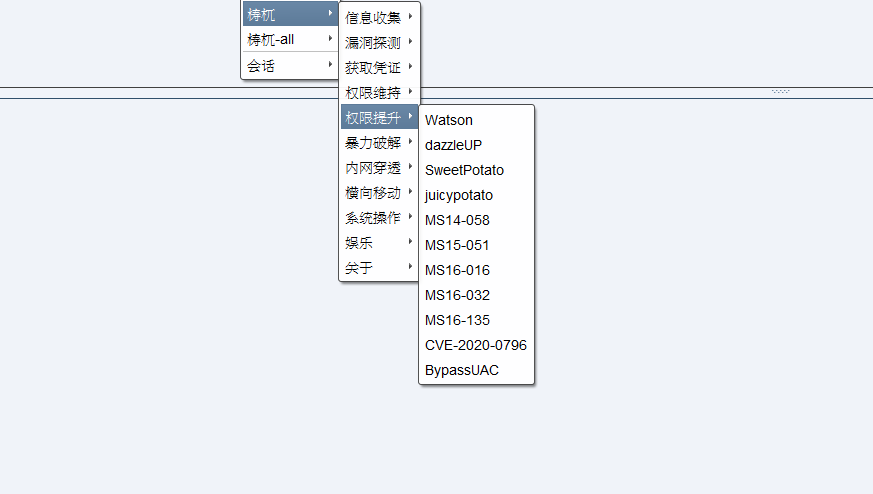 pandasec888/taowu-cobalt_strike
Red-Team-Automatisierungsframework auf Basis von Cobalt Strike, das Exploit-Module, Post-Exploitation-Tools und Lateral-Movement-Fähigkeiten für…
 specterops/sharphound
Sammelt Active-Directory-Objektmetadaten, Gruppenmitgliedschaften, Sitzungen, ACLs und Vertrauensstellungen, um BloodHounds Angriffspfad-Mapping für…
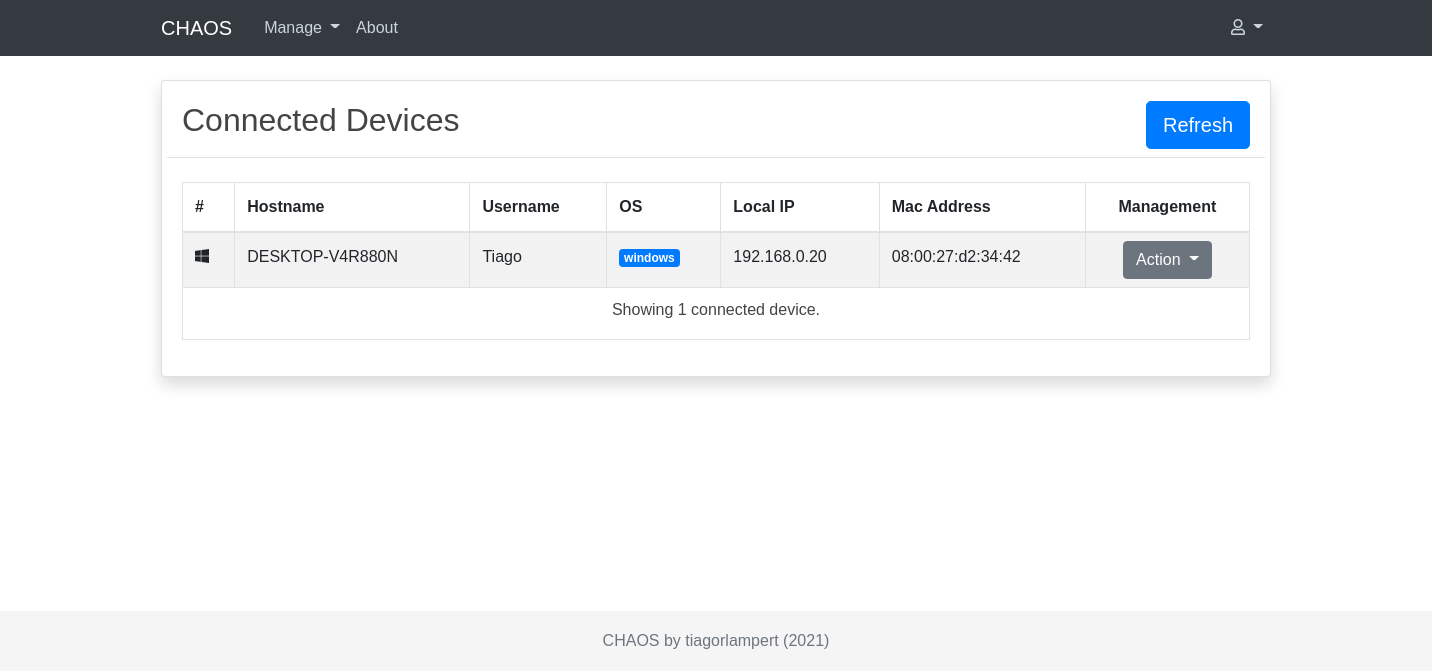 tiagorlampert/chaos
🔥 CHAOS ist ein kostenloses Open-Source-Fernverwaltungstool, mit dem Binärdateien zur Steuerung entfernter Betriebssysteme generiert werden können.
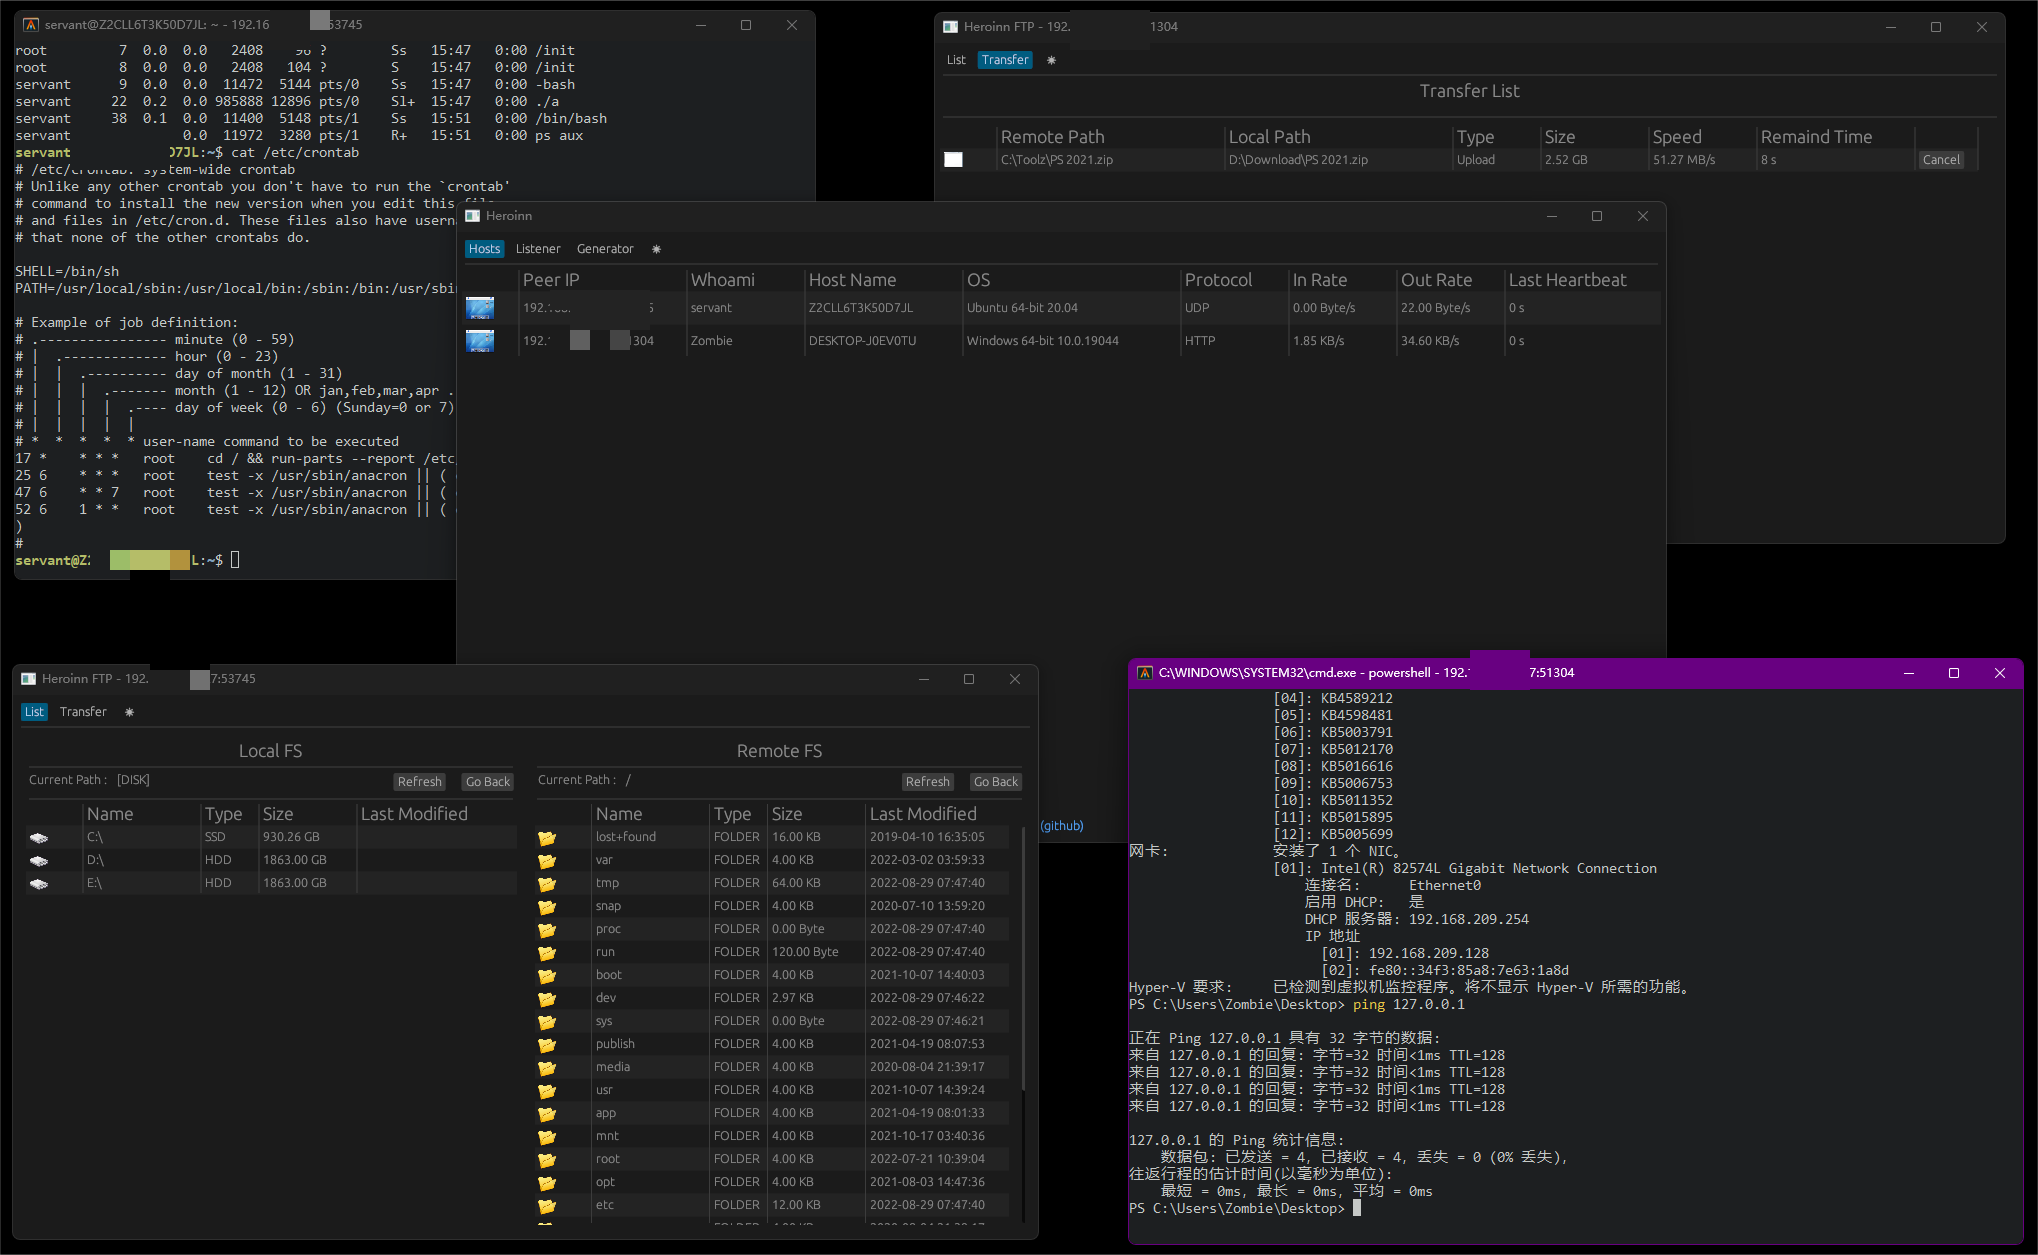 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 bushidouk/ransomware-tool-matrix
Eine Ressource, die alle Tools enthält, die jede Ransomware-Bande verwendet.
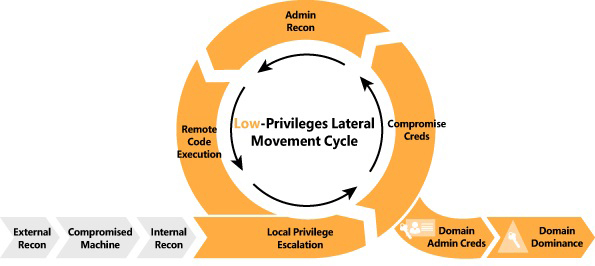 ihebski/a-red-teamer-diaries
RedTeam/Pentest Notizen und Experimente, die auf mehreren Infrastrukturen im Rahmen professioneller Engagements getestet wurden.
 nccgroup/winpayloads
Nicht erkennbare Windows-Payload-Generierung
 androidmalware/android_hid
Verwende Android als Rubber Ducky gegen ein anderes Android-Gerät
 s3cur3th1ssh1t/amsi-bypass-powershell
Dieses Repository enthält einige Amsi Bypass Methoden, die ich in verschiedenen Blogbeiträgen gefunden habe.
 ph4ntonn/stowaway
Multi-Hop-Proxy-Tool für Penetrationstester, das Traffic-Routing durch mehrere Knoten, SOCKS5/SSH-Tunneling, Port-Weiterleitung, Remote-Shell und…
 wavestone-cdt/edrsandblast
Nutzt anfällige signierte Treiber aus, um EDR-Kernel-Callbacks, Objekt-Callbacks, ETW-TI-Provider und Userland-Hooks zu umgehen, für…
 klezvirus/inceptor
Vorlagengesteuertes AV/EDR-Umgehungs-Framework
 meridianlabs-ai/inspect_petri
Ein Alignment-Auditing-Agent, der in der Lage ist, Alignment-Hypothesen schnell zu erkunden
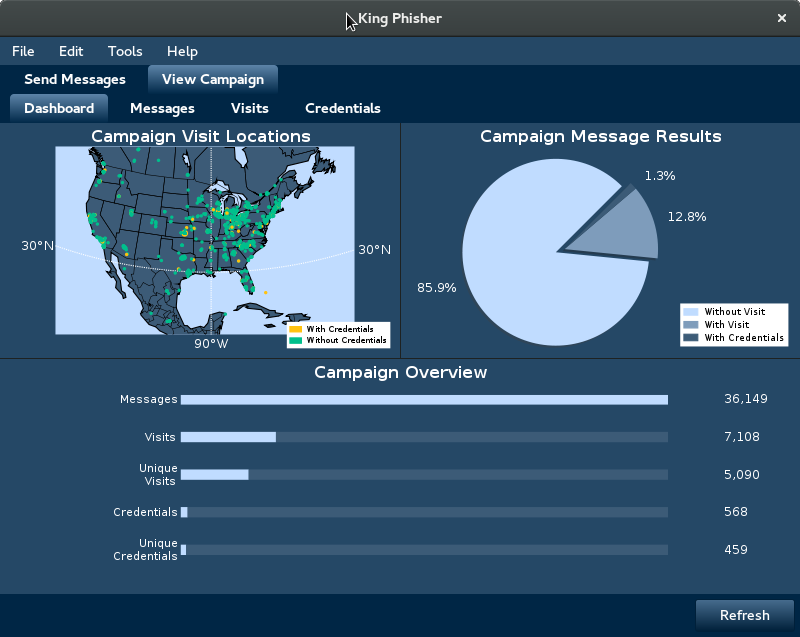 crimsonforge-io/king-phisher
Simulieren Sie realistische Phishing-Kampagnen mit Credential Harvesting, E-Mail-Tracking und Landing-Page-Klonen für…








