
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 winterknife/silverpick
Windows-Benutzermodus-Shellcode-Entwicklungsframework (WUMSDF)
 d419h/iconjector
DLLs über Icons in den Explorer-Prozess injizieren
 ibnaleem/rules
Kuratierte Sammlung von Hashcat-Passwortknackregeln mit Benchmark-Daten, die Red Teams und Penetrationstestern dabei hilft, komplexe Passwörter…

 srlabs/certiception
Ein ADCS-Honeypot, um Angreifer in Ihrem internen Netzwerk zu fangen.
 ttpreport/siphondns
Covert data exfiltration via DNS
 paranoidninja/brc4-bof-artillery
Sammlung von Brute Ratel C4 BOFs für die Windows-Post-Exploitation: Prozessspeicherzugriff, Abruf von NetNTLMv2-Hashes, Kontakterfassung sowie Ver-…
 decoder-it/newmachineaccount
Erstellt Active Directory-Computerkonten mit benutzerdefinierten Passwörtern und unterstützt optionale OU-Platzierung, explizite Anmeldedaten und…
 0xsch1zo/nullgate
Bibliothek, die die Verwendung indirekter Syscalls erleichtert. Ziemlich interessanter AV/EDR-Bypass als PoC.
 darkspacesecurity/runas-stealer
Credential-Stealer für das RunAs-Dienstprogramm mit 3 Techniken: Hooking von CreateProcessWithLogonW, intelligentes Keylogging, Remote-Debugging
 luemmelsec/apex
Azure Post-Exploitation-Framework
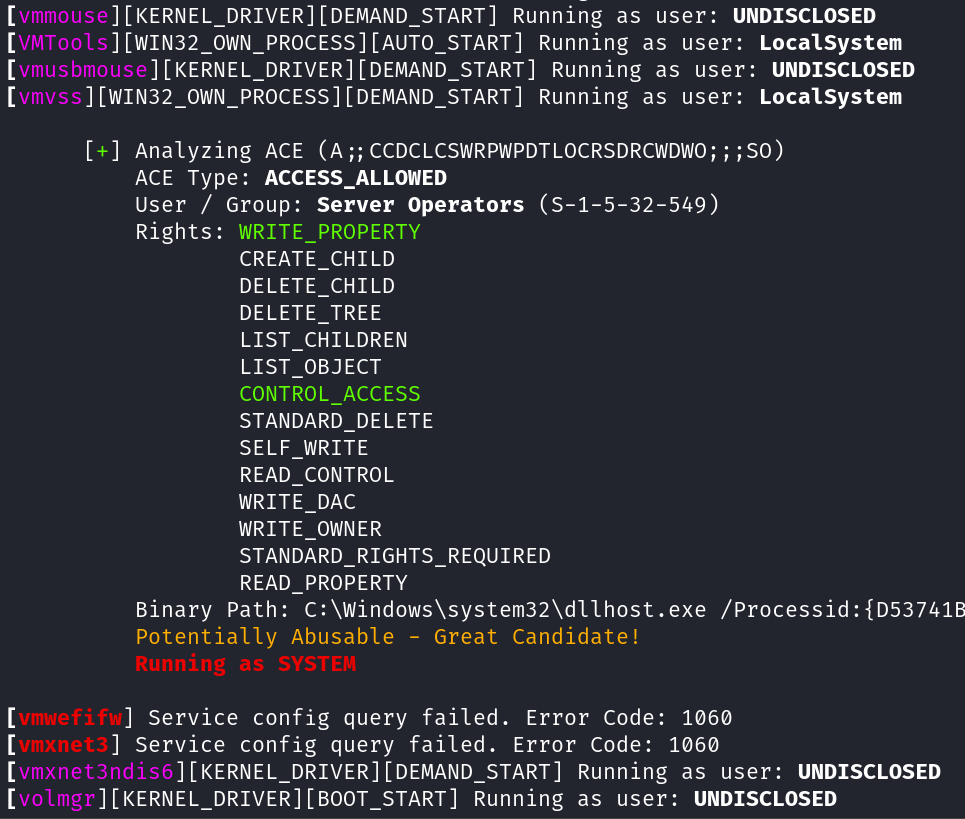 t3l3machus/aceshark
ACEshark ist ein Dienstprogramm, das für die schnelle Extraktion und Analyse von Windows-Dienstkonfigurationen und Access Control Entries entwickelt…
 mayyhem/maestro
Missbrauch von Azure-Diensten über C2
 xairy/lights-out
Werkzeuge zur Steuerung der Webcam-LED am ThinkPad X230
 octoberfest7/enumprotections_bof
Ein BOF zur Aufzählung von Systemprozessen, deren Schutzstufen und mehr.
 hardenedlinux/userland-exec
Userland-Exec-PoC als Angriffsvektor-Technik
 wietze/invoke-argfuscator
Invoke-ArgFuscator ist ein Open-Source-PowerShell-Modul für mehrere Plattformen, das dabei hilft, verschleierte Befehlszeilen für gängige…
 luemmelsec/pentest-tools-collection
Kuratierte Sammlung von offensiven Sicherheitstools und -befehlen für Active-Directory-Angriffe, C2, Privilege Escalation, Verschleierung und…








