
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 sudonoodle/bof-coerce-ipp
Beacon Object File (BOF) zur Erzwingung der Maschinenkonto-Authentifizierung über IPP.
 boreas37/cve-2026-85168-poc
CVE-2026-85168 — n8n Git-Node-RCE durch repo-lokale filter.*.clean / merge-driver-Konfiguration bei add|commit|checkout. Verifiziert in v2.35.3 /…
 redinpulse/cve-2026-84568
Reproduzierbare macOS-automountd-Lab-PoCs und quellcodegestützte Analyse für CVE-2026-84568 (fstype-Pfad-Traversierung bis zur Root-Codeausführung)…
 arno0x/csharpscripts
C#-Offensivskripte für reflektierende PE- und Shellcode-Injektion, In-Memory-Payload-Ausführung, XOR-Brute-Force-Shellcode-Entschlüsselung und…
 tyranid/dotnettojscript
Ein Tool zum Erstellen einer JScript-Datei, die eine .NET v2-Assembly aus dem Speicher lädt.

 kalilinux/packages/rubeus
C#-Toolset für rohe Kerberos-Interaktion und -Missbrauch: TGT/TGS-Anfragen, S4U-Delegationsmissbrauch, Kerberoasting, AS-REP-Roasting und…
 bc-security/empire-compiler
Kompiliert und obfuskiert .NET- und PowerShell-Payloads für die C2-Frameworks Empire und Covenant, mit konfigurierbaren Build-Profilen für…
 java99999/cve-2026-86950-poc
Erzeugt bösartige Dateien, die einen CVE-2026-86950-Out-of-Bounds-Write (CWE-787) mit Heap-Korruption auslösen, mit Optionen für Reverse Shell,…
 beardhammer/cve-2026-85884
PowerShell-Proof-of-Concept zur Demonstration von CVE-2026-85884, einer Windows-whesvc/WinDiag-Lua-ETW-Rechteausweitung von niedrig privilegiertem…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 j0wii/cve-2026-97798_lpe_windows
CVE-2026-97798 PoC — WER Time Travel Debugging Argument-Injection zu SYSTEM (Windows 11 LPE), mit einem adaptiven faultrep.dll-Resolver.
 g4sp4rcs/cve-2026-97798-exploit
CVE-2026-97798 Windows Error Reporting – Befehlsinjektion zu SYSTEM
 pauleprichna/cybersecurity
Französische Cybersecurity-Lab-Kursarbeit zu Netzwerkaufklärung, DDoS, Brute Force, Phishing, Wi-Fi-Angriffen, Malware-Erstellung, MITM und einer…
 isukasanuj/cve-2026-92744
Offenlegungsbericht zu CVE-2026-92744, einer nicht authentifizierten RCE im Delinea Privilege Manager Windows-Agent über einen leeren…
 h00die/cve-2026-87690-poc-metasploit-dir-traverse-to-rce
Proof-of-Concept für einen feindlichen Meterpreter-Agenten und Writeup zu CVE-2026-87690, einem Path Traversal im Modul ios_image_gather von…
 dorkerdevil/cve-2026-89282
Proof-of-Concept für CVE-2026-89282: Proxy-DLL-Suchreihenfolge-Hijacking in Apache Lounge Windows-Installationen, das bei einem Dienstneustart zu…
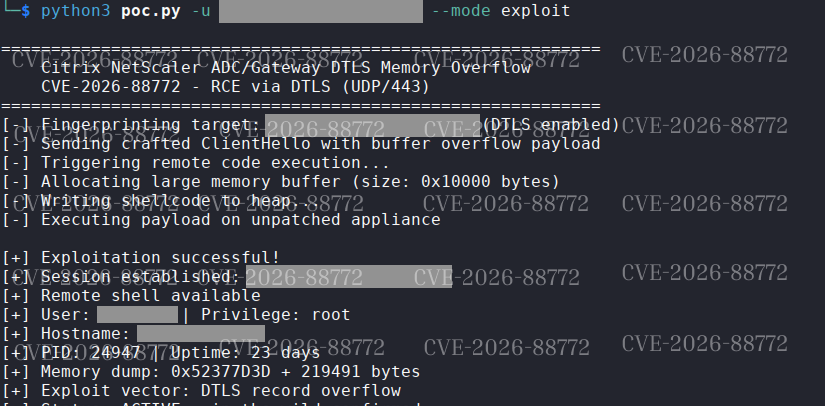 followerseize/cve-2026-88772-poc
CVE-2026-88772 – Citrix NetScaler ADC/Gateway DTLS-Speicherüberlauf (RCE/DoS)
 tonydelouvre/cve-2026-87902
Tkinter-GUI-Exploit-Konsole für CVE-2026-87902: Fingerprinting von WordPress, Bestätigung einer unauthentifizierten LFI über pagename-Traversal,…








