
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 frkngksl/nimicstack
NimicStack ist die reine Nim-Implementierung der Call-Stack-Spoofing-Technik zur Nachahmung legitimer Programme.
 star-sg/cve
Eine Sammlung von Proof-of-Concept-Exploit-Skripten, die vom STAR Labs-Team für verschiedene CVEs geschrieben wurden, die sie entdeckt oder von…
 trickest/resolvers
Die umfassendste Liste zuverlässiger DNS-Resolver.
 kudaes/elevator
UAC-Bypass durch Ausnutzen von RPC- und Debug-Objekten.
 garrettfoster13/pre2k
Ein Tool zum Abfragen der Existenz von Pre-Windows-2000-Computerobjekten.
 iilegacyyii/shellcrypt
Ein QoL-Tool zur Verschleierung von Shellcode. In der Zukunft wird in der Lage sein, Kodierungs-/Verschlüsselungs-/Komprimierungsmethoden zu…
 jendmaoul/xss2shell-cve-2026-64638
CVE-2026-64638 — WordPress Pre-Auth Reflektiertes XSS → RCE über DOM Clobbering + Diebstahl von Anwendungspasswörtern + REST-API-Plugin-Aktivierung.…
 jiahong-guan/log4j-shell-poc
Ein Proof-of-Concept für die Schwachstelle CVE-2021-44228.
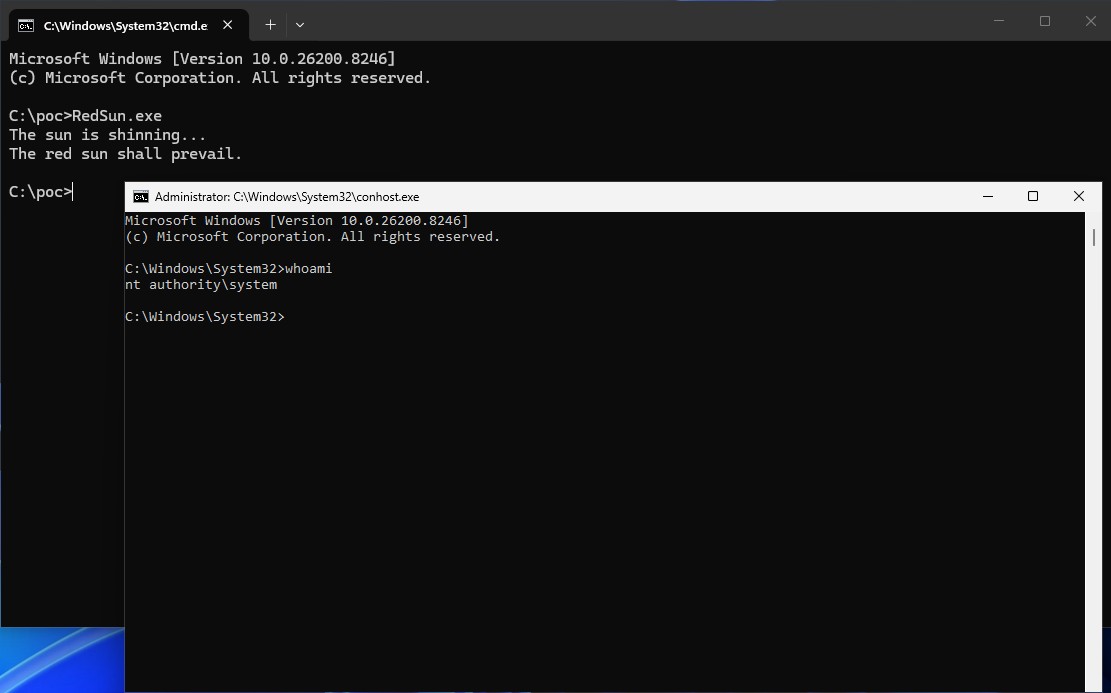 s4m98/redsun-
Windwos Zero-Day-Exploit für lokale PrivESc (CVE-2026-41091)
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Linux/impacket-Port des Invoke-ResetNightmare-PoC von Semperis Community
 mohwahyudi/poc-cve-2026-64638-
PoC-Exploit-Kette für WordPress-Pre-Auth-XSS zu RCE über DOM-Clobbering, REST-JSONP/SOME und Plugin-Upload, mit Docker-Lab-Verifizierung und…
 patrickt2017/cve-2026-19193-poc
CVE-2026-19193 Proof of Concept
 hackspeak/cve-2026-64561
Zapscape (CVE-2026-64561) KVM/x86 Shadow-MMU-UAF-Gast-zu-Host-Escape-PoC-Spiegel — V4bel/@v4bel, MIT; für autorisierte Sicherheitstests
 mgeeky/decode-spam-headers
Ein Skript, das dir hilft zu verstehen, warum deine E-Mail im Spam gelandet ist.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress Pre-Auth-XSS → RCE (XSS2Shell) PoC
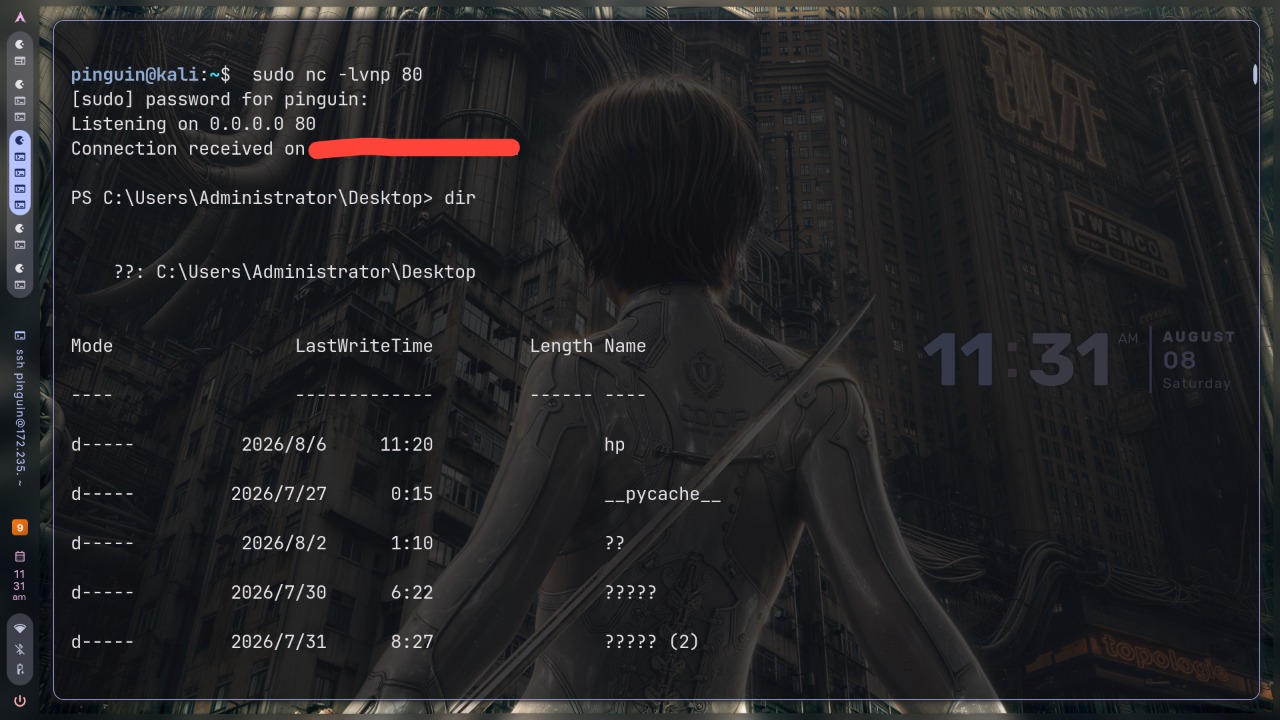 sandimfz/cve-2024-23692
Automatisiert die Ausnutzung von CVE-2024-23692 gegen ungepatchte Rejetto-HFS-Server mit einer In-Memory-PowerShell-Reverse-Shell,…
 nheiniger/snaffpoint
Ein Tool für Pointester, um in SharePoint Süßigkeiten zu finden.








