
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 ionescu007/faxhell
Eine Bind Shell unter Verwendung des Faxdienstes und eines DLL-Hijacks
 b4rtik/redpeanut
RedPeanut ist eine kleine RAT, entwickelt in .Net Core 2 und dessen Agent in .Net 3.5 / 4.0.
 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash an eine Named Pipe zur Token-Impersonation
 0xmr007/lab4purplesec
Lab4PurpleSec ist ein modulares Purple-Team-Homelab, das eine verwundbare Active-Directory-Umgebung (GOAD), eine Docker-basierte Web-DMZ, pfSense +…
 neomaster831/kurasagi
Windows 11 24H2-25H2 Runtime PatchGuard-Bypass
 oldkingcone/slopshell
Die einzige PHP-Webshell, die du brauchst.
 badsectorlabs/sccm-http-looter
Finde über HTTP(s) interessante Dateien, die auf (System Center) Configuration Manager (SCCM/CM)-Freigaben gespeichert sind.
 abhishekkr/n00brat
Remote-Administrations-Toolkit (oder Trojaner) für POSiX-Systeme (Linux/Unix), das als Webdienst fungiert.
 longwayhomie/polyengine
PolyEngine ist ein evasiver PE-Packer für CTF-Challenges und die Ausbildung in Low-Level-Windows-Sicherheit. Er umgeht EDR- und AV-Heuristiken durch…
 trufflesecurity/of-cors
Automatisiertes Tool zur Erkennung von CORS-Fehlkonfigurationen unter Verwendung von Typosquatting-Domains und Browser-Service-Workern, um interne…
 henkru/cs-token-vault
In-Memory-Token-Tresor-BOF für Cobalt Strike
 primait/nuvola
Graph-basiertes AWS-Sicherheitsanalyse-Tool, das Cloud-Konfigurationen extrahiert, Fehlkonfigurationen erkennt und Angriffspfade mithilfe eines…
 kyxiaxiang/360wfp_exploit
BYOVD: Verwende den 360 WFP driver, um EDR/XDR Netzwerkverbindungen zu blockieren.
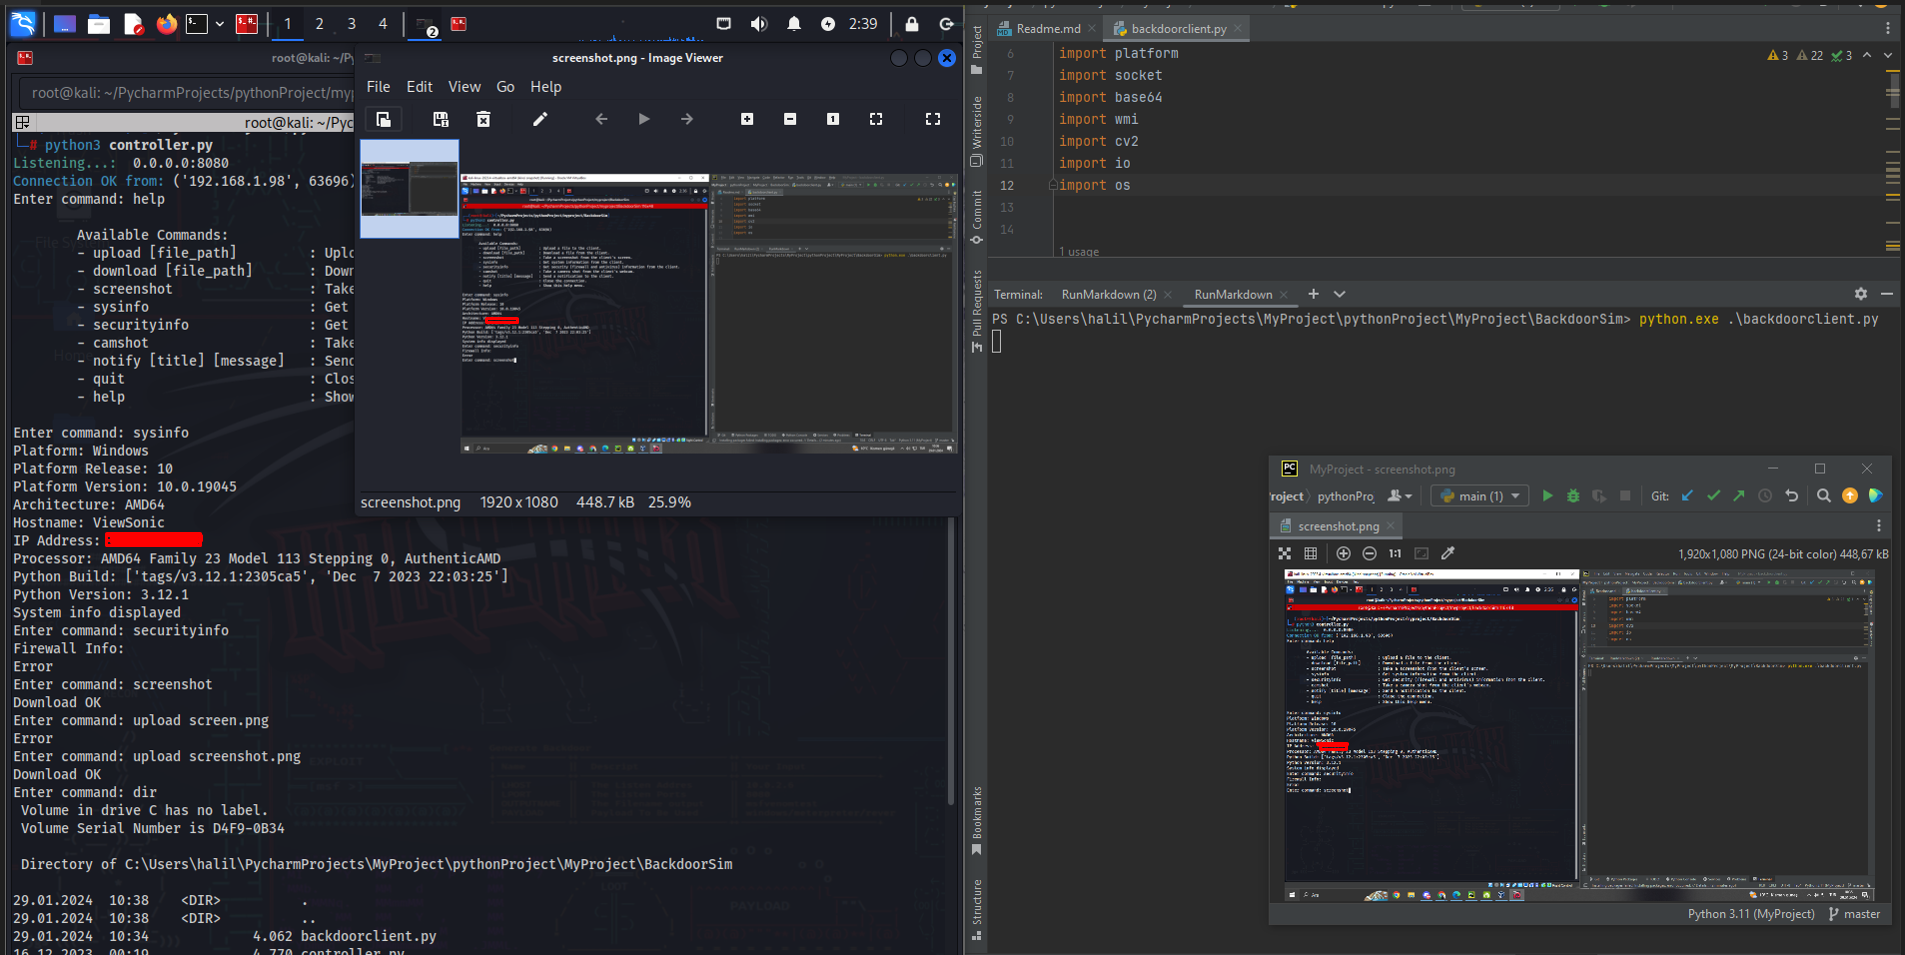 halildeniz/backdoorsim
Bildungswerkzeug für die Fernverwaltung zum Erlernen von RAT-Konzepten, mit Dateiübertragung, Bildschirmaufnahme, Systemüberwachung und…
 plackyhacker/cmdlinespoofer
Wie man die Befehlszeile beim Erstellen eines neuen Prozesses aus C# vortäuscht.
 404tk/cloudtoolkit
Autorisiertes Cloud-Adversary-Simulations- und Validierungstoolkit
 carmaa/nacker
Nacker ist ein Tool, um die 802.1x-Netzwerkzugriffskontrolle (NAC) in einem kabelgebundenen LAN zu umgehen. Nacker hilft dir, nicht-802.1x-fähige…
 nmht3t/rawhive
Cobalt Strike BOF, der ausgewählte Windows-Registry-Hives direkt aus einem rohen NTFS-Volume extrahiert, indem NTFS-Metadaten geparst und Dateidaten…








