
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 jorrit-vm/cve-2026-33017
# Bildungslabor zur Demonstration von nicht authentifiziertem RCE in Langflow über CVE-2026-33017, mit automatisiertem VM-Setup und einem PoC-Exploit…
 elazab2005/unrealircd-backdoor-pentest-report
Kontrollierter PenTest-Lab-Bericht über die UnrealIRCd 3.2.8.1-Backdoor (CVE-2010-2075) auf Metasploitable3 mit Maßnahmen zur Behebung.
 hika-sec/terminator_killer
Kernel-Modus-Prozess-Killer, der CVE-2026-0828 (BYOVD) ausnutzt, um geschützte Prozesse über einen verwundbaren signierten Treiber zu beenden und…
 lionsec/xerosploit
Effizientes und fortschrittliches Man-in-the-Middle-Framework.
 dirkjanm/mitm6
Nutzt die Standardkonfiguration von Windows IPv6 aus, um DNS über DHCPv6 zu spoofen, den Datenverkehr des Opfers umzuleiten für Credential-Relaying…
 mrh0wl/cloudmare
Cloudflare, Sucuri, Incapsula echter IP-Tracker.
 nikaiw/vmkatz
Windows-Anmeldedaten direkt aus VM-Speicher-Snapshots und virtuellen Festplatten extrahieren
 nccgroup/singularity
Ein DNS-Rebinding-Angriffsframework.
 tylous/sniffair
Ein Framework für drahtloses Pentesting.
 ne0nd0g/go-shellcode
Ein Repository von Windows Shellcode-Runnern und unterstützenden Hilfsprogrammen. Die Anwendungen laden und führen Shellcode mithilfe verschiedener…
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 googleprojectzero/symboliclink-testing-tools
Kleine Suite von Windows-Tools zum Erstellen und Testen verschiedener symbolischer Link-Typen, Mountpunkte und Oplocks, um TOCTOU- und andere…
 icyguider/nimcrypt2
.NET, PE und Raw Shellcode Packer/Loader, geschrieben in Nim
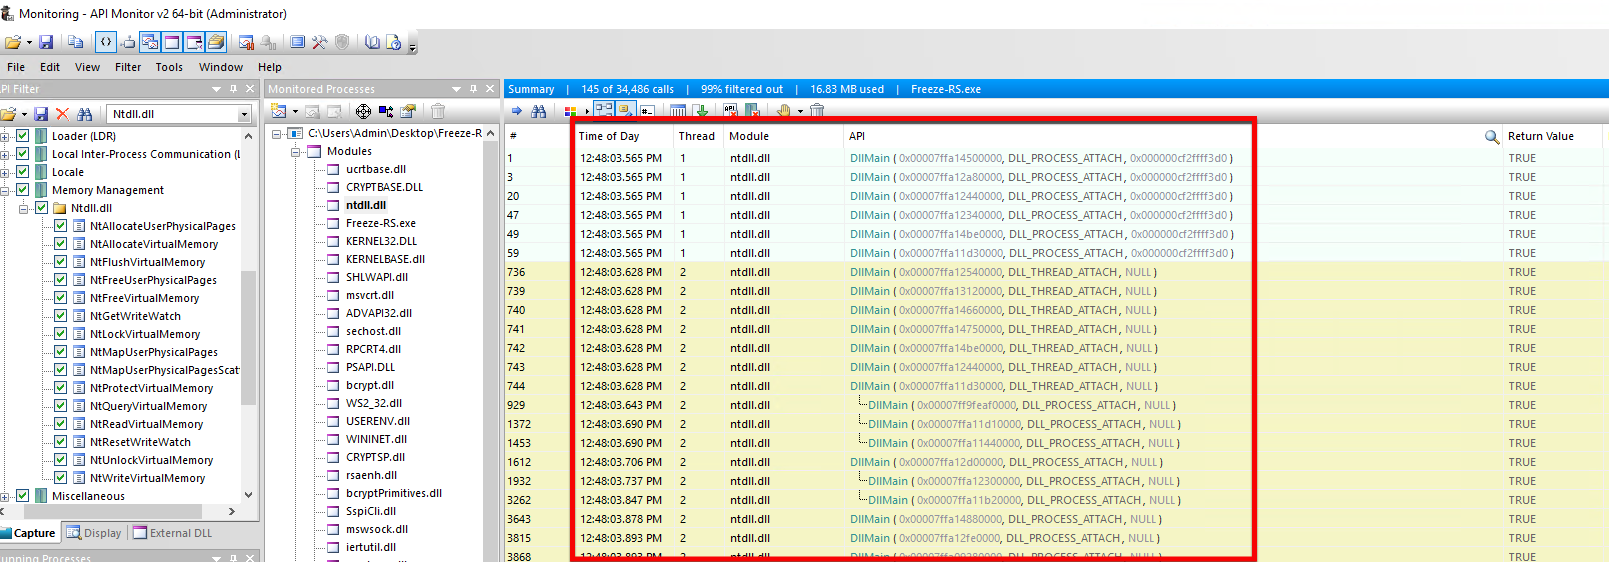 optiv/freeze.rs
Freeze.rs ist ein Payload-Toolkit zum Umgehen von EDRs mithilfe angehaltener Prozesse und direkter Syscalls, geschrieben in RUST.
 sensepost/snoopy
Snoopy: Ein verteiltes Tracking- und Datenabfang-Framework
 bloodhoundad/sharphound3
C#-Datensammler für das BloodHound-Projekt, Version 3
 chvancooten/nimpackt-v1
Nim-basierter Assembly-Packer und Shellcode-Lader für OpSec & Profit
 aaaddress1/skrull
Erzeugt Anti-Copy-Malware-Launcher mittels Process Ghosting, um AV/EDR-Signaturprüfungen zu umgehen und die automatische Beispielübermittlung zu…








