
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 h4wkst3r/adokit
Modulares Angriffstoolkit, das die Azure DevOps REST API für Aufklärung, Privilegieneskalation und Persistenz unter Verwendung gestohlener Cookies…
 checkpointsw/vectoredoverloading
Lokale PE-Injektionstechnik unter Verwendung von Hardware-Breakpoints und Vectored Exception Handling zur Manipulation des DLL-Ladens und Ausführung…
 cobbr/elite
Elite ist die clientseitige Komponente des Covenant-Projekts. Covenant ist ein .NET-Command-and-Control-Framework, das darauf abzielt, die…
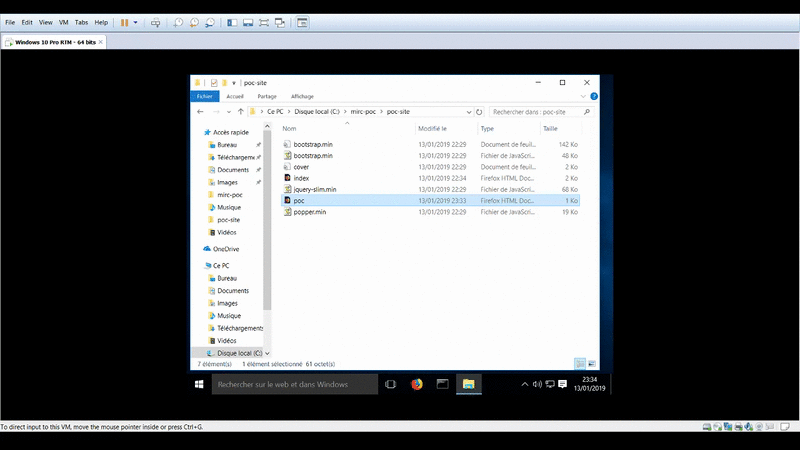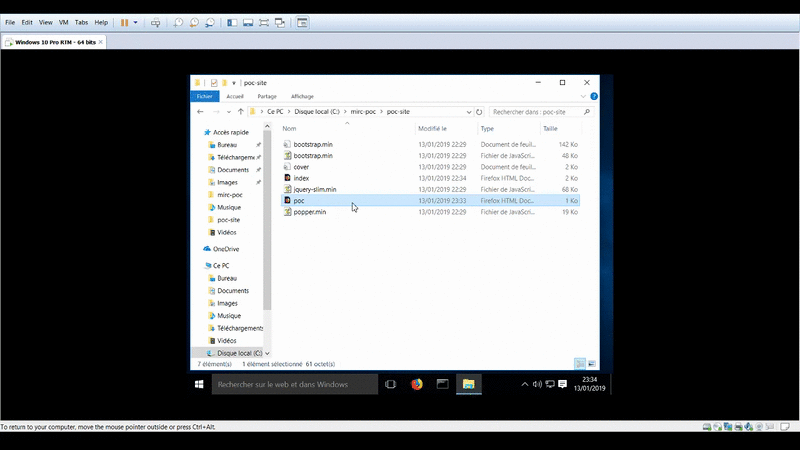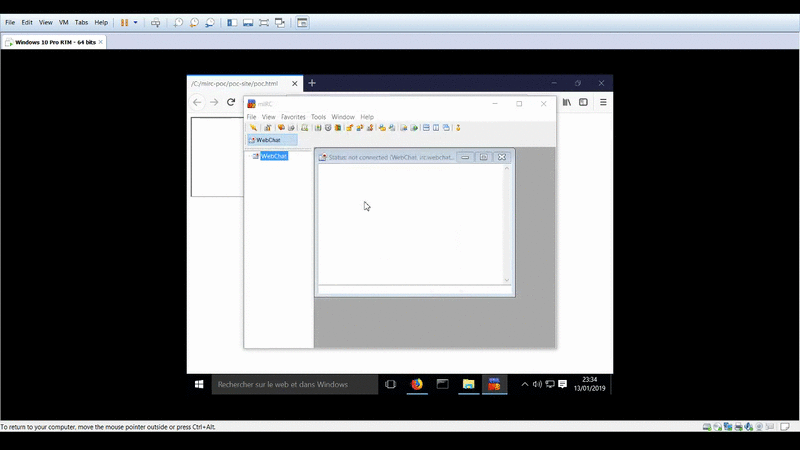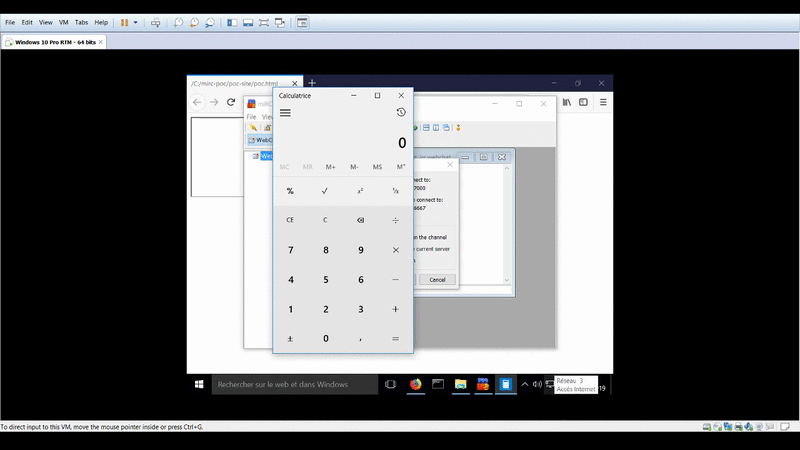 proofofcalc/cve-2019-6453-poc
Proof of calc für CVE-2019-6453
 yuriisanin/cve-2022-25262
PoC + Schwachstellendetails für CVE-2022-25262 / JetBrains Hub – SAML-Response-Übernahme per Single-Click
 dewolfrobin/last
Linux Automatisiertes Sicherheits-Scan-Tool
 aancw/cve-2022-1388-rs
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE geschrieben in Rust
 ivancabrera02/hashsiphon
Extrahiert den NetNTLMv2-Hash des aktuellen Benutzers über HTTP-Authentifizierungs-Proxying und vermeidet direkte SSPI-Aufrufe; v2 delegiert die…
 strategic-automation/violin
Agentisches Pentest-Profil für Hermes: 31 Playbooks für autorisierte Recon, Web-/Access-Control-Angriffe, sichere Exploit-Validierung und…
 mandiant/commando-vm
Anpassbare, auf Windows basierende virtuelle Maschinen-Distribution, die mit Offensive-Security-Tools für Penetrationstests und…
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
 tihanyin/pssw100avb
Eine Liste nützlicher Powershell-Skripte mit 100 % AV-Bypass (zum Zeitpunkt der Veröffentlichung).
 blacksnufkin/byovd
BYOVD-Forschungsanwendungsfälle mit Fokus auf der Erkennung verwundbarer Treiber und Reverse-Engineering-Methodik. (CVE-2025-52915, CVE-2025-1055,…
 chokepoint/azazel
Azazel ist ein Userland-Rootkit, das auf der ursprünglichen LD_PRELOAD-Technik des Jynx-Rootkits basiert. Es ist robuster und hat zusätzliche…
 evilsocket/jscythe
Missbrauchen Sie den node.js-Inspector-Mechanismus, um jeden auf node.js/electron/v8 basierenden Prozess zur Ausführung beliebigen JavaScript-Codes…
 praetorian-inc/brutus
Schnelles, abhängigkeitsfreies Credential-Testing-Tool in Go. Brute Force für SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB und 20+ Protokolle.…
 raw-packet/raw-packet
Raw-packet Project
 praetorian-inc/adfsrelay
Proof-of-Concept-Tools zur Erforschung von NTLM-Relaying-Angriffen auf ADFS








