
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
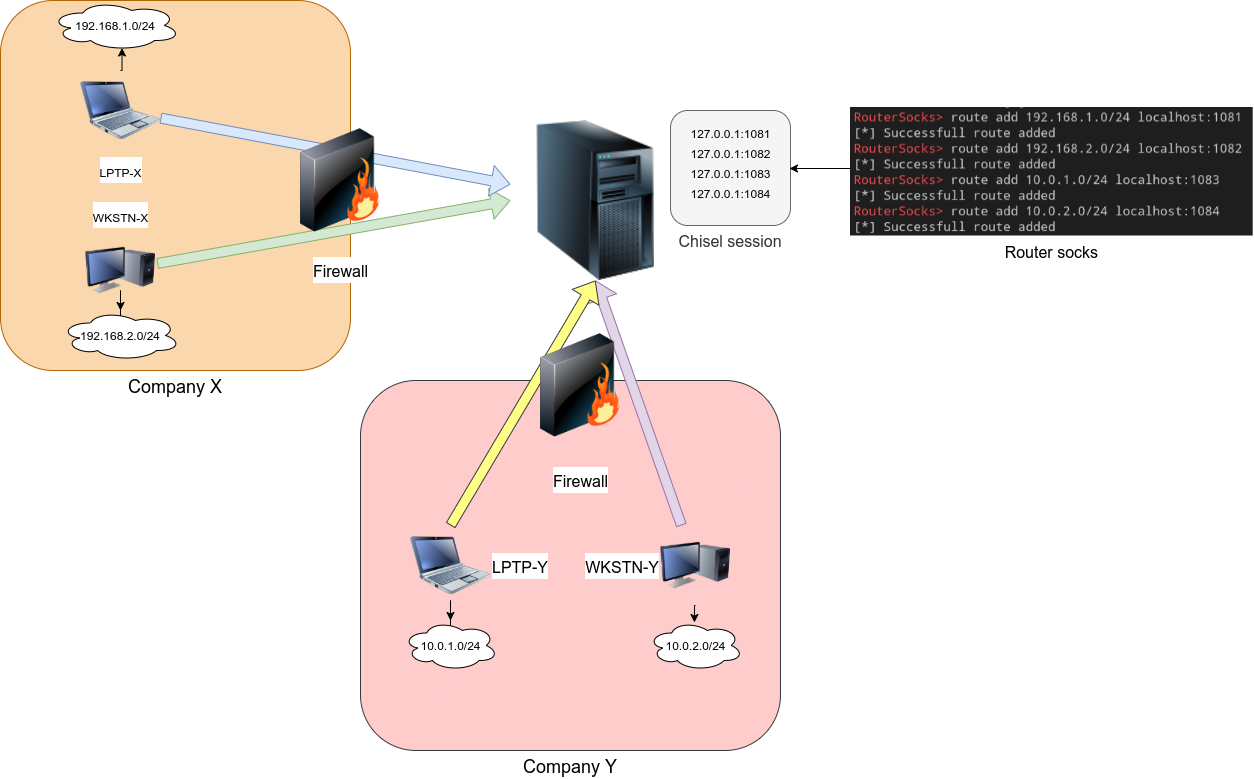
 nodauf/go-routersocks
Router Socks. Ein Port Socks für alle anderen.
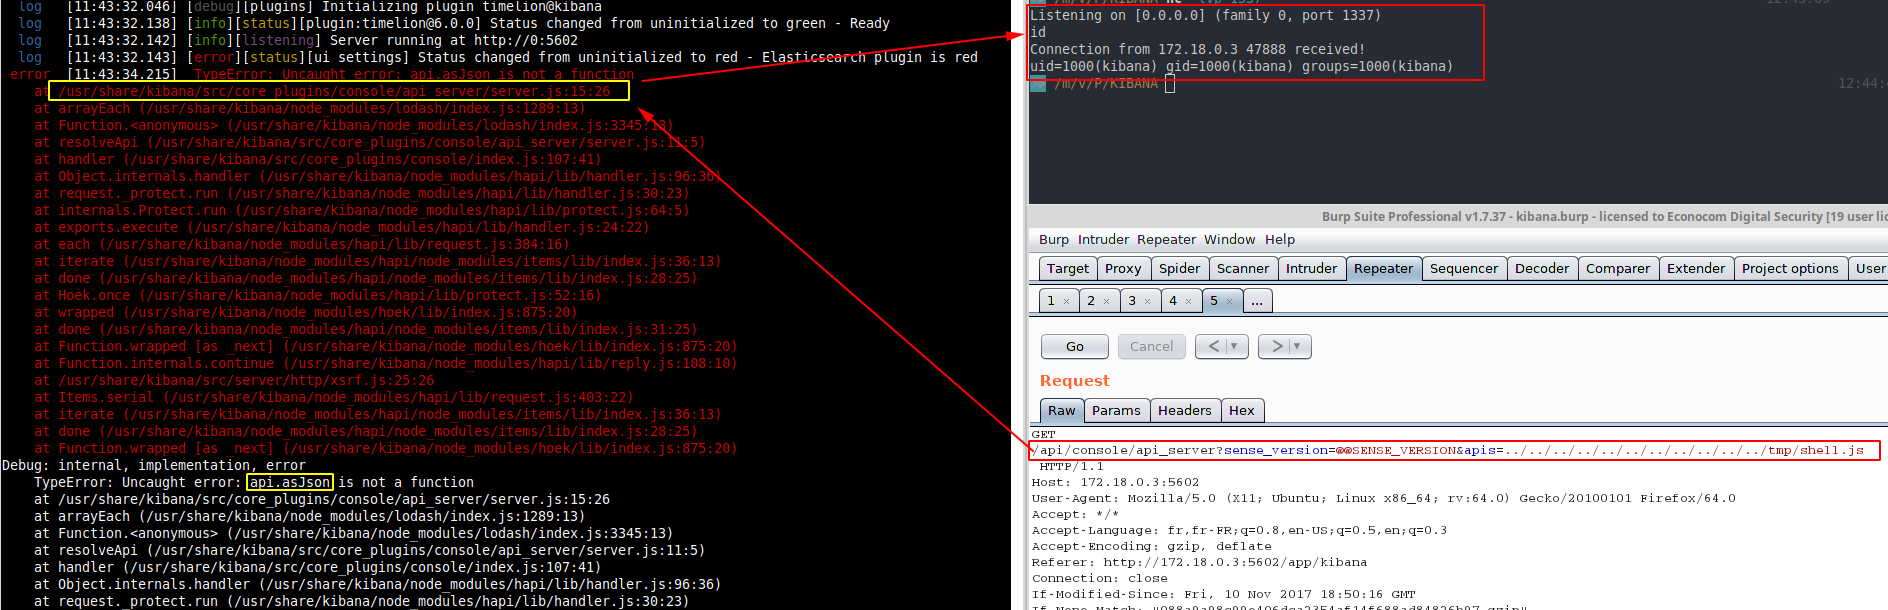 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 nu11secur1ty/offensive-security
Umfassendes Offensiv-Sicherheits-Toolkit, das Penetrationstests, Exploitation und Red-Teaming-Operationen mit modularen Angriffs-Workflows abdeckt.
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC-Sammlung - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 cenobyte-vincit/slot2
UEFI-GRUB2-Bootkit, das über eine NVRAM-Bootoption ein Pre-Boot-Netzwerk-Implantat installiert, per Chainload eine UKI lädt, einen dracut-Payload…
 zblurx/certsync
NTDS mit golden certificates dumpen und den hash UnPACen
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY und AV-Bypass, AMSI gepatcht
 trustedsec/meterssh
MeterSSH ist eine Methode, um Shellcode zu nehmen, in den Speicher zu injizieren und dann einen beliebigen Port über SSH zu tunneln, um jegliche Art…
 itaymigdal/nimbo-c2
Nimbo-C2 ist ein weiteres (einfaches und leichtes) C2-Framework
 frenchcisco/ratel
RAT-el ist ein Open-Source-Penetrationstest-Tool, mit dem Sie die Kontrolle über einen Windows-Rechner übernehmen können. Es arbeitet nach dem…
 kudaes/fiber
Rust-basierter PoC unter Verwendung von Windows-Fasern zur verdeckten Ausführung von In-Memory-Code, der Payload-Stacks vor EDR verbirgt, indem…

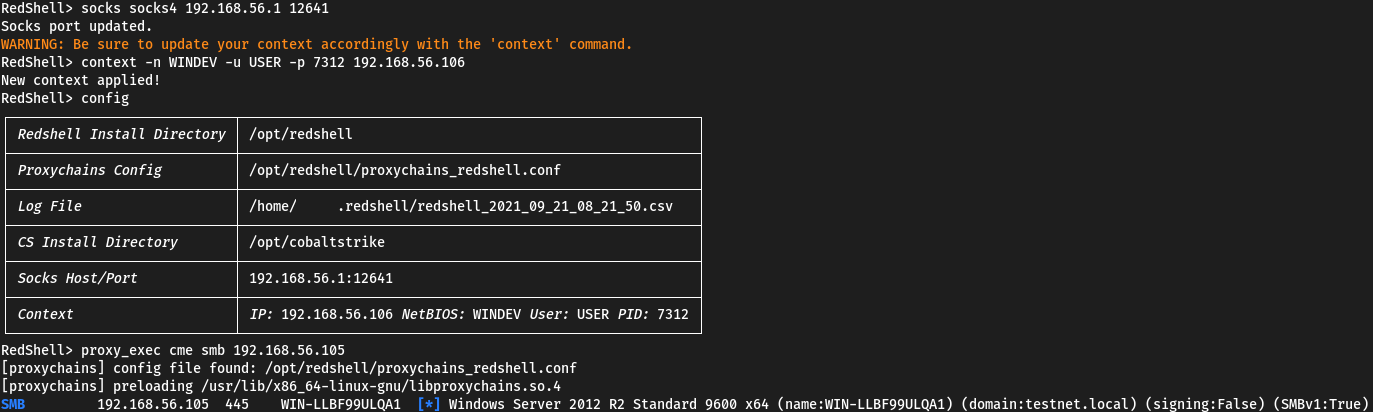 verizon/redshell
Eine interaktive Eingabeaufforderung für Red Teaming und Penetrationstests. Sendet Befehle automatisch über SOCKS4/5-Proxys via proxychains.…
 cwolff411/powerob
Ein On-the-Fly-Powershell-Skript-Obfuskator für Red-Team-Einsätze. Aus Notwendigkeit heraus entwickelt.
 syss-research/outis
outis ist ein benutzerdefiniertes Remote Administration Tool (RAT) oder so ähnlich. Es wurde entwickelt, um verschiedene Transportmethoden (wie DNS)…
 zakipedio/bridgehead
Nativer C++-Zugriff auf Active Directory über ADWS, kein .NET, kein WCF, kein HTTP stack.
 k8gege/zimbraexploit
Zimbra Mail-System-Schwachstelle XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 iagox86/dnscat2
Verschlüsselter Command-and-Control-Tunnel über DNS-Protokoll. Erstellt verdeckte C&C-Kanäle für Penetrationstests, mit Dateiübertragung,…








