
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
powerob — Ein On-the-Fly-Powershell-Skript-Obfuskator für Red-Team-Einsätze. Aus Notwendigkeit heraus entwickelt. | Kitploit
Tools/GitHubGitHub/cwolff411/powerob
Payload-GenerierungScripting & AutomatisierungPenetrationstestsRed Teaming
GitHubcwolff411/powerob

powerob

Ein On-the-Fly-Powershell-Skript-Obfuskator für Red-Team-Einsätze. Aus Notwendigkeit heraus entwickelt.

Repository anzeigen
1454083vor 5 JahrenVon Kitploit geprüft
Teilen

fenrir-desktop-bg

Powerob

Ein On-the-fly-Powershell-Skript-Verschleierer für Red-Team-Einsätze. Aus der Notwendigkeit heraus entwickelt.

Dieser verschleiert nur Funktionen und entfernt Kommentare in PowerShell-Skripten. Die Roadmap beinhaltet die Verschleierung von Variablen. Pull Requests und Zusammenarbeit sind willkommen.

Über

Dies wurde aus der Notwendigkeit heraus entwickelt, Endpunktsicherheitslösungen bei einem aktuellen Einsatz zu umgehen. Bei Privilege-Escalation-Versuchen konnte ich PowerUp.ps1 nicht herunterladen, bis es verschleiert wurde.

Technisch gesehen ist dies v2 und wurde aktualisiert, um Kommentare zu entfernen.

Installation

git clone https://github.com/cwolff411/powerob

Verwendung

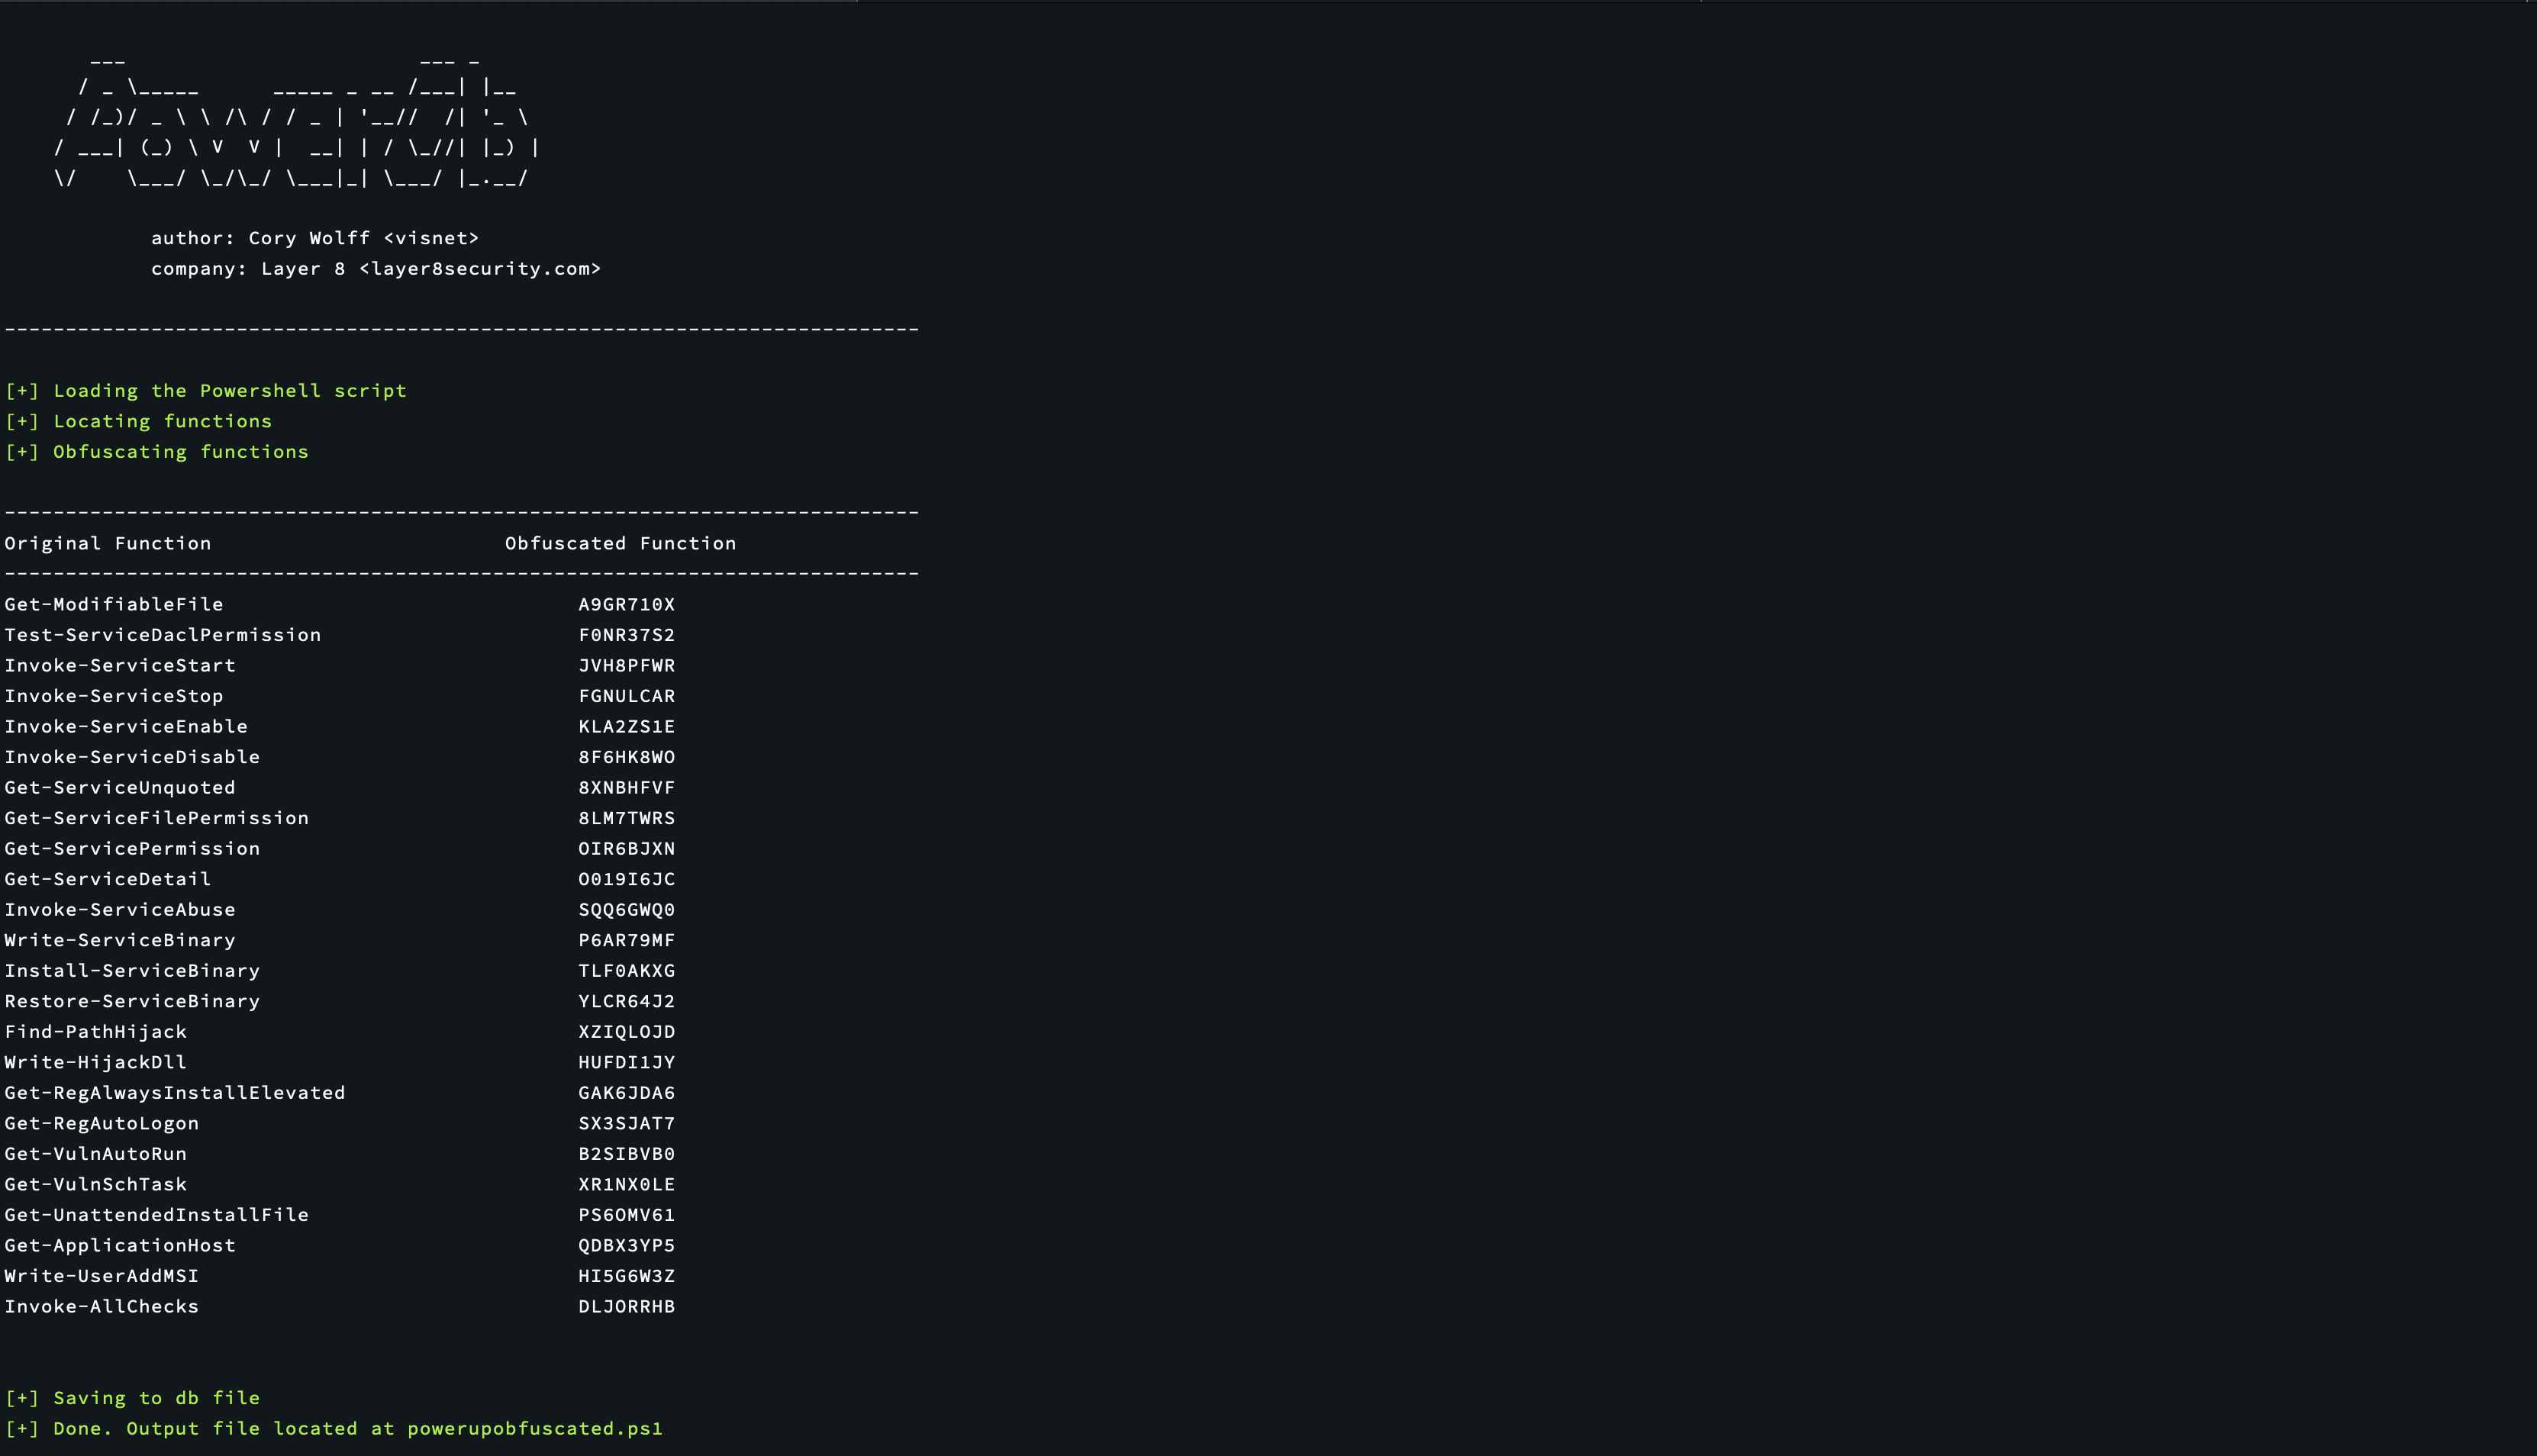
python3 powerob.py obfuscate originalfile.ps1 obfuscatedfile.ps1

Nimmt eine INPUTDATEI, verschleiert sie und schreibt die verschleierte Version in OUTPUTDATEI.
PowerOb


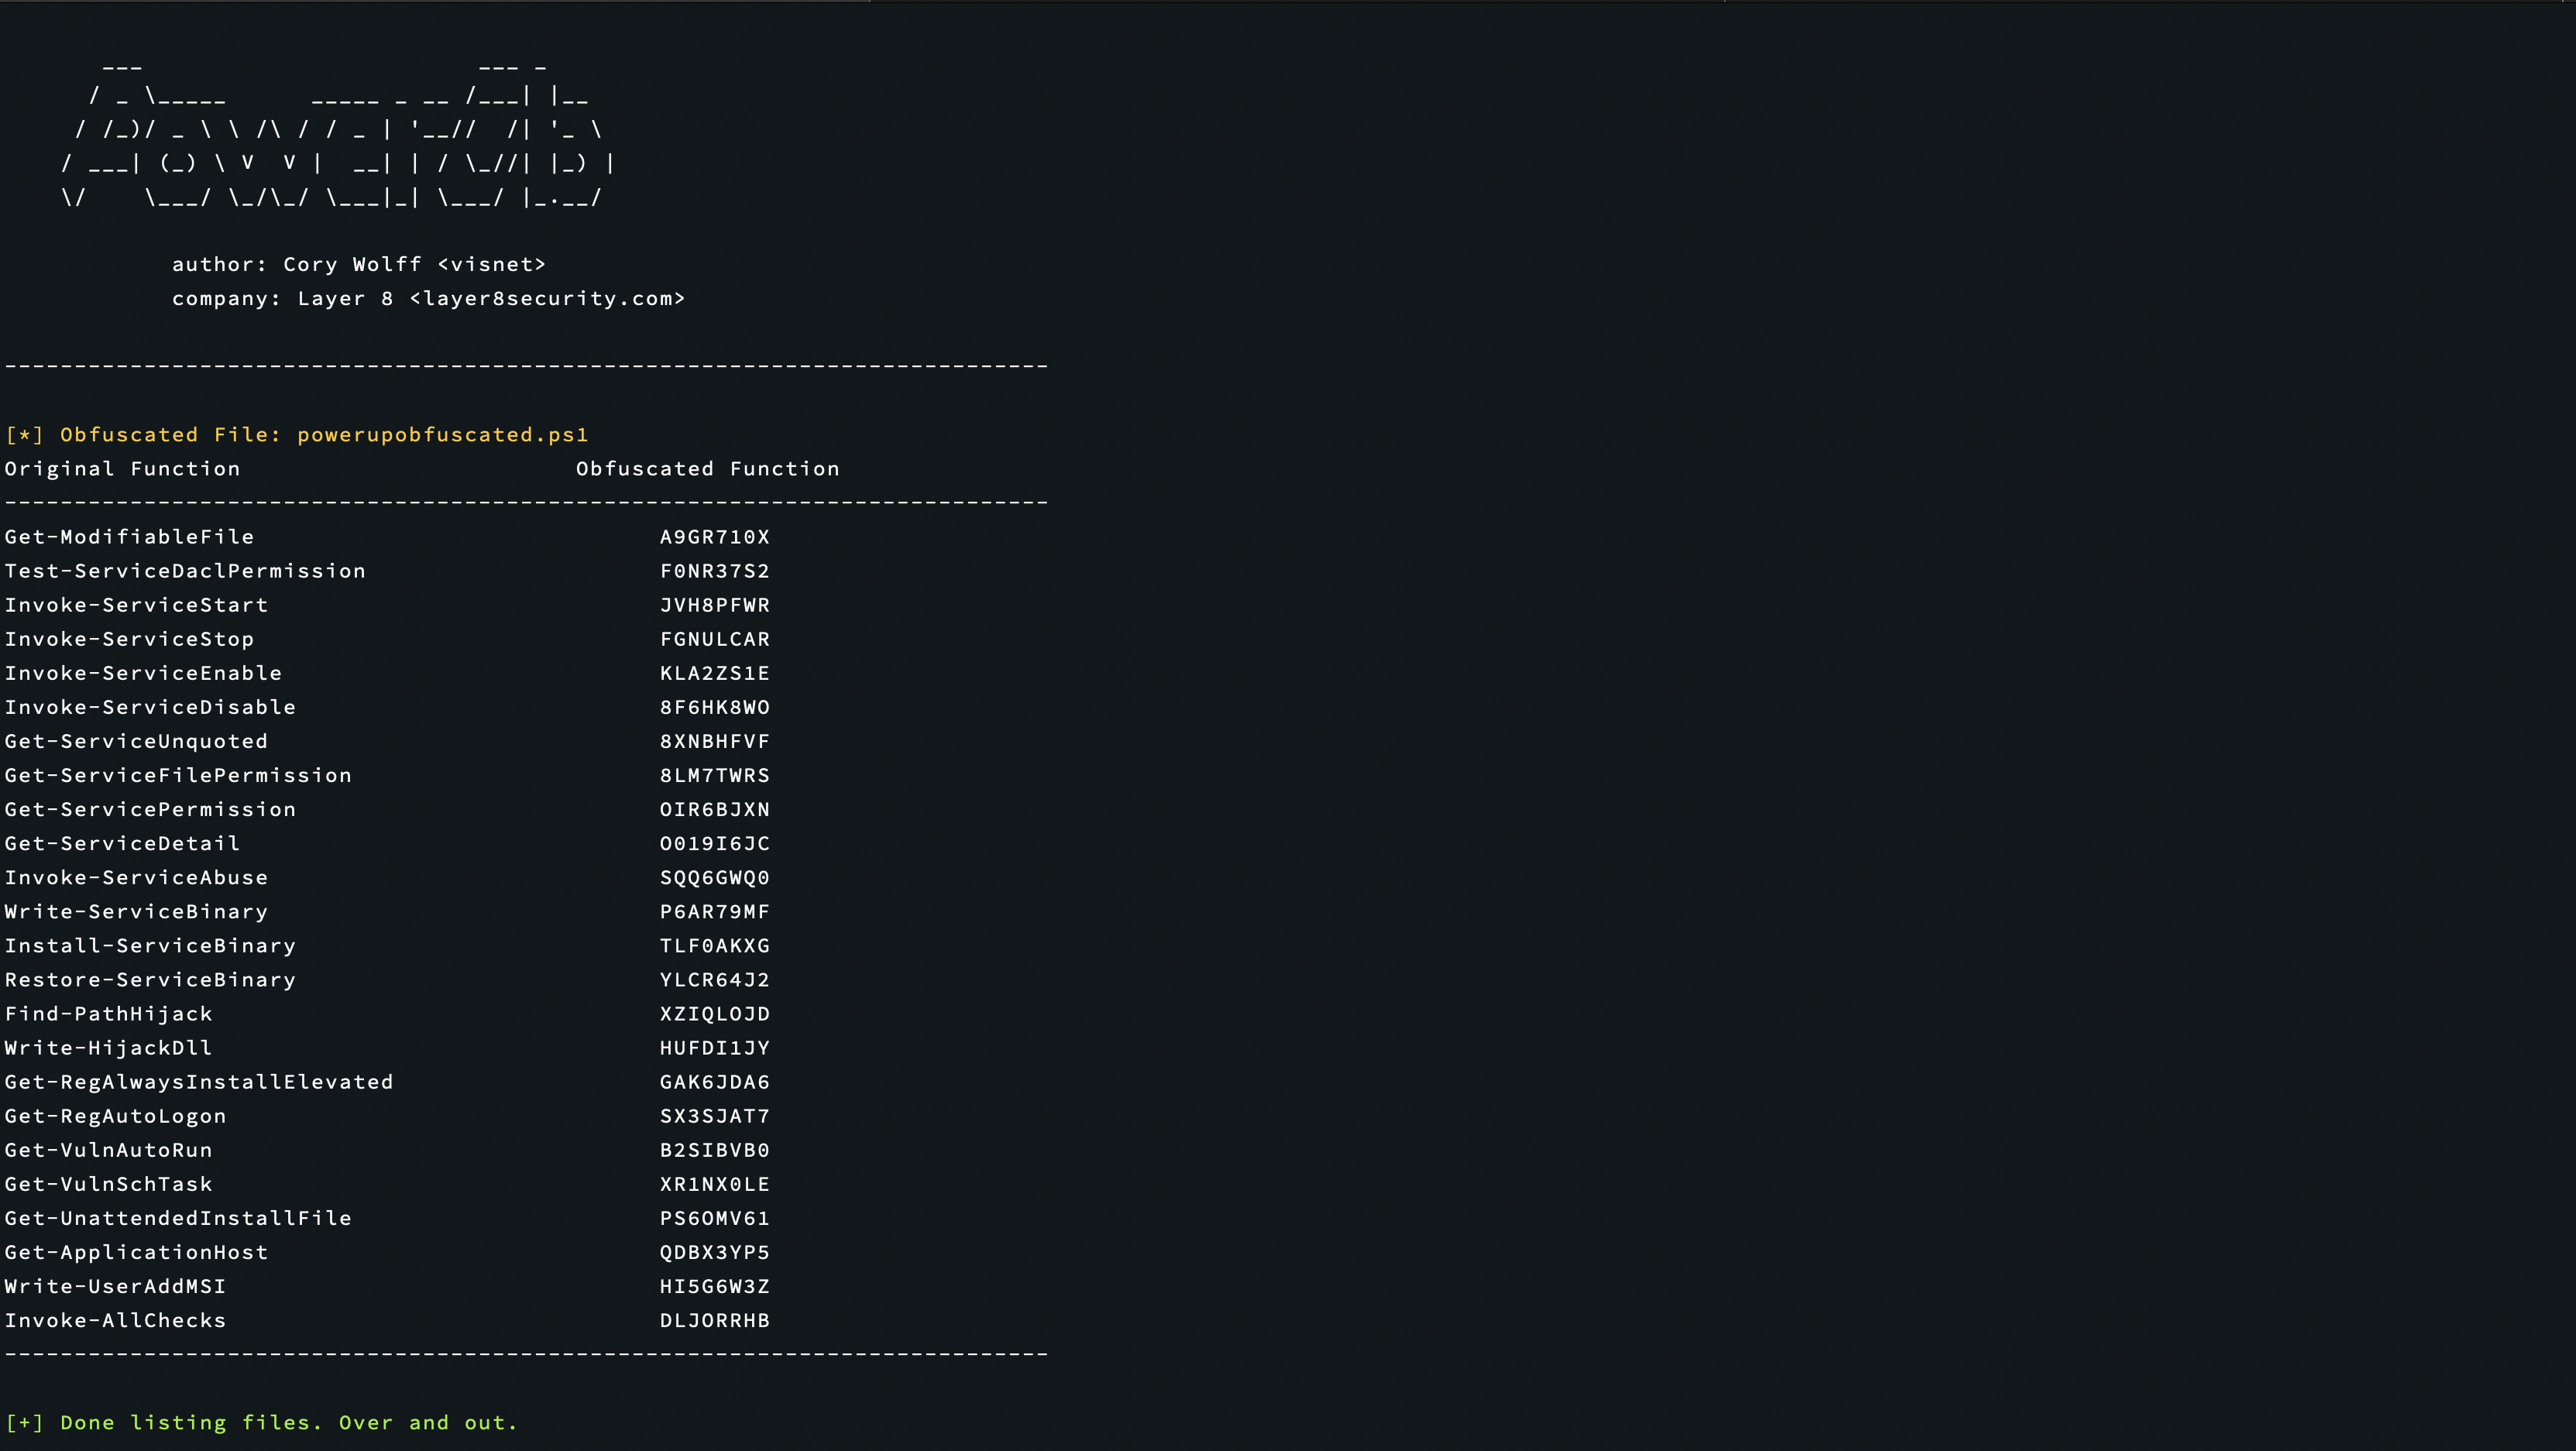
python3 powerob.py list

Listet alle aktuell verschleierten Dateien zusammen mit ihren Befehlen und den zugehörigen verschleierten Befehlen auf.
PowerOb


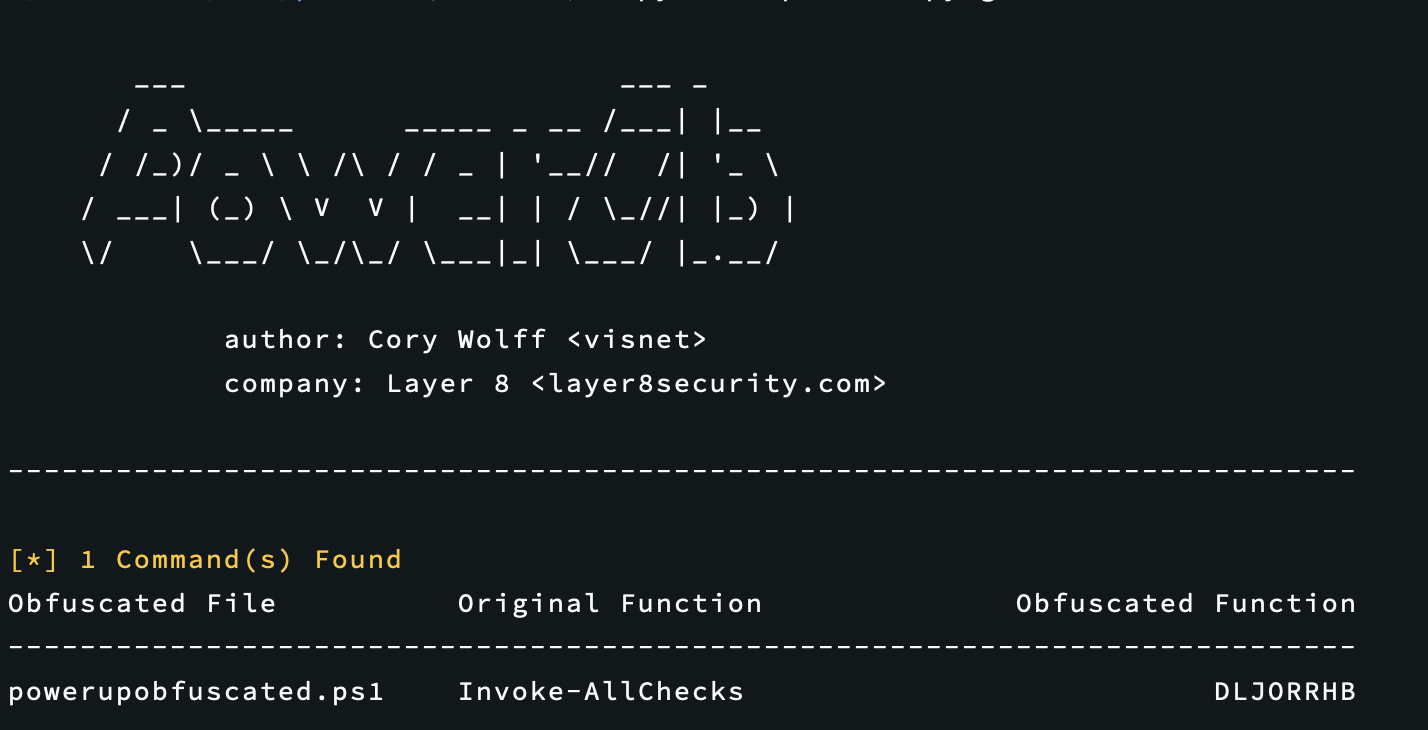
python3 powerob.py getcommand COMMAND_NAME

Zum schnellen Nachschlagen, falls du es vergisst. Nimmt den ursprünglichen Befehlsnamen und zeigt den verschleierten Befehlsnamen an, der in PowerShell verwendet werden kann.
PowerOb


python3 powerob.py cleardb

Wartungsfunktion zum Leeren der Datenbank von zuvor verschleierten Dateien und Funktionen.

Lizenz

MIT License

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





