
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 datadog/stratus-red-team
:cloud: :zap: Granulare, umsetzbare Adversary-Emulation für die Cloud
 ufrisk/pcileech
Direct Memory Access (DMA) Angriffssoftware
 interceptsuite/proxybridge
Proxy Client to force proxy to any Windows, MacOS, Linux, Android & iOS Application TCP and UDP traffic
 tr0uble-maker/poc-bomber
Nutze eine große Anzahl hochbedrohlicher PoC/Exploits, um schnell Zugriff auf Zielsysteme zu erhalten – für Penetrationstests und schnelles…
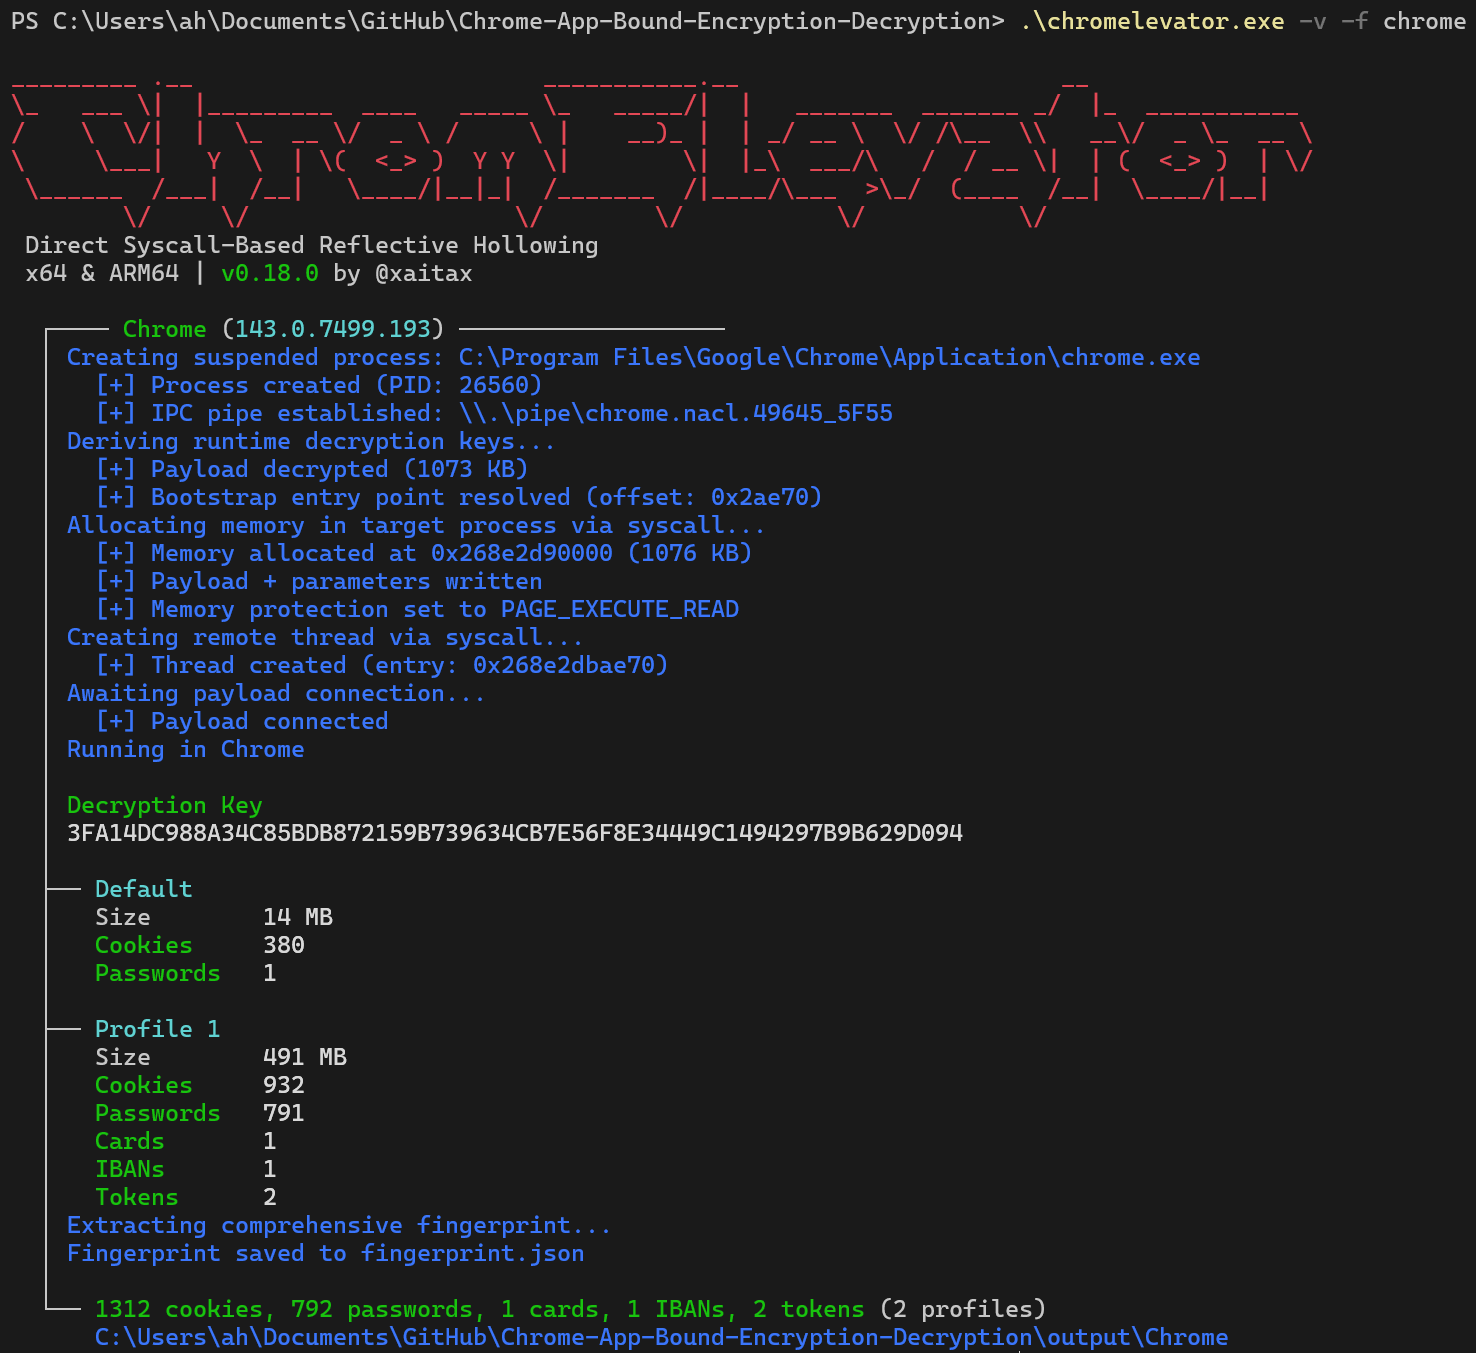 xaitax/chrome-app-bound-encryption-decryption
Umgeht die App-Bound Encryption von Chromium durch direktes Syscall-basiertes Reflective Process Hollowing. Extrahiert Cookies, Passwörter,…
 redbyte1337/graphspy
Initial Access und Post-Exploitation-Tool für Entra ID und M365 mit browserbasierter GUI
 bytedz/pclink
Plattformübergreifende Desktop-App für sichere Fernsteuerung und Verwaltung von PCs, mit leichtgewichtiger integrierter WebUI und API für lokalen…
 qsecure-labs/overlord
Python-basierte CLI für die automatisierte Bereitstellung von Red-Team-Infrastruktur auf AWS und Digital Ocean, mit modularer Unterstützung für C2,…
 itm4n/pplcontrol
Windows-Tool zum Auflisten, Abrufen, Setzen, Schützen und Aufheben des Schutzes von Prozessschutzebenen (PP/L) zum Debuggen, zur Überprüfung und zur…
 taurusomar/psobf
PowerShell-Verschleierer
 duhirsch/moveedr
EDRs dauerhaft als lokaler Administrator deaktivieren
 r3drun3/magnet
Purple-Team-Telemetrie- & Simulations-Toolkit.
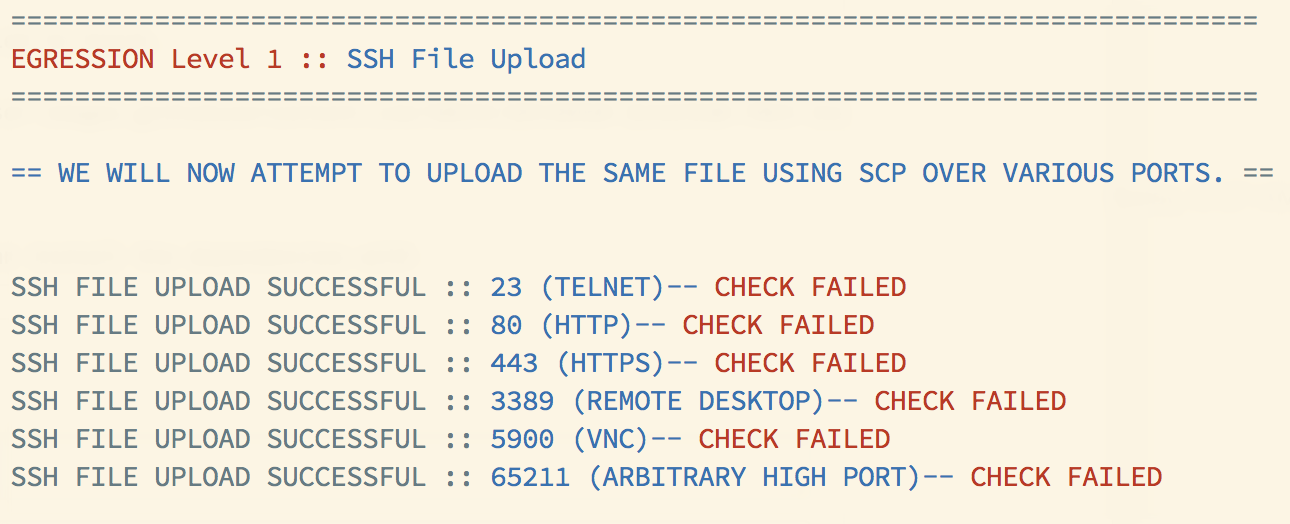 danielmiessler/egression
Die Egress-Kontrollen eines Netzwerks mit verschiedenen Erfolgs- und Misserfolgsstufen testen.
 joelgmsec/kitsune
Polymorphes C2-Framework mit grafischer Oberfläche, automatischer Wiederverbindung, Payload-Generierung und integrierten Hacking-Tools für…
 tarlogicsecurity/arecibo
Endpunkt für Out-of-Band-Exfiltration (DNS & HTTP)
 secarmalabs/indushell
PoC C&C für die Industroyer-Malware
 evergreencartoons/senselessviolence
CVE-2022-31814 Exploitation-Toolkit.
 pwnhyo/t-map
Trajektorienbewusstes evolutionäres Suchframework für Red-Teaming von LLM-Agenten über MCP-Server, das adversariale Prompts generiert, um…








